

最近の調査によると、データ セキュリティは経営者や政府高官の間で最大の懸念事項の 1 つとなっています。データ セキュリティはかなり一般的な用語であり、人によって意味が異なりますが、最も基本的な形式では、権限のないユーザーによる望ましくない行為からデータを保護することを意味することに誰もが同意します。保護する必要があるデータは、ソーシャル ネットワーク サイトに保存されているデータから、政府のデータセンターに保存されている人々やプロジェクトに関する極秘情報まで多岐にわたります。このデータが公開された場合の影響は、人々が軽い当惑を覚えることから、政府の極秘データの場合には人々が危険にさらされることまで多岐にわたります。
ここ数年、データ セキュリティ侵害の件数が増加しており、これらの侵害による現実的な影響を目の当たりにしています。トップレベルの従業員は解雇され、企業には巨額の罰金が課せられ、株価は下落し、人々は私たちが託された情報を保護する能力を疑い始めています。
データの公開の問題は非常に大きいため、欧州連合 (EU) は個人データの保護に関して厳しい立場を取り、個人データの公開に非常に深刻な結果をもたらす一般データ保護規則 (GDPR) を制定しました。データ - 悪意のあるセキュリティ侵害によって公開されたか、不注意によって公開されたかに関係なく。
データへの不正なアクセスを阻止するために、当社では多くの技術やポリシーを導入していますが、実際には、データ セキュリティの問題の大部分は偶発的なものです。これらは、適切なセキュリティ ポリシーやツールが実装されていないストレージ システムから、データが適切に消去されていないデバイスにまで及びます。業界は、安全であるべきなのに安全でないデバイスに配置されているデータを表す用語を考案しました。データ流出。
さまざまな状況がデータ流出につながる可能性があります。ファイルが許可されていない場所に移動されたり、電子メールが間違った人に送信されたりするなど、明らかな状況もあります。ファイルを削除すれば問題は解決すると考える人もいるでしょう。しかし現実には、それははるかに問題が大きく、一度発生すると封じ込めるのがはるかに困難です。
ファイルを削除する場合の問題は、実際にはディスクからデータが削除されないことです。データの場所に関連付けられた名前のみが削除されます。これを大幅に単純化すると、書店に行って本のカバーを外し、本の残りの部分を棚に置いたままにすることになります。この本の情報は引き続き利用できます。見つけるのが少し難しくなります。デバイスに保存されていたデータからファイルを再作成できるようにするさまざまなプログラムや技術が長年にわたって進化してきました。これにより、権限のないユーザーがデータを「削除」された後、データを回復したり、そのデータに対して望ましくない操作を実行したりすることが可能になります。
プログラムはデバイス上の実際のデータを上書きするように設計されていますが、データの削除に関してフラッシュベース(SAS および NVMe SSD)デバイスが従来の HDD とは大きく異なることが問題を複雑にしています。 HDD はデータを上書きできますが、フラッシュ デバイスはデータを上書きできません。新しいデータを書き込む前に古いデータを消去する必要があります。フラッシュ デバイス上のデータの消去プロセスには比較的長い時間がかかるため、フラッシュ デバイスは、消去操作が行われるのを待つ代わりに、単に「消去された」データを邪魔にならない場所に移動し、実行中に都合よく消去します。閑散とした時間帯。これにより、フラッシュ デバイスは通常の動作中に書き込み速度を維持できるようになります。これは、消去が行われておらず、データがまだフラッシュ デバイス上に存在している可能性があるため、フラッシュ デバイスからファイルを実際に削除しようとする場合に問題となる可能性があります。
「削除された」ファイルからのデータの再構築は理論的な概念ではありません。 2016 年に、eBay と Craigslist から中古ディスクを購入して調査が実施されました。この調査では、彼らが入手した中古ディスクの 2 分の 3 に、名前や社会保障番号などの回復可能な情報が含まれていることがわかりました。ストレージ デバイス上のデータが完全に読み取れないことを保証するための、さまざまな政府および業界の標準があります。最も一般的なのは、データが書き込まれたデバイス上の物理的な場所を複数回上書きすることです。大容量のデバイスの上書きには時間がかかり、デバイスの一部の領域を上書きできない場合は、デバイス全体を破壊する必要があります。
場合によっては、データ流出が検出された後、流出するデータの脅威を評価するために、IT 部門がストレージ システムを撤去する必要がありました。問題の解決には数日、場合によっては数週間かかる場合があります。その間、ユーザーはシステムに保存されている他のデータにアクセスできません。
幸いなことに、NetApp はこの問題を認識し、2018 年 5 月に ONTAP 9.4 をリリースした際に、このような問題に対処するための新しいセキュリティ機能を追加しました。この記事の残りの部分では、これらの機能の 1 つである Secure Purge について見ていきます。Secure Purge は、NetApp Volume Encryption (NVE) 上のファイルを暗号化して消去し、これらのボリューム上のデータを中断することなく「消去」できるようにします。これにより、物理メディアからデータが復元できないことが保証され、意図せずデータ漏洩が発生するのを防ぐことができます。
安全なパージの仕組み
Secure Purge は、複数のステップからなるプロセスを使用して、削除されたファイルが存在していた暗号化ボリュームの物理メディアからデータを完全に削除します。これには、ガベージ コレクション プロセスからのデータが含まれます。まず、Secure Purge はボリューム内のすべての Snapshot コピーを削除します。ボリュームが SnapMirror 関係のソースである場合、ボリュームをパージする前に SnapMirror 関係を解除し、ボリューム上のビジー状態の Snapshot コピーを解放する必要があります。スナップショットの問題が解決されると、Secure Purge によってボリュームの移動がトリガーされ、ボリューム データ上に存在するファイルが新しいキーで再暗号化されます。古いキーは破棄され、パージされたデータはストレージ メディアから復元できなくなります。
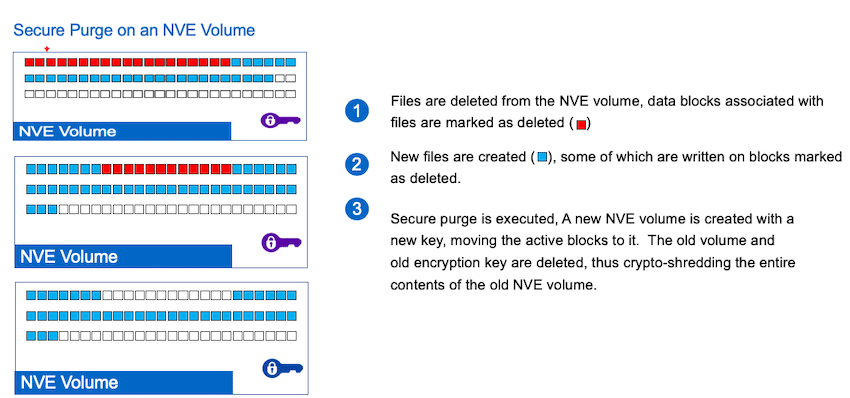
ボリュームに含まれるデータの量に応じて、Secure Purge が完了するまでに数分から数時間かかる場合があります。
安全なパージの実行
Secure Purge を実行できるのはクラスター管理者のみです。高度な権限レベルを入力したら、「volume encryption secure-purge start -vserver SVM_name -volume volume_name」と入力して、セキュア パージ プロセスを開始できます。
たとえば、SVM vs1 の vol1 で削除されたファイルを安全にパージするには、次のように入力します。
クラスタ1::> ボリューム暗号化セキュアパージ開始 -vserver vs1 -volume vol1
これにより、ボリュームの移動がトリガーされ、パージされていない残りのデータが現在のストレージ アグリゲート上の新しいキーで再暗号化されます。データの移動が完了すると、古いキーは自動的に破棄され、パージされたデータがストレージ メディアから復元されないようになります。
セキュア パージ操作のステータスを調べるには、次のように入力します。 volume encryption secure-purge show
たとえば、cluster1 での Secure Purge 操作のステータスを確認するには、次のように入力します。
クラスタ 1::> ボリューム暗号化セキュアパージ ショー
Secure Purge を中止する必要がある場合は、次のように入力します。 volume encryption secure-purge abort
たとえば、cluster1 での安全なパージ操作の中止を確認するには、次のように入力します。
クラスタ 1::> 暗号化セキュアパージの中止
安全なパージに関する最終的な考え
Secure-purgeが宣伝どおりに機能することを証明するため、NetAppは、データ復旧のスペシャリストであり、国際データサニタイゼーションコンソーシアムの創設メンバーであるOntrackに、同社の消去検証サービスを使用して、Secure Purgeが実行されたNetAppフラッシュアレイからデータを復旧する試みを依頼しました。Ontrackは、アレイ上のフラッシュデバイスのオーバープロビジョニング領域を含め、どのフラッシュデバイスからもシステムデータやユーザーデータを復旧できませんでした。Ontrackは、Secure Purgeのデータサニタイズ処理が効果的であることを検証し、保証しました。2019年のFlash Memory Summitで、OntrackとNetAppは「最も革新的なフラッシュメモリエンタープライズビジネスアプリケーション」賞を受賞しました。NetAppはSecure Purge機能の開発が評価され、Ontrackは同社の消去検証サービスを使用してこの機能の検証を行ったことが評価されました。Ontrackの完全なレポートはこちらから入手できます。
率直に言って、システム上に機密データや機密データがある場合は、Secure Purge などのツールを使用して、そのデータが「削除」された後は完全にアクセスできないようにする必要があります。 NetApp は、Secure Purge の最大のユーザーは政府と軍であることをほのめかしましたが、明らかに営利企業はその価値を理解できます。
Secure Purge は、9.4 以降の ONTAP のすべてのバージョンに含まれています。奇妙に思われるかもしれませんが、他のプライマリ ストレージ ベンダーが Secure Purge のような機能を提供しているのを見たことがありません。しかし、現在セキュリティが重視されているため、顧客はすぐにそのような機能を要求するようになるだろうと私たちは考えています。現時点では、Secure Purge によるデータ漏洩との戦いに関して、NetApp は業界内で強力なリードを保っています。
ONTAP 9.4 の新しいデータ セキュリティおよびプライバシー機能
このレポートは NetApp によって後援されました。このレポートで表明されているすべての見解や意見は、検討中の製品に対する当社の公平な見解に基づいています。



 Amazon