

Western Digitalは、最新のUltrastar UltraSMRハードディスクドライブがポスト量子暗号(PQC)をサポートすることを発表した。これは、NIST(米国国立標準技術研究所)が承認した量子耐性アルゴリズムを量産ストレージハードウェアに導入する最初の事例の一つとなる。クラウドおよびAIインフラストラクチャ事業者がストレージ層における長期的な暗号化耐性の評価を開始する中、この新しいドライブは現在、複数のハイパースケール顧客による認証試験を受けている。
同社はこの動きを、AIインフラストラクチャの性質の変化への対応と位置付けている。AIインフラストラクチャでは、データの永続性がコンピューティング性能と同様に重要になりつつある。トレーニング、推論、分析ワークロードを支える大規模なAIデータレイクは、今後何年も稼働し続けると予想されており、将来の量子攻撃に関する新たなセキュリティ上の懸念が生じている。
Western Digital社は、今回の新たな実装は、保存データの暗号化ではなく、デバイスの信頼の基点、ファームウェアの整合性、および暗号鍵管理の保護に重点を置いていると述べた。その目的は、「今すぐ収集し、後で復号する」(HNDL)攻撃など、将来の脅威からストレージインフラストラクチャを強化することにある。HNDL攻撃では、今日収集された暗号化データは、十分な性能を持つ量子システムが登場した際に最終的に復号される可能性がある。
長期ライフサイクルのインフラストラクチャは量子リスクを生み出す
企業向けHDDインフラは5年以上稼働し続けることが多く、暗号技術に関連する量子コンピューティングシステムの出現時期と重なる可能性がある。このような長期にわたる運用期間は、RSAやECCといった従来型の公開鍵暗号方式のみに依存するストレージプラットフォームにとって、大きなリスクとなる。
Western Digitalは、ファームウェアレベルの攻撃が現代のストレージ環境においてますます懸念されるようになっていると指摘した。高度な量子攻撃者は理論的にはファームウェアの署名を偽造したり、信頼チェーンを侵害したりして、悪意のあるファームウェアアップデートを正当なものに見せかけることができる。インフラ事業者がフリート管理やリモートサービスを自動化するにつれて、信頼できるファームウェア検証を維持することがますます重要になる。
PQC実装の詳細
同社のPQC(製品品質管理)機能は、Ultrastar DC HC6100 UltraSMRプラットフォームで初めて導入される。Western Digital社によると、この実装は製造、展開、および現場サービスといったワークフロー全体を通して、デバイスの信頼性チェーンを確保するように設計されているという。
この実装では、高信頼性コード署名のために、CRYSTALS-Dilithiumから派生したNIST FIPS 204標準アルゴリズムであるML-DSA-87を使用しています。Western Digitalはまた、既存のインフラストラクチャとの互換性を維持しつつ、量子耐性保護を導入するために、ML-DSA-87とRSA-3072を組み合わせたデュアル署名モデルを採用しています。
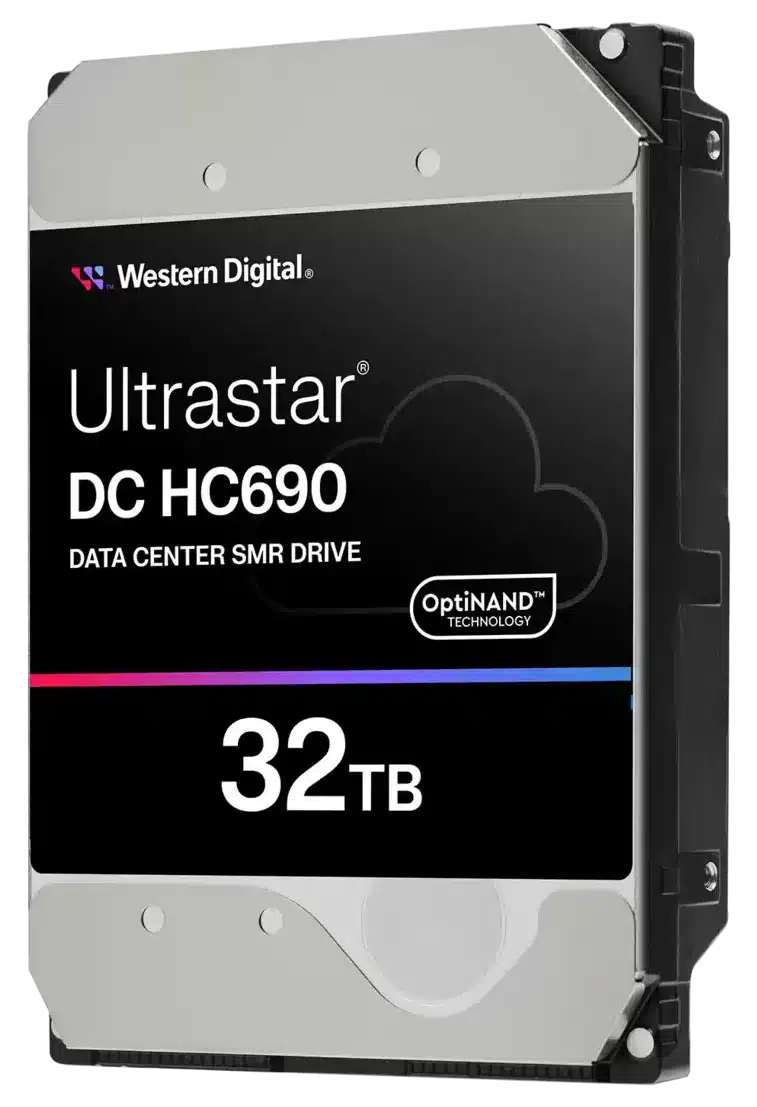
同社はまた、鍵の発行、ライフサイクル管理、およびローテーションをサポートするために、PQC対応の公開鍵基盤(PKI)とハードウェアセキュリティモジュール(HSM)のワークフローを導入しました。運用上の安全対策には、ロールバック保護と二重署名サポートが含まれており、既存の企業ワークフローを中断することなく、混在するハードウェア環境全体への導入を簡素化することを目的としています。
Western DigitalのCTO兼SVPであるXiaodong “Carl” Che博士は、量子コンピューティング開発の急速な進展により、特に長期にわたり価値が高まり続けるデータセットを管理するAI駆動型環境において、最新のインフラストラクチャセキュリティモデルの必要性が高まっていると述べました。また、同社の実装は、NISTのガイダンスやCNSA 2.0の勧告など、新たな標準化の取り組みに沿ったものであると付け加えました。
Western Digitalは、ハイパースケール環境やエンタープライズ環境において量子耐性のあるインフラストラクチャの要件がより一般的になるにつれて、今後、PQCのサポートを他のエンタープライズ向けHDD製品ファミリーにも拡大していく予定です。


 Amazon