

Ansible — это инструмент автоматизации без использования агентов, написанный на Python. Он подключается к вашим клиентам через SSH и позволяет автоматизировать скучные, повторяющиеся задачи, которые вы не хотите выполнять сами. Он позволяет превратить задачу, выполняемую человеком, на выполнение которой может уйти час, в одну команду, которая завершится за считанные минуты. Это повышает вашу производительность и позволяет вам приступить к работе над следующим крупным проектом.
Преимущества Ansible
Ansible предоставляет множество преимуществ, давайте рассмотрим некоторые из наиболее важных. Я разделю это на две части: одна для тех, у кого нет автоматизации или она минимальна, и другая для тех, кто уже использует инструменты автоматизации, такие как Salt или Puppet.
Новичок в автоматизации
Если вы новичок в автоматизации, использование простого инструмента поможет вам освоить его. Давайте рассмотрим несколько причин, почему вам следует выбрать Ansible вместо других доступных инструментов.
1. Простой синтаксис
Благодаря простому способу определения задач в Ansible, начать работу с ним очень легко. Возьмем, к примеру, приведенный ниже фрагмент кода:
-
– хосты: все
задания:
– имя: Установить Nginx
ням:
имя: nginx
состояние: последнее
Полноценная задача Ansible, эквивалентная выполнению команды `yum install nginx` на всех ваших хостах.
Вы, вероятно, уже догадались, что происходит. Программа устанавливает последнюю версию веб-сервера с открытым исходным кодом Nginx на все указанные вами хосты. Мы рассмотрим определение хостов позже. Поскольку все создаваемые вами задачи представлены в формате YAML, они легко читаются и легко создаются. Это крайне важно на начальном этапе изучения нового инструмента, поскольку позволяет быстро набраться опыта, одновременно повышая уверенность и понимание.
2. Git Love
Поскольку ваши сценарии автоматизации представляют собой простые текстовые файлы, их можно хранить в Git (или другой системе репозиториев исходного кода), где они находятся под контролем изменений и могут быть загружены и обновлены из центрального источника.
3. Простой исполнительный ордер
Поскольку задачи выполняются в том порядке, который вы определяете, вам не нужно беспокоиться о порядке выполнения. Просто определите шаги так же, как вы бы это сделали для человека, и Ansible будет выполнять их в точно таком же порядке каждый раз, без необходимости беспокоиться о пропуске какого-либо шага.
4. Без агента
Наличие возможности управления хостами без использования агентов очень важно, особенно если у вас еще нет способа автоматического развертывания агента. Попытка запустить автоматическое развертывание в существующей среде может стать настоящим кошмаром, особенно если десятки или сотни машин нуждаются в новом агенте.
Любитель автоматизации
Если вы уже занимались автоматизацией, например, с помощью Bash, Python или PowerShell, вам может быть интересно, что предлагает Ansible. Давайте посмотрим.
1. Простая оркестровка
Вы когда-нибудь пытались обновить веб-сайт с помощью bash-скрипта? Допустим, у вас есть балансировщик нагрузки веб-сервера или обратный прокси-сервер, 5 веб-серверов, балансировщик нагрузки базы данных и 2 сервера баз данных. Вы можете потратить сотни строк кода, просто проверяя, успешно ли обновлен каждый компонент.
С помощью Ansible вы можете определять проверки работоспособности, поэтапные обновления и настраивать балансировщики нагрузки для удаления, добавления и отмены узлов на каждом этапе обновления. Пример этого можно увидеть в официальной документации по непрерывной доставке и поэтапным обновлениям.
2. Идемпотентность
Идемпотентность — это свойство некоторых операций в математике и информатике, благодаря которому их можно применять многократно, не изменяя результат после первоначального применения. — Википедия. В основном, цель состоит в том, чтобы запустить ваш плейбук один раз, чтобы установить нужные параметры, а затем запускать его каждые *X* часов/дней/недель, чтобы убедиться, что ничего не изменилось. Если что-то изменится, вам следует искать источник *изменения конфигурации* в вашей среде.
«Конфигурационный дрейф» — это явление, когда серверы в инфраструктуре со временем становятся всё более и более разными. — Shadow Soft
3. Встроенное хранилище секретов
Встроенное в Ansible хранилище секретов, называемое Ansible Vault, позволяет безопасно хранить конфиденциальные данные, такие как пароли, ключи API или даже закрытые ключи, вместе с остальным кодом в системе контроля версий. В Bash или Python это неслыханно, обычно требуя сторонних инструментов, таких как хранилище паролей с поддержкой API.
4. Расширяемость
Ansible легко расширяется для модулей как для Windows, так и для Linux, а также для взаимодействия со сторонними инструментами. Это означает, что если вы хотите автоматизировать что-либо, скорее всего, уже существует готовый модуль от сообщества, который вы можете использовать, или вы можете создать или адаптировать существующий модуль в соответствии со своими потребностями.
Информацию о разработке собственных модулей можно найти в официальной документации, или же вы можете ознакомиться с модулями сообщества Ansible Galaxy.
Начало работы с Ansible
Установка Ansible
Начать работу очень просто: достаточно установить Ansible на свою рабочую станцию или сервер. Я покажу команды для RedHat/CentOS, но другие шаги по установке можно найти в официальной документации.
`sudo yum install ansible`
Вот и всё! У вас установлен полностью функциональный управляющий узел Ansible, и вы готовы к работе.
Каталог
Ansible необходимо знать, с какими машинами взаимодействовать и на каких машинах запускать ваши плейбуки. Поэтому давайте рассмотрим настройку базового инвентаря. Файл инвентаря по умолчанию находится по адресу `/etc/ansible/hosts` в Linux. Если вы посмотрите на этот файл, вы увидите, что он имеет формат, похожий на INI, и, вероятно, выглядит примерно так:
mail.example.com
[веб-серверы]
foo.example.com
bar.example.com
[серверы БД]
one.example.com
two.example.com
three.example.com
Как поясняется в документации, заголовки в скобках — это названия групп, которые позволяют классифицировать системы по произвольным группам. Я бы рекомендовал вам уделить время настройке файла инвентаризации, поскольку Ansible важно знать, на каких хостах вы хотите запускать задачи.
Создание книги действий
Плейбук — это набор задач, которые необходимо выполнить на ваших хостах. Вы можете создать плейбук, состоящий из одного файла с одним действием, или из множества файлов с различными условиями и импортами из других плейбуков. Мы начнем с простого плейбука, который устанавливает, запускает и добавляет правила брандмауэра для nginx на наших веб-серверах. В нашем файле hosts может быть что-то подобное:
[веб-серверы]
web01.example.com
web02.example.com
А в нашем файле `nginx-install.yaml` содержится следующее:
-
– хосты: веб-серверы
задания:
– имя: Установить Nginx
ням:
имя: nginx
состояние: последнее
– имя: Запуск Nginx
услуги:
имя: nginx
состояние: началось
– name: Разрешить доступ к порту 80 через firewalld
firewalld:
порт: 80/tcp # В качестве альтернативы можно использовать синтаксис "service: http".
постоянный: да
состояние: включено
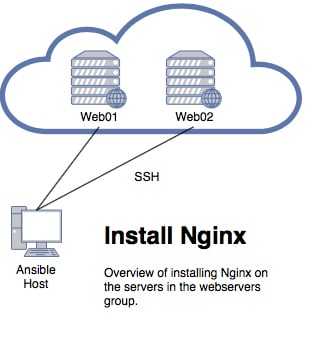
Обзор процесса подключения Ansible к вашим веб-серверам и установки NGINX. Для запуска этого плейбука просто выполните команду `ansible-playbook nginx-install.yaml`, и Ansible установит Nginx на всех хостах в вашей группе веб-серверов. Это простой плейбук с одним действием, однако он является хорошим примером простоты использования Ansible в вашей среде.
Заключение
Как видите, Ansible — это очень гибкий и простой в использовании инструмент автоматизации, который может работать в любой среде. Благодаря простоте освоения и возможности масштабирования в соответствии с вашими потребностями, Ansible является одним из лучших инструментов автоматизации для развертывания инфраструктуры в среде, полностью управляемой DevOps.
- Джастин Готье


 Amazon