

В последние несколько месяцев, похоже, злоумышленники, использующие программы-вымогатели для заработка, переключили свое внимание на сетевые хранилища данных (NAS). Самый недавний пример — атака Qlocker на QNAP. Хотя недавно обнаружилась уязвимость в системе безопасности TerraMaster , а Synology подвергалась атакам несколько лет назад . Скорее всего, после успешных первых атак злоумышленники просто продолжат в том же духе. К счастью, пользователи могут предпринять шаги для защиты от этих атак, обеспечив более безопасную работу своего NAS-сервера.
Зачем атаковать сетевые хранилища (NAS)?
Итак, вопрос: почему в последнее время устройства NAS подвергаются атакам? Дело в том, что эти устройства, особенно Synology и QNAP, отличаются простотой. Человек с минимальным опытом работы в IT может настроить NAS и начать им пользоваться практически без обучения. Хотя это удобно для домашних пользователей и малых предприятий без IT-ресурсов, это также создает множество пробелов в безопасности. В конечном итоге, это компромисс. Простота настройки достигается за счет потенциальных проблем с безопасностью. Кроме того, сегодня платформы NAS — это, по сути, самодостаточные облачные сервисы, и постоянное подключение 24/7 делает их уязвимыми для атак (если вы не в сети, вас нельзя взломать удаленно).
Давайте на минутку вернёмся назад.
Один из важнейших шагов, которые могут предпринять пользователи, — это резервное копирование данных. Большинство NAS-серверов предлагают функцию резервного копирования на удаленный сервер. Полное резервное копирование может быть ресурсоемким, но его можно выполнить при низкой доступности системы. Хранение резервных копий в облаке обычно не так дорого, как восстановление данных, но лучше заплатить одному из публичных облачных сервисов за восстановление данных, чем платить выкуп. Synology и QNAP также предлагают моментальные снимки , или вы можете использовать такие сервисы, как Veeam, для резервного копирования NAS . Восстановление из изолированной внешней резервной копии — самый простой способ решения проблем, связанных с программами-вымогателями, но это не решает проблему с вектором атаки.
Шаг 1: Защита NAS. Отключение доступа к консоли.
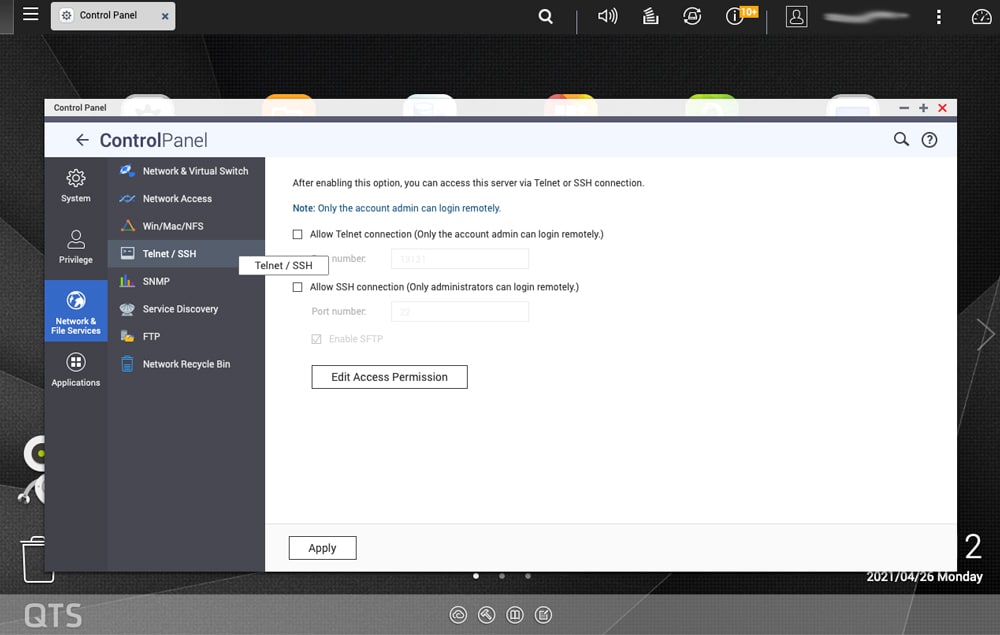
Как мы уже говорили, большинство современных NAS-серверов представляют собой крошечные облачные хранилища. Это хорошо для удобства использования, но плохо для безопасности. Первым шагом, который нам необходимо предпринять, является их очистка для перехода к более защищенному NAS-серверу. Это делается путем отключения Telnet и SSH, чтобы исключить доступ к консоли.
Для QNAP нужно перейти в Панель управления > Безопасность > Защита доступа по IP. Опытные пользователи любят консольный доступ, это большая открытая дверь, которая не нужна, если устройство не используется.
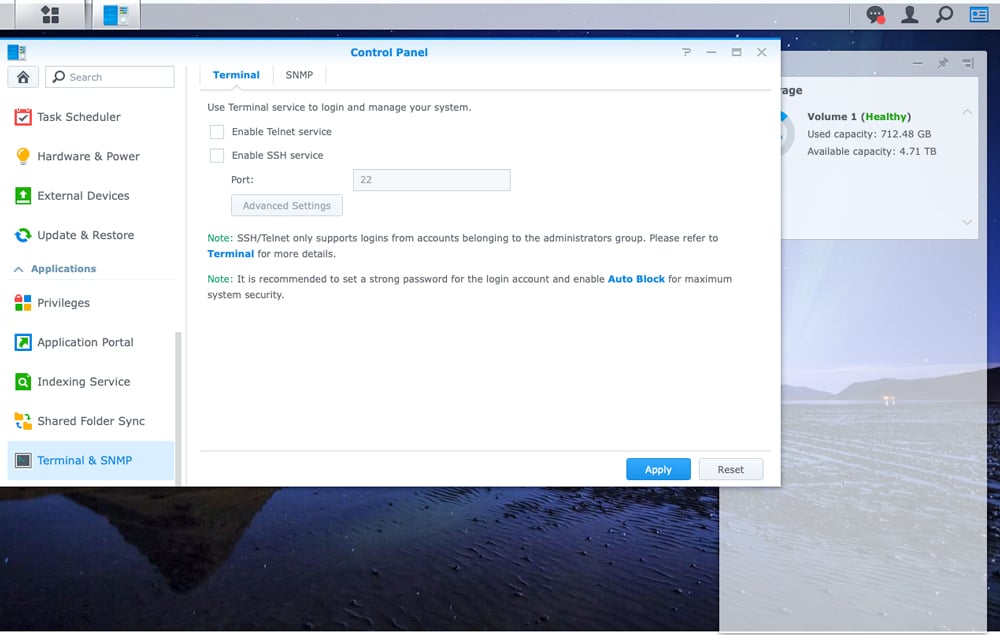
Для устройств Synology вам нужно перейти в Панель управления > Терминал и SNMP > Терминал. Здесь вы можете отключить SSH и Telnet.
Шаг 2 для обеспечения безопасности NAS: включите автоматическую блокировку.
Многие удивятся, узнав, как часто NAS-устройства взламываются, когда кто-то просто угадывает имя пользователя и пароль. В большинстве случаев доступ осуществляется бот-фермами, которые многократно угадывают пароли методом перебора. Простой способ предотвратить это и приблизиться к безопасности NAS — включить автоматическую блокировку.
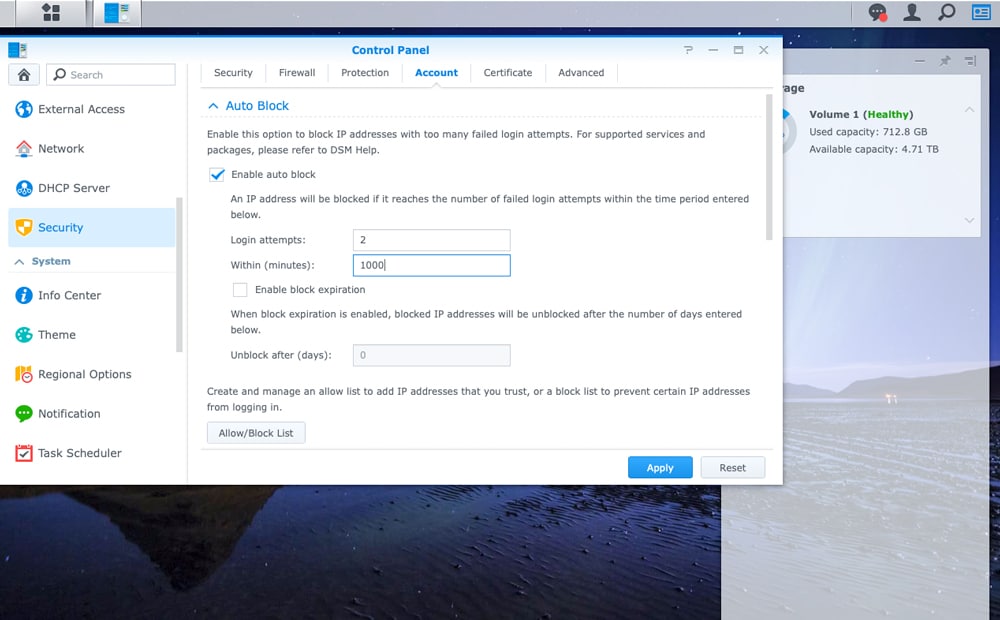
Автоматическая блокировка заблокирует IP-адрес, если будет слишком много неудачных попыток входа. Пользователи могут установить количество разрешенных попыток (имейте в виду, что вы можете сами ввести неправильное имя пользователя и/или пароль). В нашей практике Synology блокируют навсегда при двух неудачных попытках входа в течение 5000 минут. Единственное решение — локальный вход в NAS и удаление этого IP-адреса из черного списка.
Для Synology вам нужно просто перейти в Панель управления > Безопасность > Учетная запись. Функция автоматической блокировки должна быть вверху. Включите ее, а затем укажите количество попыток, которые вы хотите разрешить в течение определенного временного интервала, чтобы запустить блокировку.
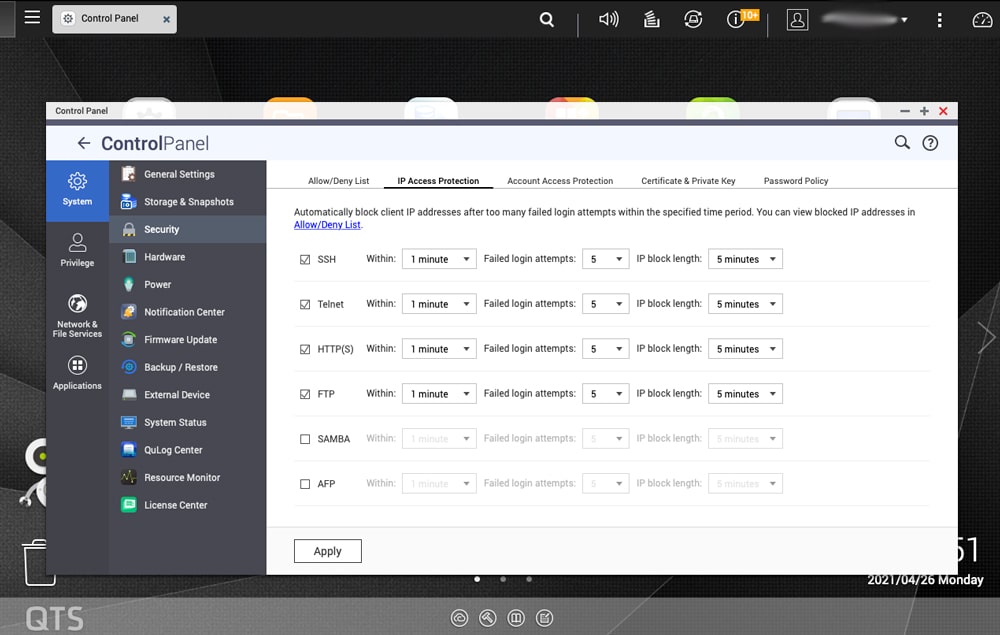
В случае с QNAP необходимо перейти в Панель управления > Безопасность > Защита доступа по IP-адресу и настроить там количество попыток доступа.
Шаг 3 для обеспечения безопасности NAS: Отключите и удалите неиспользуемые приложения.
Примерно десять лет назад проводилась маркетинговая кампания, внушавшая нам, что для всего есть приложение (точнее, кто-то говорил что-то, а затем добавлял: «Для этого есть приложение»). Теперь же такие приложения есть, и их огромное количество засоряет наши телефоны, планшеты, а теперь и сетевые хранилища (NAS).
Многое из этого бесплатно и круто, и если бы у нас было всего лишние 30 минут в день, мы бы что-нибудь с этим сделали. Но у нас их нет. Неиспользуемые приложения (некоторые из которых сомнительного качества и плохо проверены) на вашем NAS следует удалить или отключить, чтобы предотвратить любые угрозы безопасности.
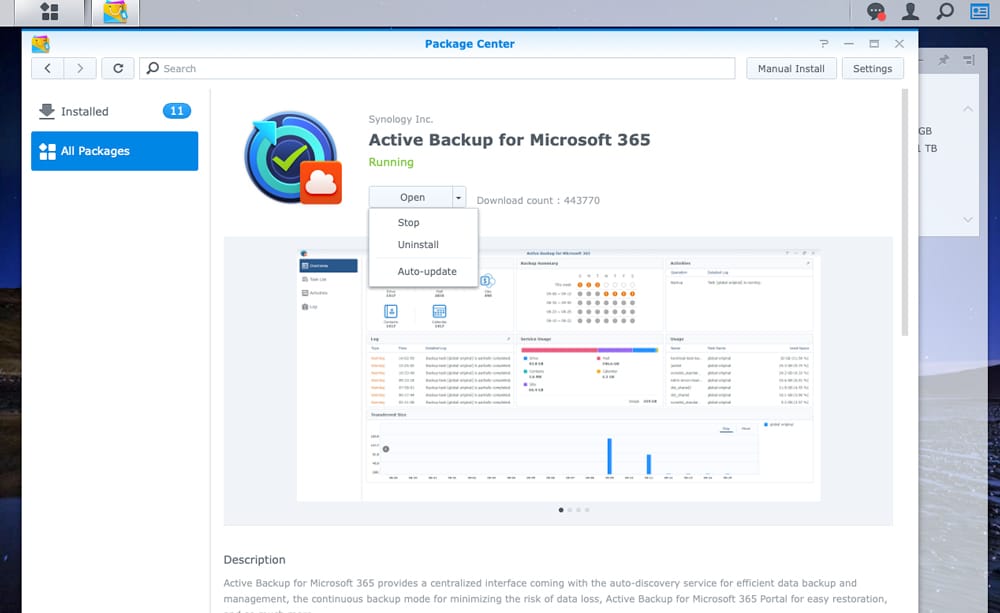
В Synology вам достаточно зайти в Центр пакетов, щелкнуть по приложению, и рядом с кнопкой «Открыть» появится выпадающее меню, где вы можете выбрать «Остановить» или «Удалить».
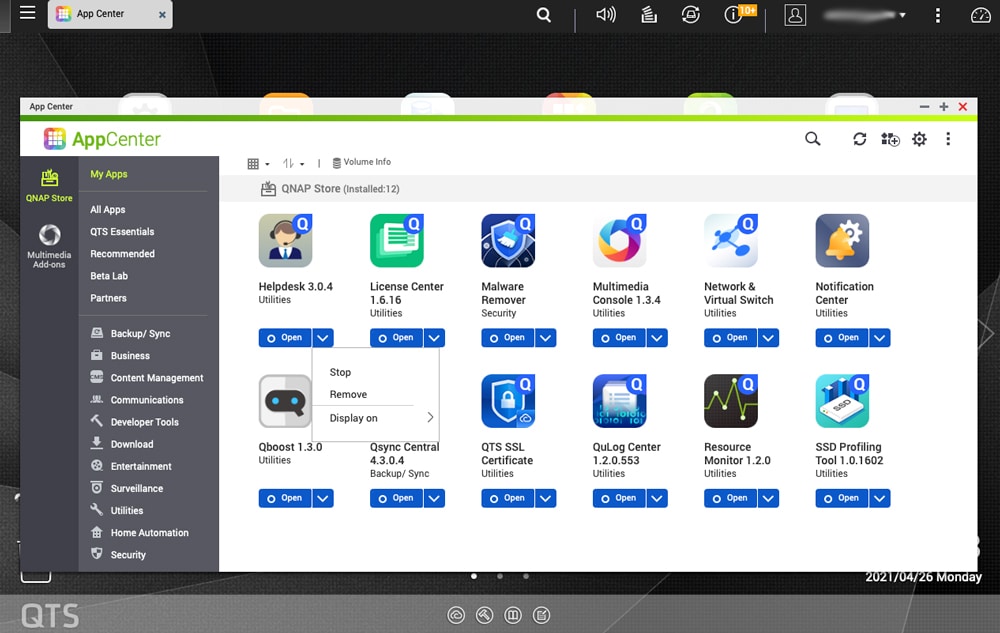
Для устройств QNAP перейдите в Центр приложений и откройте выпадающее меню рядом с приложением, которое вы хотите остановить или удалить.
Бонус: Не используйте «Admin» в качестве имени пользователя.
Этот способ кажется простым, но очень немногие используют его дома или даже в дата-центре. При настройке любого из этих NAS-серверов создается учетная запись по умолчанию, обычно с именем пользователя «Admin». Большинство людей оставляют это как есть и просто меняют пароль. Приятно осознавать, что ты — администратор . Но это лишь облегчает работу злоумышленникам и является самым простым способом создания безопасного NAS-сервера.
Одно из решений — создать нового пользователя с вашими учетными данными, а затем удалить или отключить исходную учетную запись администратора. Или иногда можно переименовать учетную запись администратора. В любом случае, исключив имя пользователя из уравнения, хакерам придется приложить гораздо больше усилий, чтобы угадать и имя пользователя, и пароль.
Заключительные мысли
Атаки программ-вымогателей на сетевые хранилища данных (NAS) участились, но вы можете предпринять шаги для защиты, развернув более защищенное NAS-устройство. Вышеперечисленные меры не гарантируют полной защиты от атак программ-вымогателей, но они, безусловно, значительно помогут.


 Amazon