

Actifio は IDC に、コピー データを調べながら企業が重要なデータをどのように管理するかに関する調査を依頼しました。この調査では、企業の 3 分の 2 がデータ管理のベストプラクティス基準を満たしていないことが判明しました。 Actifio は、この調査により、Actifio の仮想データ パイプライン テクノロジーが重要なデータへのアクセスをより適切に制御し、より有効にするように設計されているため、企業顧客の数が劇的に増加したことも発表しています。
大々的に報道されている注目度の高いセキュリティ侵害にもかかわらず、データのコピーが機密情報の収集に使用される可能性がある場合、企業は依然として攻撃に対して脆弱なままです。実稼働データが幾何級数的に増加する中、企業はデータの安全性とアクセス性の両方を維持することに苦労しています。データ保護の一環として、大量のコピー データが生成されます (IDC の推定では、IT ストレージ ハードウェアとインフラストラクチャの予算の最大 60% が消費される)。これにより、悪意を持ってデータにアクセスしようとする人々の標的がさらに増えます。このデータは保護することが難しいだけでなく、多くの企業にとって追跡することも困難です。
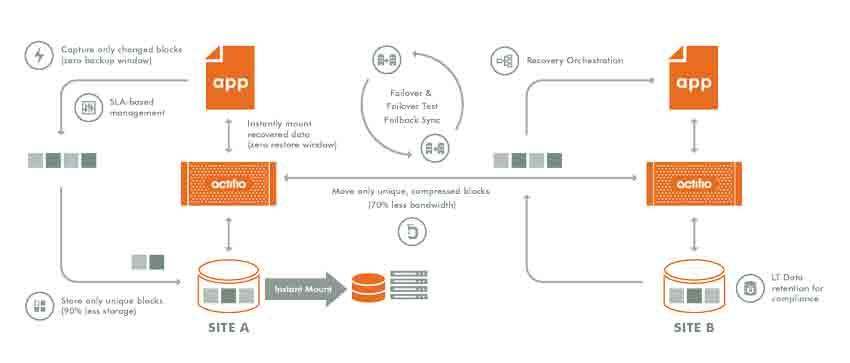
Actifio は、運用アプリケーションから直接データをキャプチャし、そのデータの単一の「ゴールデン マスター」コピーを最も安全な環境で管理し、仮想コピーを使用してアクセシビリティと制御の両方を維持できる機能により、顧客が増加しています。コピー データを仮想化すると、その拡散と可用性が制限されます。
この調査「データ管理における一般的なギャップ: ベスト プラクティスを使用したギャップの特定、定量化、および解決」のその他の調査結果には次のようなものがあります。
- 企業の 3 分の 2 がデータ管理のベスト プラクティス基準を満たしておらず、データ セキュリティ ポリシーの全範囲にわたって一貫している企業はほとんどありません。
- 調査対象の組織の 77% が、テスト/開発段階で機密データをマスクすることに失敗しており、データ侵害の脅威が大幅に増大しています。
- 政府はデータ管理政策の実施において全体的に最も優れたパフォーマンスを発揮します。教育部門が最も弱い
- CIO はデータ制御/セキュリティ ポリシーの実装の中心人物です – ポリシーは 34% の確率でアドホックにのみ適用されます
- 一般的な組織は 375 個のデータ コピーを保持しており、各コピーには機密情報が含まれているため、攻撃のリスクが増加します。


 Amazon