

本日、Dell Technologies は、サプライ チェーン、サービス、デバイス、インフラストラクチャを含むいくつかの分野にわたるセキュリティの進歩を発表しました。サプライ チェーン (それ自体が大きな問題です) とは別に、同社はブート プロセスと動的なシステム ロックダウンによる保護を提供しています。デルは自社製品にとどまらず、データセキュリティに重点を置いたサービスをサードパーティ製品にも拡張しています。
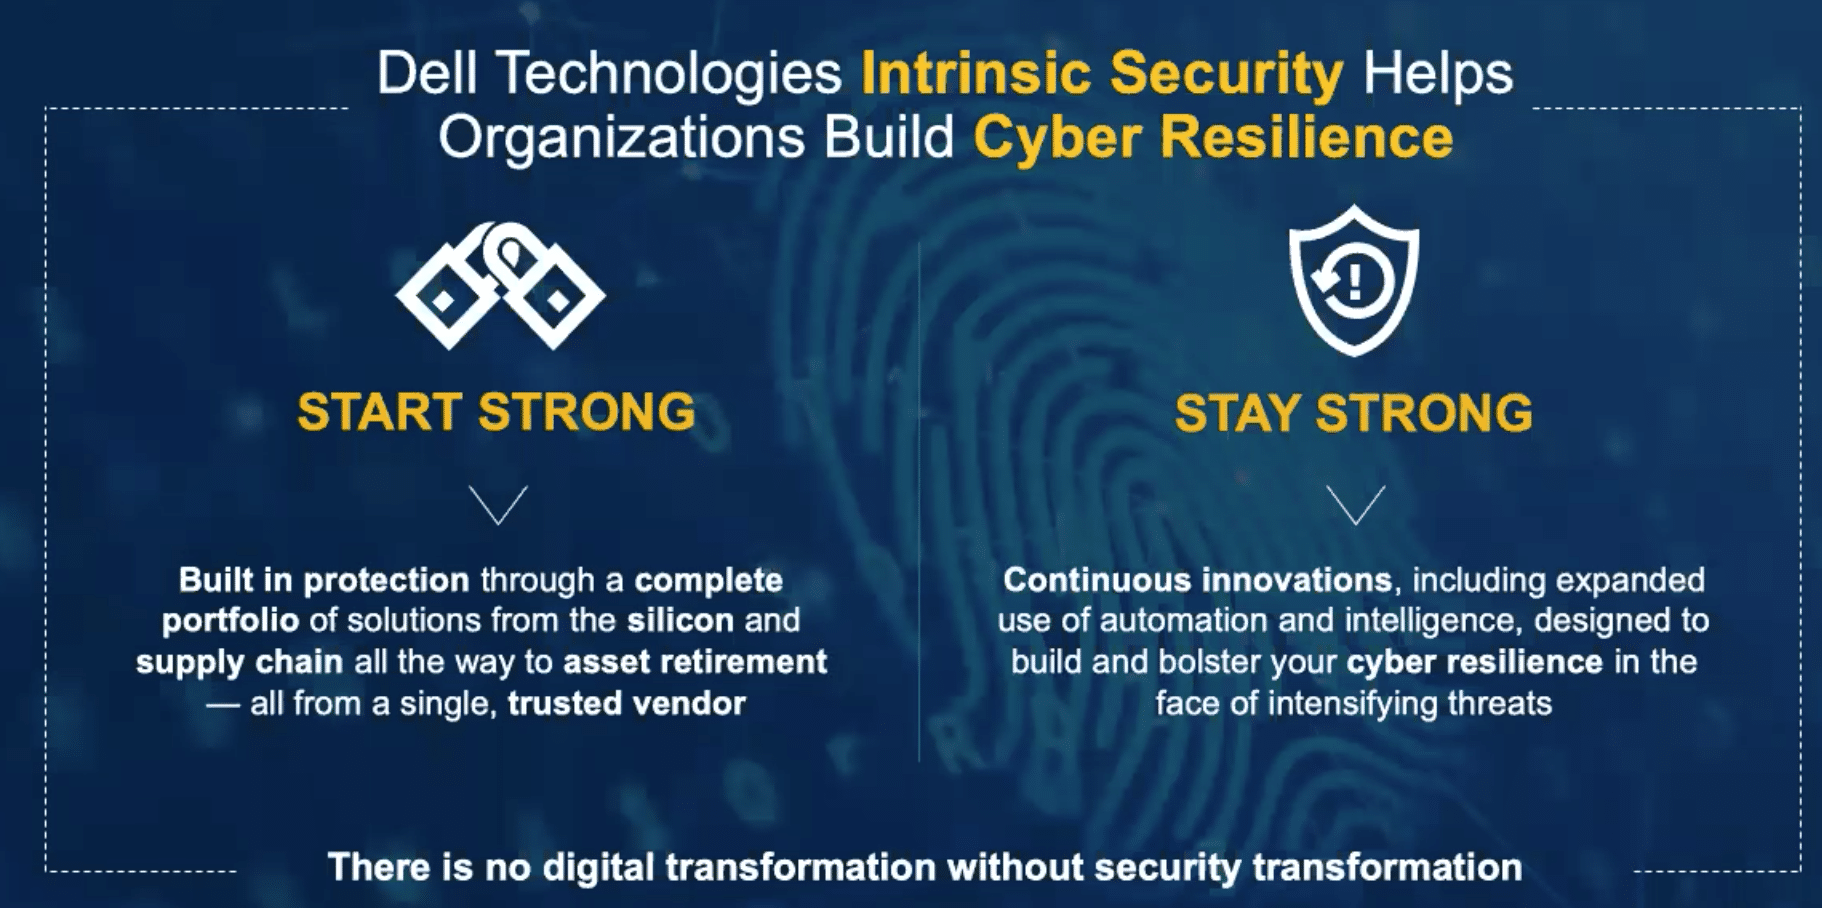
セキュリティは最大の懸念事項の 56 つですが、攻撃は後を絶ちません (私たちは皆、車の延長保証についての電話を受けます)。デジタル環境はここ数年で急速に変化しましたが、セキュリティが主な関心事である場合、これらの変化を受け入れてその恩恵を受けることには多くの抵抗があるかもしれません。 Futurum の調査によると、最近 XNUMX% もの企業がハードウェアまたはシリコン レベルのセキュリティの脆弱性に起因するサイバー攻撃を受けています。
Dell Technologies は、セキュリティ問題や自社のデバイスとサービスの安全性の向上に新しい取り組みをしているわけではありません。彼らは、サプライチェーン、サービス、インフラストラクチャ、およびデバイスのセキュリティを設計および構築するために、社内に数百人のプロのセキュリティ エンジニアを配置していると主張しています。同社のセキュリティ対策は、PowerEdge サーバーの信頼のルートから、PowerMax のエンドツーエンド暗号化、PowerProtect のサイバー リカバリ ソリューション、そして会社の PC のオペレーティング システムの下のセキュリティに至るまで、会社のあらゆる範囲に及んでいました。
サプライチェーンのセキュリティ
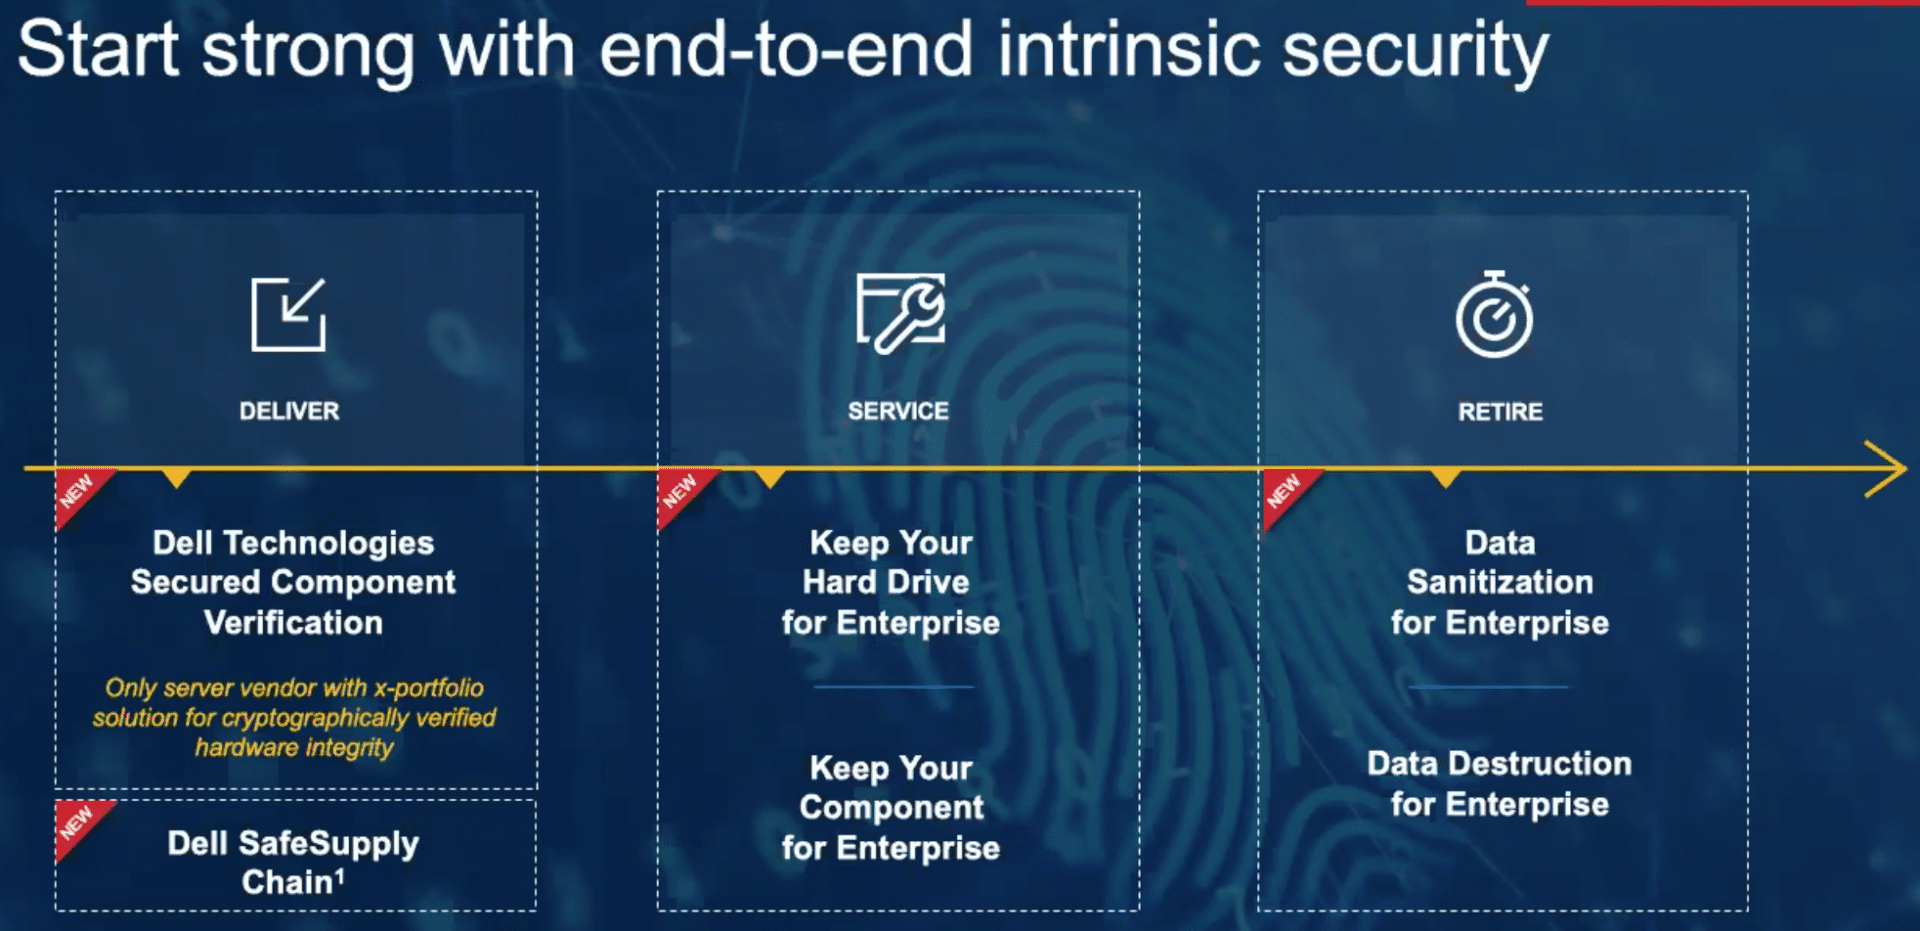
大きな課題はサプライチェーンの確保だ。ベンダーはすべてを正しく行うことができますが、サプライ チェーンのどこかに悪意のある攻撃者がセキュリティを侵害することがあります。侵害とは、マルウェアや偽造部品の追加、ファームウェアの改ざんなどです。過去数年間で、これに関する注目を集めた例がいくつかありました。 Dell Technologies は、新しいサプライ チェーン セキュリティ製品と、Dell Technologies インフラストラクチャおよび商用 PC 向けのデータ セキュリティに重点を置いたサービスによって、不安を和らげようとしています。この製品により、安全なサプライ チェーンの実践が強化されます。
商用 PC については、デルはサプライ チェーンおよび輸送中のセキュリティを強化しています。同社によれば、Dell Technologies SafeSupply Chain ソリューションは、Dell Secure Development Lifecycle および標準のサプライ チェーン セキュリティ対策に基づいて提供されます。新しいソリューションには次のものが含まれます。
- SafeSupply Chain Tamper Evident Services は、輸送中の改ざんからの保護に役立ちます。出荷前に工場でデバイスとその箱に不正開封防止シールが貼られます。お客様は、セキュリティを強化するためにオプションのパレット シールを選択できます。
- SafeSupply Chain データ無害化サービスは、スパイウェアや違法エージェントがデバイスのハード ドライブに挿入されるのを防ぎます。 Dell Technologies は、NIST 準拠のハードドライブ ワイプにより、企業が企業イメージを追加する前にデバイスが白紙の状態であることを確認できるように支援します。
Dell EMC PowerEdge サーバーの場合、より安全な新しいサプライ チェーン対策には、到着時のサーバーの整合性検証が含まれます。このセキュリティで保護されたコンポーネントの検証は、企業がサーバーが注文および構築どおりに到着したことを検証できるようにする埋め込み証明書です。これにより、Dell Technologies は、暗号化によって検証されたハードウェアの整合性を提供する最初の主要サーバー ベンダーの 1 つとなりました。上記の新しいセキュリティ対策は、確立されたシリコン ルート オブ トラストを含む、既存のサイバー回復力のあるアーキテクチャに基づいて構築されています。新しいセキュリティで保護されたコンポーネントの検証:
- サーバーが密閉されて工場から出荷された後に、システム コンポーネントに変更が加えられていないことを検証します (メモリやハード ドライブの交換、I/O の変更など)。
- 金融や医療などの高度に規制された業界全体でサプライチェーンのセキュリティ基準を満たすことで、サイバーセキュリティのリスクから保護します
- お客様は複数のサーバーを効率的に検証して導入できるようになります
上記の新機能は、新しい機器を購入する人にとっては素晴らしいものですが、サーバーは頻繁に移動され、再利用されるため、セキュリティが侵害される可能性があるもう 1 つの層であることは誰もが知っています。 Dell Technologies は、新しいインフラストラクチャを保護することにとどまらず、既存のポートフォリオにも戻り、次の 2 つの新機能を導入しています。
- Dell EMC Data Sanitization for Enterprise および Data Disaster Disaster for Enterprise サービスは、Dell Technologies インフラストラクチャ ポートフォリオ全体とサードパーティ製品をサポートするようになりました。デルは、最新の業界標準およびコンプライアンス標準に従って資産の再導入または廃棄を支援するサービスをお客様の施設で提供できます。
- Dell EMC Keep Your Hard Drive for Enterprise および Keep Your Component for Enterprise サービスは、インフラストラクチャ ポートフォリオ全体で利用できます。部品交換中に機密データが顧客の管理下に置かれることはないため、企業は厳格なデータプライバシー規制を遵守できます。
サーバーセキュリティ
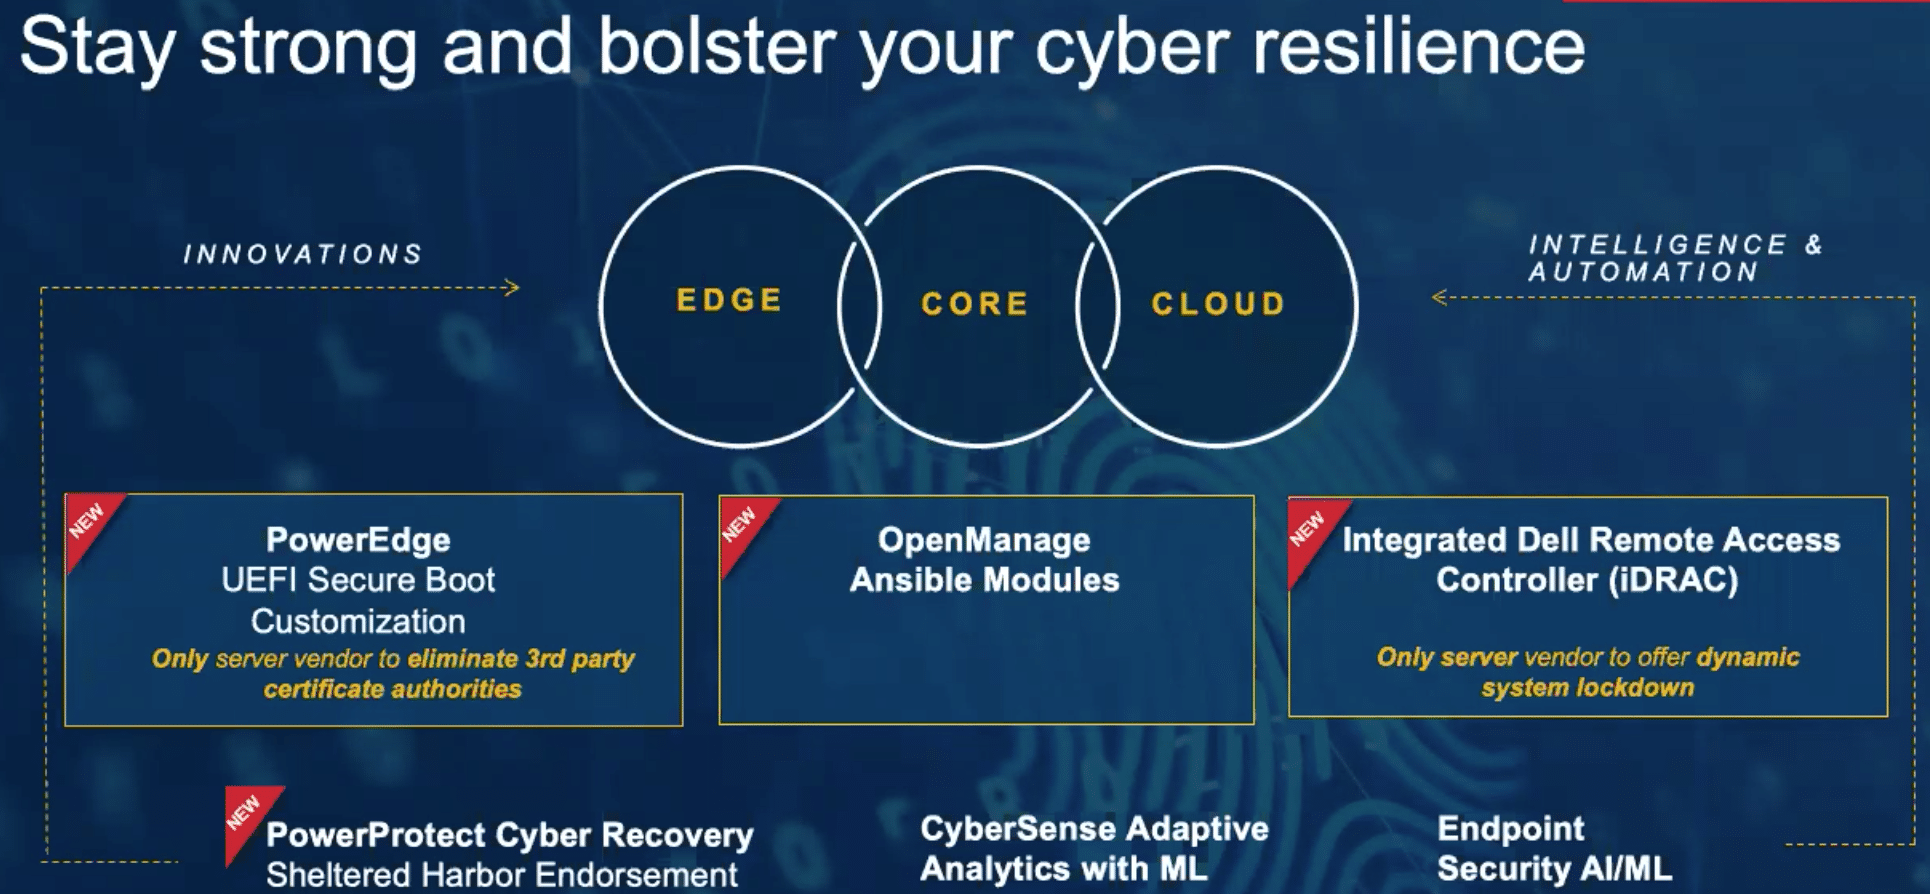
上記は、作成中または転送中のデバイスを保護するのに最適です。これは懸念すべき領域ですが、発生する攻撃の約半分はハードウェア レベルまたは BIOS 攻撃です。つまり、セキュリティはハードウェアおよびファームウェアのレベルで強力である必要があります。デルは、セキュリティのカスタマイズ、自動化、インテリジェンスを組み合わせて PowerEdge サーバーを保護しようとしています。
サーバーの起動時に問題が発生し、ブートが侵害されると、悪意のある者がシステムのあらゆる部分に侵入する可能性があります。 Dell Technologies は、PowerEdge サーバー用のカスタマイズ可能なブート セキュリティをリリースします。このカスタム アプローチである PowerEdge UEFI セキュア ブート カスタマイズを使用すると、IT 部門がブート プロセスをセットアップできるようになり、攻撃が成功する可能性が低くなります。この機能は、業界全体のブートローダーの脆弱性に対する高度な軽減策を提供すると言われています。
本日発表された最後のセキュリティ機能は、サーバーをロックダウンする機能です。 iDRAC の最新バージョンでは、お客様は再起動せずにシステムのロックダウンを有効または無効にすることができます。この機能により、管理者はサーバーのファームウェアに対する悪意のある変更または意図しない変更を防ぐことができます。新しいリリースには以下も含まれます。
- 多要素認証によるより強力なセキュリティ管理
- Dell EMC OpenManage Ansible モジュールを使用して、ユーザー権限の構成やデータ ストレージ暗号化などの重要な PowerEdge セキュリティ ワークフローを自動化できるようにします。
- お客様は Redfish API 経由で iDRAC 証明書を管理できるため、スクリプトへのアクセスが容易になり、サーバー全体で安全な消去スクリプトを自動化できます。
利用状況
- Dell SafeSupply Chain は現在、米国で商用 PC 向けに提供されています。
- PowerEdge サーバー上の Dell Technologies のセキュリティで保護されたコンポーネントの検証は、
- 2020 暦年末までに利用可能になります。
- Dell EMC エンタープライズ向けデータ サニタイゼーションとエンタープライズ サービス向けデータ破壊
- 現在利用可能です。
- Dell EMC エンタープライズ向けにハード ドライブを維持し、エンタープライズ向けにコンポーネントを維持
- 現在サービスをご利用いただけます。
- Dell Technologies PowerEdge UEFI セキュア ブート カスタマイズは現在利用可能です。
- iDRAC セキュリティ アップデートは、2020 年末までに利用可能になる予定です。
- Dell EMC OpenManage Ansible モジュールは、31 年 2021 月 XNUMX 日に利用可能になります。


 Amazon