

2 月に遡ると、一連の Thunderbolt セキュリティの欠陥が、情報セキュリティを専門とするコンピュータ サイエンスおよびエンジニアリングの修士課程の学生である Björn Ruytenberg によって発見され、報告されました。 Ruytenberg 氏は、Thunderbolt の脆弱性レポートを公開し、このハッキング手法を Thunderspy と名付けました。 Thunderspy は、Thunderbolt の主要なセキュリティ主張をすべて破る脆弱性の集合です。基本的に、Thunderbolt では、ほとんどの場合、ユーザーが気付かないうちにシステムをスパイすることができます。
調査によると、Thunderbolt の脆弱性により、ハッカーが数分以内にコンピュータに侵入し、そのデータにアクセスできる可能性があります。 Thunderspy は、Thunderbolt ポートを備えたデバイスをターゲットにしており、2019 年より前に製造されたすべての PC (数百万台の PC) に影響を与えます。コンピュータにそのようなポートがある場合、攻撃者はそのポートに短時間物理的にアクセスでき、ドライブが暗号化されており、コンピュータがロックされているかスリープ状態に設定されている場合でも、コンピュータのすべてのデータを読み取ってコピーすることができてしまう、と研究者は述べた。
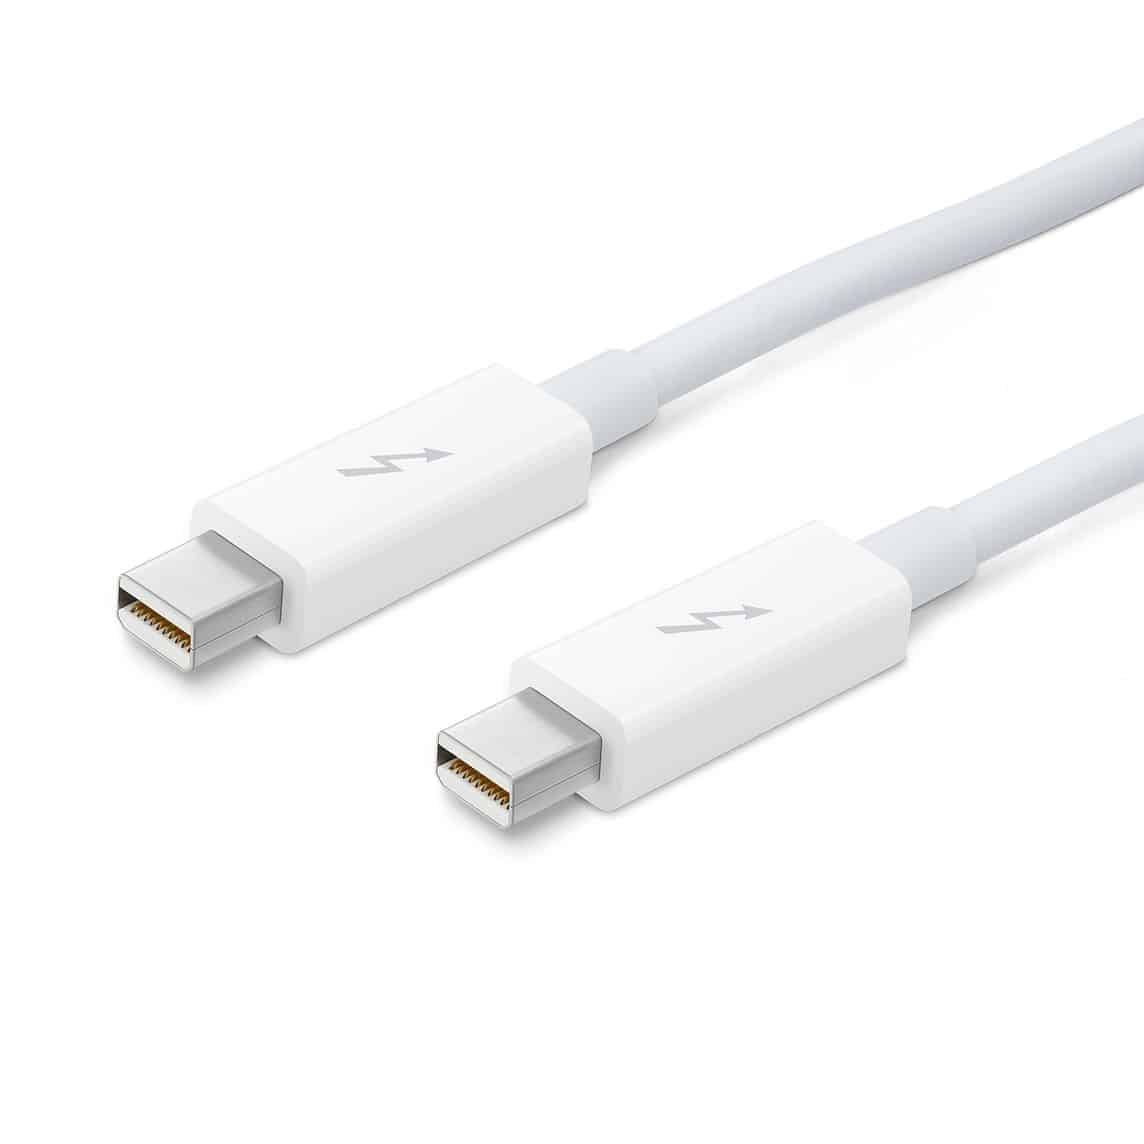
Thunderbolt は、Intel が (Apple と協力して) 開発した独自の I/O プロトコルで、外部周辺機器をコンピュータに接続し、高速なデータ転送を可能にします。このプロトコルは、いくつかのラップトップ、デスクトップ、およびその他のシステムに組み込まれています。
Ruytenberg 氏は、Thunderbolt は外部相互接続であるため、システムの内部 PCI Express (PCIe) ドメインを外部デバイスに公開できると説明しています。 「これにより、外部グラフィックス カードなどの高帯域幅、低遅延のユースケースが可能になります。 PCIe ベースの Thunderbolt デバイスは、ダイレクト メモリ アクセス対応の I/O を備えており、PC の状態に完全にアクセスでき、すべてのシステム メモリの読み書きが可能です。」この能力は、総称して「邪悪なメイド」として知られる攻撃の研究を促しました。邪悪なメイド攻撃は、無人のデバイスに対する攻撃であり、物理的にアクセスできる攻撃者が検出できない方法でデバイスを改ざんし、後でデバイスまたはその上のデータにアクセスできるようにします。
「サンダースパイはステルスです。つまり、攻撃の痕跡を見つけることができません。あなたの関与は必要ありません。」ルイテンベルグ氏は語った。 「Thunderspy は、一時的に離れるときにコンピュータをロックまたはサスペンドするというベスト セキュリティ プラクティスに従っている場合でも機能します。また、システム管理者がセキュア ブート、強力な BIOS、オペレーティング システム アカウントのパスワードを使用してデバイスを設定し、フルディスク暗号化を有効にしている場合も同様です。」この脆弱性は、攻撃者がコンピュータを操作するだけで数分間だけでアクセスを取得し、データを侵害できることを意味します。
研究者らはこの調査で、Thunderbolt プロトコルのセキュリティに関連する複数の脆弱性を発見し、実験的に確認しました。研究者らは次の脆弱性を明らかにしました。
- ファームウェア検証スキームが不十分。
- 弱いデバイス認証スキーム。
- 認証されていないデバイスのメタデータの使用。
- 下位互換性。
- 認証されていないコントローラー構成の使用。
- SPI フラッシュ インターフェイスの欠陥。
- Boot Camp には Thunderbolt セキュリティはありません。
YouTube にアップロードされたビデオ (Thunderspy PoC デモ 1: 5 分で Windows PC のロックを解除) では、Thunderspy の脆弱性バリアント 5: 認証されていないコントローラー構成の使用を悪用した攻撃が研究によって実証されています。
https://www.youtube.com/watch?v=7uvSZA1F9os&feature=emb_logo
インテルは次の脆弱性を確認しています。
- Thunderbolt の 3 つのバージョンはすべて、Thunderspy の脆弱性の影響を受けます。
- Kernel DMA Protection を搭載したシステムのみが、Thunderspy の脆弱性のすべてではなく、一部を軽減します。
- 2019 年以降に出荷を開始したシステムのみがカーネル DMA 保護を備えています。
- カーネル DMA 保護以外に、インテルは Thunderspy の脆弱性に対処するための緩和策を提供しません。したがって、インテルは Thunderspy の脆弱性に CVE を割り当てたり、一般の人々に知らせるための公開セキュリティ勧告をリリースしたりすることはありません。
研究者らは、度重なる努力にもかかわらず、市場内システムの Thunderspy の脆弱性を軽減しないというインテルの決定の根拠は依然として不明であると述べた。 「しかし、Thunderspy の性質を考慮すると、これらは修正できず、シリコンの再設計が必要であると考えるのが合理的であると考えられます。実際、インテルは、Thunderbolt テクノロジーを実装する将来のシステムについては、追加のハードウェア保護を組み込むと述べています。」
これに関する問題は、カーネル DMA 保護が限られた数の最新システムでしか利用できないことです。この問題は、2019 年より前にリリースされたすべてのシステムと、カーネル DMA 保護が搭載されていない最新のシステムではさらに最悪です。これらは永久に Thunderspy に対して完全に脆弱なままになります。
脆弱なシステム
したがって、2011 年から 2020 年の間に出荷されたすべての Thunderbolt 搭載システムは脆弱です。また、2019 年以降出荷されているカーネル DMA 保護を提供する一部のシステムには部分的に脆弱性があります。 Thunderspy の脆弱性はソフトウェアでは修正できません。したがって、USB 4 や Thunderbolt 4 などの将来の規格に影響を与える可能性があります。シリコンの再設計が必要です。
すべてのシステムが影響を受けるわけではありません。たとえば、USB-C ポートのみを提供するシステムなどです。これらのポートは、稲妻のシンボルではなく USB シンボルで識別されます。したがって、ユーザーは影響を受けるシステムを参照して、システムが Thunderbolt ポートまたは USB-C ポートを提供しているかどうかを確認する必要があります。脆弱なデバイスとシステムのリストと Ruytenberg の推奨事項については、Thunderspy の公式 Web サイトを確認してください。
回避策として、ユーザーは、システムが Thunderspy に対して脆弱かどうかを検証する、この取り組みによって開発された無料のオープンソース ツールである Spycheck を使用して影響を受けるかどうかを判断することを強くお勧めします。システムに脆弱性があることが判明した場合、Spycheck はシステムを保護するための推奨事項をユーザーに案内します。
参考文献・引用元
https://thunderspy.io/assets/reports/breaking-thunderbolt-security-bjorn-ruytenberg-20200417.pd


 Amazon