

本日、StackRox は StackRox Kubernetes Security Platform のバージョン 3.0 をリリースしました。新しいバージョンには、脆弱性を特定するための改良されたツールと追加のエコシステムのサポートが含まれています。 StackRox は 2014 年に設立された小規模企業 (従業員 XNUMX 人未満) で、更新されたばかりの Kubernetes セキュリティ プラットフォームが主力製品です。
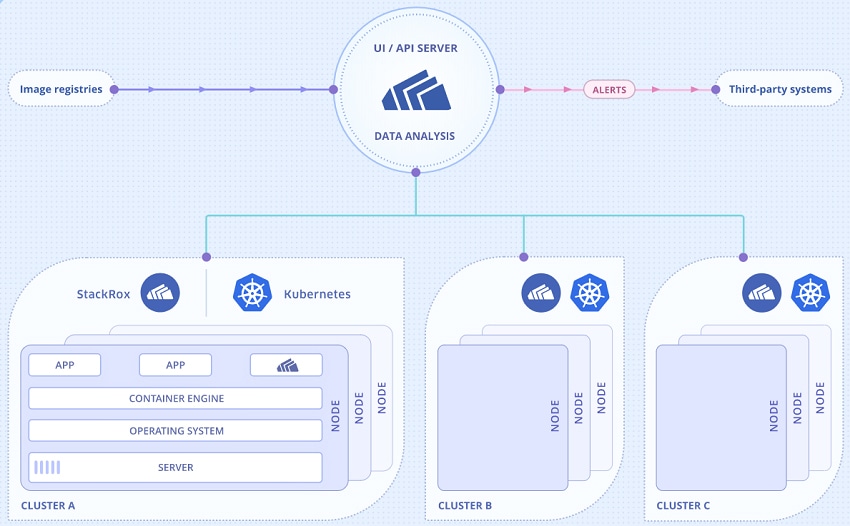
StackRox ダッシュボードは、Kubernetes とコンテナーのコンテンツのセキュリティの脆弱性を強調表示します。 Kubernetes の脆弱性については、StackRox は Kubernetes チームと名前のない他のチャネルから開示されたリスクの両方についてアラートを提供すると主張しています。 StackRox はまた、言語に依存する脆弱性に関するアラートを提供できるように、コンテナー イメージをスキャンしていることも発表しました。
StackRox は、このリリースで 3 つの新しいエコシステムのサポートを追加したと発表しました。まずは CRI-O コンテナ ランタイムです。 CRI-O コンテナ ランタイムは、Kubernetes 用に最適化された軽量ランタイムであり、Kubernetes Container Runtime Interface の Open Container Initiative (OCI) 準拠の実装です。 2 番目の新しいエコシステムは Google Anthos です。 Google Anthos のサポートは、同社の既存の Google GKE サポートに追加されるものです。サポートされる 3 番目で最後の新しいエコシステムは、分散クラウド オペレーティング システム (DC/OS) 上の Kubernetes です。
利用状況
すぐに


 Amazon