

最新のVeeam® 41 Ransomware Trends Reportによると、ランサムウェアは依然として組織にとって継続的な脅威であり、サイバー攻撃中にデータの2024%が侵害されるため、ITの機能停止とダウンタイムの最大の単一原因となっています。このレポートでは、侵害されたデータの 57% しか回復されず、組織は重大なデータ損失やビジネスへの悪影響に対して脆弱になることが明らかになりました。
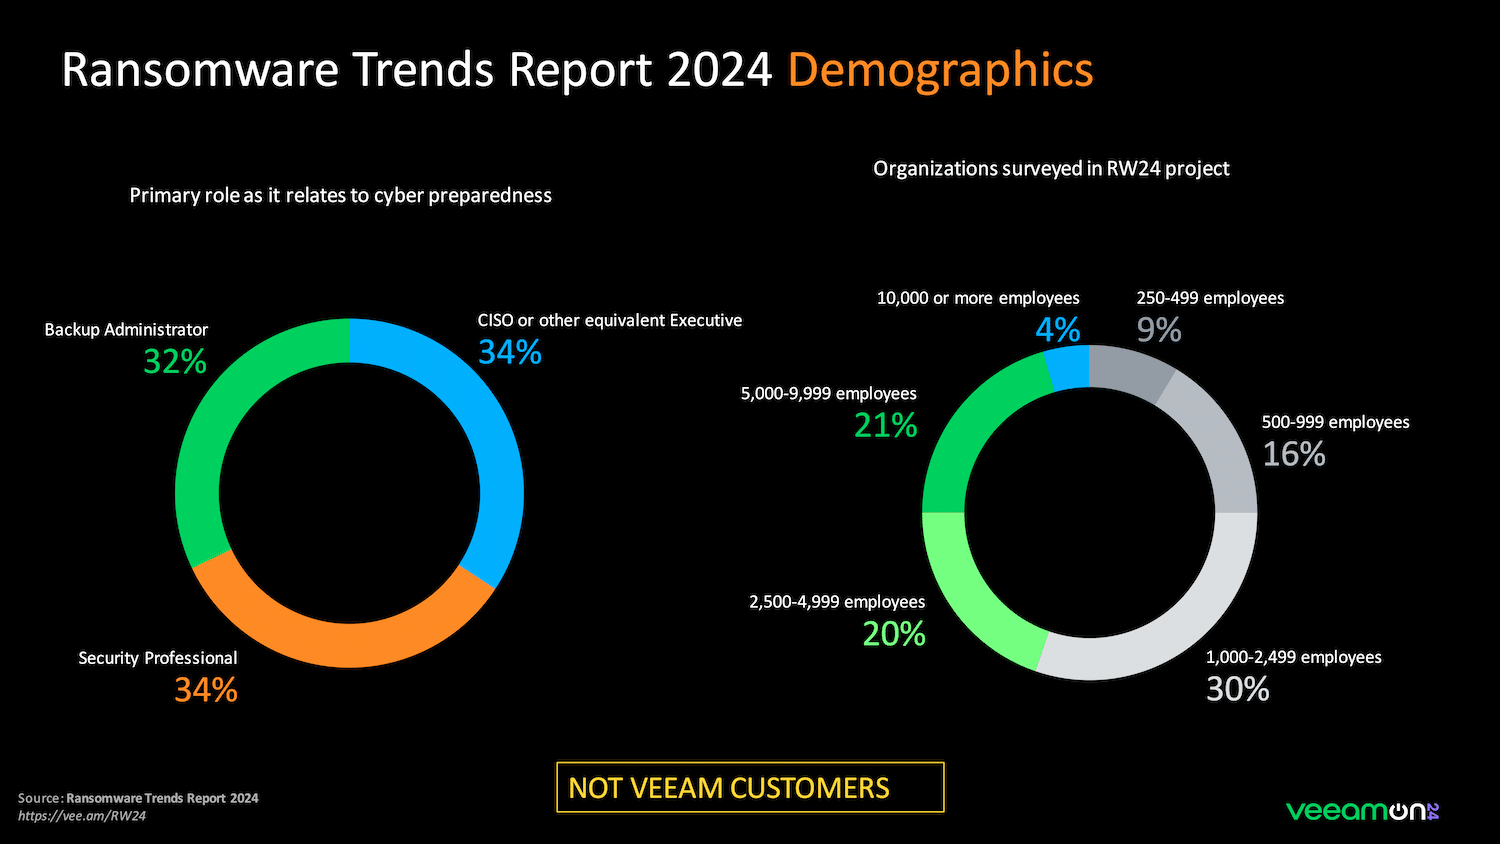
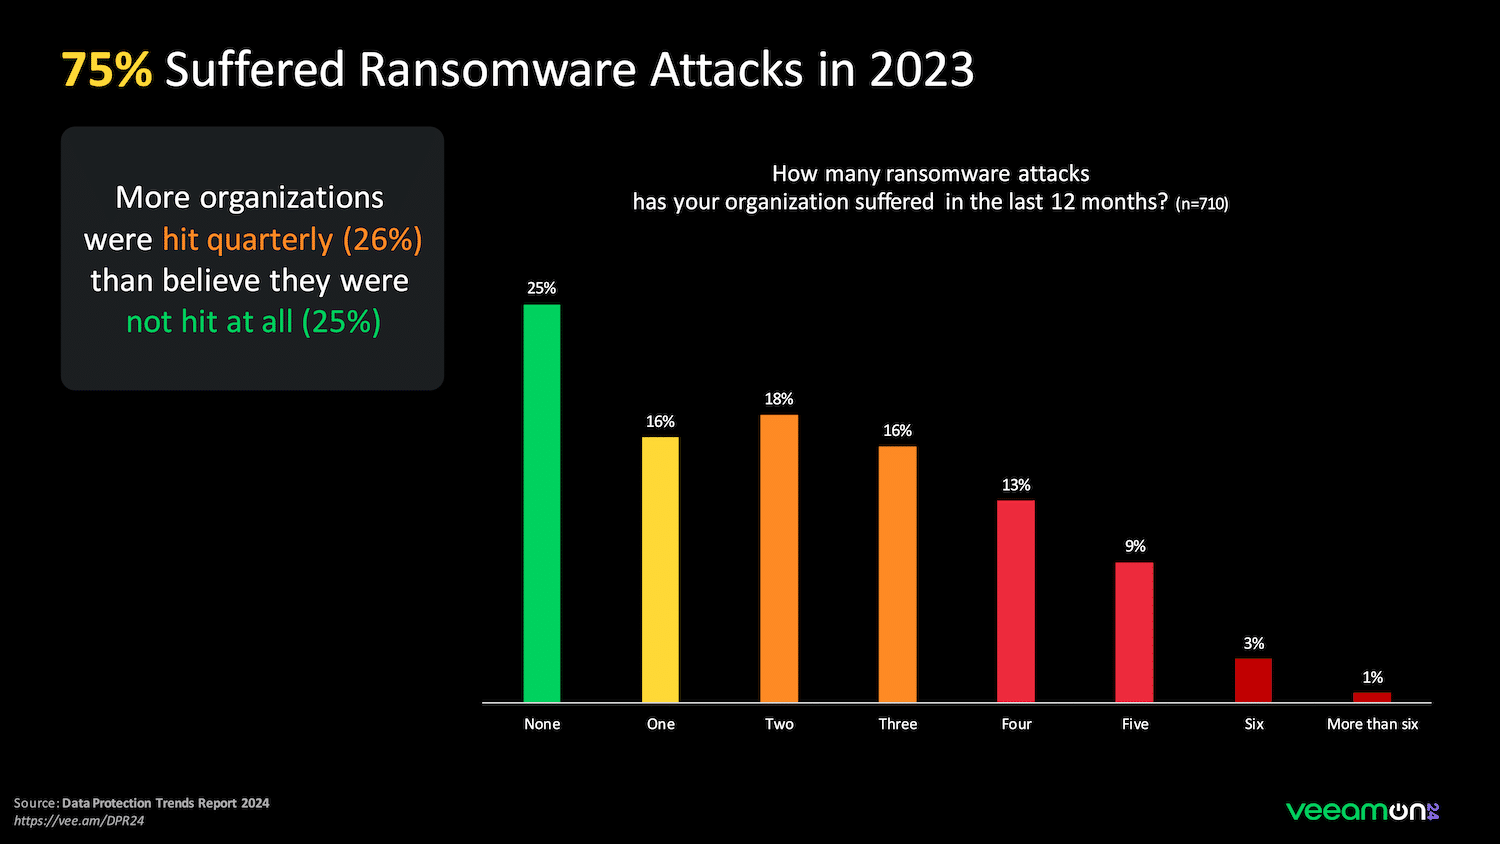
「ランサムウェアは蔓延しており、 2023年には4つの組織のうち3つが影響を受けています。AIは現在、よりスマートで高度なセキュリティの構築を可能にしていますが、攻撃の高度化と量の増加も促進しています」と、Veeamの戦略担当上級副社長であるデイブ・ラッセル氏は述べています。ラッセル氏はさらに、メッセージは明確だと述べました。ランサムウェア攻撃は今後も続き、予想以上に深刻化するでしょう。その結果、組織は予想以上のコストを負担することになります。組織はサイバーレジリエンスを保証するために積極的な対策を講じ、迅速かつ徹底的な復旧が極めて重要であることを認識する必要があります。
第 2024 回年次 Veeam 12 ランサムウェア トレンド レポートは、過去 1,200 か月間に少なくとも XNUMX 回のサイバー攻撃を成功させた、精査された組織からの洞察を引き出しています。このレポートは、経営幹部、情報セキュリティ専門家、バックアップ管理者からなる XNUMX 件の回答を分析し、進化する脅威の状況の包括的な概要を提供します。
チームに負担をかける
サイバー攻撃は当然組織の財務的安定に影響を与えますが、チームや個人に与える被害も同様に重大です。サイバー攻撃が発生すると、回答者の 45% が IT チームとセキュリティ チームへのプレッシャーが高まると回答しました。さらに、26% が生産性の低下を経験し、25% が社内サービスまたは顧客関連サービスの中断に遭遇しました。
この報告書は、サイバー攻撃の人体への影響を誇張することはできないことを示しています。調査対象者の45%が攻撃後の仕事量の増加を挙げ、40%がストレスレベルの上昇や「通常の」日には軽減するのが難しいその他の個人的な課題を報告した。これらの課題は、既存の組織闘争と相まって、効果的なサイバー防御戦略の重要性をさらに強調しています。
サイバーへの備えがますます重視されているにもかかわらず、組織は依然としてバックアップ チームとサイバー チーム間の不整合に直面しています。 63 年連続で、組織の 61 分の 75 (XNUMX%) 近くが、バックアップ チームとサイバー チームの同期が不足していると感じています。組織内の不整合の課題に加え、セキュリティ専門家の XNUMX% とバックアップ管理者の XNUMX% が、チームには「大幅な改善」が必要か、システムの完全な見直しが必要であると考えています。
身代金の支払いは回復と同等ではない
調査対象となった組織の大多数(81%)が、3年連続で攻撃を終結させデータを復旧するために身代金を支払った。身代金を支払った組織のうち3分の1は、支払った後も復旧できなかった。また、3年連続で、「身代金を支払ったが復旧できなかった」組織の数が、 「身代金を支払わずに復旧できた」組織の数を上回った。
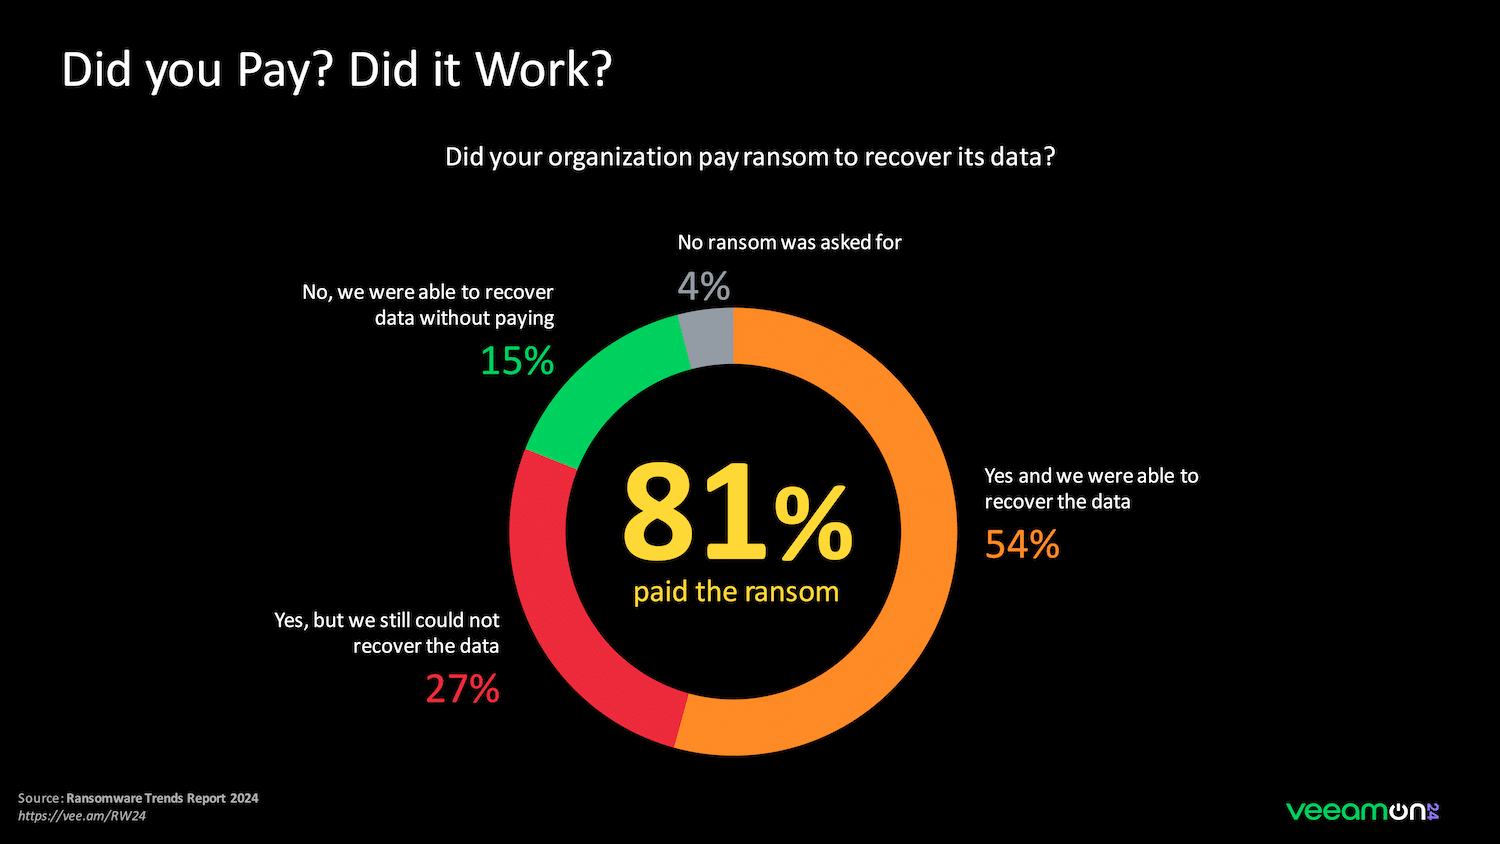
サイバー保険に加入すると身代金の支払いの可能性が高まるという考えに反して、Veeam の調査はそうではないことを示しています。支払いポリシーを持っている組織は少数であるにもかかわらず、81% がそうすることを選択しました。興味深いことに、65% は保険で支払い、さらに 21% は保険に加入していたが請求せずに支払うことを選択しました。これは、2023 年には、86% の組織がサイバー イベントに利用できた可能性のある保険に加入していたことを意味します。
平均的に支払われる身代金は、攻撃後の組織への経済的影響総額のわずか 32% にすぎません。さらに、サイバー保険は攻撃に関連するすべての費用をカバーするものではありません。全体の影響の約 62% は保険またはその他の方法で回収でき、残りは組織の予算で賄われます。
「適切なバックアップ」に依存する
サイバー準備戦略の最も一般的な要素は「適切なバックアップ」です。サイバー チームとバックアップ チームは組織的に必ずしも連携しているとは限りませんが、インシデント対応チーム (IRT) の存在とそのチームに戦略があるかどうかについて尋ねたところ、事前に特定されたチームが存在しない組織はわずか 2% でした。さらに、チームを持っていてもプレイブックが整備されていないチームはわずか 3% でした。
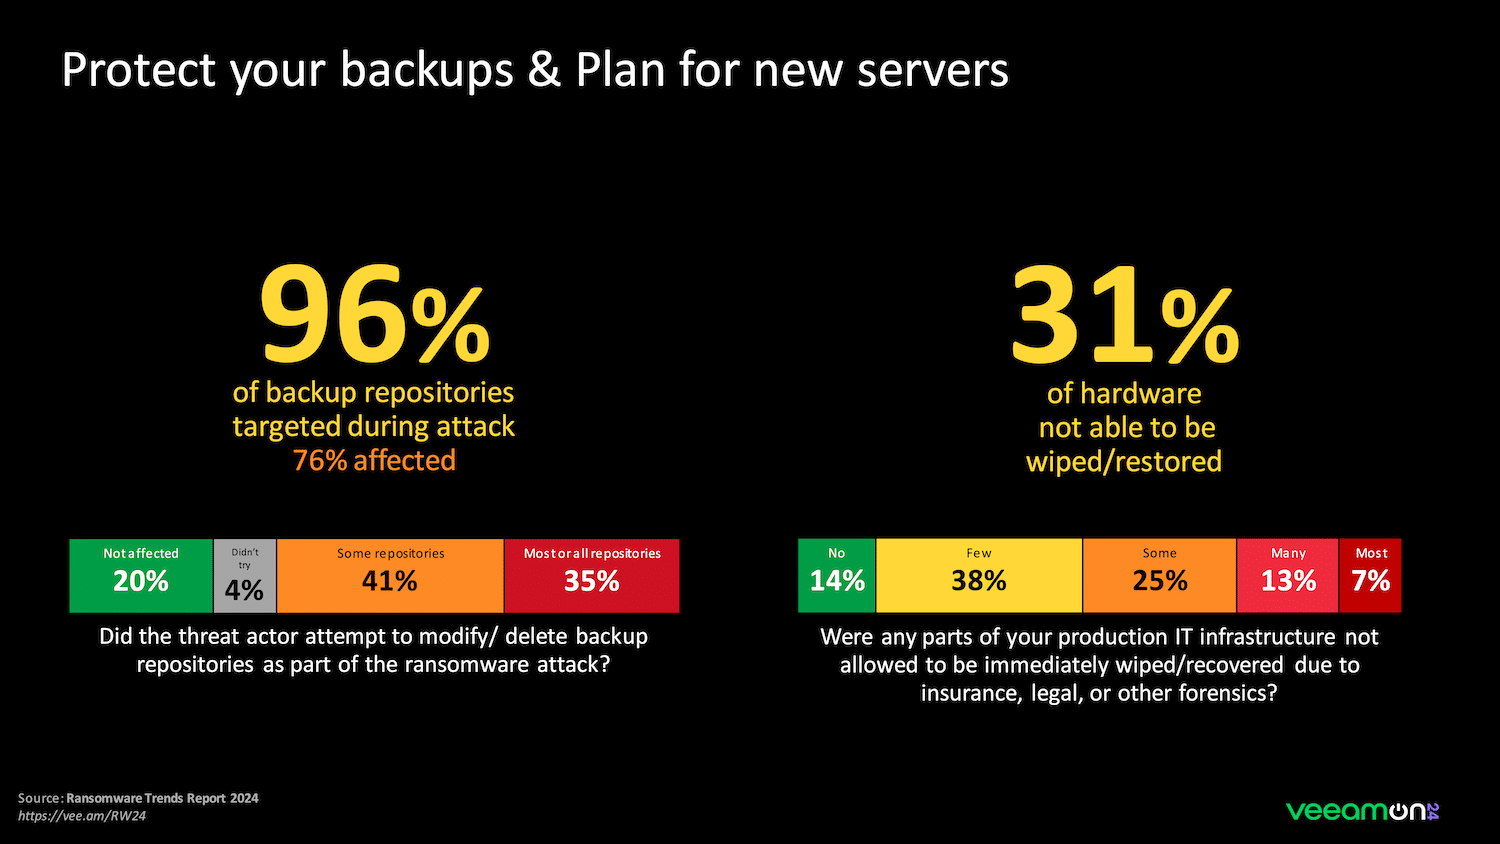
Veeam 2024 Ransomware Trends Report では、データ セキュリティの状態と、情報を保護する際に組織が直面する課題について、いくつかの重要な洞察が示されています。これらの調査結果は、サイバーセキュリティとデータ保護の最新トレンドを理解したいと考えている技術営業や専門家にとって特に重要です。
クラウドとオンプレミスのデータは同様に脆弱です
このレポートで最も驚くべき発見の 1 つは、クラウド データとオンプレミス データが同様に攻撃を受けやすいということです。データセンター、リモート オフィス、ブランチ オフィス内、さらにはパブリック クラウドやプライベート クラウドでホストされているかどうかにかかわらず、影響を受けるデータの量に大きな変化はありませんでした。これは、攻撃者にとっても、正当なユーザーと同様に、すべての IT インフラストラクチャに簡単にアクセスできることを示しています。攻撃者が IT リソースをシームレスに利用できるということは、すべての環境にわたって堅牢なセキュリティ対策の必要性を強調しています。
回復中に感染が再発するリスク
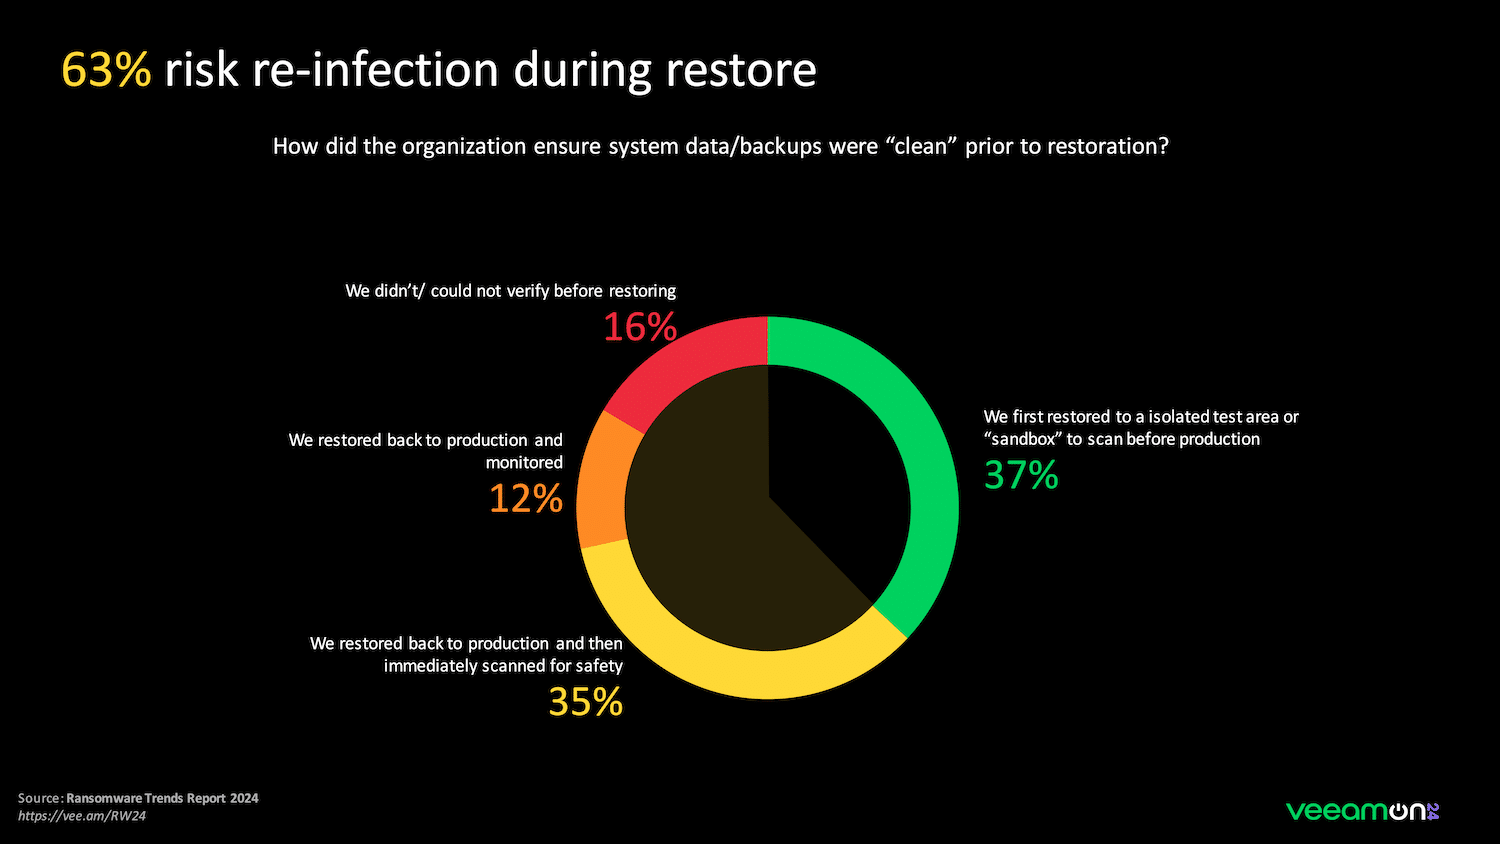
このレポートでは、ランサムウェア攻撃や大規模な IT 災害からの復旧プロセスにおける重大なリスクも強調しています。驚くべきことに、組織のほぼ 63 分の XNUMX (XNUMX%) が、IT 運用の復旧を試みている間に感染が再侵入するリスクにさらされています。業務を迅速に再開する必要があり、経営陣の影響を受けることが多いため、多くの組織は隔離中のデータの再スキャンなどの重要な手順をスキップする可能性があります。この見落としにより、感染したデータやマルウェアが不注意で復元されてしまい、被害がさらに拡大し、回復時間が長くなる可能性があります。
回復可能なデータを確保することの重要性
以前のサイバー攻撃から学んだ重要な教訓は、データが回復可能で安全であることを保証することの重要性です。このレポートは、大多数の組織がデータ保護戦略における不変性の価値を認識していることを示しています。具体的には、組織の 75% が攻撃に対して強化できるオンプレミス ディスクを使用し、85% が不変機能を備えたクラウド ストレージを使用しています。不変ストレージ ソリューションへのこの移行は前向きな展開であり、データ保護における実践の改善を浮き彫りにしています。ただし、不変のバックアップ ストレージは全体の半分だけであるため、最適なデータ セキュリティを実現するにはまだかなりの作業が必要です。
Veeam 2024 ランサムウェア動向レポートの全文は、 https://vee.am/RW24からダウンロードできます。


 Amazon