

Veeamの2022年ランサムウェア動向レポートによると、サイバー犯罪者は平均して運用データの47%を暗号化することに成功しており、被害者は影響を受けたデータの69%しか復旧できていない。このランサムウェアレポートは本日、VeeamON 2022で発表され、Veeamはダウンロードできるように公開している。
レポートによると、企業はランサムウェア攻撃に対する防御という点で戦いに負けつつあり、組織の 72% がバックアップ リポジトリに対して部分的または完全な攻撃を受けており、身代金を支払わずにデータを回復する能力に劇的な影響を与えていることが判明しました。このレポートでは、成功した攻撃の 80% が既知の脆弱性を標的としていたことも判明しており、ソフトウェアのパッチ適用とアップグレードの重要性が強調されています。ほぼすべての攻撃者は、身代金を支払わずに被害者が回復できないようにするために、バックアップ リポジトリを破壊しようとしました。
Veeam 2022 ランサムウェア トレンド レポートは、過去 12 か月以内に少なくとも 1 回ランサムウェア攻撃を受けた組織の IT リーダー 1,000 名を対象に調査を行った独立系調査会社による調査結果を明らかにしたもので、この種のレポートとしては最も包括的なものの 1 つです。この調査は、この種のものとしては初めてのものです。この調査では、これらのインシデントから得られた重要な教訓、IT 環境への影響、および事業継続性を確保するために最新のデータ保護戦略を実装するために講じられた手順を検証しています。この調査プロジェクトでは、組織全体のサイバー準備の整合性を理解するために、特に 4 つの IT ペルソナ (CISO、セキュリティ プロフェッショナル、バックアップ管理者、および IT 運用担当者) を対象に調査を行いました。
「ランサムウェアはデータ盗難を民主化しており、身代金を支払わずに修復および回復する能力を最大限に高めるには、あらゆる業界の組織の協力体制が必要です」と、Veeam の CTO、ダニー・アラン氏は述べています。 「サイバー犯罪者にお金を払ってデータを復元させることは、データ保護戦略ではありません。データを回復できる保証はなく、風評被害や顧客の信頼喪失のリスクが高く、そして最も重要なことに、これは犯罪行為に報いる自己成就的予言を助長することになります。」
身代金の支払いは回復戦略ではない
調査対象となった組織のうち、サイバー被害者の 76% が攻撃を終了しデータを回復するために身代金を支払いました。残念ながら、52% が身代金を支払ってデータを回復できた一方、24% は身代金を支払ったもののデータを回復できませんでした。結果として、19 分の 81 の確率で身代金を支払ってもデータが得られないことになります。注目すべきは、データを回復できるという理由で、XNUMX% の組織が身代金を支払わなかったということです。これは、サイバー被害者の残りの XNUMX% が切望しなければならないこと、つまり身代金を支払わずにデータを回復することです。
「強力な最新のデータ保護戦略の特徴の 1 つは、組織が身代金を決して支払わないが、攻撃の防止、修復、回復に全力を尽くすという明確なポリシーへの取り組みです」とアラン氏は付け加えました。 「ランサムウェアの脅威が蔓延し、避けられないにもかかわらず、企業はその脅威に直面して無力であるという説は正確ではありません。従業員を教育し、完璧なデジタル衛生を確実に実践する。データ保護ソリューションとプロトコルの厳格なテストを定期的に実施し、主要な関係者が最悪のシナリオに備えられる詳細な事業継続計画を作成します。」
予防にはITとユーザーの両方の努力が必要です
犯罪者の「攻撃対象領域」は多様です。サイバー犯罪者は、ほとんどの場合、誤ったユーザーが悪意のあるリンクをクリックしたり、安全でない Web サイトにアクセスしたり、フィッシングメールにアクセスしたりすることで、最初に実稼働環境にアクセスし、多くのインシデントの回避可能な性質を暴露します。環境へのアクセスに成功した後は、データ センター サーバー、リモート オフィス プラットフォーム、およびクラウドでホストされているサーバーの間で感染率にほとんど差がありませんでした。
ほとんどの場合、侵入者は一般的なオペレーティング システムやハイパーバイザー、NAS プラットフォーム、データベース サーバーなどの既知の脆弱性を悪用し、パッチが適用されていないソフトウェアや古いソフトウェアをあらゆる手段で悪用しました。特に、セキュリティ専門家やバックアップ管理者は、IT 運用担当者や CISO に比べて感染率が大幅に高いと報告しており、「問題に近い人ほど、より多くの問題を認識している」ことを示唆しています。
修復は不変性から始まる
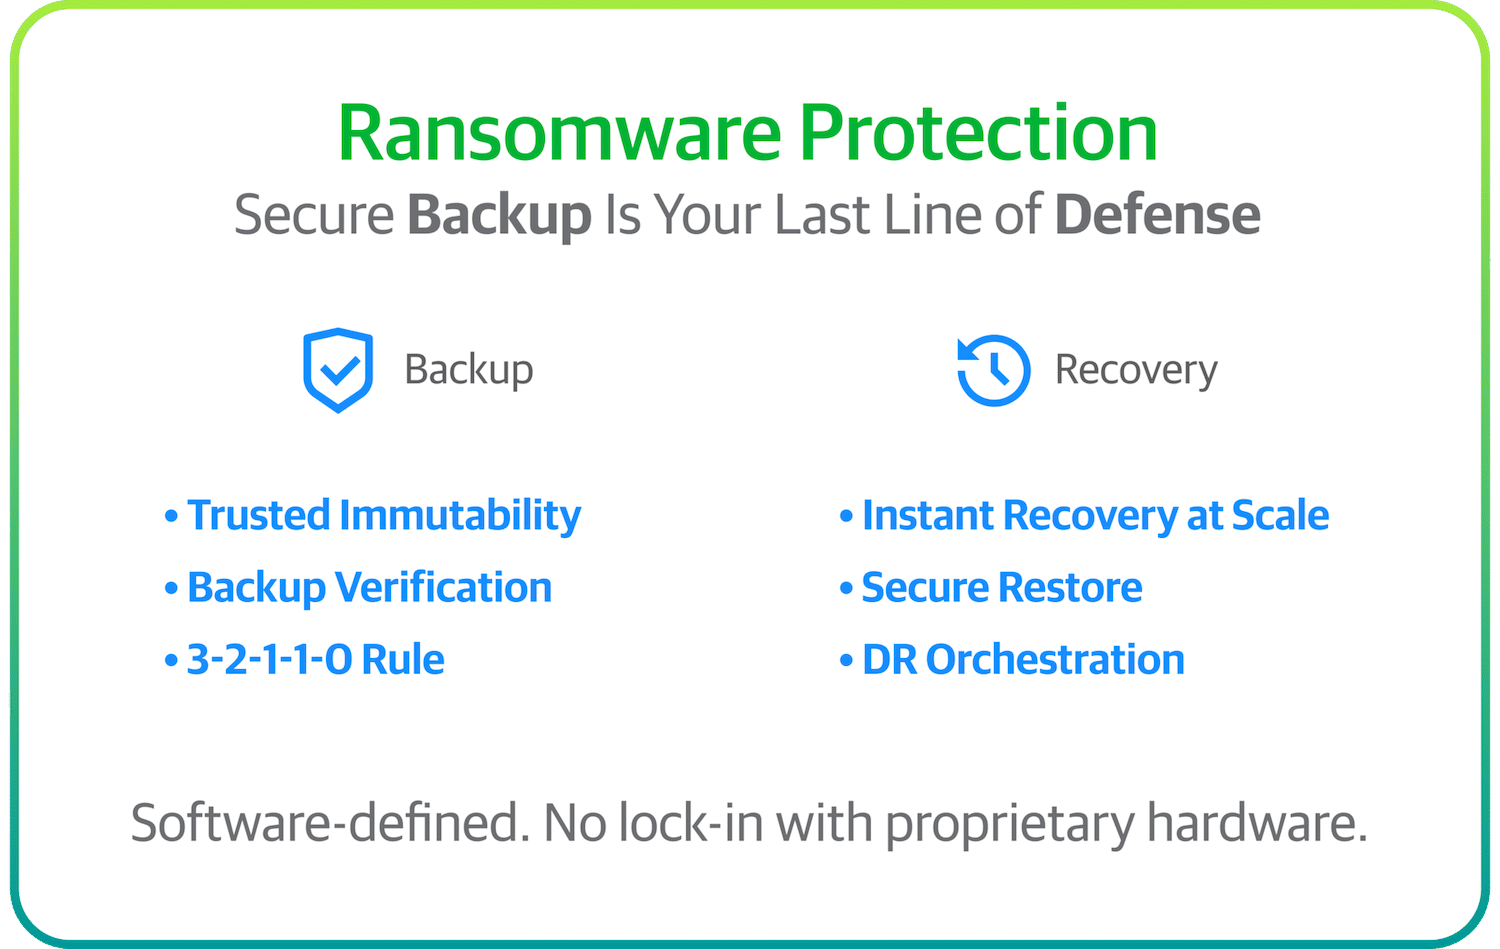
調査の回答者は、攻撃者の 94% がバックアップ リポジトリの破壊を試み、72% のケースでこの戦略が少なくとも部分的に成功したことを確認しました。組織の復旧ライフラインを遮断するこの手法は、被害者が身代金を支払う以外に選択肢がなくなる可能性が高まるため、よく使われる攻撃戦略です。このシナリオから保護する唯一の方法は、データ保護フレームワーク内に少なくとも 95 つの不変層またはエアギャップ層を設けることです。調査対象者の XNUMX% が、現在その層を持っていると回答しました。多くの組織は、ディスク、クラウド、テープ戦略の複数の層に、ある程度の不変性またはエアギャップ メディアを導入していると報告しています。
Veeam 2022 Ransomware Trends Report のその他の重要な調査結果は次のとおりです。
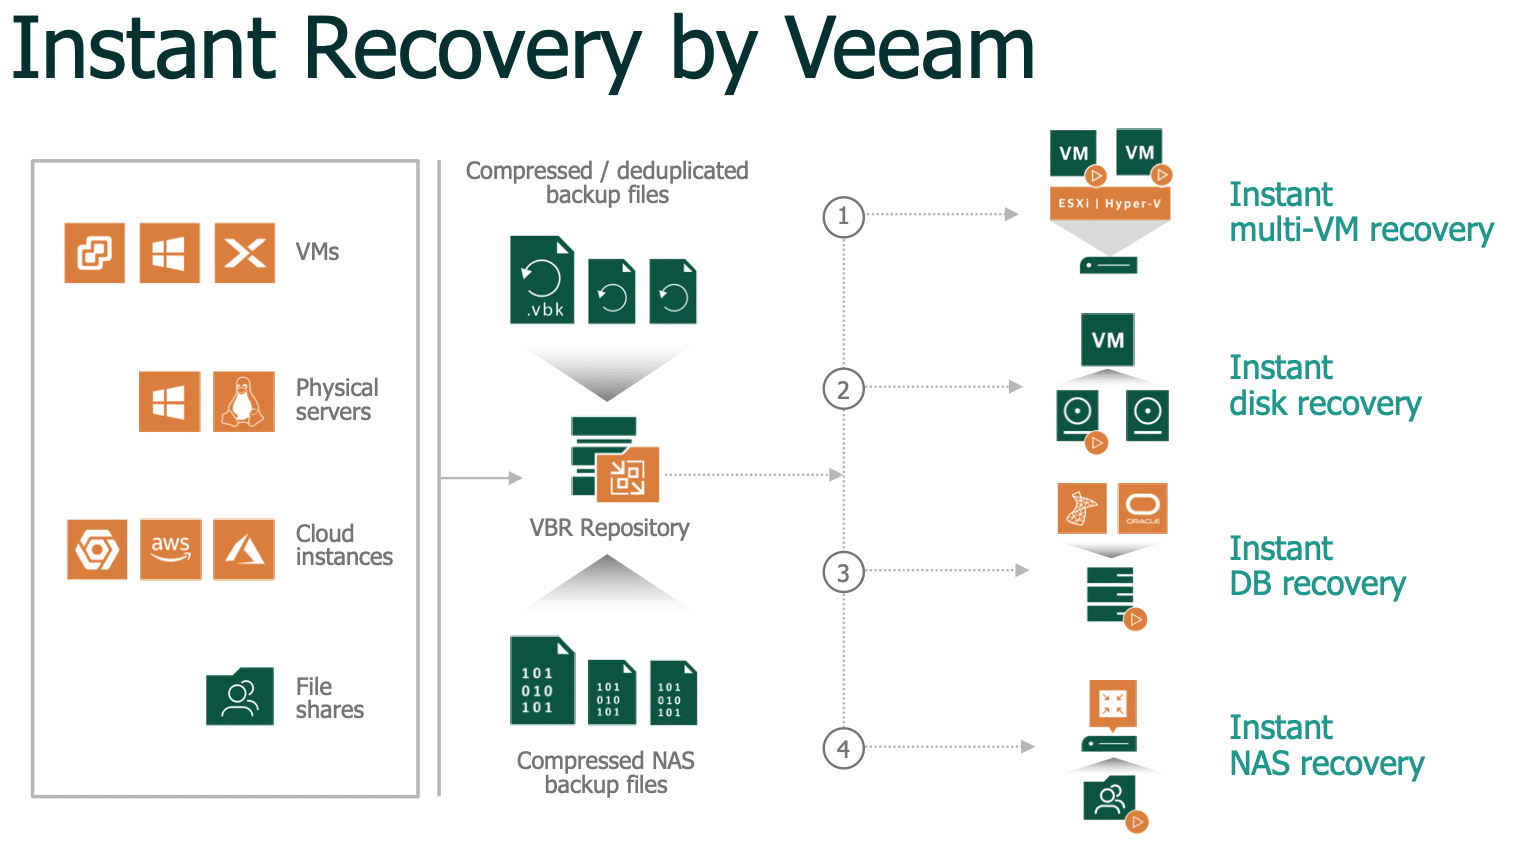
- オーケストレーションが重要: システムの回復可能性を積極的に確保するために、IT チームの 16 人に 46 人 (XNUMX%) はバックアップの検証と回復可能性を自動化し、サーバーが復元可能であることを確認しています。次に、ランサムウェア攻撃の修復中、回答者の XNUMX% は、システムを運用環境に再導入する前に、復元されたデータがクリーンであることを確認するために、隔離された「サンドボックス」またはステージング/テスト領域を使用しています。
- 組織の連携は統一する必要がある: 81% が、組織のサイバー戦略と事業継続性/災害復旧戦略が一致していると信じています。しかし、回答者の 52% は、これらのチーム間のやり取りには改善が必要だと考えています。
- リポジトリの多様化が鍵を握る: ほぼすべて (95%) の組織には、少なくとも 67 つの不変またはエアギャップのデータ保護層があります。 22% が不変性を備えたクラウド リポジトリを使用し、45% が不変性またはロック機能を備えたオンプレミスのディスク リポジトリを使用し、62% がエアギャップ テープを使用しています。不変であるかどうかにかかわらず、組織は、ディスク リポジトリに加えて、本番データの XNUMX パーセントが依然としてテープに保存されており、XNUMX パーセントがデータ ライフサイクルのある時点でクラウドに移行していることに注目しました。
報告書について
Veeamは、独立した市場調査会社であるVanson Bourneに依頼して、1,000人の公平なITリーダーを対象に、環境内でのランサムウェアの影響、今後のIT戦略とデータ保護の取り組みについての調査を実施しました。回答者は、APJ、EMEA、南北アメリカの 16 か国のあらゆる規模の組織を代表しました。
詳細については、https://www.veeam.comをご覧ください。
サポートリソース:


 Amazon