

マルウェアやランサムウェアによるハッキングの増加に伴い、業界全体が強固なセキュリティ機能の実装に敏感になっています。VMwareは、セキュリティ強化だけでなく、ネットワーク機能やクラウド展開機能も備えたNSX-T 3.2で、こうしたニーズに応えています。新機能と強化点については、以前の記事で詳しく解説しました。
NSX-T 3.2 には、ネットワーク内のマルウェアやランサムウェア攻撃を識別して対応し、ユーザー識別機能と L7 アプリケーション識別機能を強化し、同時に導入を簡素化する新機能が導入されています。
VMware NSX 3.2 セキュリティ – 分散型高度な脅威防御 (ATP)
ネットワークデバイスをハッキングする技術は、ますます洗練され続けています。これらの攻撃者は、単一の攻撃プロセスでは満足せず、多くの場合、複数の手法を使用してネットワークに侵入し、ネットワーク内を横方向に移動して重要なデータを盗みます。これらのハッカーを阻止するための以前の方法は、せいぜいアクセス制御のみに焦点を当てて攻撃対象領域を減らすマイクロセグメンテーション ソリューションでしたが、今日使用されているテクノロジーに対する保護を提供するには十分ではありませんでした。
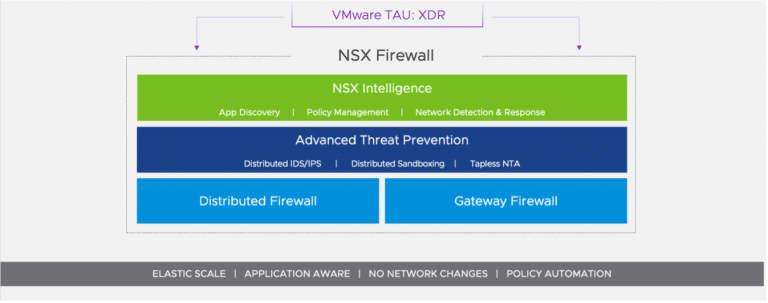
VMware NSX-T 3.2 では、ネットワーク内の攻撃の検出と防止に重点を置いたいくつかの新機能が導入されています。かつて、このタイプのセキュリティには、ネットワーク セグメントごとに物理的なネットワーク タップが必要でした。これらのハードウェア タップはネットワークに混乱を引き起こす可能性があり、障害が発生した場合はタップを交換するのに大変な作業が必要になります。まったく効率的ではありません。
NSX-T 分散型マルウェア防御
2020 年に VMware が買収した Lastline 動的マルウェア テクノロジーは、NSX 分散ファイアウォールと統合され、分散マルウェア防御ソリューションを提供します。 Lastline がハイパーバイザー カーネル内に統合されているため、埋め込みファイアウォールは「既知の悪意のある」マルウェアと「ゼロデイ」マルウェアの両方を識別します。これは、新しいバージョンのマルウェアに対する防御の以前の方法に比べて大きな改善です。
分散型行動 IDPS
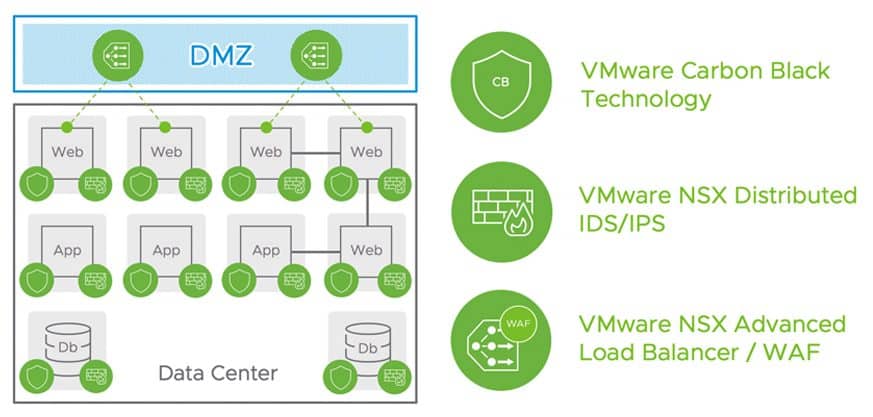
侵入検知防御システム(IDPS)は主にシグネチャベースの侵入検知を提供していましたが、NSX 3.2 では「動作」侵入検知機能も導入されています。この機能は、DNS トンネリングやビーコンなど、懸念の原因となる可能性のある動作の異常がワークロードで検出されたときに管理者に警告します。
ネットワークトラフィック分析(NTA)
NSX-T 3.2では、分散ネットワークトラフィック分析(NTA)が導入されました。NTAは、ネットワーク全体の動作のベースライン設定や、集約されたネットワークレベルでの異常な動作の特定に使用されます。例えば、横方向の移動、疑わしいRDPトラフィック、Active Directoryサーバーとの悪意のあるやり取りといったネットワーク全体の異常は、進行中の攻撃についてセキュリティチームに警告を発し、迅速な修復措置を講じるのに役立ちます。
ネットワークの検出と応答(NDR)
ML/AI はセキュリティの検出と防止における新しい技術を生み出すのに役立ちますが、ハッカーは既存のセキュリティ ツールを回避するためにこのテクノロジーを使用しています。これは、注意力の過負荷とその結果として生じる疲労につながります。 AI/ML はどこにでもあるようですので、これについてもう少し詳しく見てみましょう。
AI 対 ML
人工知能は、知的で人間のような行動を再現しようとします。これは機械学習を使用して実現できます。機械学習を含まない AI システムは、スキルがキャプチャされた一連のルールに基づいているため、エキスパート システムとみなされます。
機械学習は、人工知能(AI)の一種です。機械学習システムは、大規模なデータセットを分析し、データを分類し、どのデータがどのカテゴリに属するかについてのルールを作成します。機械学習は、ネットワークの動作データを分析し、定義された一連のルールに基づいて、正常か異常かを分類するために使用できます。
機械学習には、教師あり学習と教師なし学習の2種類があります。教師あり学習では、入力変数を出力変数にマッピングすることで、分析対象データに関する正確な予測を行います。脅威検出に利用する場合、機械学習アルゴリズムは、疑わしい行動や「悪意のある」カテゴリの割り当てに基づいて脅威分類器を開発し、その分類器を用いて新しいサンプルを分析します。
教師なし機械学習では、システムはデータの特徴に基づいてデータのグループをクラスタリングします。その結果、類似した要素を持つグループが特定され、アナリストは単一の判断に基づいて多数の類似サンプルを処理できるようになります。
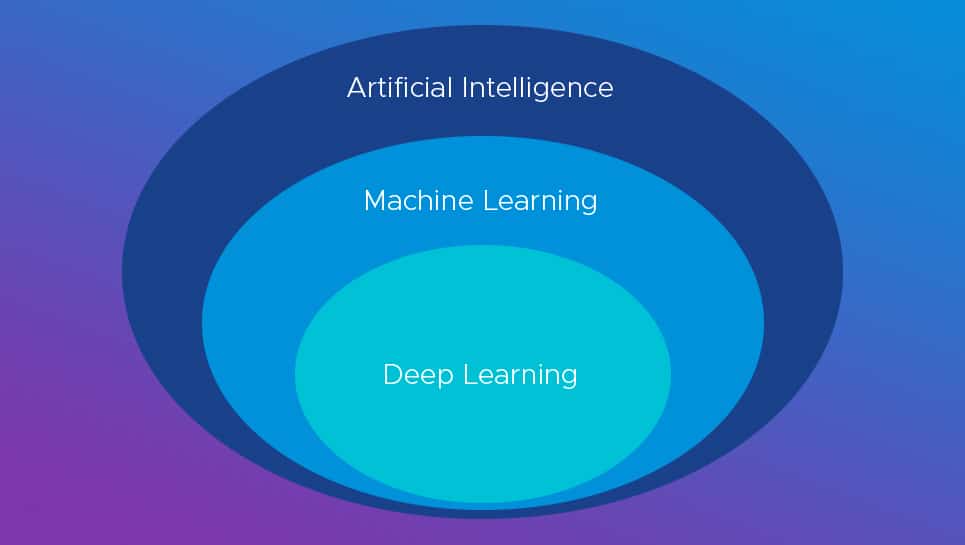
そして、ディープラーニングというものがあります。これは、統計分析ではなくニューラルネットワークを用いてデータを分析する、機械学習の一種です。ディープラーニングは、大量のデータの中から分類を見つけるのに特に優れています。しかし、ディープラーニングの欠点は、なぜある特定のグループに属するのか、例えばなぜ実行ファイルが危険なのかといった理由を説明する能力が低いことです。
ベンダーが AI/ML ツールを使用して安全なシステムを作成しようとしているのと同じように、世界中のハッカーも同様です。彼らはこれまでに収集したデータを使用し、悪意のある行為を生み出します。これは敵対的学習と呼ばれ、開発者はそのような種類の攻撃を定義し、システムへの侵入を防ぐブロックを作成する必要があります。
NSX-T 3.2ネットワーク検出・対応ソリューションは、高度なAI/ML技術を活用し、IDS、NTA、マルウェア検出など、さまざまな検出システムからのセキュリティIOCを統合して、その時点で実行されている特定の攻撃を示す「キャンペーンビュー」を提供します。MITRE ATT&CKの可視化機能により、顧客は個々の攻撃のキルチェーンにおける特定の段階を確認でき、「タイムシーケンス」ビューは、ネットワークへの攻撃につながった一連のイベントを理解するのに役立ちます。
ファイアウォールの主な機能強化
NSX-T 3.2 で高度な脅威防御機能を提供する一方で、コアのファイアウォール機能に有意義な機能拡張を提供することも、同様に重要なイノベーション領域です。
NSX-T 3.2 より前は、ワークロードがオーバーレイ ベースの N-VDS スイッチ ポートと VLAN ベースのスイッチ ポートの両方に接続されていたため、分散ファイアウォールを適用する前に、お客様は VLAN スイッチ ポートを VDS から N-VDS に移動する必要がありました。 NSX-T 3.2 では、N-VDS に移行することなく、ネイティブ VLAN DVPG がそのままサポートされます。事実上、ネットワーク構造を変更することなく、完全にシームレスな方法で分散セキュリティを実現できます。
NSX-T 3.2 では、分散ファイアウォール ルールを vCenter 内でネイティブに作成および変更できます。中小規模の VMware 顧客の場合、この機能により、別の NSX Manager インターフェイスを利用する必要がなくなります。
NSXは以前のリリースでユーザーIDベースのアクセス制御をサポートしていました。今回の新リリースでは、ユーザーIDマッピングをサポートするMicrosoft Active Directoryに直接接続する機能が導入されました。Active Directoryユーザー認証を使用しないお客様向けに、NSXはVMware vRealize Log InsightをユーザーIDマッピングの別の方法としてサポートしています。この機能強化は、NSX Distributed FirewallとNSX Gateway Firewallの両方に適用されます。
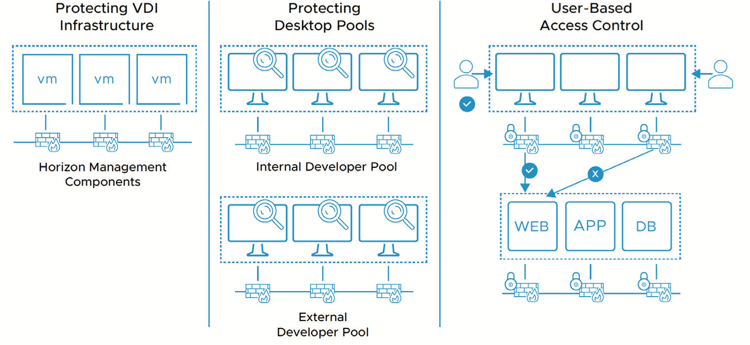
分散ファイアウォールおよびゲートウェイ ファイアウォール向けの強化された L7 アプリケーション識別
シグネチャ セットは現在、約 750 のアプリケーションに拡張されています。境界ファイアウォール ベンダーとは異なり、NSX ではインターネット アプリケーションの識別ではなく、企業がホストする内部アプリケーションに焦点を当てています。この機能拡張は、NSX 分散ファイアウォールとゲートウェイ ファイアウォールの両方に適用されます。
NSX インテリジェンス
NSX Intelligenceは、ネットワーク内のすべてのアプリケーショントラフィックを可視化します。管理者は、攻撃対象領域を縮小するためにマイクロセグメンテーションポリシーを作成できます。処理パイプラインは、東西トラフィックの重複排除、集約、および相関分析を行い、詳細な可視性を提供します。
アプリケーション インフラストラクチャの成長に伴い、セキュリティ分析プラットフォームも成長する必要があります。この新しいリリースでは、サービスがスタンドアロン アプライアンスから Kubernetes を利用したコンテナ化されたマイクロサービス アーキテクチャに移行されました。このアーキテクチャの変更により、NSX Intelligence データ レイクは将来も保証され、最終的にはソリューションが n ノードの Kubernetes クラスタにスケールアウトされます。このアップデートにより、NSX Intelligence は、特にスケールアウト機能を備えた大企業に適したものになります。
NSX ゲートウェイ ファイアウォール
NSX 分散ファイアウォールはネットワーク内の東西制御に重点を置いていますが、NSX ゲートウェイ ファイアウォールはゾーン内外の上りトラフィックと下りトラフィックを保護するために使用されます。
NSX Gateway Firewall 3.2 リリースでは、高度な脅威検出機能が大幅に強化されました。Gateway Firewall は、ネットワークに出入りする既知のマルウェアとゼロデイマルウェアの両方を識別できるようになりました。この新機能は、Gateway Firewall と Lastline 社の定評ある動的ネットワークサンドボックス技術との統合に基づいています。
内部ユーザーやアプリケーションが悪意のある Web サイトにアクセスすることは、対処する必要がある大きなセキュリティ リスクです。さらに、企業は企業のインターネット使用ポリシーに準拠するために、インターネット アクセスを制限する必要があります。
3.2 の NSX Gateway ファイアウォールは、インターネット サイトへのアクセスを制限することもでき、URL が属するカテゴリまたは URL の「レピュテーション」に基づいて内部ユーザーが悪意のあるサイトにアクセスするのを防ぎます。 URL からカテゴリおよびレピュテーションへのマッピングは VMware によって常に更新されるため、インターネット サイトに多くの変更が加えられた後でも、顧客の意図が自動的に適用されます。
製品概要
NSX-T リリース 3.2 では、既存の NSX-T セキュリティが大幅に強化されています。 NSX ゲートウェイ ファイアウォールのアップデートは、外部ハッカーからの継続的な脅威に対処するだけでなく、外部 Web サイトへの内部アクセスを監視する必要性にも対処します。このリリースの最も興味深いアップデートの XNUMX つは、AI/ML に関するものであり、トラフィックを分析し、インテリジェントな IDPS、NTA、NDR 機能を実行するために AI/ML がどのように利用されているかに関するものです。これにより、常に存在するハッキングの脅威を防ぐツールが管理者に提供されます。


 Amazon