

HPEは、Alletra Storage MP B10000を中心に、連携のとれたサイバーレジリエンスアーキテクチャを構築しました。このアーキテクチャは、MorpheusとVM Essentialsによる仮想化、Zertoによる継続的なデータ保護、StoreOnceによる長期バックアップ保持、ベンダーに依存しないセキュリティ情報およびイベント管理(SIEM)統合による可観測性などを含む統合スタックを通じて、プラットフォームのネイティブセキュリティ機能を拡張します。このアーキテクチャは、NISTサイバーセキュリティフレームワーク2.0に直接準拠するように設計されており、B10000はフレームワークのあらゆる機能における運用センターとして機能します。この設計全体は、セキュリティ担当者があらゆるインフラストラクチャについて最終的に問う2つの質問、すなわち「それはまだ私たちの管理下にあるか?」「その上のデータは依然として保護されているか?」に答えるために存在します。
エンタープライズストレージは、これまでセキュリティに関する議論の対象外とされてきました。ほとんどの組織では、支店のルーターの設定ミスや社内ネットワーク上のパッチ未適用のノートパソコンを懸念する最高情報セキュリティ責任者(CISO)は、データセンターのストレージアレイにはほとんど注意を払いません。ストレージアレイは幾重にも重なった境界セキュリティの背後にあり、ごく少数の管理者しかアクセスできず、IT部門全体からはほとんど見えない存在です。理論上は、建物内で最も安全な資産の一つと言えるでしょう。
その前提はもはや通用しません。現代のランサムウェア攻撃は、データセンター内で最も価値の高い標的がストレージアレイであることを認識しています。エンドポイントやサーバーはイメージを再構築できますが、プライマリストレージはデータが実際に存在する場所であり、アレイの管理権限を取得した攻撃者は、データを暗号化し、復元用のスナップショットを削除し、バックアップを破壊するという一連の操作を一度に実行できます。そうなると、組織は単なる不便を被るのではなく、存続をかけた交渉を強いられることになります。AI支援型ランサムウェアなど、シグネチャベースの防御よりも速く適応する攻撃ツールは、ますますその標的に到達する能力を高めています。
もはやリスクは運用面だけにとどまりません。米国、欧州連合、英国の規制当局は、インフラセキュリティをベストプラクティスから法的義務へと移行させました。EUのデジタル運用レジリエンス法やNIS2指令などの枠組みでは、検出、復旧、インシデント報告のための実証可能な制御が求められ、その責任は経営幹部レベルにまで及びます。これらの義務を負う組織は、まさに大規模なエンタープライズストレージを運用している組織です。銀行や金融サービス会社、病院や医療ネットワーク、公益事業会社や重要インフラ事業者、政府機関、そしてこれらすべてをホストするクラウドプロバイダーやサービスプロバイダーなどが該当します。これらの組織にとって、インフラ層のセキュリティ対策を怠ることは、ビジネス上のリスクであるだけでなく、重大な結果を招くコンプライアンス違反にもなります。
サイバーレジリエンスの取り組みは、ストレージチームとセキュリティチームの間のギャップに存在します。両チームは異なるリーダーに報告し、成功の測定基準も異なり、インシデント発生時に連携するために必要な運用用語を共有することは稀です。ストレージ管理者はスループット、容量、復旧目標を理解しています。セキュリティチームはキルチェーン、攻撃ベクトル、態勢管理を理解しています。ほとんどの組織は、実際にそのギャップの中で運用せざるを得なくなった後に初めて、このギャップに気づきます。HPEが構築したアーキテクチャは、このギャップを埋めるように設計されており、以降のセクションでは、各NIST機能を検証し、その性能をテストします。その際、制御と保護という2つの重要な問いに立ち返ります。
主要なポイント(要点)
- フルスタックの回復力: HPEは、Alletra Storage MP B10000をVM Essentials、Zerto、StoreOnce、およびベンダーに依存しないSIEM統合と組み合わせ、連携したスタックをNIST CSF 2.0のすべての機能に対応させています。
- 高速ブロックレベル検出: B10000に内蔵されたエントロピーベースのランサムウェアエンジンは、100種類以上のランサムウェアに対して検証済みであり、4~5分で模擬暗号化実行を検知し、検知と同時にフォレンジックスナップショットを自動的に取得しました。
- 管理者による侵害にも耐えうる不変性: アレイによって強制される仮想ロックのスナップショットは、保持期間中は読み取り専用のままです。たとえ管理者アカウントが侵害されたとしても削除することはできず、削除しようとする試みはすべてログに記録され、SIEMで確認可能なイベントとなります。
- 段階的回復: ラボでは、4つの階層(最低RPOを実現するZerto、VMEスナップショット、Virtual Lockのプロモーション、長期保存のためのStoreOnce Catalyst)がテストされ、Virtual LockとCatalystの両方からクリーンなリストアが行われました。
- コンプライアンス対応のテレメトリ: Elastic Common Schemaに正規化された構造化セキュリティsyslogは、Elastic Security、CrowdStrike Falcon、またはDORA/NIS2証拠と自動化されたSOARプレイブックをサポートするあらゆる最新のSIEMにフィードされます。
アーキテクチャの概要
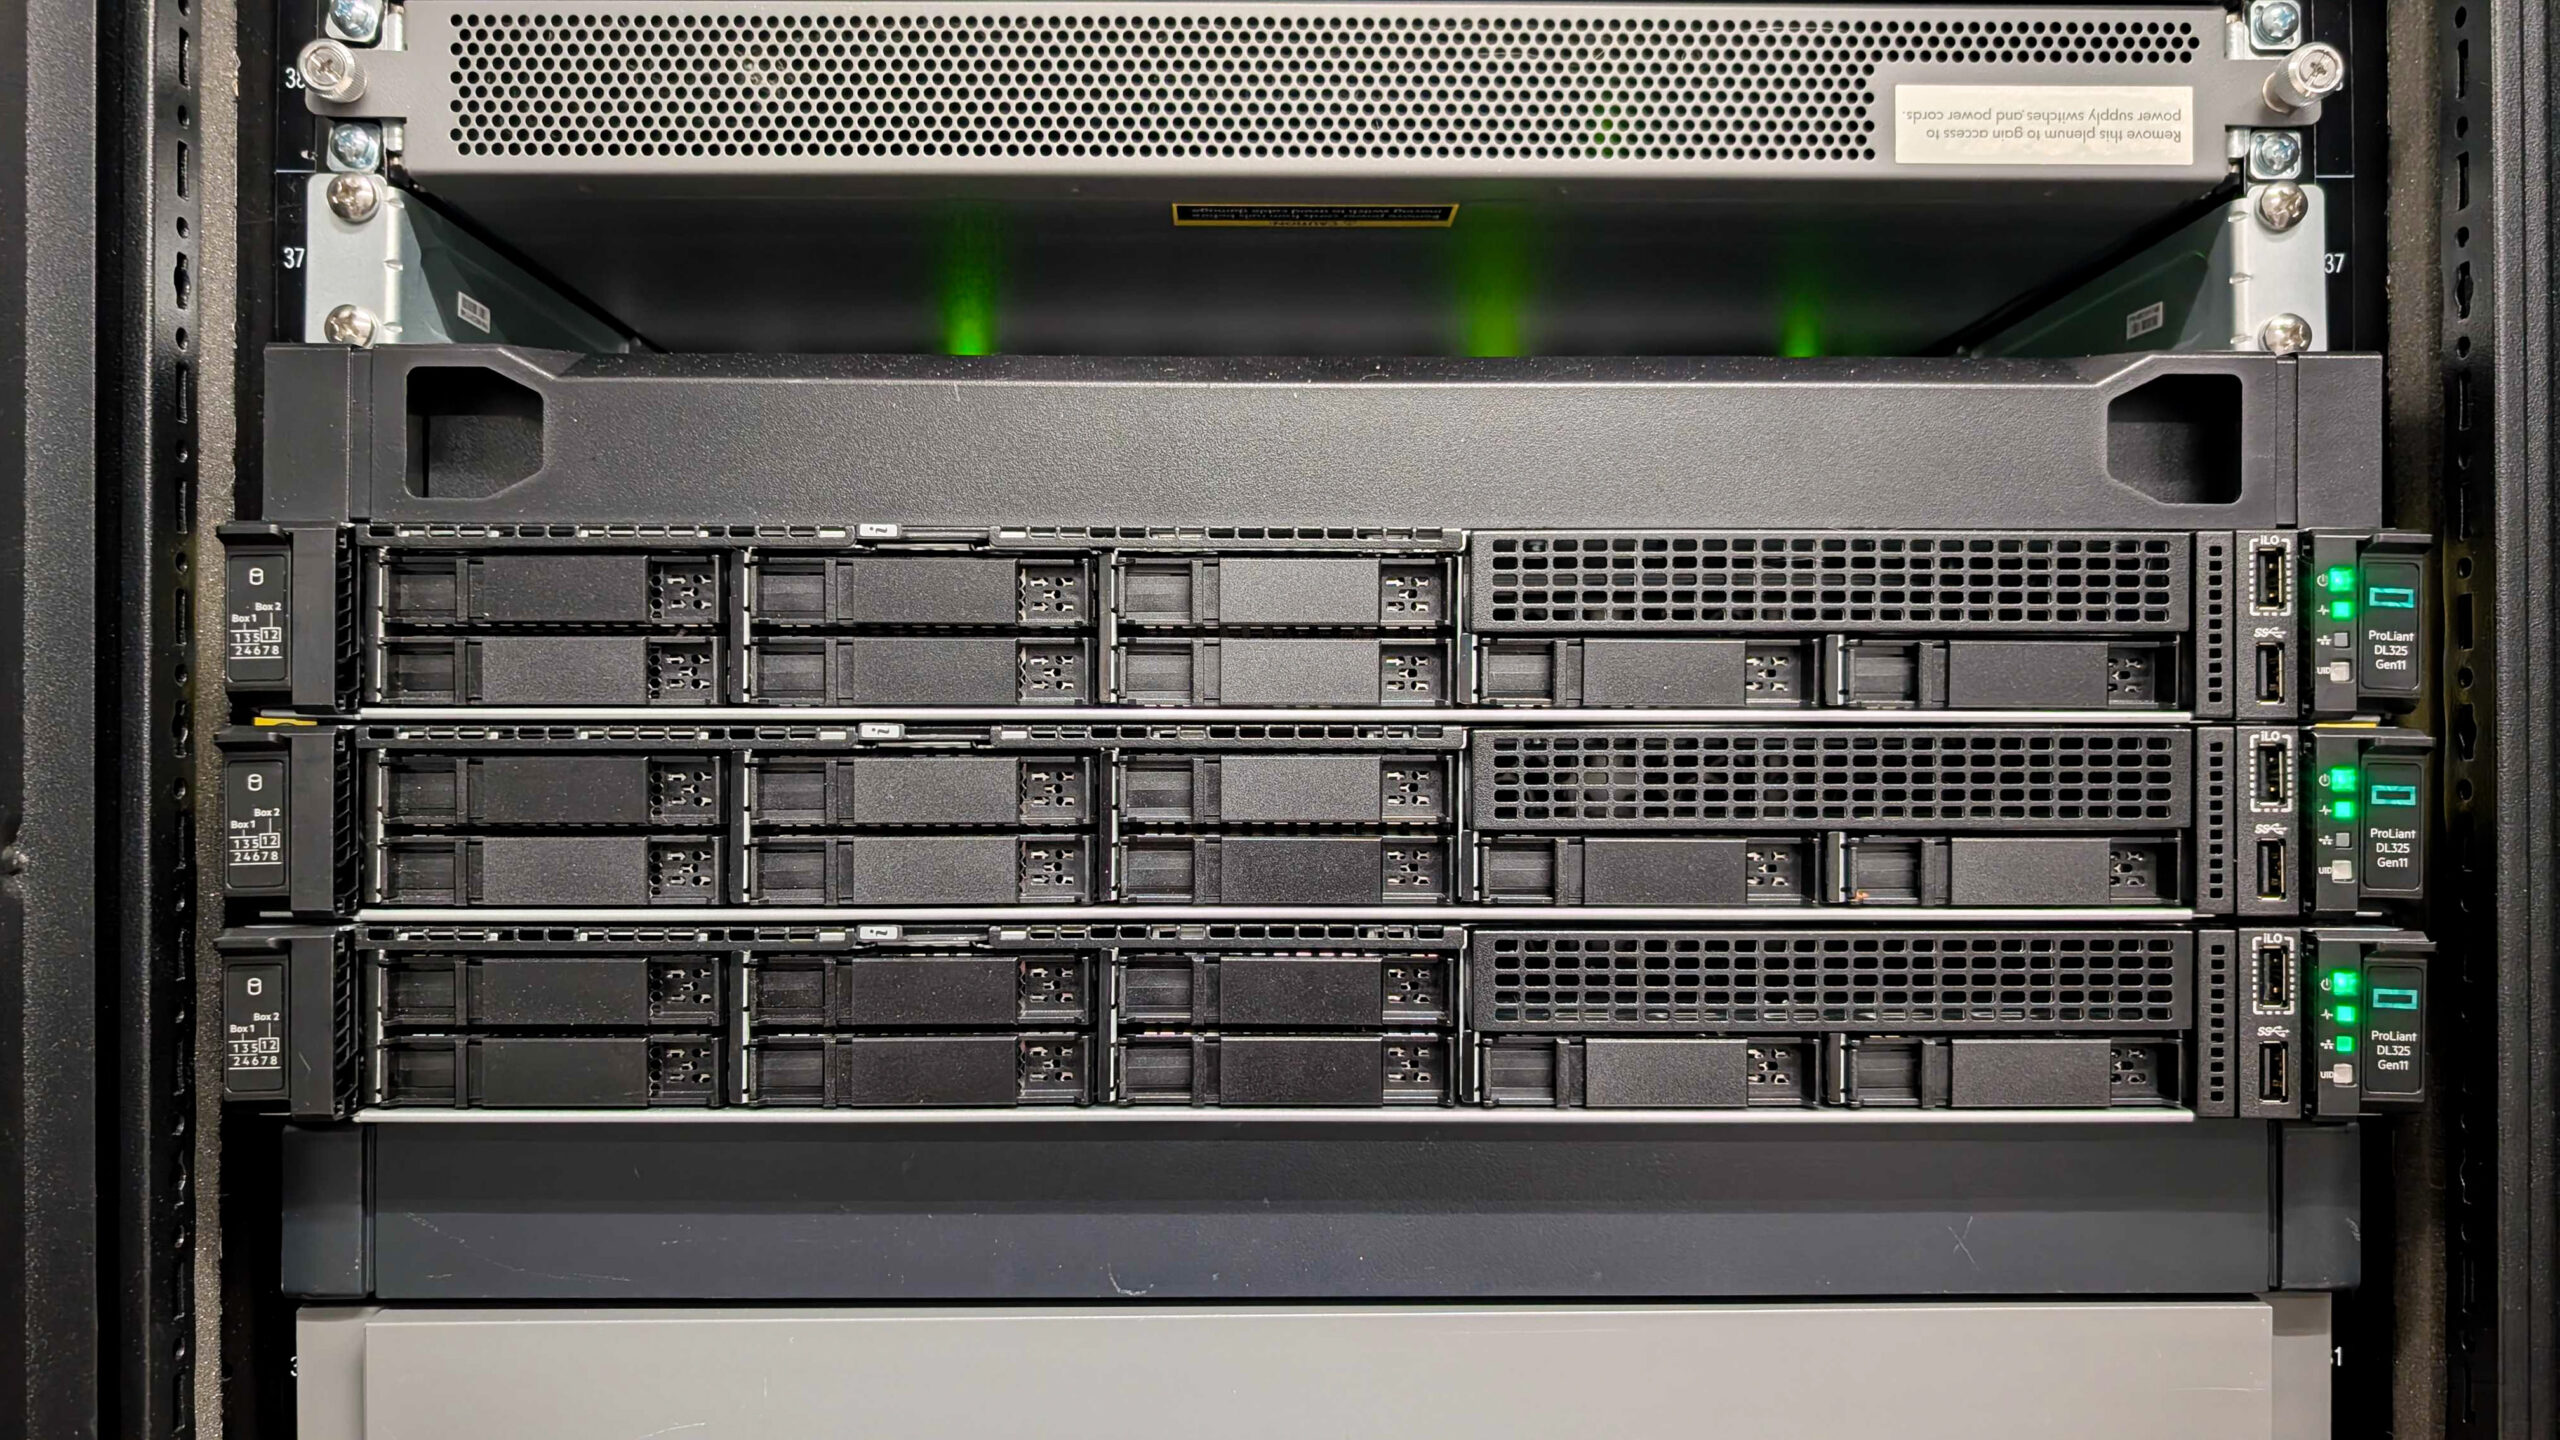
大規模なエンタープライズ展開ではなく、実用的なデモンストレーション環境を提供するため、HPEチームはフォートコリンズのラボにコンパクトながら機能的なリカバリおよびバックアップスタックを構築しました。この環境の中心となるのは、HPE ProLiant DL325 Gen 11サーバー上で動作する3ノードのHPE VM Essentials(VME)クラスタで、デモインフラストラクチャのコンピューティングレイヤーを提供します。これらのホストはローカルIPネットワークを介して相互接続されており、このネットワークは環境内で使用されるNASレイヤーへの接続も提供します。
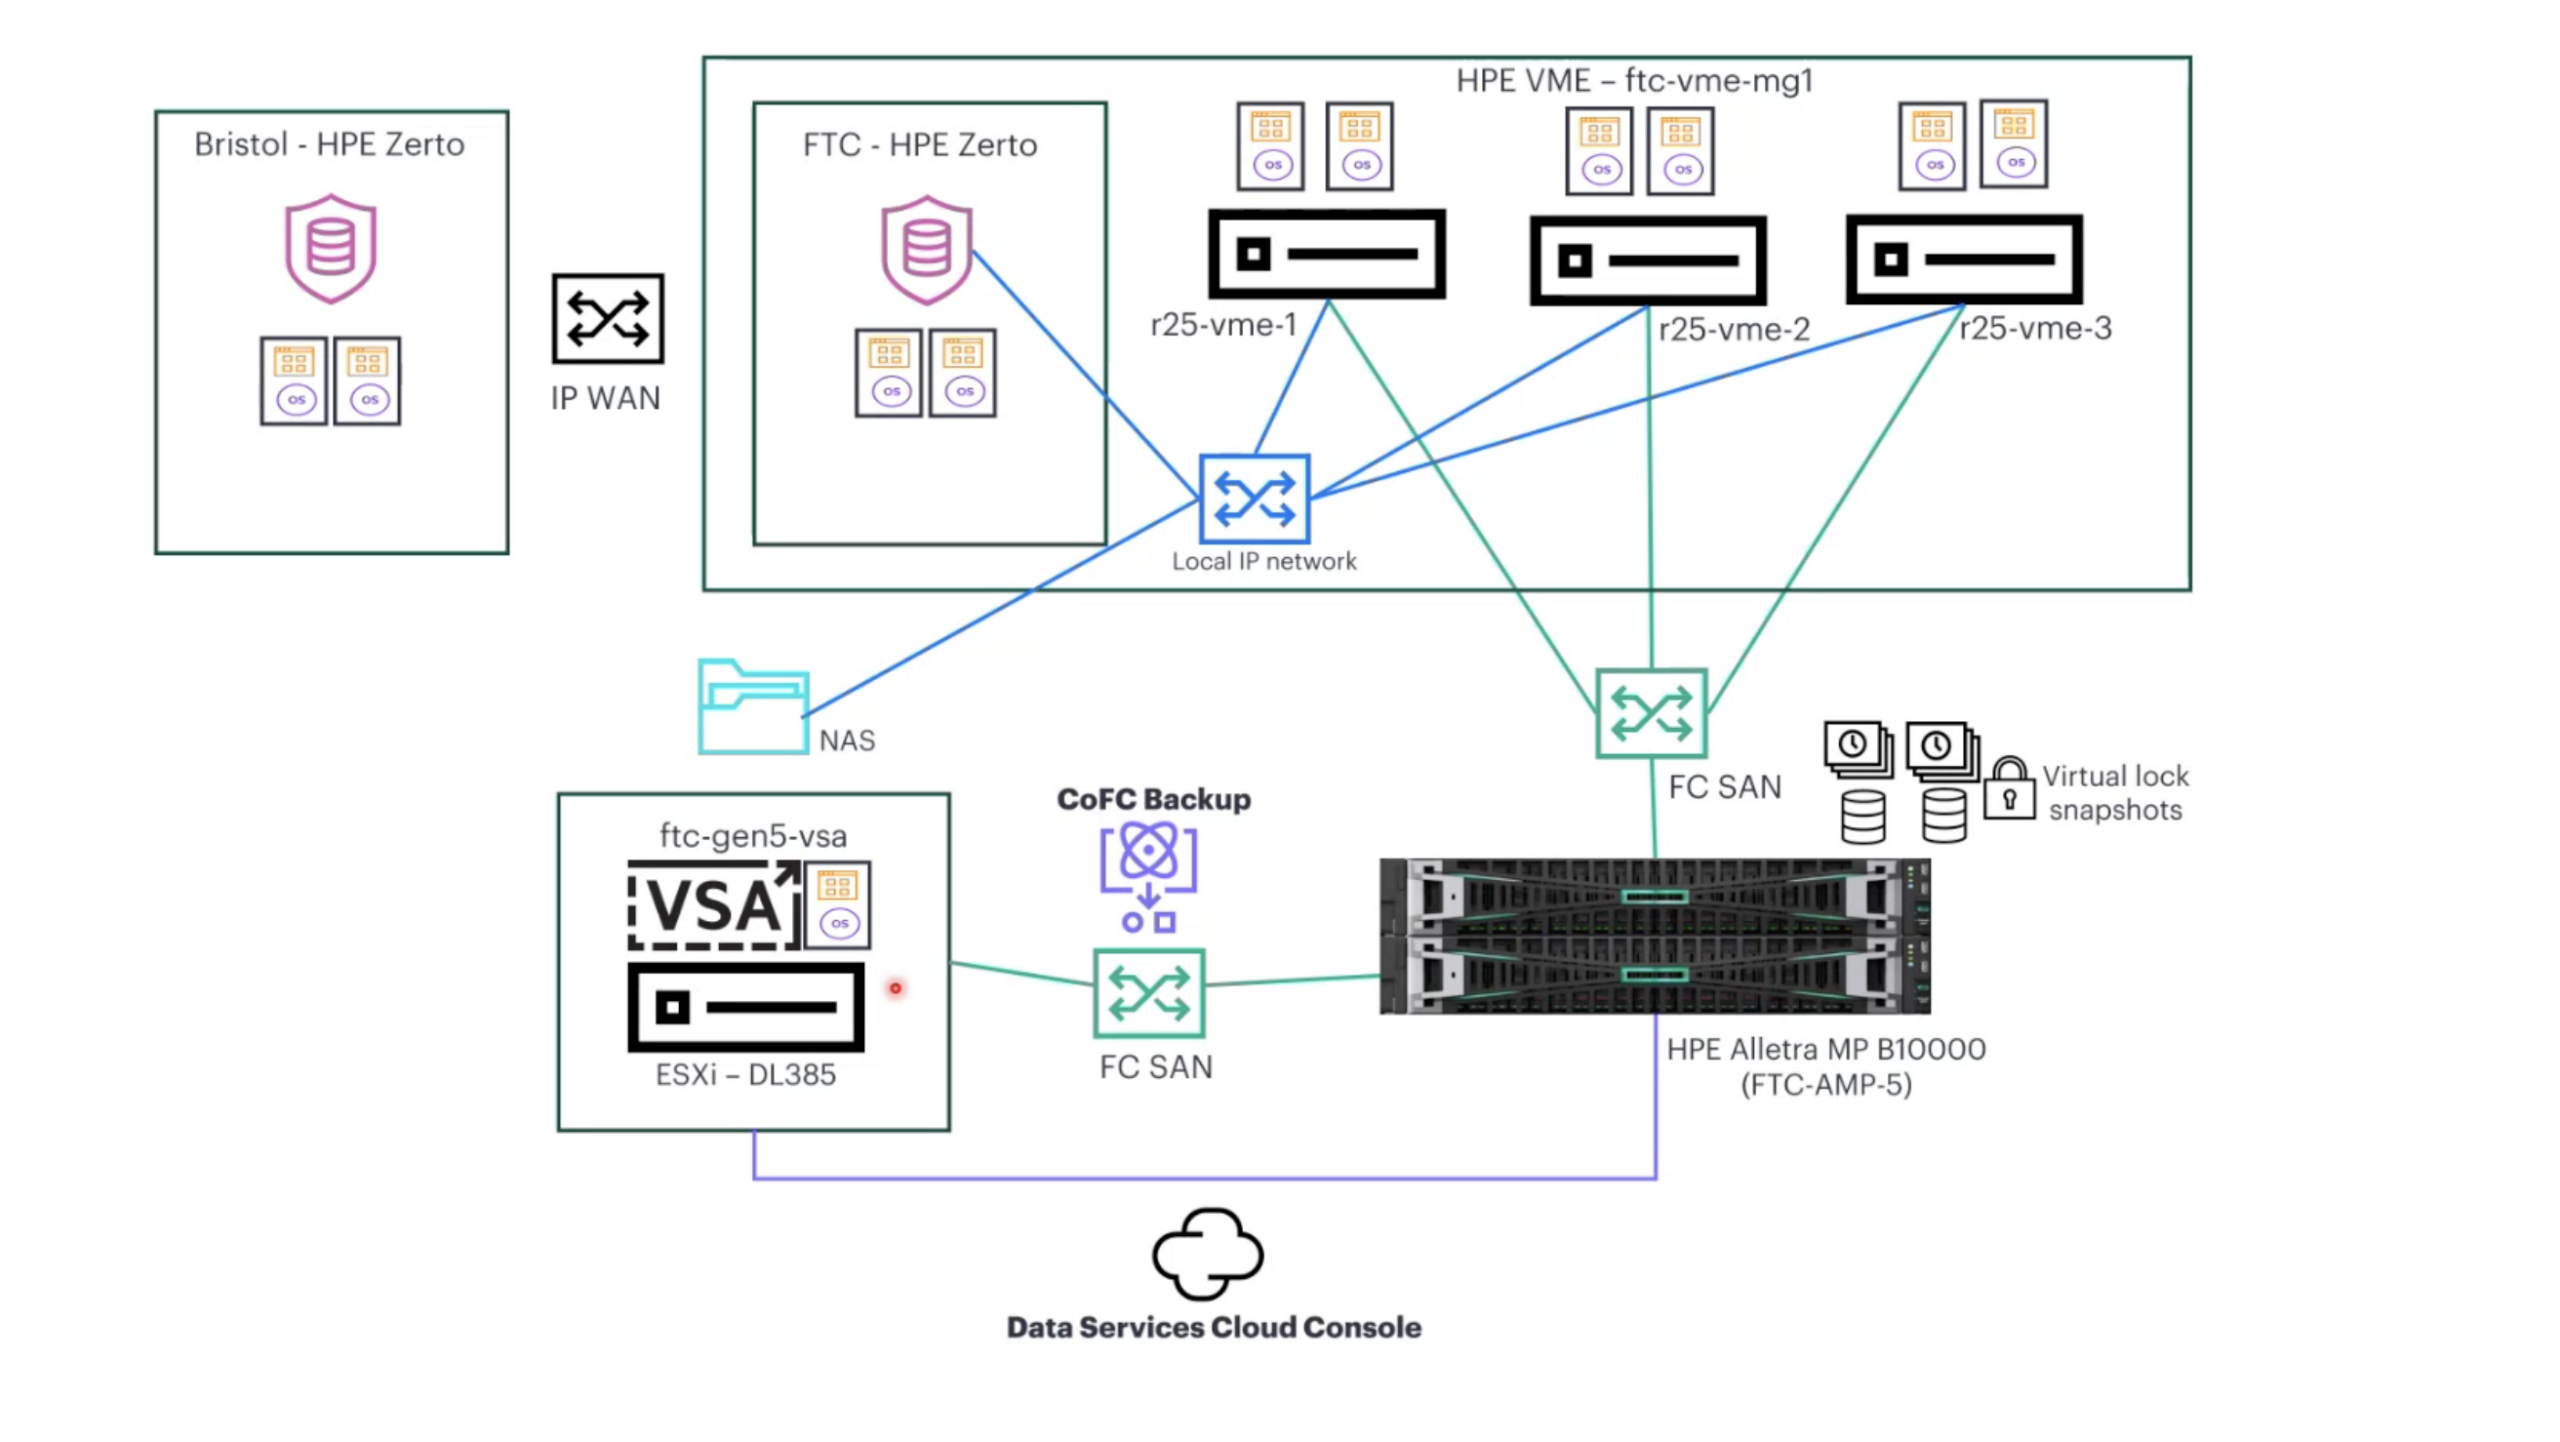
VMEクラスタ内で稼働しているのはHPE Zerto仮想マシンで、多くの組織が従来型のVMware環境でZertoを導入しているのと同様の構成になっています。基盤となるインフラストラクチャはHPE VMEを使用していますが、VMwareベースの災害復旧ワークフローに精通した管理者にとっては、運用フローと復旧機能は馴染み深いものとなっています。
英国ブリストルのラボには、WAN接続されたセカンダリZerto環境が用意されており、フォートコリンズからのレプリケーションをサポートするファイアウォールルールとネットワークパスが設定されています。このトポロジーの目的は、マルチサイトリカバリ、つまり地理的に離れたサイト間での継続的なレプリケーションと災害復旧のオーケストレーションです。これにより、プライマリサイトが利用不能になった場合でも、フォートコリンズで保護されているワークロードをブリストルにフェイルオーバーさせることができます。
この取り組みにおいて、HPEは帯域幅と距離の制約、および完全なクロスサイトフローをテストするための2つ目の並列VMEクラスタが利用できなかったため、フォートコリンズでZertoレプリケーションをローカルで実行しました。ブリストル側のインフラストラクチャは、このセッションで実行されたクロスサイトフェイルオーバーとしてではなく、構成済みで利用可能なインフラストラクチャとしてここに記載されています。
環境内のストレージ接続は、ワークロードに応じてIPネットワークとファイバーチャネルネットワークに分かれています。FC SANファブリックはVMEホストをHPE Alletra MP B10000プラットフォームに直接接続し、クラスタ全体でエンタープライズストレージへの共有アクセスを提供します。B10000はまた、ファイバーチャネル経由でCatalystをStoreOnce仮想ストレージアプライアンス(VSA)に提供します。これは、アレイとバックアップターゲット間のアプリケーション整合性バックアップに使用されるパスです。仮想ロックスナップショットは、プラットフォーム上のランサムウェア耐性と不変性のワークフローにおいて中心的な役割を果たし、「保護と復旧」セクションで詳細に説明されています。
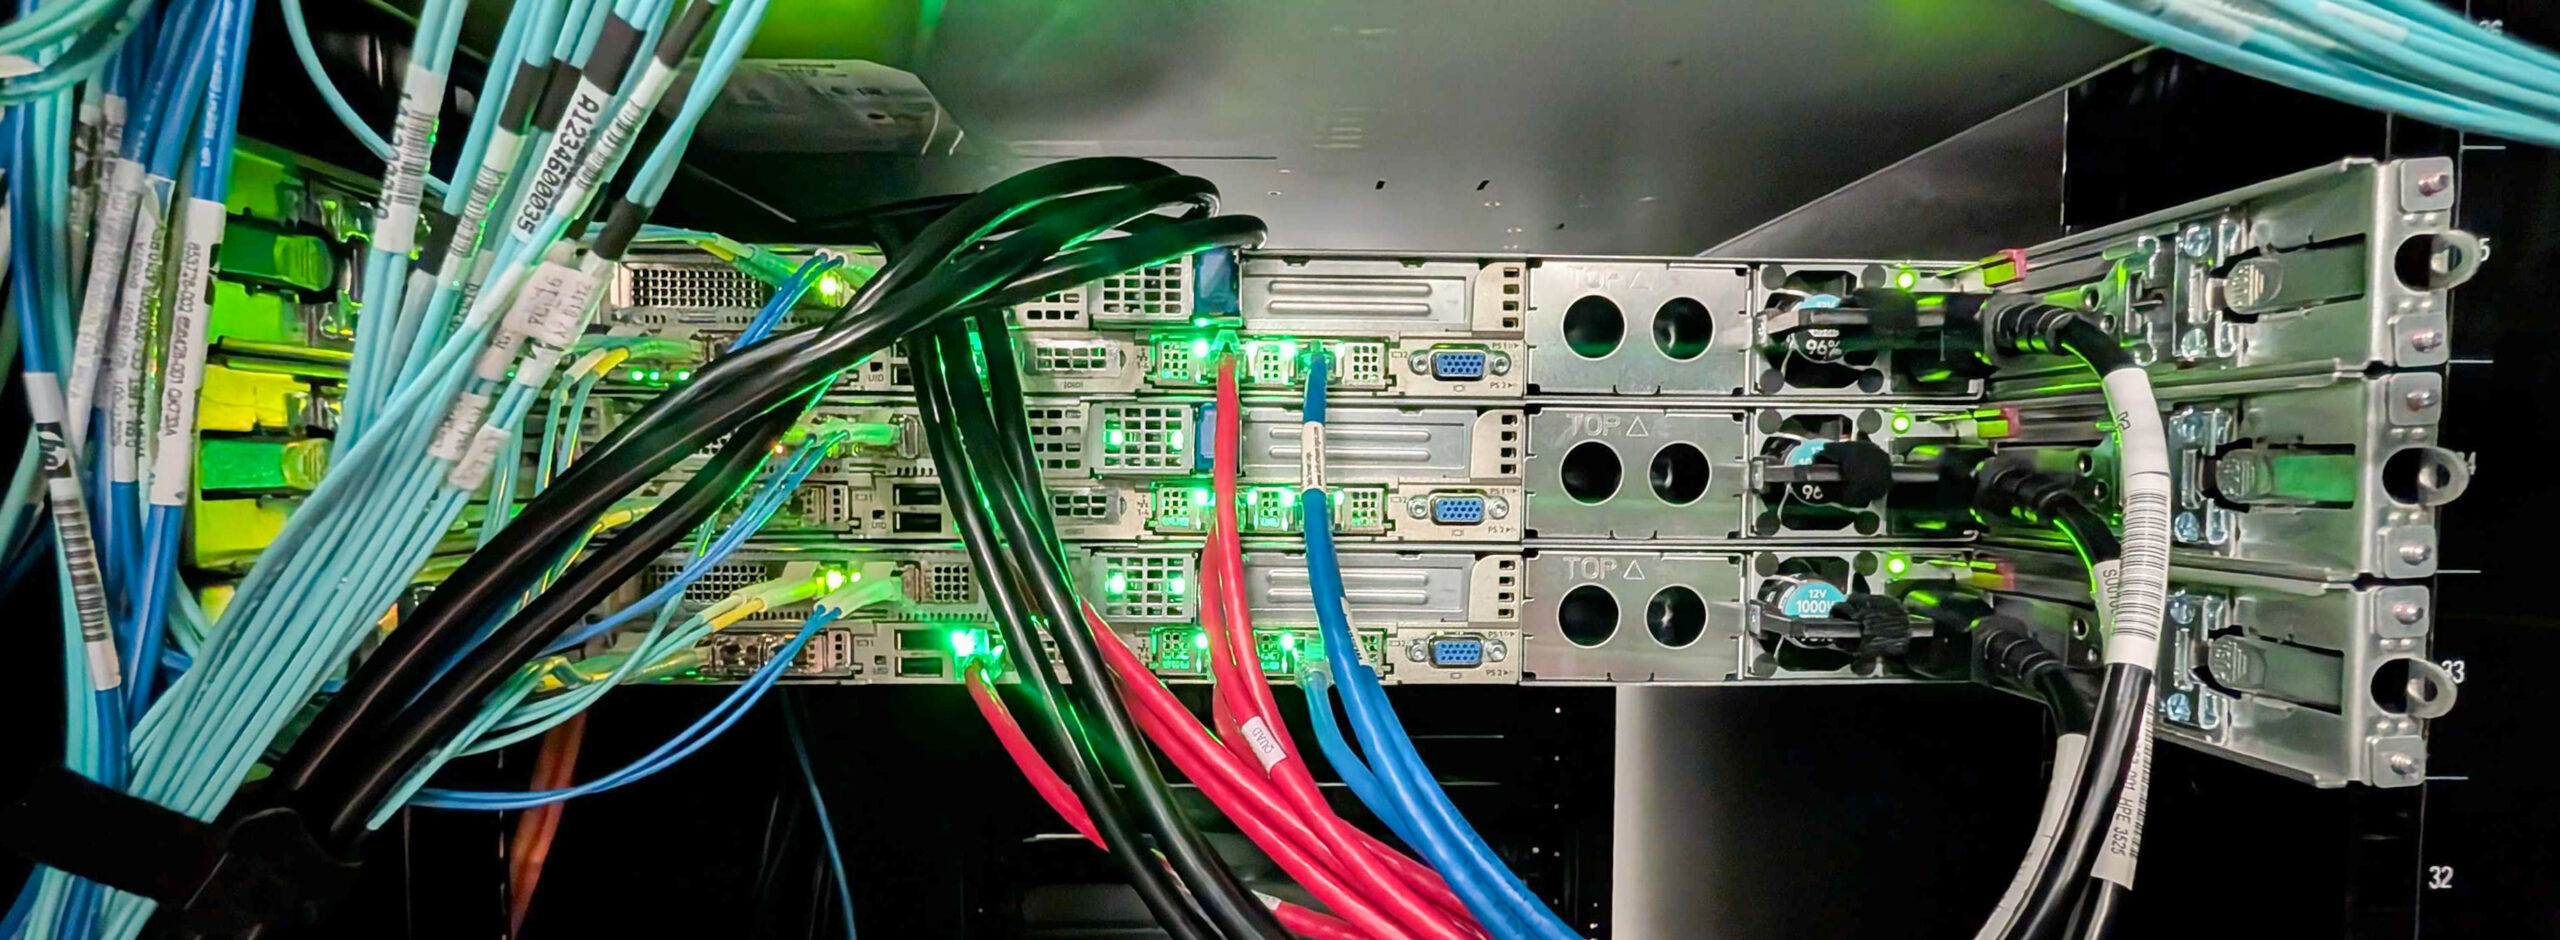
バックアップインフラストラクチャとして、HPEはラボ内の単一のHPEサーバー上で動作するStoreOnce Gen5 VSAを導入しました。このVSAは、専用アプライアンスと同様のStoreOnceコア機能を提供します。重複排除、バックアップターゲットの表示、レプリケーション動作、およびHPEデータ保護スタック全体との統合は、VSAとして導入する場合でも専用ハードウェアに導入する場合でも、基本的に同じです。VSAは、ラボ、支店、テスト環境、および小規模な本番環境での使用に最適であり、このコンパクトなデモは導入が容易です。
物理StoreOnceアプライアンスには、スケーラビリティやスループット以外にも利点があり、特に本稿で取り上げるランサムウェア攻撃の文脈においてその利点は重要です。VSAはハイパーバイザ上でゲストOSとして動作します。攻撃者が仮想化レイヤーを侵害した場合、VSAバックアップターゲットを含む、その上のすべてのワークロードが攻撃者の攻撃対象となります。物理StoreOnceアプライアンスには、このような依存関係はありません。攻撃者が迂回しなければならないハイパーバイザ外部の専用ハードウェア上で動作するため、最終手段としてのバックアップは、攻撃者がまだ侵害していないインフラストラクチャ上に保持されます。サイバーレジリエンス設計においてStoreOnceが長期保持層として使用される本番環境においては、まさにこの理由から物理アプライアンスの方が優れた選択肢となります。
HPE Alletra MPシステムとStoreOnce VSAはどちらもHPEのデータサービスクラウドコンソールに統合され、環境全体にわたるクラウドベースの一元管理と可視性を実現しました。データサービスクラウドコンソールを通じて、インフラストラクチャを単一のインターフェースから監視、管理し、より広範なHPEデータサービスワークフローに統合することで、ストレージ、バックアップ、リカバリ操作を連携させることができます。
ガバナンス:戦略の実行
HPEはガバナンスプランを作成するわけではありません。ポリシーは、お客様の組織、保険会社、および法務チームが策定します。HPEは、そのポリシーを実装し、その有効性を証明し、監査を行うためのインターフェース(API、CLI、データサービスクラウドコンソール、および公開されているセキュリティ強化ガイド)を提供します。
この違いが重要なのは、ほとんどのストレージベンダーが暗黙のうちに正反対のことを前提としているからです。彼らはベストプラクティスと称して独自のデフォルト設定を出荷し、構成のずれをガバナンス上の問題ではなくサポート上の問題として扱います。B10000はこうした姿勢を逆転させます。すべての管理操作がログに記録され、ポリシーに関連するすべての設定がAPIを通じて公開されます。セキュリティsyslogストリームは、組織の他のガバナンス証拠が既に格納されているSIEMにフィードするように構成されています。監査担当者が特定の日付に誰がパスワードポリシーを変更したかを尋ねると、その回答は組織内の他のすべての管理対象システムと同じ画面に表示されます。
2つのガバナンス規律について、特に言及する価値があります。1つ目は、規制との整合性です。B10000の監査ログ記録とSIEM統合アーキテクチャは、EUのデジタル運用レジリエンス法およびNIS2指令で要求される運用管理をサポートしており、検出、対応、復旧活動、インシデント報告ワークフロー、経営陣に求められる監視可視性などを網羅しています。監査とセキュリティテレメトリをSIEMに一元化することで、これらの義務が運用可能になります。監査人が期待する管理策は、後付けされたものではありません。セキュリティオペレーションセンター(SOC)がプラットフォームを日常的に運用するために既に使用している管理策と同じです。
2つ目は、経営陣による監督です。規制の枠組みでは、経営陣が情報通信技術(ICT)リスクに関するタイムリーかつ統合的な可視性を示すことがますます求められています。監査証跡をベンダー専用のサポートポータルの背後に隠してしまうストレージアレイでは、この要件を満たすことはできません。監査およびセキュリティイベントを顧客のSIEMに直接ストリーミングするストレージアレイであれば、この要件を満たすことができます。B10000は、この2つ目のパターンに対応するように設計されています。
このプラットフォームは、いくつかの具体的な機能を提供します。文書化されたセキュリティ強化ガイドは、初期設定の姿勢を定義します。ロールベースのアクセス制御と二元認証メカニズムにより、職務分掌が徹底されます。多要素認証が組み込まれています。国防情報システム局セキュリティ技術実装ガイド(DISA STIG)のセキュリティ強化ガイダンスは、必要な環境向けに公開されています。セキュリティsyslogストリームは、ガバナンスに関連するすべてのアクションをクエリ可能なイベントに変換します。計画は顧客が策定し、計測はプラットフォームの責任となります。
特定:プラットフォームへの信頼
NIST CSF 2.0の枠組みにおける「識別」とは、組織が何を保有しているか、それがどこから来たのか、そしてどのようなリスクを抱えているのかを理解することです。ストレージプラットフォームの場合、これはサプライチェーンの完全性、安全な開発手法、そして検証可能な初期状態を意味します。
HPEのハードウェアおよびソフトウェアサプライチェーンは、その基盤となっています。コンポーネントは監査済みのチャネルを通じて調達され、ファームウェアには署名が施され、プラットフォームは改ざん防止パッケージとシールで出荷されるため、受領チームは出荷明細書と照合して確認できます。サプライチェーン評価は、HPEサイバーセキュリティセンターオブエクセレンスが使用する文書化されたプロセスであり、ある週に工場から出荷されたB10000が、別の週に出荷されたB10000と同じ出所であることを検証するために用いられます。
セキュアな開発手法は、その連鎖をソフトウェアにまで広げます。B10000オペレーティングシステムは、内部レッドチーム演習やサードパーティとの連携を含む構造化された侵入テストを受け、その結果はリリースサイクルにフィードバックされます。識別は、インストール時に一度だけ行う作業ではありません。初日に信頼されたプラットフォームが400日目にも依然として存在するプラットフォームであることを継続的に検証するものです。B10000は、その検証を可能にする成果物(署名付きファームウェア、ハッシュ検証済みダウンロード、強化ガイド、セキュアな開発ドキュメント、監査ログストリーム)を提供します。セキュリティチームがこれらの成果物をどのように活用するかは、やはりセキュリティチームの判断に委ねられます。
保護:姿勢の維持
B10000の保護機能は、4つのメカニズムに基づいています。すなわち、不変の仮想ロックスナップショットのスケジューリング、アレイスナップショットとハイパーバイザースナップショットの意図的な分離、アレイネイティブのリモートコピーとZertoの両方によるセカンドサイトへのレプリケーション、および監査ログストリームによる継続的なドリフト検出です。
不変仮想ロックのスナップショットスケジューリング
仮想ロックのスナップショットは、アレイで定義されたスケジュールに基づいて作成され、B10000ストレージプラットフォームによって直接適用されます。スナップショットは、設定された保持期間中は変更不可かつ読み取り専用となり、有効期限が切れるまで変更や削除はできません。保護されたスナップショットに対する管理操作は監査ログに記録されます。これらのログは外部のSIEMプラットフォームに転送することができ、保護されたリカバリポイントに対する削除試行を含む、ポリシー違反の試みを可視化できます。
B10000スナップショットとVMEスナップショットの比較
この環境におけるスナップショットは2つの場所から得られるものであり、政策設計においてはそれらを区別することが不可欠である。
B10000でスケジュールされたスナップショットは不変かつ読み取り専用であり、仮想ロック保持によって管理されます。ハイパーバイザー層でHPE Morpheus VM Essentialsによって取得されるVMEスナップショットは、VMレベルの運用ワークフローにおいて変更可能かつ読み書き可能です。
攻撃者がハイパーバイザーへのアクセス権を取得すると、VMEスナップショットにアクセスできるようになります。一方、仮想ロックのスナップショットにはアクセスできません。仮想ロックのスケジュールは保持期間の下限を定義します。VMEスナップショットは、その上位の運用レイヤーを補完します。
レプリケーション:アレイネイティブおよびアプリケーションレベル
プライマリ サイトの仮想ロック スナップショットはサイト レベルのイベントから保護しないため、アーキテクチャではそれに対処するために 2 つのレプリケーション パスが用意されています。1 つ目はアレイ固有のもので、B10000 Remote Copy がボリュームを別のサイトの 2 台目の B10000 に非同期でレプリケートし、ターゲットの仮想ロック スナップショット スケジュールと組み合わせることで、ハイパーバイザやアプリケーション レイヤー ソフトウェアに依存しない、物理的に分離された不変のボールトが実現します。2 つ目は Zerto で、アプリケーション レベルでほぼ同期のレプリケーションと継続的なジャーナル ロギングを実行し、リカバリ セクションで説明されているような、きめ細かく低リカバリ ポイント目標 (RPO) のリカバリ パスを提供します。
この2つは重複するものではなく、相互補完的な関係にあります。Remote Copyは、サイト間でアレイによって強制される不変性の保証を維持する一方、Zertoはチェックポイントの粒度とVMレベルのオーケストレーションされたフェイルオーバーを提供します。今回の取り組みでは、トポロジーはフォートコリンズからHPEの英国ブリストル施設へのZertoレプリケーションをサポートするように構成されていましたが、テストセッション中は、帯域幅と並列クラスタの制約により、レプリケーションはフォートコリンズでローカルに実行されました。ブリストル側の接続は、利用可能なトポロジーおよびフォローアップ活動として設定されており、実証済みのクロスサイトリカバリーではありません。
設定ドリフト検出
強化ガイドではベースラインを定義します。継続的な監査ログストリームにより、SIEM はほぼリアルタイムでベースラインがずれていないことを検証できます。パスワード ポリシーの変更、ロックアウト ポリシーの変更、新規アカウント、ロールの昇格、スケジュールの変更、レプリケーション ターゲットの変更はすべてクエリ可能なイベントとして表示されます。ラボ環境には SIEM が含まれていなかったため、この取り組みにおけるずれの検出は、中央集権型の相関ツールではなく、B10000 監査ログ レベルで行われました。SIEM が導入されている顧客環境では、同じ監査イベントが「検出」セクションで説明されている syslog 統合を介して SIEM に送信されます。
検知:視認性と早期警報
B10000には、ストレージのI/Oパターンをリアルタイムで監視し、アレイへの書き込みに大規模暗号化の統計的特徴が現れた場合にアラートを発する、ランサムウェア検出エンジンが内蔵されています。HPEサイバーセキュリティ・センター・オブ・エクセレンスは、このエンジンを100種類以上の主要なランサムウェアに対して検証済みです。
VME側では、データストアごとに検出が有効になります。B10000ストレージサーバーに対してVMEでデータストアが作成または編集されると、そのデータストアにプロビジョニングされたすべてのボリュームに対してランサムウェア検出トグルがデフォルトで有効になり、作成後にボリュームごとのカスタマイズが可能になります。この機能には、B10000 OSバージョン10.5.0以降が必要です。フォートコリンズのラボでは、ftc-vme-mg1データストアがFTC-AMP-5 B10000にファイバーチャネル経由で接続するように構成され、ランサムウェア検出が有効になっています。これは、このセクションの後半で説明するランサムウェアのシミュレーション実行に使用される構成です。
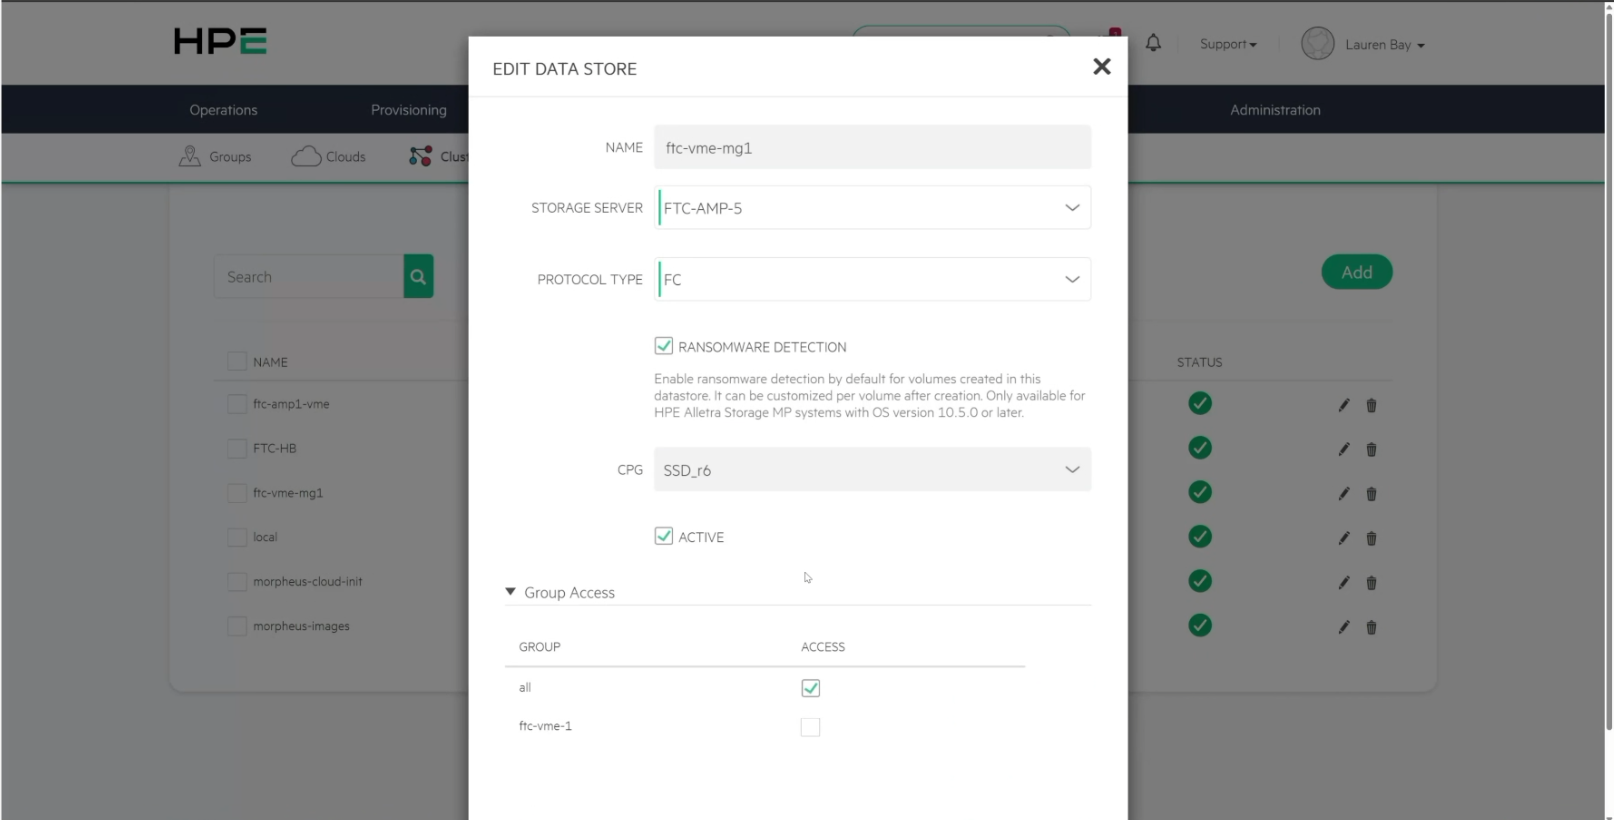
VMEデータストア構成図。FTC-AMP-5 B10000 over Fibre Channel上に構築されたftc-vme-mg1データストアを示しており、ランサムウェア検出が有効になっています。
B10000は、ストレージアレイ上で直接システム全体のランサムウェア検出ポリシーをサポートしており、管理者は保護対象ボリューム全体でグローバルな検出感度と自動スナップショット保持動作を定義できます。以下に示すように、フォートコリンズ環境では、アレイレベルのランサムウェア検出ポリシーが有効になっており、低信頼度感度プロファイルと自動スナップショット保持が構成されていました。これにより、VMEにおけるデータストアごとの有効化に加えて、保護レイヤーがさらに強化され、個々のボリュームのプロビジョニング方法に関わらず、検出エンジンがプラットフォームレベルで一貫して適用されることが保証されます。
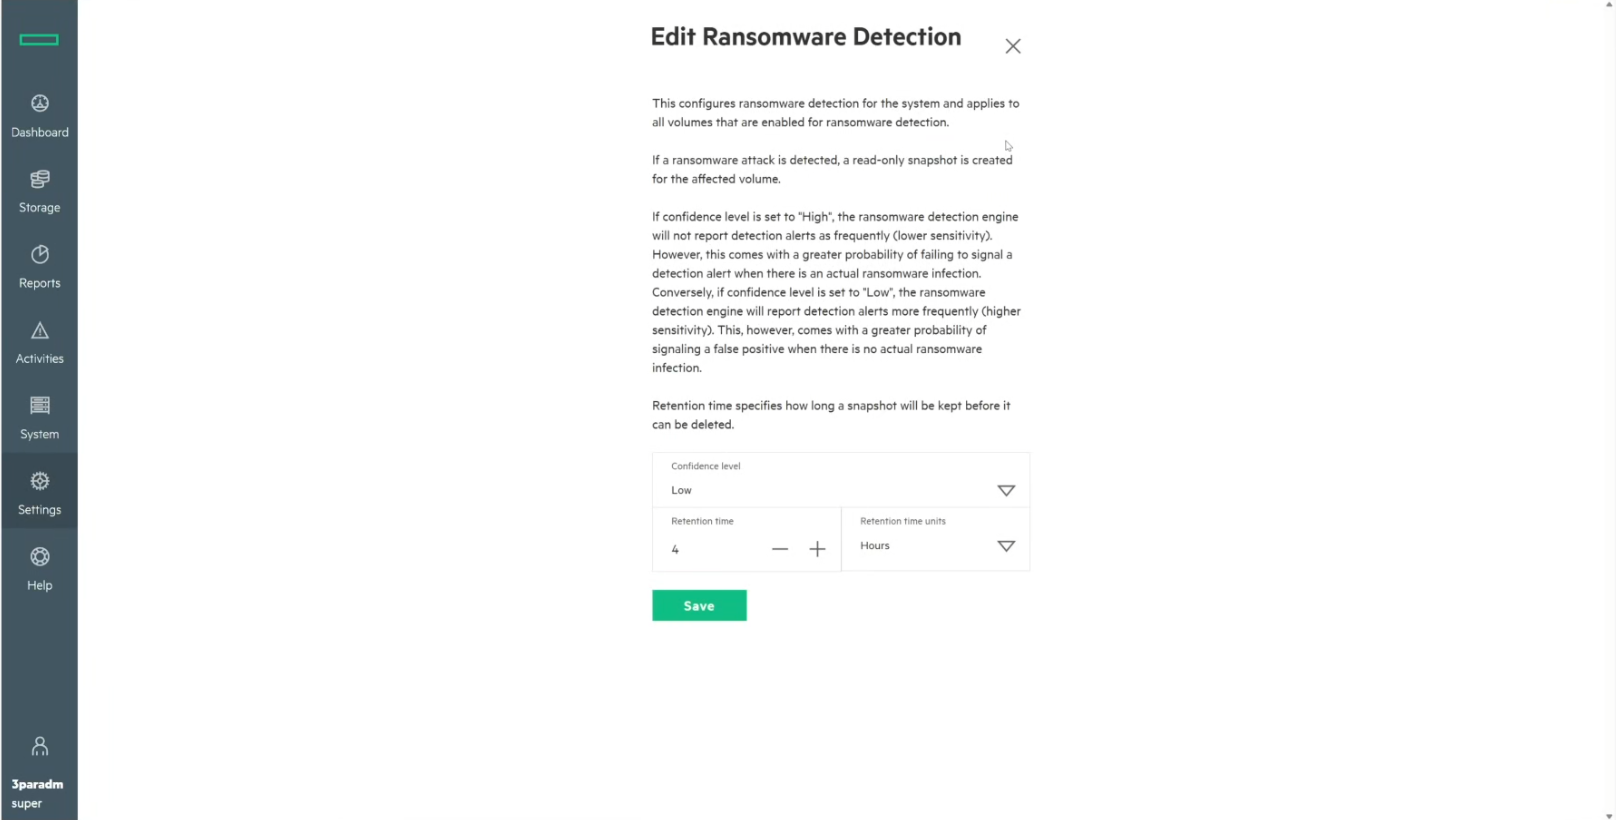
どちらの検出ロジックもエントロピーに基づいています。ブロックレベルで暗号化されたデータのようなランダムデータは、エントロピーが高くなります。正当なワークロードデータは、圧縮されていても、エンジンが認識できる構造を持っています。エンジンは、CuSumエントロピー計算を使用して、確立されたベースラインと比較して、受信書き込みの無秩序度を測定します。ベースラインは、新しいボリュームが最初に保護されるトレーニングウィンドウ中に学習され、その後、1時間ごとのローリングI/Oプロファイルによって維持されるため、正当なワークロードの変動によって誤検出が発生することはありません。エントロピーがベースラインから統計的に有意な差で逸脱すると、エンジンはそのボリュームにフラグを立てます。
SOCにとって重要なのは、これが環境の最終防衛線として機能する暗号化検出エンジンであり、エンドポイント保護の代替ではないという点です。ランサムウェアはまずエンドポイントで捕捉されるべきであり、B10000はエンドポイントが見逃した部分を捕捉します。
SIEM統合
この統合は、意図的にベンダーに依存しないように設計されています。HPEの役割は、B10000が監査ログとセキュリティログデータを、組織が既に運用しているSIEMに取り込めるようにするための基盤とツールを提供することであり、HPEが推奨する単一のツールに顧客を誘導することではありません。検出アラートと監査イベントは、セキュリティsyslogストリームを通じてエクスポートされます。HPEがGitHubで公開しているFluentdベースのアグリゲーターは、生のsyslogメッセージを受け取り、Elastic Common Schemaに正規化し、「event.kind: alert」や「event.severity: high」などのフィールドでイベントにタグ付けすることで、受信プラットフォームの既存のルールエンジンがカスタム解析なしでそれを認識できるようにします。重要な違いは、このデータが単に最新のSIEMと互換性があるだけでなく、アクティブであるということです。事後的にクエリされるのを待つログアーカイブに留まるのではなく、自動アラートと下流の応答をトリガーするように構造化されて届きます。 Elastic SecurityとCrowdStrike Falcon Next-Gen SIEMは、HPEが明示的に検証したプラットフォームであり、オープンなsyslogフォーマットにより、Microsoft Sentinelやその他の最新のSIEMも同等の労力で導入できます。
Windowsホスト上でランサムウェアをシミュレートする
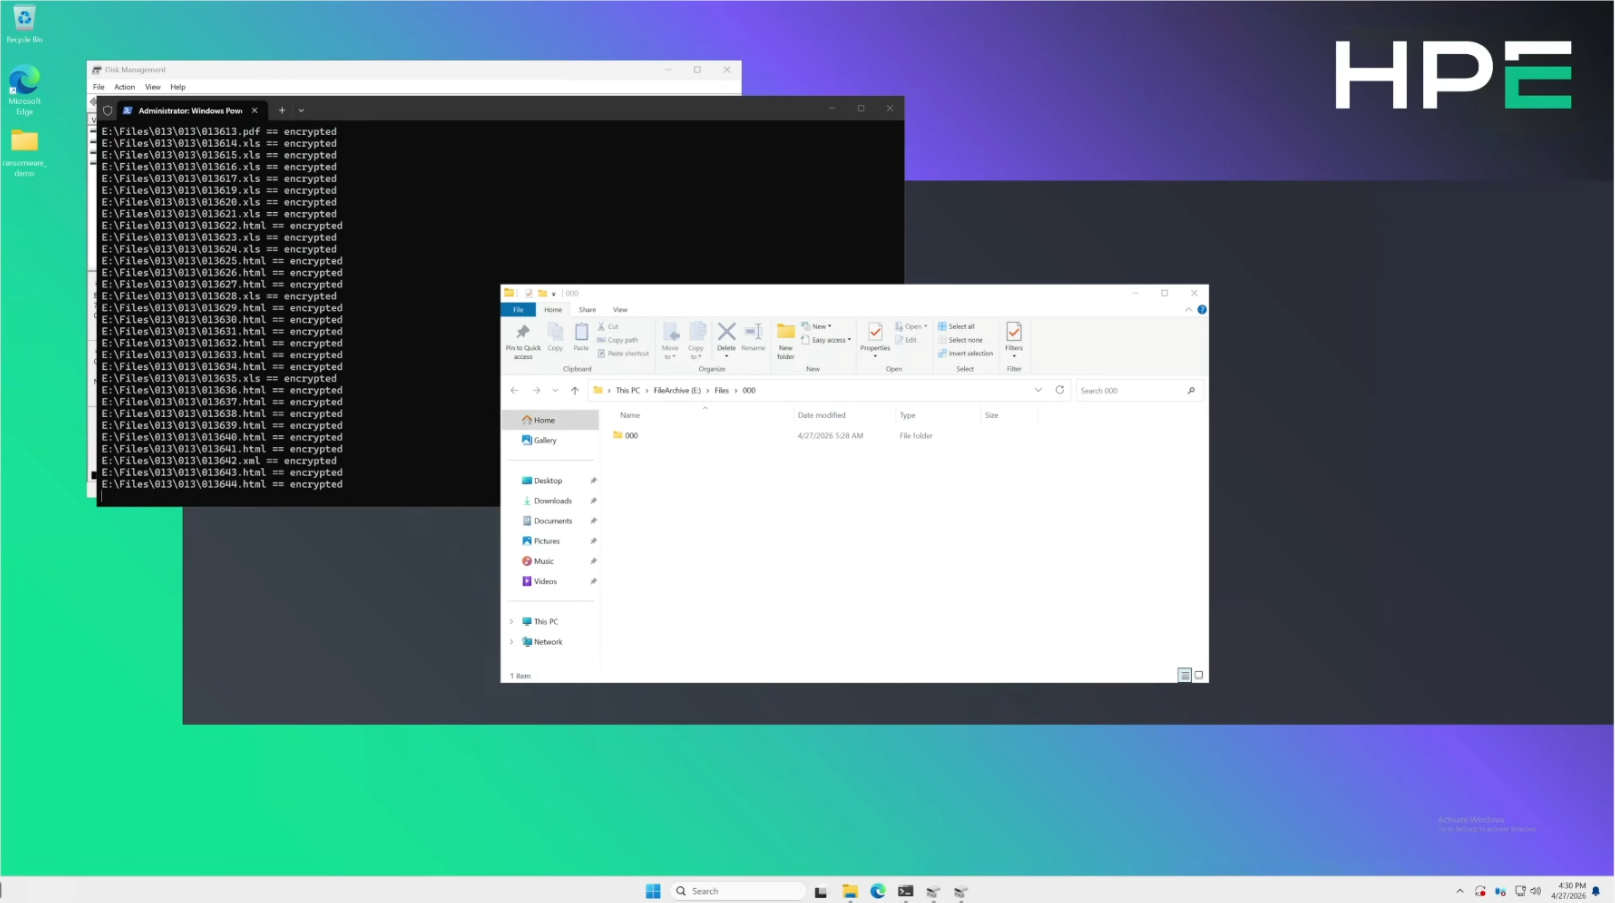
HPEフォートコリンズ研究所に対するリモートテストにおいて、B10000上の仮想ロックで保護されたボリュームに接続されたWindowsホストに対して、ランサムウェアのシミュレーションワークロードが実行されました。このシミュレーションでは、実際のマルウェアを使用することなく、ランサムウェアの暗号化イベントに特徴的な高エントロピーの書き込みパターンを生成する、制御された暗号化スクリプトが実行されました。
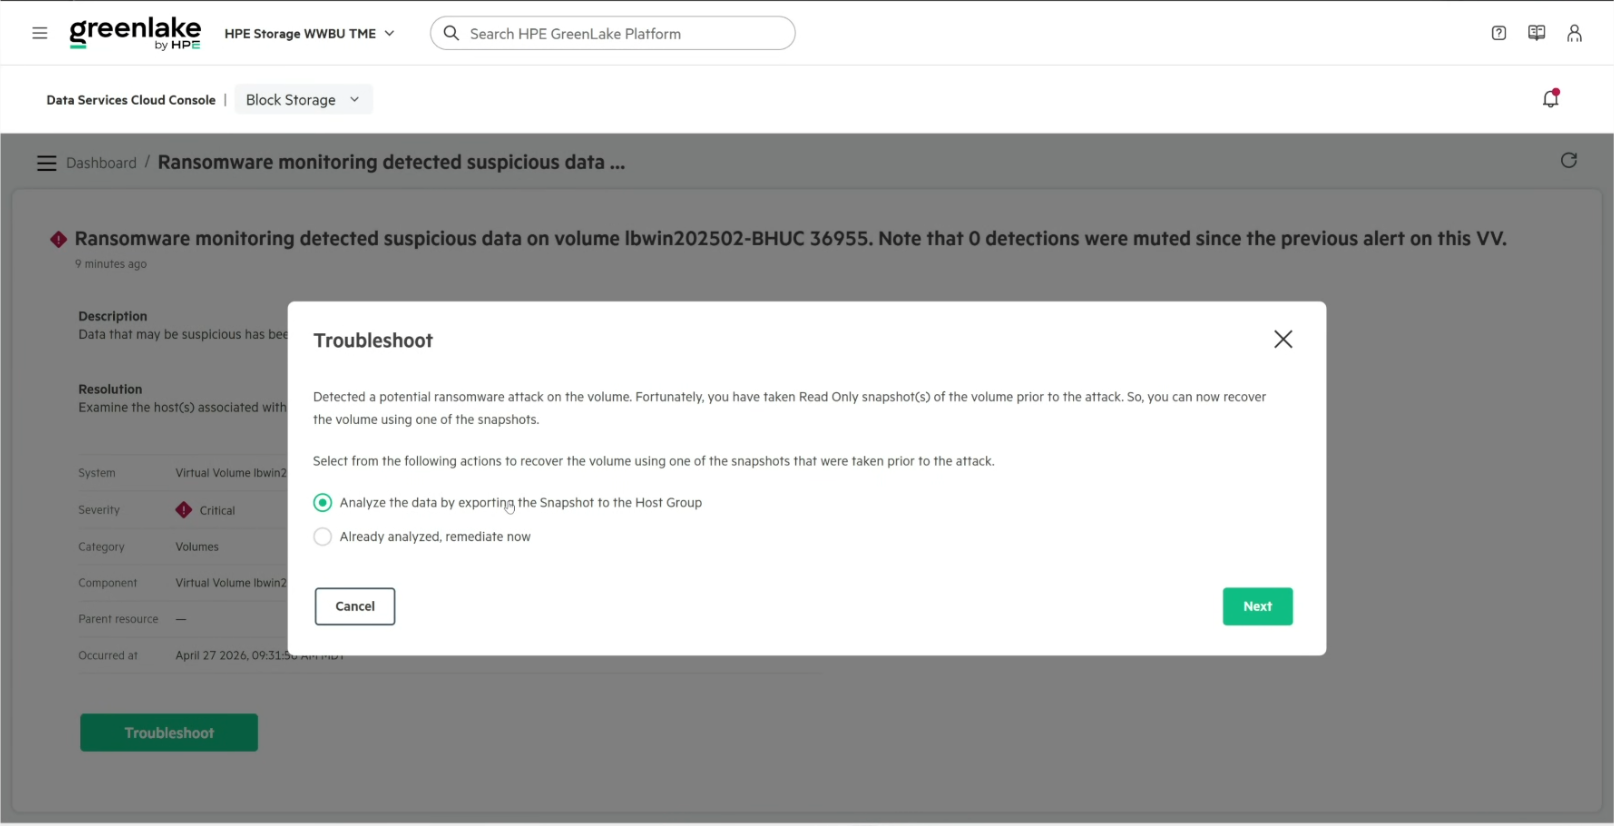
B10000の検出エンジンは、暗号化スクリプトがボリュームへの書き込みを開始してから4~5分以内にアラートを発しました。アラートはB10000管理コンソールに表示され、影響を受けるボリュームが特定されました。
4~5分という短い時間枠は、攻撃者がボリューム全体を走査し終える前に、検出時またはその直後に取得される不変のスナップショットによって、クリーンな時点を捉えることができるほど短い。B10000はブロックレベルでの書き込みを発生と同時に検知するため、アプリケーション層で実行されるほとんどの行動分析よりも高速である。
対応:警戒から行動へ
B10000ランサムウェア検出エンジンが作動すると、外部システムが関与する前に、プラットフォームが自動的に保護措置を講じます。検出の瞬間に、アレイは影響を受けたボリュームの不変のスナップショットを取得し、その状態を劣化状態としてマークします。このアラートスナップショットはクリーンな復旧ポイントではなく、暗号化されたデータが含まれている可能性があるため、復元には使用しないでください。これは、攻撃が検出された時点のボリュームの状態を保存し、フォレンジック分析を行うことを目的としています。特筆すべきは、アレイはボリュームへのアクセスを遮断しないことです。データはアクセス可能な状態を維持しますが、これは意図的な設計です。アレイは警告を発し、証拠を保存します。ただし、その後の対応については、オペレーターが判断します。オペレーターは、イベントが真の攻撃なのか、それとも大規模な正当な暗号化や圧縮ワークロードなどの誤検知なのかを判断するのに最適な立場にあります。
この自律的な動作は、応答能力の上限ではなく下限です。アレイ上で直接実行されるため、SIEMルールの発動、syslogストリームの正常性、外部自動化ツールのオンライン状態などに依存しません。他のすべてのレイヤーが故障しても、その時点のスナップショットは保持されます。この独立性こそが重要な点です。スタックの他の部分が正常に機能しているかどうかに関わらず、最も重要な応答が実行されるのです。
その上の階では、検出セクションで説明されているアクティブな SIEM 統合により、オーケストレーションされた対応が可能になります。B10000 のアラートはアーカイブされるのではなく、アクションをトリガーするように構造化されているため、顧客は、影響を受けるボリュームのスナップショット保持期間の延長、ホストの隔離、インシデント チケットの発行、対応チームへの通知など、既に運用している SIEM またはセキュリティ オーケストレーション、自動化、対応 (SOAR) プラットフォームで自動化されたプレイブックを作成できます。HPE はアクティブで構造化されたシグナルを提供します。オーケストレーション ロジックは顧客が選択したツール内にあり、セキュリティ チームが既に構築したランブックと承認ワークフローと連携した対応を実現します。
ここで重要な点を一つ明確にしておくと、インターフェース言語は階層化されている可能性があるということです。B10000アラートにはデータを分析するオプションがありますが、アレイ自体は特定のマルウェアをスキャンしたり識別したりする機能はありません。このオプションは、顧客が影響を受けたデータを特定するための独自のスキャンツールやフォレンジックツールを所有していることを前提としています。B10000の役割は検出と保全であり、修復ではありません。
復旧:段階的な復元と検証
復旧とは、どの復旧ポイントからどの階層へ復旧し、どの環境に復元し、どのプロセスで検証するかといった、段階的な意思決定の集合です。フォートコリンズ研究所で構築されたアーキテクチャは、4段階の復旧モデルをサポートしており、各階層が存在するのは、他の階層では同じ問題を解決できないためです。
層1: Zertoは継続的な保護を実現します。ほぼ同期のレプリケーションと継続的なジャーナルログ記録により、スタック内で最も低いRPO(目標復旧時点)を実現します。きめ細かなリストア機能により、インシデント対応チームは、暗号化イベント発生直前のチェックポイントまで、単一のVMまたはファイルをロールバックできます。アラートが迅速に発生し、攻撃者の行動時間が限られている場合に、このティアが最適です。
ティア2:VMレベルの日常的なリストアのためのVMEネイティブ保護。HPE Morpheus VM Essentialsのスナップショットストリームは、VM単位での運用復旧を提供します。このティアは、日常的なリストア作業を処理し、ティア1が利用できない場合のフォールバックとして機能します。
ティア3:ボリュームレベルのロールバックのためのB10000不変仮想ロックスナップショット。ランサムウェア攻撃の場合、このティアが最も重要になります。仮想ロックスナップショットは削除や変更から保護されており、プロモート操作はB10000ネイティブであり、依存関係チェーンにサードパーティISVは含まれていません。
ティア 4: StoreOnce Catalyst リストアによる長期保持とクロスアレイリカバリ。ティア 1 から 3 は、数時間または数日単位で計測されるイベントから保護します。ティア 4 は、攻撃者が暗号化が実行されるずっと前に永続性を確立し、唯一のクリーンなリカバリ ポイントがプライマリ ストレージ スナップショットの保持期間よりも古い場合など、数週間または数か月単位で計測されるイベントから保護します。Catalyst ストアは重複排除され、不変であり、StoreOnce システム間で複製したり、Cloud Bank オブジェクト ストレージにデタッチしたりできます。Catalyst Copy と Cloud Bank Detach を組み合わせることで、3-2-1-1 モデルの「1」が実現します。これは、アーキテクチャの概要で説明した物理アプライアンスと VSA の違いが最も重要になるティアでもあります。最終手段のリカバリ オプションとして、ティア 4 はハイパーバイザの侵害に耐えられる必要があります。これが、本番環境で StoreOnce を VSA としてではなく、専用の物理アプライアンスにデプロイする理由です。
最終評価
セキュリティ担当者がストレージプラットフォームについて尋ねる2つの質問は、インフラストラクチャが組織の管理下に留まっているか、そしてデータが保護されているか、という点です。フォートコリンズのラボでアーキテクチャを検証した結果、B10000はストレージアレイ単体では通常得られない、より包括的な回答を両方の質問に提供できることが分かりました。なぜなら、その回答はアレイだけに留まらないからです。
このプラットフォームは、すべての管理操作をログに記録し、ポリシーに関連するすべての設定をAPIを通じて公開し、結果として得られる監査およびセキュリティテレメトリを、組織が既に運用しているSIEMにストリーミングします。ガバナンスプランの作成は顧客が行いますが、それを実装し、証拠を提示し、監査人に証明するために必要な計測機能は、ベンダーポータルの背後に隠されることなく、公開されています。不変の仮想ロックスナップショットにより、管理者アカウントが侵害された場合でも、リカバリポイントを密かに破壊することはできず、そのような試みはすべてログに記録され、クエリ可能なイベントとなります。
保護の観点から見ると、アーキテクチャの中核を成す検出・復旧ループが最も説得力のある性能を発揮しました。B10000は、ブロックレベルでシミュレーションされた暗号化ワークロードを4~5分以内に検知し、外部システムを待つことなく検知した時点でフォレンジックスナップショットを取得しました。影響を受けたボリュームは、スケジュールされた仮想ロックスナップショットの昇格とStoreOnce Catalystのリストアの両方から正常に復旧されました。これはインシデント発生時に最も重要な処理であり、依存関係チェーンにサードパーティ製品を使用せずに実行されました。
B10000アーキテクチャの特徴は、単体で比較した場合に競合製品よりも格段にセキュリティが高いという点ではありません。HPEは、ストレージ、仮想化、レプリケーション、バックアップ、オブザーバビリティを連携システムとして提供できる数少ないベンダーの一つであり、各コンポーネントを個別に検証するのではなく、自社ラボで実際のランサムウェアに対してシステム全体をテストできる点にあります。インフラストラクチャを所有しながらも、別のセキュリティチームや外部規制当局の監督下にある企業にとって、この連携こそが、単なる高性能製品の集合体と、プレッシャーのかかる状況下でも運用可能なレジリエンス戦略との違いを生み出すのです。
アーキテクチャも急速に進化しています。HPEはスタック全体で着実にリリースを続けており、VM EssentialsとB10000の統合強化、ランサムウェア検出機能のブロックボリューム以外のデータタイプへの拡張、そしてフルスタックのリファレンスアーキテクチャの公開など、すべてが近々のロードマップに盛り込まれています。この方向性は、プラットフォームがネイティブに処理する連携機能の強化と、本稿で検討するような耐障害性設計を構築するためのより明確な設計図の策定へと向かっています。
長年にわたり、ストレージアレイは建物内で最も安全な資産の一つとして扱われてきた。それは主に、誰もストレージアレイに注意を払っていなかったからである。このアーキテクチャが主張するのは、ストレージアレイは正反対であるべきだということだ。隅に置かれた見過ごされがちな箱ではなく、組織がその機能を計画に落とし込む作業を行えば、攻撃を検知し、生き残るための積極的な役割を果たすべきだというのである。
HPE B10000製品ページ
その他のリソース
HPE Alletra Storage MP B10000 – データ適応型ランサムウェア検出によるサイバーレジリエンス
HPE Alletra Storage MP B10000 ランサムウェア対策フレームワーク
HPE Alletra Storage MP B10000 − SIEM 統合
HPE Alletra Storage MP B10000 – 管理者向けセキュリティ強化ガイド
HPE Alletra Storage MP B10000 セキュリティガイド
動画
hpe.com/uk/en/resource-library.video.hpe-alletra-storage-mp-b10000-r6-ransomware-detection-with…
hpe.com/uk/en/resource-library.video.hpe-alletra-storage-mp-b10000-and…
このレポートは HPE の提供により提供されています。このレポートで表明されているすべての見解や意見は、検討中の製品に対する当社の公平な見解に基づいています。



 Amazon