

Nos últimos meses, parece que os criminosos que usam ransomware para lucrar têm voltado sua atenção para dispositivos NAS. O exemplo mais recente foi o ataque Qlocker contra a QNAP. Embora uma falha de segurança da TerraMaster tenha sido descoberta recentemente e a Synology tenha sofrido ataques alguns anos atrás , é provável que, após o sucesso dos primeiros ataques, os invasores continuem a praticá-los. Felizmente, existem medidas que os usuários podem tomar para mitigar esses ataques, garantindo um NAS mais seguro.
Por que atacar dispositivos NAS?
Então, a questão é: por que os dispositivos NAS estão sendo atacados ultimamente? Bem, esses dispositivos, particularmente Synology e QNAP, têm tudo a ver com simplicidade. Alguém com pouca ou nenhuma experiência em TI pode configurar um NAS e começar a usá-lo praticamente sem treinamento. Embora isso seja bom para usuários domésticos e pequenas empresas sem recursos de TI, também deixa muitas lacunas na segurança. Em última análise, é uma troca. A configuração fácil vem com o custo de possíveis problemas de segurança. Além disso, as plataformas NAS são nuvens mais ou menos auto-hospedadas hoje em dia, ficar conectado 24 horas por dia, 7 dias por semana, deixa-os abertos para um ataque (se você não estiver online, não pode ser hackeado remotamente). C
Vamos fazer backup por um minuto
Uma das medidas mais importantes que os usuários podem tomar é fazer backup de seus dados. A maioria dos NAS oferece algum tipo de backup externo. Backups completos podem consumir muitos recursos, mas podem ser feitos quando o acesso ao sistema é limitado. Armazenar backups na nuvem geralmente não é tão caro quanto recuperar os dados, mas é melhor pagar a um serviço de nuvem pública para recuperar seus dados do que pagar um resgate. Tanto a Synology quanto a QNAP oferecem snapshots , ou você pode usar uma solução como o Veeam para backup de NAS . Restaurar a partir de um backup externo isolado da internet é a maneira mais fácil de corrigir problemas de ransomware, mas isso não resolve a causa do ataque.
Etapa 1 do NAS seguro: desativar o acesso ao console
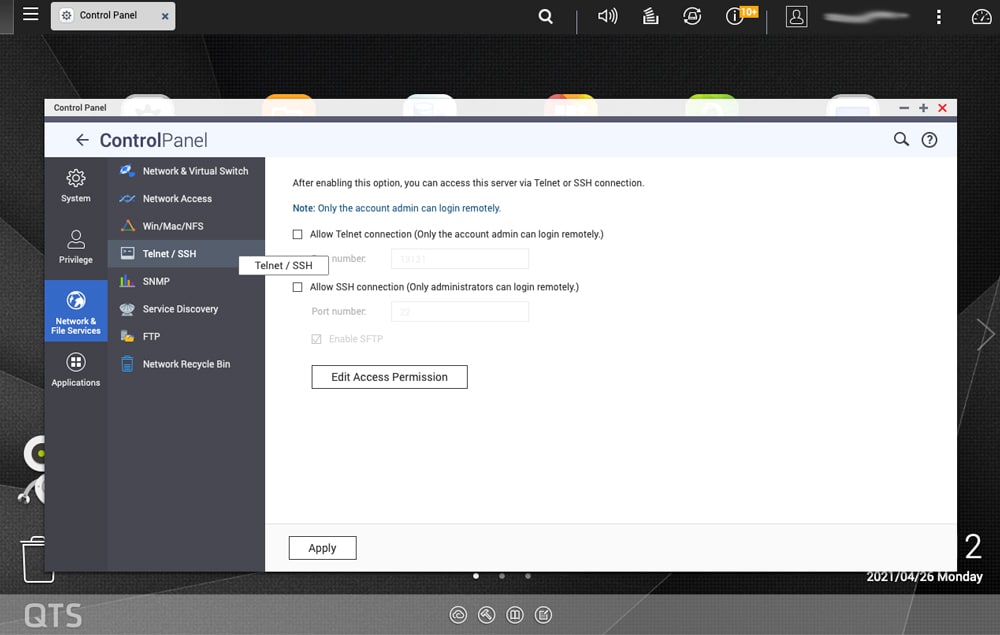
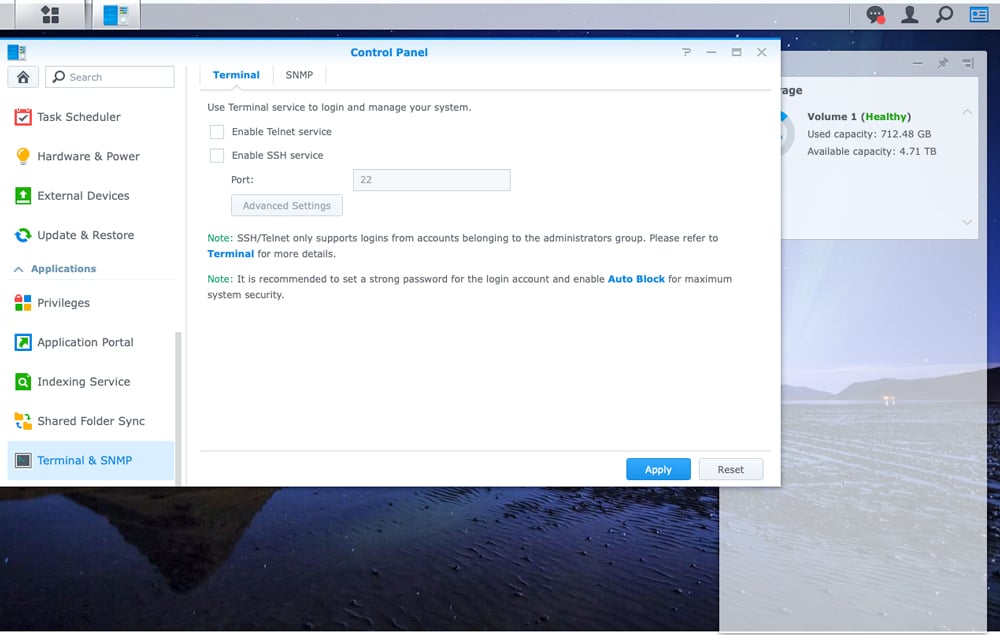
Como dissemos, a maioria dos NAS modernos são pequenas nuvens. Isso é bom para facilidade de uso, mas ruim para segurança. O primeiro passo que precisamos dar é abotoá-los para avançar em direção a um NAS mais seguro. Isso é feito desabilitando o telnet e o SSH para que não haja mais acesso ao console.
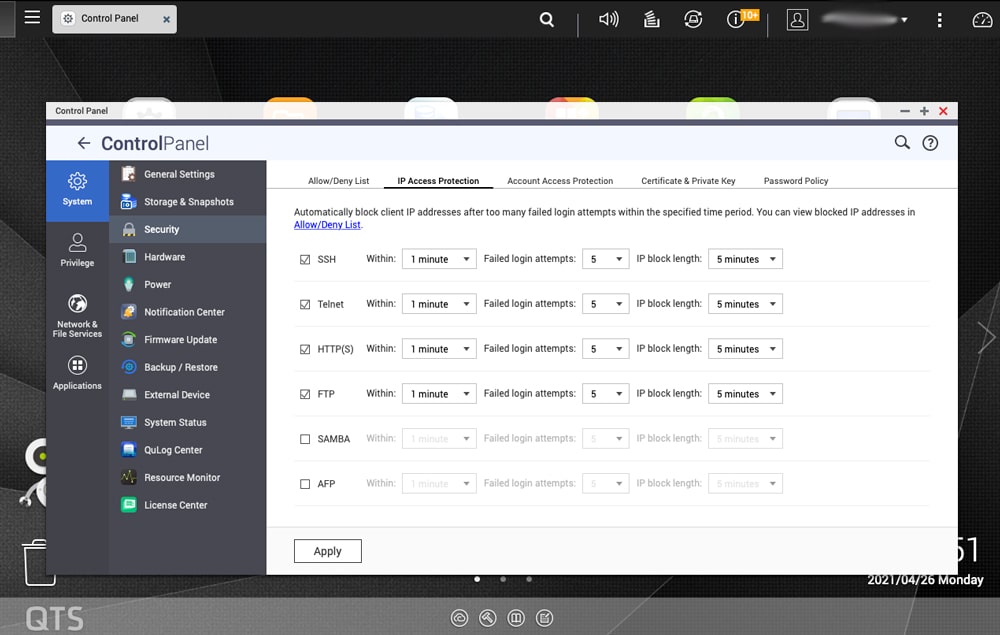
Para um QNAP, você deve ir para Painel de controle>Segurança>Proteção de acesso IP. Os usuários avançados adoram o acesso ao console, é uma grande porta aberta que não precisa estar se não estiver em uso.
Para um Synology, você deve ir para Painel de controle>Terminal e SNMP>Terminal. Aqui, você pode desativar o SSH e o telnet.
NAS seguro Etapa 2: ativar o bloqueio automático
As pessoas ficariam surpresas ao saber com que frequência os dispositivos NAS são “hackeados” por alguém apenas adivinhando o nome de usuário e a senha. A maioria dos acessos hoje em dia são apenas bot-farms adivinhando senhas repetidamente em ataques de força bruta. Uma maneira fácil de evitar isso e de se aproximar de um NAS seguro é ativar o bloqueio automático.
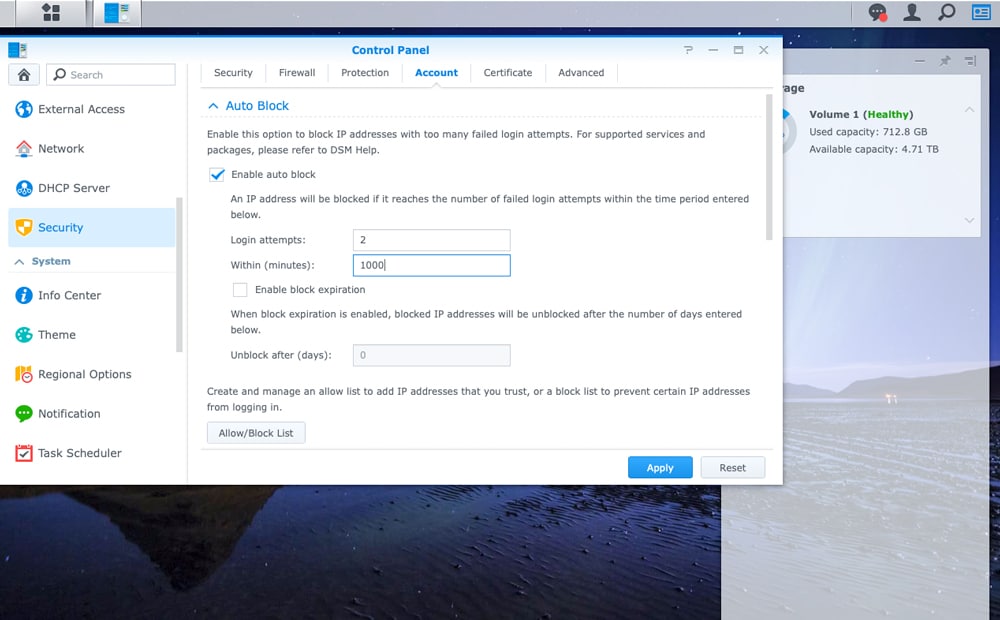
O bloqueio automático bloqueará um endereço IP com muitas tentativas de login com falha. Os usuários podem configurar quantas tentativas desejam permitir (lembre-se de que você mesmo pode digitar o nome de usuário e/ou senha errados). Uma maneira que gostamos de implantar Synology em estado selvagem é duas tentativas de login com falha em 5000 minutos e você é banido para sempre. A única correção é fazer login localmente no NAS e remover esse IP da lista negra.
Para Synology, basta ir para Painel de controle>Segurança>Conta. O bloqueio automático deve estar bem no topo. Habilite-o e, em seguida, coloque as tentativas que deseja permitir dentro de um período de tempo para acionar um bloqueio.
Com o QNAP, é necessário ir ao Painel de controle>Segurança>Proteção de acesso IP e configurar as tentativas lá.
Secure NAS Etapa 3: desativar a remoção de aplicativos não utilizados
Cerca de uma década atrás, houve uma campanha de marketing nos dizendo que havia um aplicativo para tudo (ou melhor, alguém dizia algo seguido por, há um aplicativo para isso). Agora existem muitos aplicativos obstruindo nossos telefones, tablets e agora nossos dispositivos NAS.
Muitas dessas coisas são gratuitas e legais e se tivéssemos apenas 30 minutos extras por dia, faríamos algo com isso. Mas nós não. Aplicativos não utilizados (alguns de qualidade e verificação duvidosas) em seu NAS devem ser removidos ou desativados para evitar ameaças à segurança.
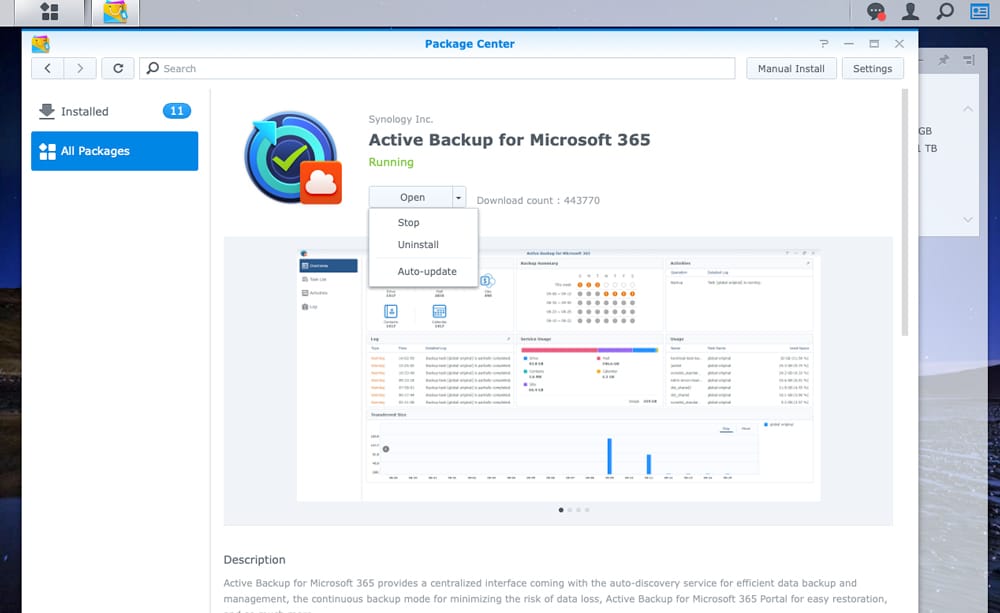
Com o Synology, basta ir ao centro de pacotes, clicar no aplicativo e haverá um menu suspenso ao lado de Abrir, onde você pode escolher Parar ou Desinstalar.
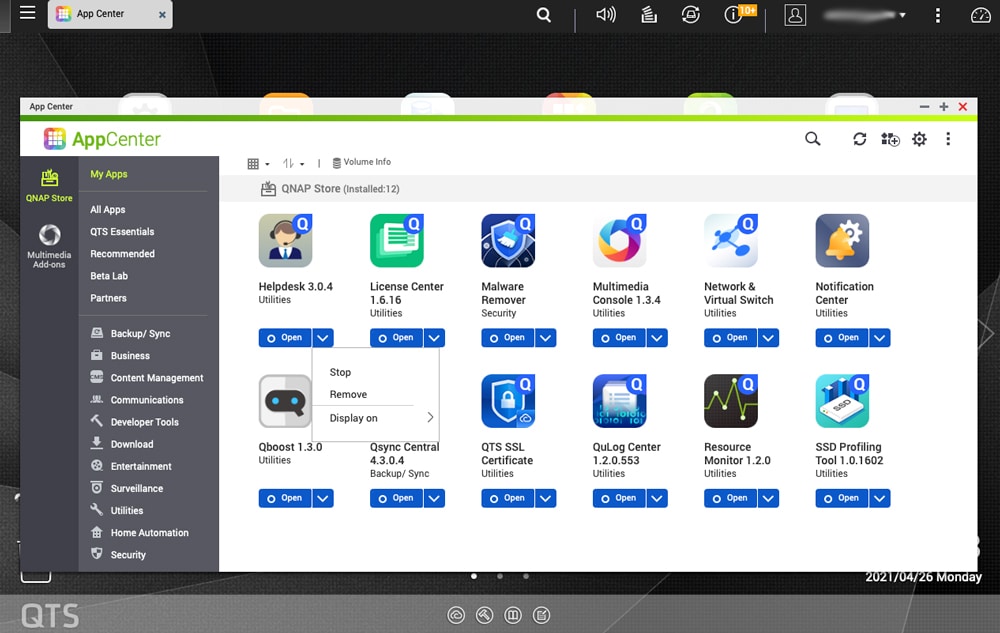
Para QNAP, vá para o App Center e abra o menu suspenso ao lado do aplicativo que deseja interromper ou remover.
Bônus: não use Admin como nome de usuário
Esta parece fácil, mas poucas pessoas a aplicam em casa ou mesmo em um data center. Ao configurar um NAS, uma conta padrão é criada, geralmente com o nome de usuário "Admin". A maioria das pessoas a mantém e apenas altera a senha. É uma sensação agradável pensar que sou o administrador . Mas isso facilita o trabalho de pessoas mal-intencionadas e é a maneira mais fácil de tornar um NAS seguro.
Uma solução é criar um novo usuário com suas credenciais e, em seguida, excluir ou desativar a conta de administrador original. Ou às vezes você pode renomear a conta Admin para outra coisa. De qualquer forma, ao remover o nome de usuário da equação, os hackers precisam trabalhar muito mais para adivinhar o nome de usuário E a senha.
Pensamentos de Encerramento
Os ataques de ransomware contra sistemas NAS estão aumentando, mas você pode tomar medidas para se proteger implantando um NAS mais seguro. O acima não garante que você estará protegido contra um ataque de ransomware, mas certamente ajudará muito.


 Amazon