

A Seagate lançou o primeiro disco rígido para laptop com criptografia integrada em 2007. Desde então, o Trusted Computing Group (TCG) definiu um padrão SED chamado Opal, que abriu caminho para uma ampla gama de SEDs baseados em Opal, de fabricantes líderes de discos rígidos como Seagate e Hitachi, fornecedores de memória flash como Micron e Samsung e fornecedores de discos externos como a CMS. Fabricantes de PCs como Dell, HP e Lenovo oferecem esses SEDs em diversos sistemas, com pouco ou nenhum custo adicional. A Gartner estima que, em cinco anos, todos os discos rígidos terão criptografia de hardware. O que é um SED?
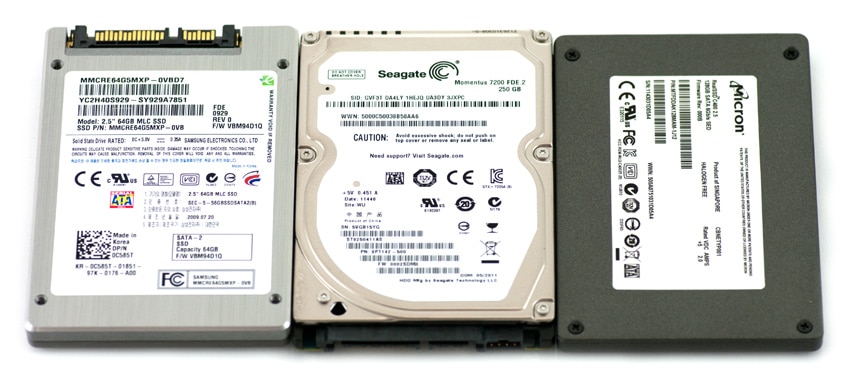
Por que comprar unidades com criptografia automática?
Nº 1: Conformidade
As leis e regulamentos mundiais de proteção de dados continuam a ficar mais rigorosos em criptografia, especificando penalidades mais altas e exigindo conformidade mais rigorosa.
# 2: Desempenho
Os SEDs possuem hardware de criptografia integrado, portanto, o resultado: impacto zero no desempenho. Para aplicativos com uso intensivo de dados, como varreduras, backup e operações de arquivos grandes, os SEDs podem fornecer mais que o dobro do desempenho da unidade de produtos de software FDE.
Nº 3: Segurança mais forte
Como a segurança dos SEDs é independente do sistema operacional, os ataques de software no sistema operacional, BIOS etc. não são eficazes contra os SEDs. Os SEDs não são vulneráveis a ataques como abordagens alternativas de inicialização usando chaves de CD ou USB, como o ataque Evil Maid; ou ataques de memória para descobrir chaves de criptografia mantidas na memória do sistema (exemplo: ataque Princeton Cold Boot)
Nº 4: Autenticação Integrada
A autenticação do usuário é realizada pelo SED para desbloquear o drive. A autenticação não pode ser separada da unidade e é realizada por um sistema operacional pré-inicialização protegido, que é o único software no sistema quando a autenticação do usuário é realizada pela unidade.
Nº 5: transparente para o software
Os SEDs operam no nível do hardware, tornando suas funções de criptografia e autenticação completamente transparentes para o software do sistema, incluindo o sistema operacional.
Nº 6: Nenhum gerenciamento de chave de criptografia é necessário
As chaves de criptografia são geradas no controlador SED e nunca saem da unidade. Portanto, não há necessidade de fazer backup, recuperar ou armazenar chaves de criptografia, local ou centralmente.
Nº 7: Facilidade de Uso
Com os SEDs, os usuários só precisam se autenticar no drive na inicialização e depois alterar as senhas/credenciais, conforme necessário. O resultado é que a criptografia é invisível para o usuário e todo o sistema opera com desempenho sem impacto na produtividade do usuário.
Nº 8: Integração de fábrica
Os SEDs normalmente serão adquiridos como um recurso em novas plataformas de OEMs de PC, o que é um benefício para os usuários, pois: o SED é um sistema testado com todo o hardware e software; a criptografia está sempre ativada; o PC OEM fornece ponto único de suporte para plataforma e solução de criptografia e; o software de gerenciamento SED pode ser pré-carregado como parte da imagem de fábrica.
Nº 9: Fácil de implantar
Os SEDs estão sempre criptografando, portanto, quando uma unidade é criada, ela está imediatamente pronta para uso.
Nº 10: Baixo custo total de propriedade
Mesmo nos custos de aquisição, quando comparados com a criptografia de disco completo, os SEDs fornecem o menor custo geral de propriedade para uma solução de criptografia nas áreas de implantação, gerenciamento de TI, desempenho, produtividade do usuário e segurança/conformidade.
Sobre o autor
 Lark Allen – vice-presidente executivo de desenvolvimento de negócios, Sistemas de ondas
O Sr. Allen é responsável pelos negócios e desenvolvimento corporativo da Wave, especificamente criando relacionamentos tecnológicos estratégicos e avaliando oportunidades com potencial para alcançar os objetivos estratégicos da Wave. Além disso, o Sr. Allen supervisiona o desenvolvimento de um conjunto básico de mercados e estratégias relacionadas a produtos de segurança, promovendo assim o posicionamento competitivo da empresa.


 Amazon