

Broadcom a făcut trei anunțuri despre Kubernetes la KubeCon North America 2026: proiectul său VM API a fost acceptat în CNCF Sandbox, co-prezidă un nou grup de lucru pentru conformitatea sarcinilor de lucru din comunitatea Kubernetes și peste 20 de soluții partenere au fost validate pentru a rula pe VMware vSphere Kubernetes Service (VKS), runtime-ul Kubernetes din cadrul VMware Cloud Foundation.
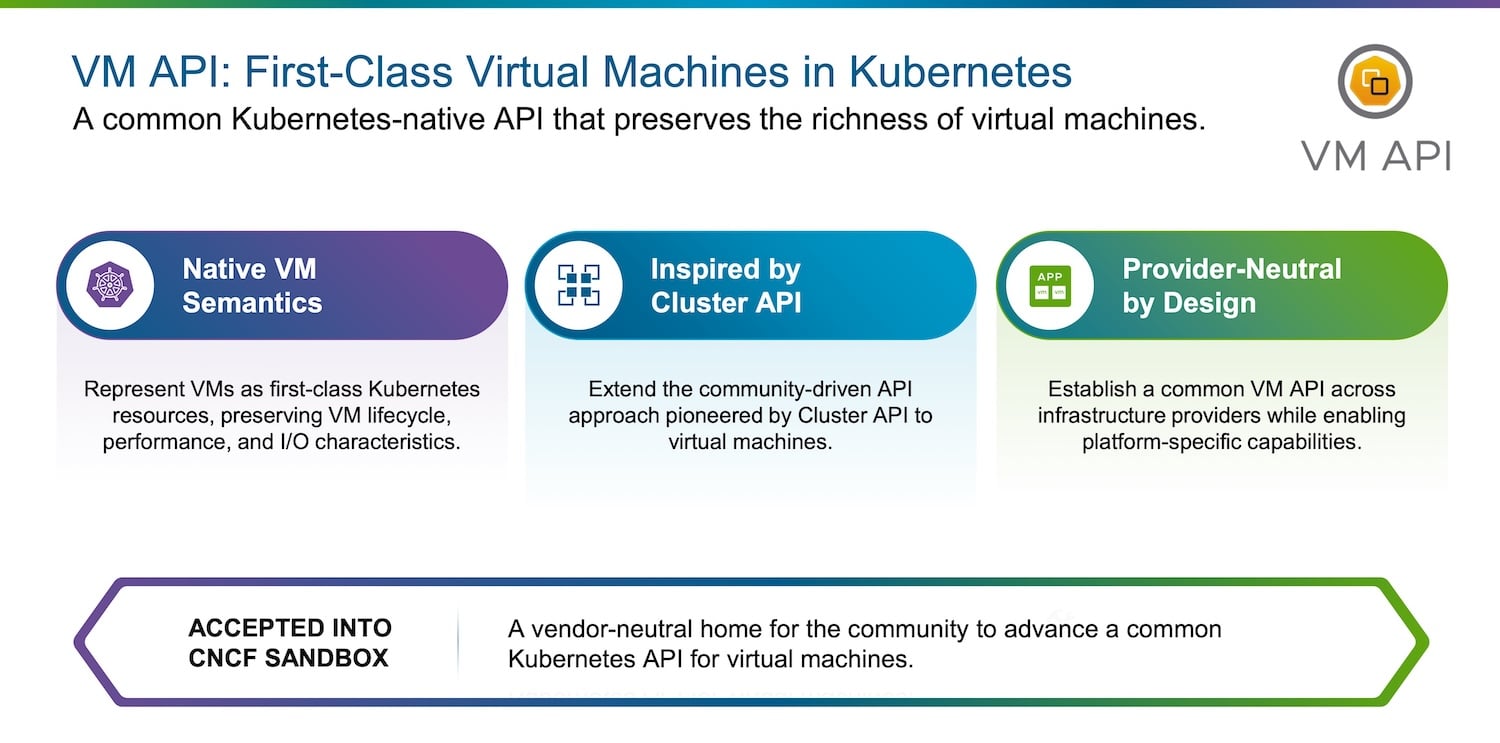
API-ul VM intră în sandbox-ul CNCF
API-ul VM permite furnizarea și gestionarea mașinilor virtuale prin intermediul API-urilor Kubernetes pe mai mulți furnizori de infrastructură eterogenă, astfel încât o mașină virtuală devine o resursă Kubernetes de primă clasă, care se află alături de containere sub același model declarativ. Aceasta se bazează pe VM Operator de la Broadcom, care a adus gestionarea mașinilor virtuale native Kubernetes pe partea vSphere a VMware Cloud Foundation și își împrumută forma de la Cluster API, proiectul comunitar care a abstractizat ciclul de viață al clusterului între furnizori. Mutarea proiectului sub conducerea CNCF are scopul de a oferi altor furnizori de infrastructură o API și un model de operare comune de implementat, cu consecvența sarcinii de lucru impusă prin conformitate.
Argumentele Broadcom pentru acest proiect se bazează pe Raportul privind mașinile virtuale din 2026 al Fundației Linux, un sondaj realizat pe 492 de practicieni. Raportul respectiv a constatat că mașinile virtuale reprezintă încă 53% din aplicațiile de producție, majoritatea organizațiilor așteptându-se ca această pondere să se mențină, iar 34% dintre organizațiile care își extind amprenta mașinilor virtuale citează inteligența artificială și sarcinile de lucru agențice drept motiv. Broadcom susține că sarcinile de lucru avansate bazate pe inteligență artificială necesită izolarea hardware strictă a mașinilor virtuale, combinată cu agilitatea containerelor, și poziționează API-ul pentru mașinile virtuale ca modalitate de a rula ambele sub un singur plan de control Kubernetes.
Dilpreet Bindra, director senior de inginerie în cadrul diviziei VMware Cloud Foundation a Broadcom, a declarat: „Prin contribuția proiectului VM API la CNCF, aducem acea fiabilitate de nivel enterprise în comunitatea Kubernetes” și a descris obiectivul ca fiind transformarea mașinilor virtuale în cetățeni de primă clasă, alături de containere. Broadcom afirmă că se numără printre primii cinci contribuitori pe termen lung la proiectele CNCF.
Grupul de lucru pentru conformitatea sarcinii de lucru

Programele CNCF existente certifică faptul că o platformă expune API-urile standard Kubernetes, se comportă corect pentru orchestrarea containerelor de bază și poate rula portabil sarcini de lucru bazate pe inteligență artificială și învățare automată. Nu există niciun echivalent pentru sarcinile de lucru în sine, așa că un ISV care dorește să vândă în mai multe distribuții Kubernetes certifică pentru fiecare dintre ele. Noul grup de lucru, co-prezidat de Broadcom, își propune să stabilească un standard comun și verificabil pentru modul în care se comportă sarcinile de lucru în orice mediu Kubernetes conform, astfel încât un ISV să se valideze o singură dată și să se implementeze peste tot. Broadcom, în calitate de VMware, a contribuit la inițierea Sonobuoy, motorul de diagnosticare din spatele Programului de Conformitate Certificată Kubernetes al CNCF.
Grupul este nou format și nu a publicat un standard sau un calendar. Matthew Flug, manager de cercetare pentru Intelligent Application Modernization and Deployment Platforms la IDC, a declarat că prioritatea pentru organizațiile care rulează atât mașini virtuale, cât și containere „este aplicarea unei guvernanțe consecvente și a aplicării politicilor în ambele”, adăugând că „conformitatea cu standardele deschise de la CNCF ajută, de asemenea, la atenuarea preocupărilor legate de dependența de un furnizor, deoarece organizațiile decid cum ar trebui să funcționeze fiecare sarcină de lucru”.
Soluții partenere validate de VKS
VKS este runtime-ul Kubernetes certificat CNCF, integrat în VMware Cloud Foundation . Acesta rulează direct pe hypervisor, astfel încât mașinile virtuale, containerele și sarcinile de lucru AI partajează aceleași clustere și un singur plan de control, iar Broadcom spune că acest lucru elimină stratul separat de infrastructură de care are nevoie o distribuție Kubernetes independentă. Broadcom grupează noile validări în șase domenii, alăturându-se unui catalog existent care include nume precum Cribl, Palo Alto Networks, F5, NetApp, Veeam, NVIDIA și Redis:
- Observabilitate: Cisco Splunk, Datadog, Dynatrace, Grafana Labs și New Relic.
- Securitate, conformitate și gestionarea secretelor: Platforma CrowdStrike Falcon, HashiCorp Vault, Sysdig Secure, Tigera Lynx și Wiz.
- Rețelistică, ingress și mesh de servicii: NetScaler ADC (Citrix), Solo.io (agentgateway, kagent și Solo Enterprise pentru Istio) și Traefik Labs.
- Protecția datelor, copierea de rezervă și stocarea: Commvault, Dell Technologies PowerProtect Data Manager, HPE Alletra și Scality RING.
- Inteligența artificială, învățarea automată și analiza datelor: Charmed Apache Spark de la Canonical, H2O AI Cloud și SAS Viya.
- Livrarea aplicațiilor, bazele de date și platformele pentru dezvoltatori: Akuity Argo CD Enterprise și Kargo, KubeDB de la AppsCode, Coherent Spark și Siemens Mendix.
Argumentul Broadcom pentru această listă este operațional: echipele de platformă aleg dintr-un catalog prevalidat și păstrează instrumentele pe care le rulează deja pe măsură ce trec de la furnizarea din prima zi la operațiunile din a doua zi pe VKS, iar grupul de lucru de mai sus este menit să facă ca acel catalog să crească fără ca fiecare furnizor să se recertifice pentru fiecare platformă.
Varun Verma, vicepreședinte general de inginerie la New Relic, a declarat: „Întreprinderile care rulează sarcini de lucru critice pe VKS nu își pot permite puncte slabe. Odată cu validarea New Relic pe VKS, echipele beneficiază de o observabilitate unificată a clusterelor, găsesc cauzele principale mai rapid și leagă performanța operațională direct de impactul asupra afacerii.”
Broadcom a inclus și Notruf Niederösterreich, care administrează un centru de răspuns la situații de urgență disponibil 24/7, cu o mică echipă IT, în rândul clienților VKS. „Serviciul VMware vSphere Kubernetes (VKS) ne permite să creăm medii încapsulate și să scalăm pe orizontală în câteva ore de la un incident major, fără a fi blocați în hardware specific”, a declarat Alexander Hopfgartner, director tehnic la Notruf Niederösterreich. „Această flexibilitate este esențială atunci când viețile depind de disponibilitatea sistemelor noastre.”
Alături de acestea, Broadcom a indicat Velero 1.19 cu mișcare de date la nivel de bloc, Container Object Storage Interface care se deplasează spre versiunea beta cu un driver vSphere COSI și Agent Substrate, o inițiativă CNCF Sandbox pentru rularea agenților.


 Amazon