

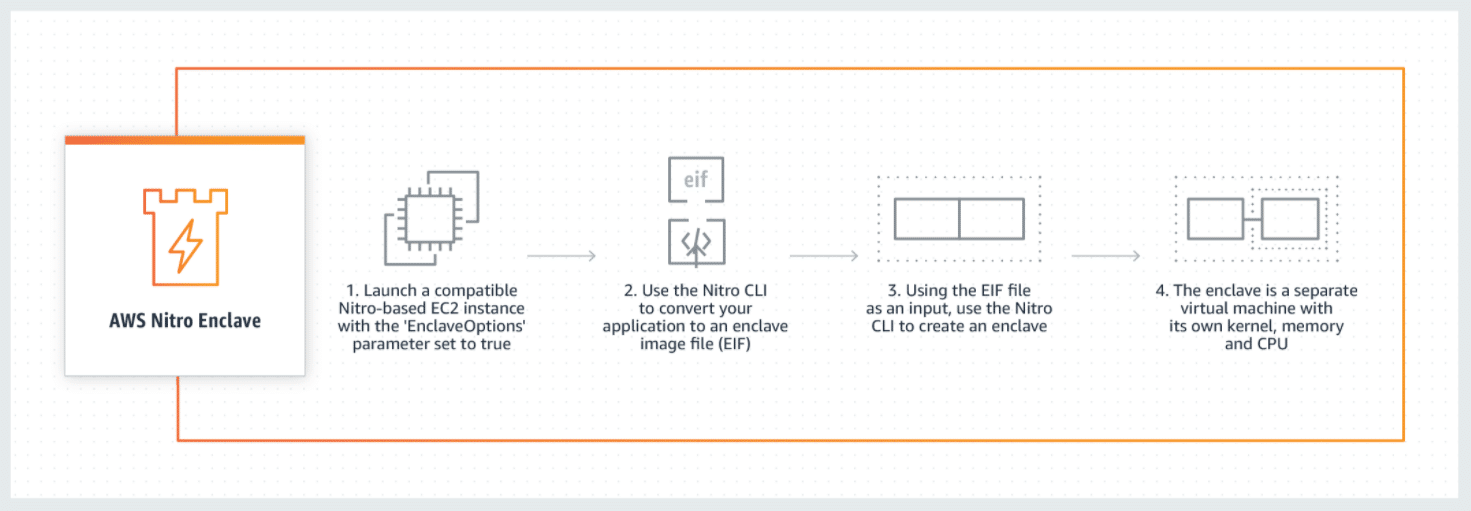
Denna vecka tillkännagav Amazon Web Services Inc. (AWS) den allmänna tillgängligheten av AWS Nitro Enclaves. AWS Nitro Enclaves gör det enkelt för kunder att skapa isolerade datormiljöer inom Amazon Elastic Compute Cloud (Amazon EC2)-instanser för att skydda deras mycket känsliga arbetsbelastningar. Nitro Enclaves använder samma Nitro Hypervisor-teknik som ger CPU- och minnesisolering för EC2-instanser.
Enligt Amazon har många kunder i alla branscher bett om att ytterligare skydda sin mycket känsliga data som personligt identifierbar information, finansiell data, sjukvårdsjournaler, immateriella rättigheter och mer på AWS Cloud. De nuvarande alternativen de har är att skydda sina data med åtkomstkontroller och använda kryptering medan den är i vila och under transport. Det här problemet med den här metoden är att kryptering inte täcker data när den är okrypterad vid användningsplatsen. För att skydda okrypterad data under bearbetning sätter kunder ofta upp separata instanskluster för säker data konfigurerad med begränsad anslutning, begränsad användaråtkomst och andra strikta isolationer. När AWS-kunder gör detta måste de skydda sig mot interna och externa hot. De måste hantera komplexa situationer som involverar flera, ömsesidigt opålitliga partners, leverantörer, kunder och anställda.
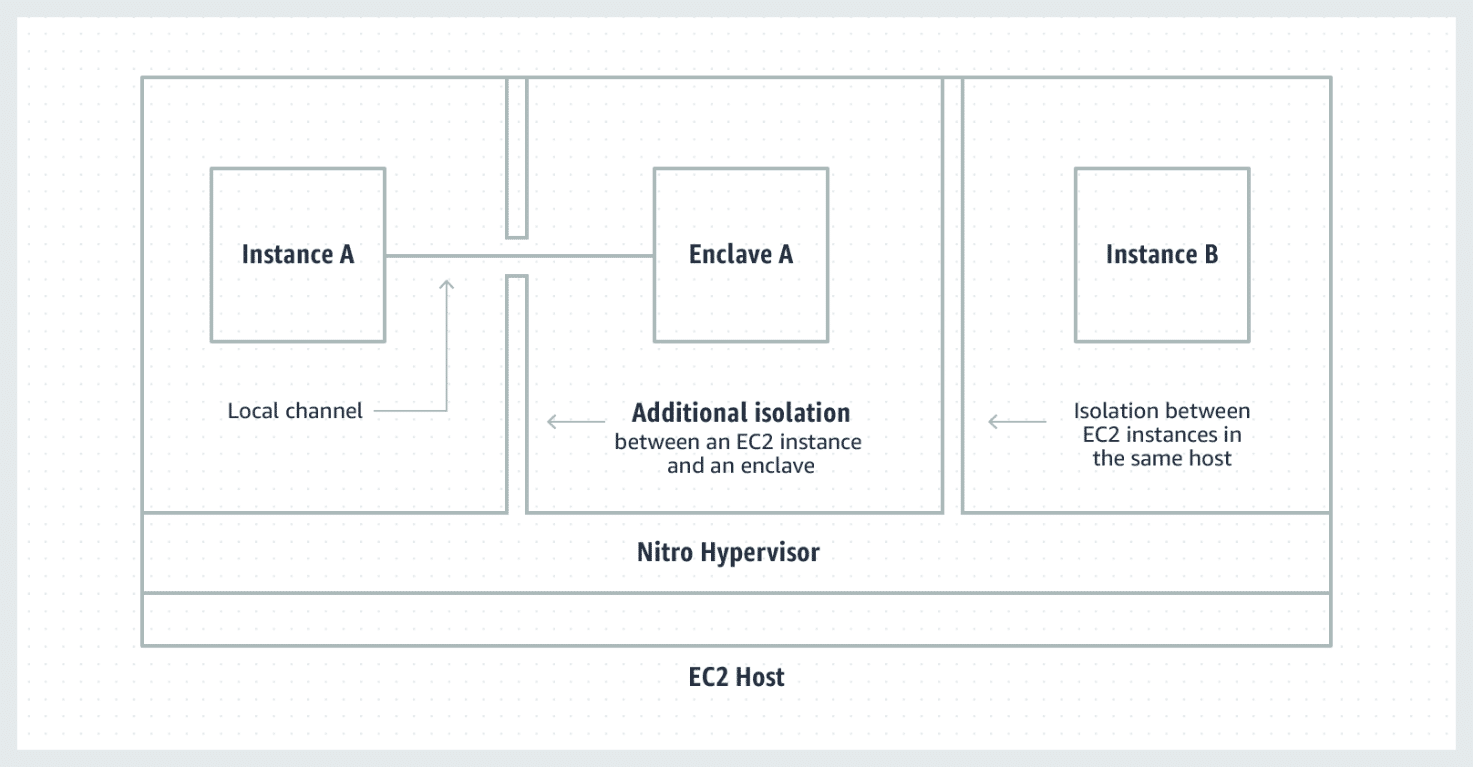
AWS tar sig an denna utmaning med lanseringen av AWS Nitro Enclaves. AWS Nitro Enclaves hjälper kunder att minska attackytan för sina applikationer genom att tillhandahålla en pålitlig, mycket isolerad och härdad miljö för databehandling. Varje enklav är en virtuell maskin skapad med samma Nitro Hypervisor-teknik som inkluderar CPU- och minnesisolering för Amazon EC2-instanser, men utan beständig lagring, ingen administratörs- eller operatörsåtkomst och inget externt nätverk. Applikationer som körs i en enklav förblir otillgängliga för andra användare och system, även för användare inom kundens organisation.
Nitro Enclaves använder samma Nitro Hypervisor-teknik som skapar CPU- och minnesisolering mellan EC2-instanser för att skapa isoleringen mellan en Enclave och en EC2-instans.
Kunder kan utveckla Enclave-applikationer med öppen källkod AWS Nitro Enclaves SDK-uppsättning av bibliotek. AWS Nitro Enclaves SDK integreras också med AWS Key Management Service (KMS), vilket gör att kunder kan generera datanycklar och dekryptera dem inuti enklaven. Nitro Enclaves inkluderar också kryptografisk bekräftelse för kunders programvara för att vara säker på att endast auktoriserad kod körs och integration med AWS Key Management Service så att endast deras enklaver kan komma åt känsligt material.
AWS har även annonserat ACM för Nitro Enclaves. Med denna lösning kan kunder snabbt isolera SSL/TLS-certifikat inom en enklav, vilket gör dem användbara av webbservrar på instansen samtidigt som de skyddas från åtkomst av andra användare eller applikationer i kundens miljö. SSL/TLS-certifikat används för att säkra nätverkskommunikation och etablera webbsidors identiteter över Internet eller resurser på privata nätverk. ACM för Nitro Enclaves säkerställer att känslig data som är associerad med dessa certifikat aldrig lämnar enklaven, samtidigt som den hanterar återkallelse och förnyelse av certifikat för att minska behovet av manuell övervakning och webbserveromkonfigurationer när ett certifikat löper ut.
Det tillkommer inga extra avgifter för att använda AWS Nitro Enclaves förutom användningen av Amazon EC2-instanser och andra AWS-tjänster som används med Nitro Enclaves.
Tillgänglighet
AWS Nitro Enclaves är tillgängligt på de flesta Intel- och AMD-baserade Amazon EC2-instanstyper byggda på AWS Nitro System (AWS Graviton2-baserat instansstöd kommer under första halvan av 2021).
AWS Nitro Enclaves är nu tillgänglig i USA East (N. Virginia), US East (Ohio), US West (Oregon), Europa (Frankfurt), Europa (Irland), Europa (London), Europa (Paris), Europa ( Stockholm), Stillahavsområdet (Hongkong), Stillahavsområdet (Mumbai), Stillahavsområdet (Singapore), Stillahavsområdet (Sydney), Stillahavsområdet (Tokyo) och Sydamerika (Sao Paulo), med fler regioner som kommer snart.


 Amazon