

Vi håller på att uppgradera vår nätverksstruktur; en stor del av det inkluderar att byta till NSA 3600 från SonicWall Network Security Appliance (NSA) Midrange Firewall Series. Denna brandväggsserie är idealisk för små och medelstora företagsmiljöer och kännetecknas av sina avancerade automatiserade tekniker för hotförebyggande. Tidigare använde vi Sonicwalls TZ500W , en lättdistribuerad allt-i-ett-brandväggslösning för SMB-skrivbordsmiljöer som är utmärkt för mindre nätverk. NSA 3600, som övergår till en rackplattform för enklare företag, fungerar som en betydande uppgradering i våra laboratorier och erbjuder 10G-stöd med SFP+-portar och stöd för jumboframes.
NSA 3600 drivs av SonicOS, ett omfattande operativsystem som är enkelt att konfigurera och lätt att använda. SonicOS hjälper till att effektivisera hanteringen och erbjuder administratörer betydande nätverkskontroll och mångsidighet genom funktioner som applikationsintelligens och kontroll, realtidsvisualisering och intrångsförebyggande system.
Med dess omfattande kontrollalternativ, realtidsvisualisering och WLAN-hantering kommer vi enkelt att kunna övervaka aktivitet över hela vårt nätverk. Dessutom kommer NSA 3600 med SonicWalls Reassembly-Free Deep Packet Inspection-teknik, som söker igenom trafiken efter alla hot (både kända och okända) och eliminerar dem innan de kan infektera ett nätverk. Capture Advanced Threat Protection Service ger även företag molnbaserad sandboxning med flera motorer som blockerar okända gatewayattacker och nolldagarsattacker. Denna teknik fungerar genom att skanna all trafik i ett brett spektrum av filstorlekar och typer, och sedan extrahera eventuell misstänkt kod för vidare analys. SYN översvämningsskyddet erbjuder skydd mot DoS-attacker genom Layer 3 SYN proxy och Layer 2 SYN svartlistningsteknik samtidigt som det försvarar sig mot DOS/DDoS med UDP/ICMP översvämningsskydd och anslutningshastighetsbegränsning. Denna NSA Mid Range Series-brandvägg tillhandahåller också hot-API, Stateful paketinspektion, WAN-lastbalansering, biometrisk autentisering och mer. Genom alla dessa försvarsåtgärder kan NSA 3600 leverera 3.4 Gbps, 1.1 Gbps och 600 Mbps i Firewall, IPS respektive Anti-malware genomströmning.
Specifikationer för SonicWall NSA 3600
- Operativsystem: SonicOS 6.2.9
- Säkerhetsbehandlingskärnor: 6
- Gränssnitt: 2 x 10-GbE SFP+, 4 x 1-GbE SFP, 12 x 1 GbE, 1 GbE Management, 1 konsol
- Minne (RAM): 2.0 GB
- Expansion: 1 expansionsplats (bak), SD-kort
- Hantering: CLI, SSH, GUI, GMS
- SSO-användare: 40,000 XNUMX
- Maximalt antal SonicPoints som stöds: 48
- Loggning: Analyzer, Lokal logg, Syslog
- Brandvägg/VPN-prestanda:
- Brandväggsinspektionskapacitet: 3.4 Gbps
- Full DPI-genomströmning: 500 Mbps
- Applikationsinspektionsgenomströmning: 1.1 Gbps 2.0 Gbps 3.0 Gbps 4.5 Gbps
- IPS-genomströmning: 1.1 Gbps
- Genomströmning för inspektion av skadlig programvara: 600 Mbps
- IMIX-genomströmning: 900 Mbps
- SSL-inspektion och dekryptering (DPI SSL): 300 Mbps
- VPN-genomströmning: 1.5 Gbps
- Anslutningar per sekund: 20,000 XNUMX/sek
- Maximalt antal anslutningar (SPI): 750,000 XNUMX XNUMX
- Maximalt antal anslutningar (DPI): 375,000 XNUMX
- Standard/Maximala anslutningar (DPI SSL): 2,000 2,750/XNUMX XNUMX
- VPN
- Plats-till-plats-tunnlar: 1,000 XNUMX
- IPSec VPN-klienter (max): 50 (1,000 XNUMX)
- SSL VPN NetExtender-klienter (max): 2 (350)
- Kryptering/autentisering: DES, 3DES, AES (128, 192, 256-bitars)/MD5, SHA-1, Suite B Cryptography
- Nyckelbyte: Diffie Hellman Grupper 1, 2, 5, 14v
- Ruttbaserad: VPN RIP, OSPF
- Nätverk:
- IP-adresstilldelning: Statisk (DHCP PPPoE, L2TP och PPTP-klient), intern DHCP-server, DHCP-relä
- NAT-lägen: 1:1, många:1, 1:många, flexibel NAT (överlappande IPS), PAT, transparent läge
- VLAN-gränssnitt: 256
- Routningsprotokoll: BGP, OSPF, RIPv1/v2, statiska rutter, policybaserad routing, multicast
- QoS: Bandbreddsprioritet, max bandbredd, garanterad bandbredd, DSCP-märkning, 802.1p
- Autentisering: XAUTH/RADIUS, Active Directory, SSO, LDAP, Novell, intern användardatabas, Terminal Services, Citrix, Common Access Card (CAC)
- VoIP: Full H323-v1-5, SIP
- Standarder: TCP/IP, ICMP, HTTP, HTTPS, IPSec, ISAKMP/IKE, SNMP, DHCP, PPPoE, L2TP, PPTP, RADIUS, IEEE 802.3
- Certifieringar: ICSA Firewall, ICSA Anti-Virus, FIPS 140-2, Common Criteria NDPP (brandvägg och IPS), UC APL
- Hög tillgänglighet:
- Aktiv/Passiv med State Sync
- Aktiv/aktiv klustring
- Strömförsörjning: Enkel, Fast 250W
- Ineffekt: 100-240 VAC, 60-50 Hz
- Maximal strömförbrukning (W): 74.3
- MTBF @25ºC i timmar: 146,789 XNUMX
- MTBF @25ºC i år: 16.76
- Formfaktor: 1U Rack Monterbar
- Mått: 1.75 x 19.1 x 17 tum (4.5 x 48.5 x 43 cm)
- Vikt: 13.56 lb (6.15 kg)
- WEEE-vikt: 14.24 lb (6.46 kg)
- Fraktvikt: 20.79 lb (9.43 kg)
- Viktiga bestämmelser: FCC Klass A, CE (EMC, LVD, RoHS), C-Tick, VCCI Klass A, MSIP/KCC Klass A, UL, cUL, TUV/GS, CB,
- Mexico CoC av UL, WEEE , REACH, ANATEL, BSMI, CU
- Miljö: 32-105 F, 0-40 grader C
- Luftfuktighet: 10-90% icke-kondenserande
Design och bygga
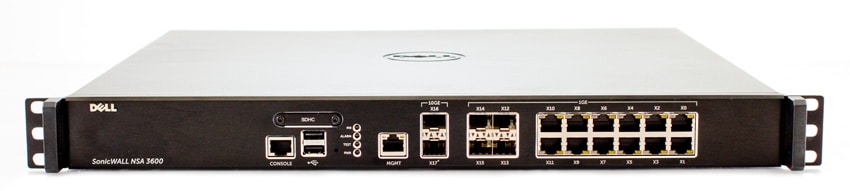
SonicWall NSA 3600 kommer i en 1U-rackformfaktor och har samma anslutningslayout som 4600- och 5600-modellerna. På den vänstra sidan av frontpanelen finns konsolporten (som ger åtkomst till SonicOS CLI när den är ansluten via en medföljande seriell CLI-kabel), en SDHC-port, två USB-portar och en SafeMode-knapp (tryck tills den blinkar för att komma åt). Det finns också fyra LED-statusindikatorer: Power-LED, där blå betyder att strömförsörjningen fungerar normalt och gul betyder att strömförsörjningen har kopplats bort; testlampan, som visar status för initiering, test, felsäkert läge; den röda larmlampan; och M0 LED, som visar expansionsmodul 0 aktivitet.
Bredvid statusindikatorerna finns Management Port (1 GE), två X16-X17 (10 GE SFP+) hot-swappable portar, fyra X12-X15 (1 GE SFP) portar för höghastighets fiber- eller koppar Ethernet-kommunikation och tolv X0-X11 (1 GE) Höghastighets koppar Gigabit Ethernet-portar.
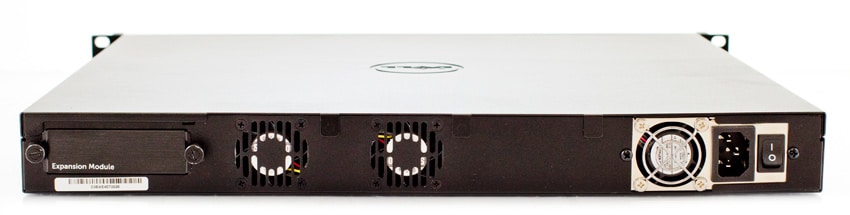
Bakpanelen är hem för expansionsfacket, som stöder "SonicWall-godkända" expansionsmoduler, såväl som dubbla fläktar med automatisk strupning och strömförsörjningsporten/switchen.
Uppgraderingsprocessen
SonicWall gör processen att uppgradera brandväggar mycket enkel. I vårt fall för att flytta från TZ500W till NSA 3600 kunde vi ta den sparade konfigurationsfilen från den ena och importera den till den andra, ingen ytterligare konvertering behövdes. Detta var ganska viktigt för oss, eftersom det är enkelt att distribuera brandväggen, men att manuellt lägga till alla våra befintliga brandväggsregler skulle annars vara en tidskrävande process. I det här fallet bytte vi vår nätverksmiljö till NSA 3600 inom några minuter från filimporten, när NSA 3600 uppgraderades till samma firmwareversion (eller nyare) än TZ500W.
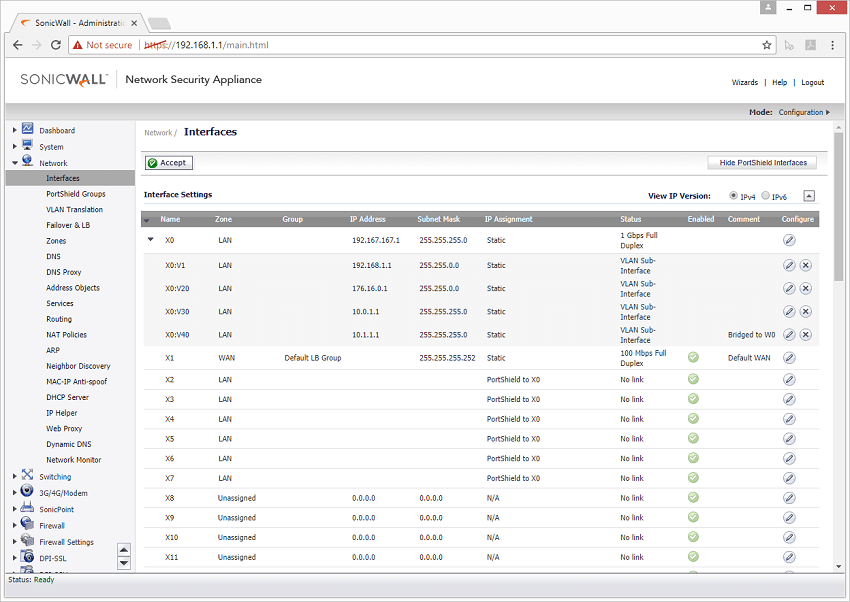
Under uppgraderingsprocessen behöll vi samma gränssnittsanslutningar; ansluter till brandväggen över 1 GbE. Den främsta anledningen till uppgraderingen är dock SFP+ 10GbE-portarna som NSA 3600 erbjuder, vilket gör att vi kan länka upp brandväggen direkt till våra nya 48-portars 10G Dell S4048 eller 32-portars 100G Dell Z9100-switchar när de kommer online. Den här uppgraderingen är ett stort åtagande eftersom vi migrerar från vårt 40GbE-tyg över till 100G för nästa generations lagring och datorhårdvara. NSA 3600-distributionen var dock ett enkelt första steg i denna process när vi arbetar med att modernisera vårt nätverk.


 Amazon