

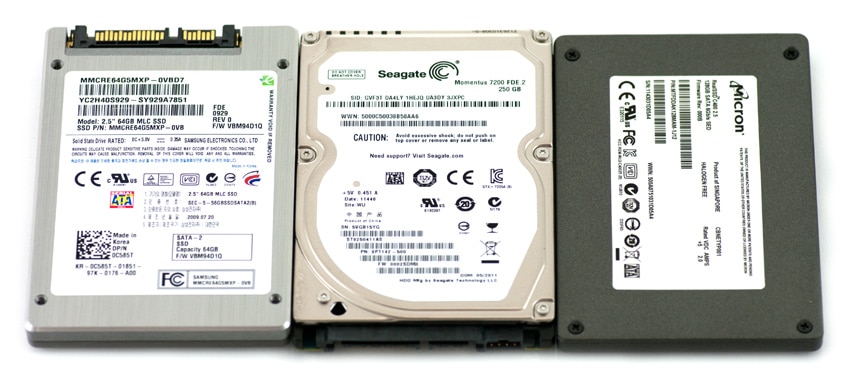
Seagate introducerade den första hårddisken för bärbara datorer med inbyggd kryptering år 2007. Sedan dess har Trusted Computing Group (TCG) definierat en SED-standard som kallas Opal, vilken har banat väg för ett brett utbud av Opal-baserade SED:er från ledande hårddisktillverkare som Seagate och Hitachi, flash-leverantörer som Micron och Samsung och leverantörer av externa hårddiskar som CMS. PC-leverantörer som Dell, HP och Lenovo erbjuder dessa SED:er på en mängd olika system, till liten eller ingen extra kostnad. Gartner uppskattar att om fem år kommer alla hårddiskar att vara hårdvarukrypterade. Vad är en SED?
Varför köpa självkrypterande enheter?
#1: Efterlevnad
Världsomspännande dataskyddslagar och förordningar fortsätter att bli strängare när det gäller kryptering, specificerar högre straffavgifter och kräver mer rigorös efterlevnad.
# 2: Prestanda
SEDs har integrerad krypteringshårdvara, så resultatet: noll prestandapåverkan. För dataintensiva applikationer som skanningar, säkerhetskopiering och stora filoperationer kan SED:er ge mer än dubbelt så hög enhetsprestanda som FDE-programvara.
#3: Starkare säkerhet
Eftersom säkerheten för SED:er är oberoende av operativsystemet, är programvarasattacker på OS, BIO:er etc. inte effektiva mot SED:er. SED:er är inte sårbara för attacker som alternativa startmetoder med CD- eller USB-nycklar som Evil Maid-attacken; eller minnesattacker för att upptäcka krypteringsnycklar som finns i systemminnet (exempel: Princeton Cold Boot-attack)
#4: Integrerad autentisering
Användarautentisering utförs av SED för att låsa upp enheten. Autentisering kan inte separeras från enheten och utförs av ett skyddat operativsystem före start, vilket är den enda programvaran i systemet när autentisering av användaren utförs av enheten.
#5: Transparent för programvara
SED:er fungerar på hårdvarunivå, vilket gör deras krypterings- och autentiseringsfunktioner helt transparenta för systemprogramvaran, inklusive operativsystemet.
#6: Ingen krypteringsnyckelhantering krävs
Krypteringsnycklar genereras i SED-styrenheten och de lämnar aldrig enheten. Det finns alltså inget krav på att säkerhetskopiera, återställa eller lagra krypteringsnycklar, varken lokalt eller centralt.
#7: Lätt att använda
Med SED:er behöver användarna bara autentisera till disken vid uppstart och sedan ändra lösenord/referenser efter behov. Resultatet är att kryptering är osynlig för användaren och hela systemet fungerar med prestanda utan inverkan på användarens produktivitet.
#8: Fabriksintegration
SED:er kommer vanligtvis att köpas som en funktion i nya plattformar från PC OEM, vilket är en fördel för användarna eftersom: SED är ett system som testats med all hårdvara och mjukvara; krypteringen är alltid på; PC OEM tillhandahåller en enda stödpunkt för plattform och krypteringslösning och; SED-hanteringsmjukvaran kan förinstalleras som en del av fabriksbilden.
#9: Lätt att distribuera
SED-enheter krypterar alltid, därför är den omedelbart redo att användas när en enhet avbildas.
#10: Låg total ägandekostnad
Även på anskaffningskostnader, vid jämförelse med full diskkryptering, ger SED:er den lägsta totala ägandekostnaden för en krypteringslösning inom områdena distribution, IT-hantering, prestanda, användarproduktivitet och säkerhet/efterlevnad.
Om författaren
 Lark Allen – Executive Vice President för affärsutveckling, Vågsystem
Mr. Allen är ansvarig för Waves affärs- och företagsutveckling, speciellt för att skapa strategiska teknikrelationer och utvärdera möjligheter som har potential att uppnå Waves strategiska mål. Dessutom övervakar Mr. Allen utvecklingen av en kärnuppsättning av marknader och strategier relaterade till säkerhetsprodukter, vilket främjar företagets konkurrenskraftiga positionering.


 Amazon