

BroadcomはKubeCon North America 2026でKubernetesに関する3つの発表を行った。同社のVM APIプロジェクトがCNCFサンドボックスに採択されたこと、Kubernetesコミュニティで新たに設立されたワークロード適合性ワーキンググループの共同議長を務めていること、そして20以上のパートナーソリューションがVMware Cloud Foundation内のKubernetesランタイムであるVMware vSphere Kubernetes Service(VKS)上で動作することが検証されたことである。
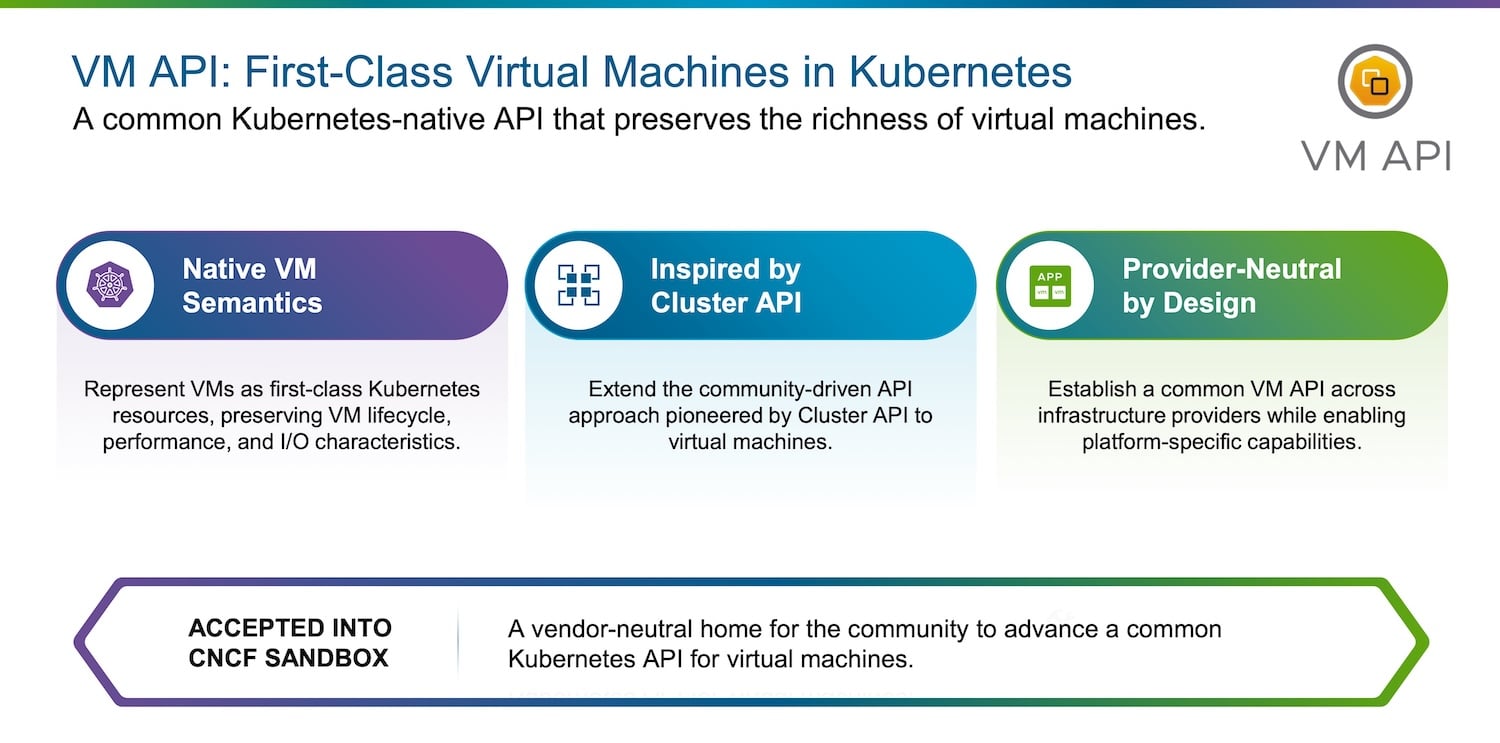
VM APIがCNCFサンドボックスに参入
VM API を使用すると、複数の異種インフラストラクチャ プロバイダー間で Kubernetes API を介して仮想マシンをプロビジョニングおよび管理できるため、VM はコンテナと同じ宣言型モデルの下で、第一級の Kubernetes リソースとして扱われます。これは、VMware Cloud Foundation の vSphere 側に Kubernetes ネイティブの VM 管理をもたらした Broadcom の VM Operator から発展したもので、プロバイダー間でクラスタ ライフサイクルを抽象化したコミュニティ プロジェクトである Cluster API からその構造を受け継いでいます。このプロジェクトを CNCF の管理下に置くことで、他のインフラストラクチャ プロバイダーに共通の API と運用モデルを提供し、準拠を通じてワークロードの一貫性を確保することを目的としています。
Broadcomがこのプロジェクトを推進する根拠としているのは、Linux Foundationが492人の実務担当者を対象に実施した調査に基づく「2026年仮想マシンレポート」です。このレポートによると、本番環境で使用されているアプリケーションの53%は依然として仮想マシン(VM)であり、ほとんどの組織はこの割合が維持されると予想しています。また、VMの利用を拡大している組織の34%が、AIやエージェント型ワークロードをその理由として挙げています。Broadcomは、高度なAIワークロードには、VMの厳密なハードウェア分離とコンテナの俊敏性の両方が必要だと主張し、VM APIはKubernetesの単一の制御プレーンの下で両方を実行するための手段であると位置付けています。
ブロードコムのVMwareクラウド財団部門のエンジニアリング担当シニアディレクター、ディルプリート・ビンドラ氏は、「VM APIプロジェクトをCNCFに貢献することで、エンタープライズグレードの信頼性をKubernetesコミュニティにもたらします」と述べ、その目標はVMをコンテナと並ぶ第一級市民にすることだと説明した。ブロードコムは、CNCFプロジェクトへの長期貢献企業上位5社に入ると述べている。
ワークロード適合性ワーキンググループ

既存の CNCF プログラムでは、プラットフォームが標準の Kubernetes API を公開し、コア コンテナ オーケストレーションに対して正しく動作し、AI および機械学習ワークロードを移植可能に実行できることを認証しています。ワークロード自体には同等のものは存在しないため、複数の Kubernetes ディストリビューションに製品を販売したい ISV は、それぞれのディストリビューションに対して認証を取得する必要があります。Broadcom が共同議長を務める新しいワーキング グループは、準拠する Kubernetes 環境におけるワークロードの動作に関する共有可能で検証可能な標準を設定することを目指しており、ISV は一度検証すればどこにでも展開できます。Broadcom は VMware として、CNCF の Certified Kubernetes Conformance Program の診断エンジンである Sonobuoy の開発に貢献しました。
このグループは新しく結成されたばかりで、標準規格やタイムラインはまだ公表していません。IDCのインテリジェントアプリケーション近代化および展開プラットフォーム担当リサーチマネージャーであるマシュー・フラッグ氏は、VMとコンテナの両方を実行している組織にとっての優先事項は「両方に一貫したガバナンスとポリシーの適用を行うこと」だと述べ、さらに「CNCFのオープン標準に準拠することで、組織が各ワークロードの実行方法を決定する際に、ベンダーロックインの懸念を軽減するのに役立つ」と付け加えました。
VKS認定パートナーソリューション
VKSは、 VMware Cloud Foundationに組み込まれたCNCF認定のKubernetesランタイムです。ハイパーバイザー上で直接実行されるため、VM、コンテナ、AIワークロードは同じクラスタと1つのコントロールプレーンを共有します。Broadcomによると、これによりスタンドアロンのKubernetesディストリビューションに必要な個別のインフラストラクチャレイヤーが不要になります。Broadcomは、新しい検証を6つの分野に分類し、Cribl、Palo Alto Networks、F5、NetApp、Veeam、NVIDIA、Redisなどの既存のカタログに追加しました。
- 可観測性: Cisco Splunk、Datadog、Dynatrace、Grafana Labs、New Relic。
- セキュリティ、コンプライアンス、および機密情報管理: CrowdStrike Falcon Platform、HashiCorp Vault、Sysdig Secure、Tigera Lynx、およびWiz。
- ネットワーク、イングレス、およびサービスメッシュ: NetScaler ADC(Citrix)、Solo.io(agentgateway、kagent、およびIstio用Solo Enterprise)、およびTraefik Labs。
- データ保護、バックアップ、およびストレージ: Commvault、Dell Technologies PowerProtect Data Manager、HPE Alletra、およびScality RING。
- AI、機械学習、および分析: CanonicalのApache Spark、H2O AI Cloud、そしてSAS Viyaに魅了されました。
- アプリケーション配信、データベース、開発者プラットフォーム: Akuity Argo CD EnterpriseおよびKargo、AppsCodeのKubeDB、Coherent Spark、そしてSiemens Mendix。
Broadcomがこのリストを提唱する理由は運用面にある。プラットフォームチームは事前に検証済みのカタログからツールを選択し、VKS上で初日のプロビジョニングから2日目の運用へと移行する際に、既に使用しているツールをそのまま使い続けることができる。そして、上記のワーキンググループは、各ベンダーがプラットフォームごとに再認証を行うことなく、このカタログを拡大していくことを目的としている。
New Relicのエンジニアリング担当GVPであるVarun Verma氏は、「VKS上で重要なワークロードを実行している企業は、盲点があってはなりません。New RelicがVKSで検証されたことで、チームは統合されたクラスタ監視機能を手に入れ、根本原因をより迅速に特定し、運用パフォーマンスをビジネスへの影響に直接結びつけることができるようになります」と述べています。
Broadcomはまた、小規模なITチームで24時間7日の緊急対応センターを運営するNotruf NiederösterreichをVKSの顧客として発表した。Notruf Niederösterreichの最高技術責任者であるAlexander Hopfgartner氏は、「VMware vSphere Kubernetes(VKS)サービスのおかげで、特定のハードウェアに縛られることなく、重大なインシデント発生から数時間以内にカプセル化された環境を立ち上げ、水平方向に拡張することができます。人命がシステムの稼働継続にかかっている場合、この柔軟性は非常に重要です」と述べた。
これらに加えて、Broadcomは、ブロックレベルのデータ移動に対応したVelero 1.19、vSphere COSIドライバを搭載しベータ版へと移行しつつあるコンテナオブジェクトストレージインターフェース、そしてエージェント実行のためのCNCFサンドボックスイニシアチブであるAgent Substrateについても言及した。


 Amazon