

IBMとRed Hatは、5月19日にAnthropicのProject Glasswingに参加し、5月28日にProject Lightwellを発表するなど、エンタープライズセキュリティ戦略を短期間に2回に分けて拡大した。これらの発表は、オープンソースやAI主導の環境におけるリスクの増大に対処するため、大規模なエンジニアリング投資と業界連携を連携させるものだ。
IBMとRed HatがProject Lightwellを発表
プロジェクト・ライトウェルは、オープンソースソフトウェアのライフサイクル全体(上流開発からエンタープライズ向け本番環境まで)におけるセキュリティ確保に重点を置いた、5億ドル規模の取り組みです。このイニシアチブは、高度なAI機能と20,000万人を超えるグローバルなエンジニアチームを組み合わせ、大規模な脆弱性の特定、検証、および修復のための連携モデルを構築します。
この取り組みの中核となるのは、企業とオープンソースのエコシステムとの仲介役となる、信頼性の高いセキュリティクリアリングハウスです。このクリアリングハウスは、実際の導入環境から脆弱性データを取り込み、AIを活用した検証とテストを実施し、商用サブスクリプションサービスを通じて本番環境に対応したパッチを提供するように設計されています。これらのパッチは、ライフサイクル管理とエンタープライズグレードの保証を備え、企業のソフトウェアサプライチェーンに直接統合されることを意図しています。
IBMとRed Hatは、既存のエンタープライズ向けオープンソースモデルを、厳選されたプラットフォームコンポーネントにとどまらず、独立したライブラリ、言語ツールチェーン、AIフレームワーク、データストリーミングプラットフォームにまで拡大する。IBMは既に62,000以上のオープンソースパッケージを使用しており、Linux、Java、Kubernetes、Kafka、Ansible、Terraformなどのテクノロジーを含む10,000以上のパッケージについて深い専門知識を有している。今回の拡張は、企業がベンダー管理のディストリビューション以外にも、コミュニティ主導のソフトウェアを幅広く活用しているという運用上の現実を反映したものだ。
このクリアリングハウスにより、組織は管理されたフレームワーク内で稼働中の環境で発見された脆弱性を報告し、本番環境での使用に最適化された検証済みのパッチを受け取り、責任ある情報開示を上流のメンテナーに調整することができます。このアプローチは、脆弱性処理における断片化を軽減すると同時に、上流からの貢献を通じて長期的なエコシステムの安定性を強化することを目的としています。
この取り組みは、オープンソースソフトウェアが企業インフラの基盤として引き続き重要な役割を果たしており、フォーチュン500企業の90%以上がOSSに依存していること、そしてAIの進歩によって脆弱性の発見と悪用が加速していることを背景としている。Anthropicは最近、同社のMythos Previewモデルがオープンソースソフトウェアだけで約3,900件の重大度の高い、または重大な脆弱性を特定したと報告した。IBMとRed Hatは、この変化に対応するため、AIとエンジニアリングの規模を活用して修復期間を短縮し、複雑なソフトウェアサプライチェーン全体の一貫性を向上させるプロジェクトLightwellを位置付けている。
AI支援型エンジニアリングモデル
プロジェクト・ライトウェルの中核となる要素は、AIを活用したツールによって強化された大規模なエンジニアリング組織の展開です。IBMとレッドハットは、技術力を戦略的資産として重視しており、エンジニアは上流コミュニティとエンタープライズ環境の両方で活動しています。
エンジニアリングチームは、プロジェクト保守担当者と連携して上流の保守作業に貢献し、脆弱性のトリアージ、優先順位付け、検証といった企業固有の要件に対応します。AIは、大量データの分析、セキュアなパッチ開発、依存関係の強化、リリースエンジニアリングを支援するために活用されます。
このモデルは、多様なオープンソース依存関係を管理する企業にとって重要な課題、すなわち脆弱性管理が断片的でリソース集約型になりがちな状況に対処するものです。IBMとRed Hatは、AIを活用したワークフローと専任のエンジニアリングリソースを組み合わせることで、修復プロセスの標準化と拡張を目指しています。
早期導入企業は金融サービス業界に集中しており、バンク・オブ・アメリカ、BNY、シティ、ゴールドマン・サックス、JPモルガン・チェース、マスターカード、モルガン・スタンレー、ロイヤル・バンク・オブ・カナダ、ステート・ストリート、ビザ、ウェルズ・ファーゴは既にIBMおよびレッドハットと共同でプロジェクト・ライトウェルに取り組んでいる。IBMは、これらの初期導入から得られた知見が、大規模で規制の厳しい環境において、脆弱性の特定、検証、および修復の方法を大規模に決定づけるものになると述べている。
IBMのAIセキュリティポートフォリオとの統合
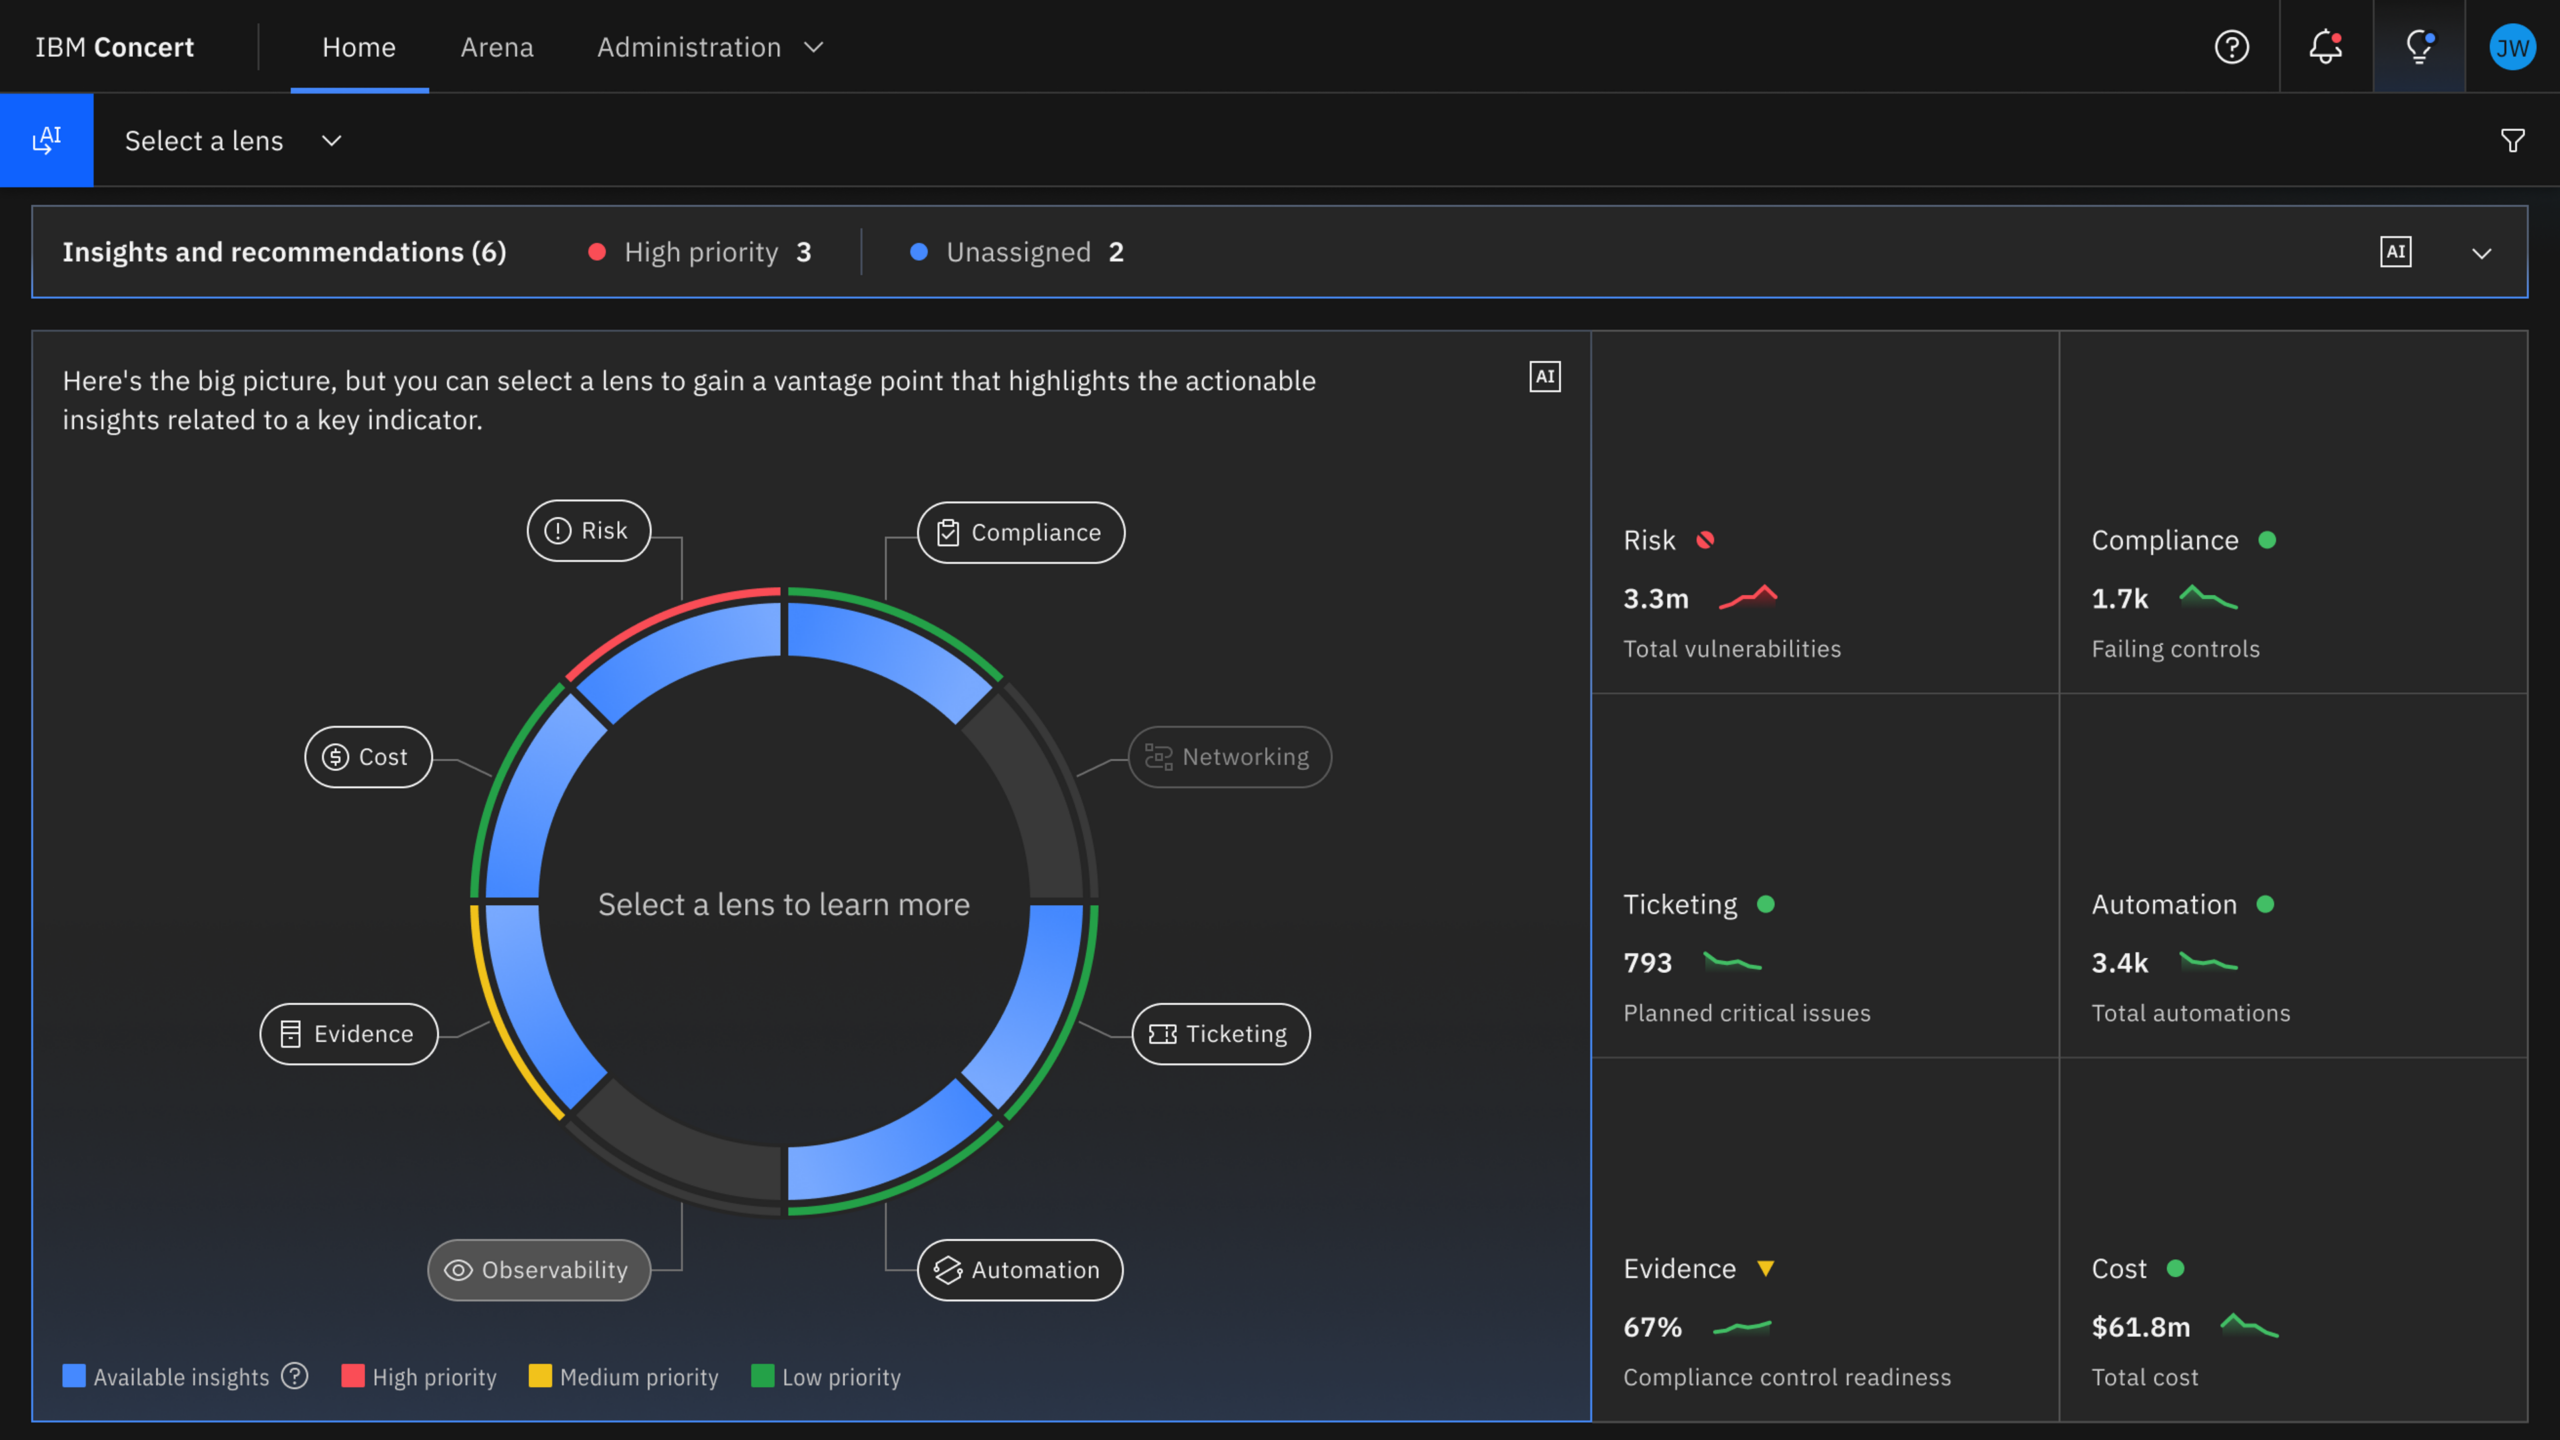
プロジェクト・ライトウェルは、IBMが5月19日に発表した、AI時代に向けた同社の幅広いセキュリティ・ポートフォリオと連携しています。IBM Concertは、アプリケーション、インフラストラクチャ、ネットワークのシグナルを統合された運用ビューに集約し、組織が受動的な監視から協調的な対応へと移行することを目指しています。そのセキュリティ機能は、IBM Concert Secure Coderを通じて開発者のIDEにも拡張され、ビジネスへの影響度に基づいてリスクを検出し優先順位付けし、コード記述時に自動的に修復策を生成することで、脆弱性が本番環境に到達するのを防ぎます。
IBMコンサルティングは、マルチエージェントシステムを活用して検出、意思決定、対応を機械速度で連携させる自律型セキュリティサービスも推進しています。これらのサービスは、AIを活用した脅威によってますます短縮される時間的制約の中で、企業が脆弱性管理とオープンソースガバナンスを適応させることを支援することを目的としています。
IBMがプロジェクト・グラスウィングに参加
Lightwellの発表直前、IBMは、重要なソフトウェアインフラストラクチャを保護するためにAnthropicが主導する業界イニシアチブであるProject Glasswingに参加しました。この連合は、セキュリティとテクノロジーのリーダーを集め、広く使用されているソフトウェアの脆弱性を特定して修復し、業界間で調査結果を共有することを目的としています。Lightwellのリリースでは、この新しいイニシアチブにはGlasswingとOpenAIのTrust Access for Cyberプログラムから得られた教訓が取り入れられていると述べられています。
Glasswingの一環として、IBMは広く利用されているソフトウェアの脆弱性を特定して修正し、その発見内容をより広範なコミュニティと共有してきました。IBMのソフトウェア担当上級副社長兼最高商務責任者であるロブ・トーマス氏は、同社が「自社製品のセキュリティを強化し、修正プログラムをオープンソースコミュニティに還元している」と述べ、「こうした協力関係によってエコシステム全体が強化される」と付け加えました。

この取り組みの中核となるのは、協調的な情報開示です。IBMは、確立された情報開示慣行に従って、影響を受けるベンダーおよび保守担当者と調査結果を共有し、パッチが一般公開前に開発および検証されるようにしています。また、IBMは修正プログラムをアップストリームプロジェクトに直接提供することで、修正が将来のリリースおよびサポート対象ブランチに組み込まれるようにし、企業環境とコミュニティのコードベース間の乖離を低減しています。
IBMは、Glasswingの取り組みを自社製品にも応用している。同社によれば、積極的に修正プログラムを提供し、広く利用されているオープンソースコンポーネントのエンタープライズグレード版を維持することで、IBMとRed Hatは問題発生時に迅速に対応でき、オープンソースの柔軟性と信頼性の高い迅速なサポートを両立できるという。
Glasswingのコラボレーションモデルは、参加者間の知識共有を重視しています。IBMは、協調的な情報開示、アップストリームのオープンソースパッチ、および他の参加者とのベストプラクティスの共有を通じて知見を提供し、大規模なセキュリティにはオープン性と厳密な検証が不可欠であるという同社の姿勢を反映しています。AIによって脆弱性の発見と悪用へのハードルが低くなるにつれ、このような業界横断的な可視性はますます重要になっています。
AI主導の脅威環境への対応
プロジェクト・ライトウェルとIBMのプロジェクト・グラスウィングへの参加は、より協調的でAIを活用したセキュリティモデルへの移行を反映しています。IBMは、社内のエンジニアリング規模、エコシステムにおける連携、そしてAIを活用したツールを組み合わせることで、現代の脅威環境の複雑化とスピードの加速に対応しようとしています。
このアプローチは、オープンソースソフトウェアをそのソース段階で保護することに重点を置いており、同時に企業サプライチェーン全体における脆弱性の特定、検証、および修復方法を改善します。IBMとRed Hatは、上流工程での取り組みと本番環境レベルの検証、そして業界全体の情報共有を連携させることで、これらのイニシアチブをAI時代の企業セキュリティの基盤要素として位置づけています。


 Amazon