

エンタープライズITでは、セキュリティアップグレードのほとんどは、侵害やその他の重大なインシデントへの対応として行われます。しかし、最近開発されたINCITS FC-SP-3規格は、すでにインフラストラクチャ計画に影響を与えている規制および暗号化の期限に対する積極的な対応を表しています。NSAのCNSA 2.0ガイダンスは、国家安全保障システムに複雑な移行パスを提示し、欧州連合のNIS2およびDORAフレームワークは、暗号化および暗号化ポリシーをアクティブなコンプライアンスプログラムに組み込んでいます。量子コンピューティングのタイムラインは、このプレッシャーを強めています。これは、暗号解読に関連する量子コンピュータの予測可能な到来によるものではなく、「今すぐ収集し、後で復号する」攻撃によって、長期間保存されるデータが事前に脆弱になるためです。FCIA(ファイバーチャネル業界協会)のロードマップは、2030年のコンプライアンス、NIS2およびDORA暗号化ポリシー、サーバーとストレージの標準的な3~5年の交換サイクルを中心に、これらの課題を文脈化しています。
ファイバーチャネルは、企業にとって最も失うことが許されないデータを伝送するため、タイミングが非常に重要です。金融、医療、政府、公益事業、その他の規制産業などの分野では、ミッションクリティカルなストレージの主要インフラストラクチャとして引き続き機能しています。ファイバーチャネルは、イーサネットから物理的にも論理的にも分離されており、イーサネットネットワークからルーティングできず、ファブリックゾーニングとストレージデバイスのマスキングによってさらに保護されています。FCIAの市場データによると、1億6,000万以上のファイバーチャネルポートが出荷され、3,500万以上が現在も稼働しています。この膨大な導入実績は、FC-SP-3の重要性を裏付けています。FC-SP-3は、企業がSANを交換することを必要とせず、既存のファイバーチャネル環境を保護するための標準ベースのアプローチを提供します。
FC-SP-3 では、セキュリティ体制を強化し、導入を簡素化するいくつかのアップデートが提供されています。以前のバージョンで使用されていた 3DES、MD5、SHA-1、RSA-SHA-1、古い DH-CHAP グループ、RADIUS の使用、CT 認証、AES-GCM および AES-CBC 用のより短い AES キー長など、廃止された暗号化方式が削除されています。代わりに、鍵確立用の ML-KEM-1024 やデジタル署名用の ML-DSA-87、より強力な SHA-2 PRF、セキュリティ関連付け管理のための AES-GCM の使用義務など、CNSA 2.0 に準拠した機能が追加されています。もう 1 つの大きな変更点は構造的なものです。FC-SP-3 は FC-SP-2 のコンプライアンス要素から離れ、相互運用性プロファイルに移行しているため、実装は廃止されたものの準拠している要件を引きずることなく、現在のセキュリティ要件に合わせることができます。この整理の一環として、仕様書は 288 ページから 152 ページへとほぼ半分に削減されました。
FC-SP-3単独ではリスクを完全に排除できないことに注意することが重要です。FC-SP-3は自動展開ではなく、ツールセットとして機能します。この規格が重要なのは、認証、暗号化、および整合性保護されたSANトラフィックを、通常のサーバー、HBA、およびストレージのリフレッシュサイクルに統合するための実用的な道筋を業界に提供するからです。長期にわたるデータと規制対象のインフラストラクチャを管理する企業にとって、重要な期限はQ-Dayや2030年ではなく、次のリフレッシュ決定です。以下のセクションでは、これらの変更を推進する規制、FC-SP-3によって導入された暗号化の更新、および運用中のファイバーチャネルファブリック上でエンドツーエンド暗号化を実装するための実用的なモデルについて検討します。
主要なポイント(要点)
- その基準は期限内に達成された。 INCITS T11によって2026年に完成予定のFC-SP-3は、ファイバーチャネルのセキュリティを近代化し、2030年および2031年の準拠期限よりも何年も早く、CNSA 2.0、NIS2、およびDORAの要件を満たす。
- まず引き算、次に量子抵抗: 3DES、MD5、SHA-1、2048ビット未満のDHグループといった従来の暗号化技術は削除され、NISTのポスト量子アルゴリズムであるML-KEM-1024とML-DSA-87が追加されることで、仕様書は288ページから152ページに短縮され、正しく実装しやすくなった。
- インフラ負担なしで暗号化を実現: 自律的な機内暗号化は、HBA内部で鍵を生成し、外部鍵サーバーやSANスイッチの変更、ホストCPUへの負荷増加なしに、回線速度で動作します。
- アレイはその超能力を維持している。 トランスポート層での暗号化は、アプリケーション層での暗号化では無効になる圧縮、重複排除、ランサムウェア検出といった機能を維持する。
- コンプライアンスは更新サイクルに連動する。 通常の3~5年ごとのハードウェア更新サイクルに基づいた段階的な導入により、定期的な調達の副産物として、2030年までに完全暗号化され、量子耐性を持つSAN(ストレージエリアネットワーク)が実現する。
暗号化には期限がある
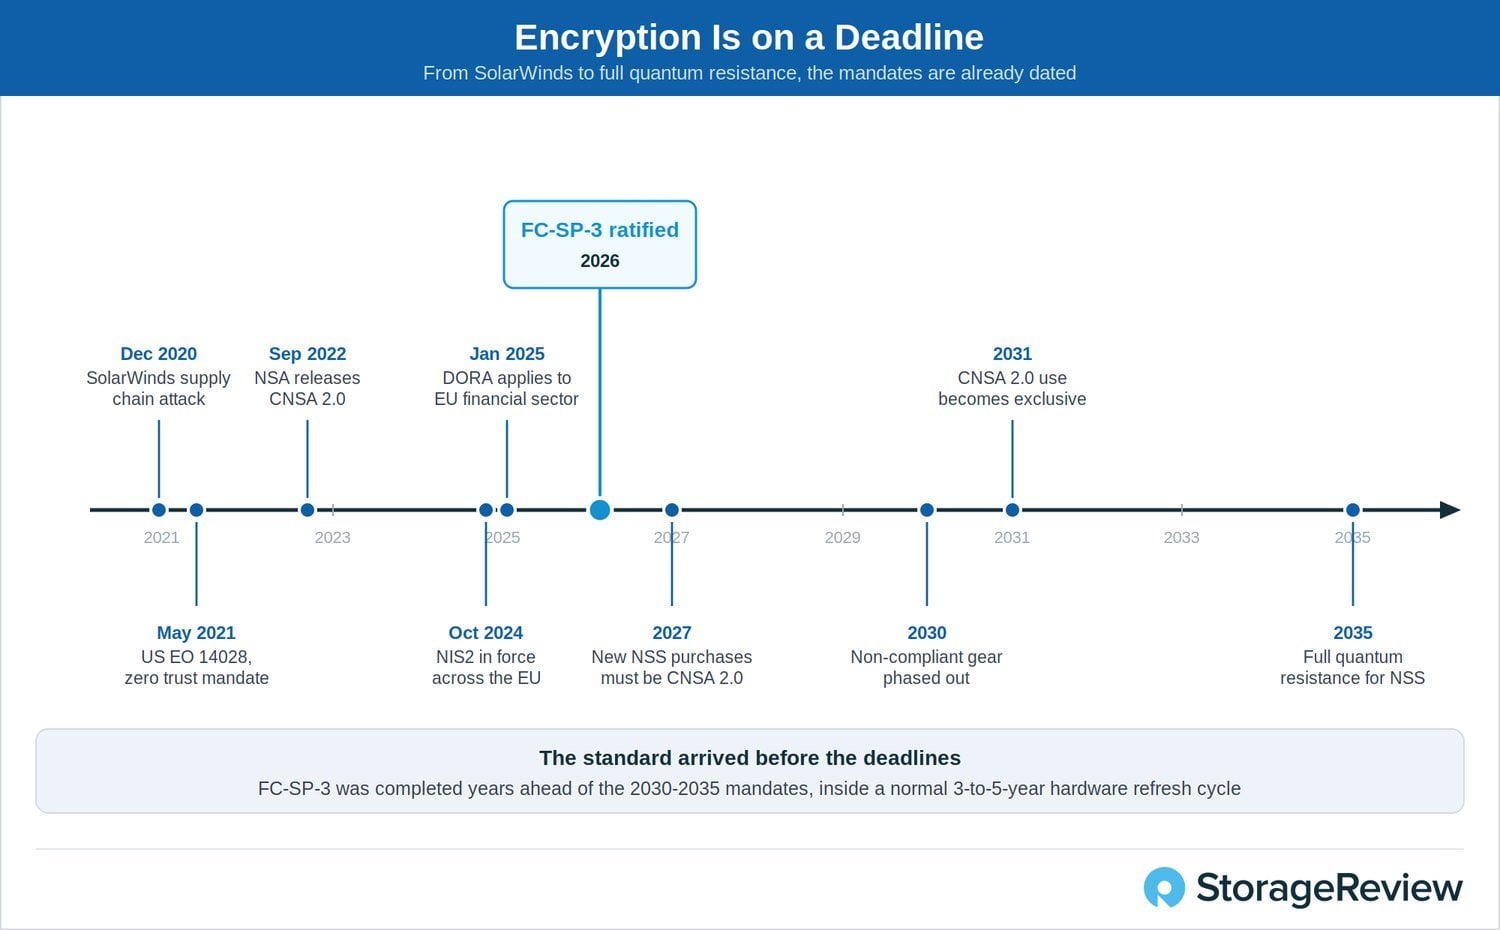
FC-SP-3の開発は、データセンター技術スタック全体における高度なセキュリティ対策へのニーズの高まりを主な動機としています。従来のアーキテクチャは、ストレージネットワーク内の暗黙的な信頼に依存することが多いのですが、この層に対する高度な攻撃によって、大量のデータが侵害される可能性があります。2019年から2021年にかけて発生したSolarWindsマルウェア攻撃に代表されるサプライチェーン攻撃は、侵害されたインフラストラクチャコンポーネントを悪用する内部脅威がますます蔓延していることを示しています。
これに対し、ジョセフ・バイデン米大統領は2021年5月12日に大統領令14028号を発令した。この大統領令は、連邦政府が使用するシステム(国家安全保障システムとも呼ばれる)に対する多数の新たなセキュリティ要件と運用手順を定めた。保存時および転送時のデータの暗号化を義務付けることで、事実上、連邦政府機関に対し、連邦政府データの保護に承認された暗号アルゴリズムを概説したオリジナルの商用国家安全保障アルゴリズム(CNSA)スイートの原則を採用することを強制した。CNSAスイート(しばしばCNSA 1.0と呼ばれる)は将来の機能に対応したり予測したりはしていなかったが、データ保護、鍵確立、ハッシュ化、デジタル署名のための許容可能なアルゴリズムの基準を確立した。
CNSA 2.0は、量子コンピューティングの到来に備えて連邦政府の情報セキュリティ基準を整備することで、一連の目標を推進します。量子コンピューターによって容易に破られると理論づけられているアルゴリズムを廃止し、量子耐性のあるアルゴリズムを導入します。NSAは、このポリシーを段階的に実施するよう設計しており、最初の段階の施行は2025年12月31日以降に開始されます。2027年1月1日までに、国家安全保障システムの新規設置はCNSA 2.0に完全に準拠する必要があり、準拠していないシステムの廃止は2030年12月31日までに完了する必要があります。最終的に、すべての国家安全保障システムは2031年12月31日までにCNSA 2.0アルゴリズムのみを使用することが義務付けられます。このような大規模ネットワークにとって期限は厳しいですが、量子コンピューティングによる侵害の脅威を考えると、米国連邦政府はこれを必要不可欠だと考えています。
重要なITシステムに対するより強力なセキュリティ対策を必要とするのは、米国だけではありません。欧州連合の金融機関に適用されるデジタル運用レジリエンス法(DORA)は、将来のサイバー攻撃に備えるため、厳格な報告、リスク管理、およびセキュリティテストの手順を義務付けています。同様に、ネットワークおよび情報セキュリティ指令2(NIS2)は、 EU加盟国間でのサイバーセキュリティ脅威情報の共有を奨励しています。この指令は、サプライチェーン攻撃や脆弱性の悪用に対処するための戦略を各国が策定し、採用することを求めています。これらの規制の多くは、転送中および保存中のデータの強力な暗号化を要求しているため、FC-SP-3は、あらゆるレイヤーでコアインフラストラクチャを攻撃に対して強靭にするという共通の目標をさらに推進します。
Q-DayとHarvest Now、Decrypt Later
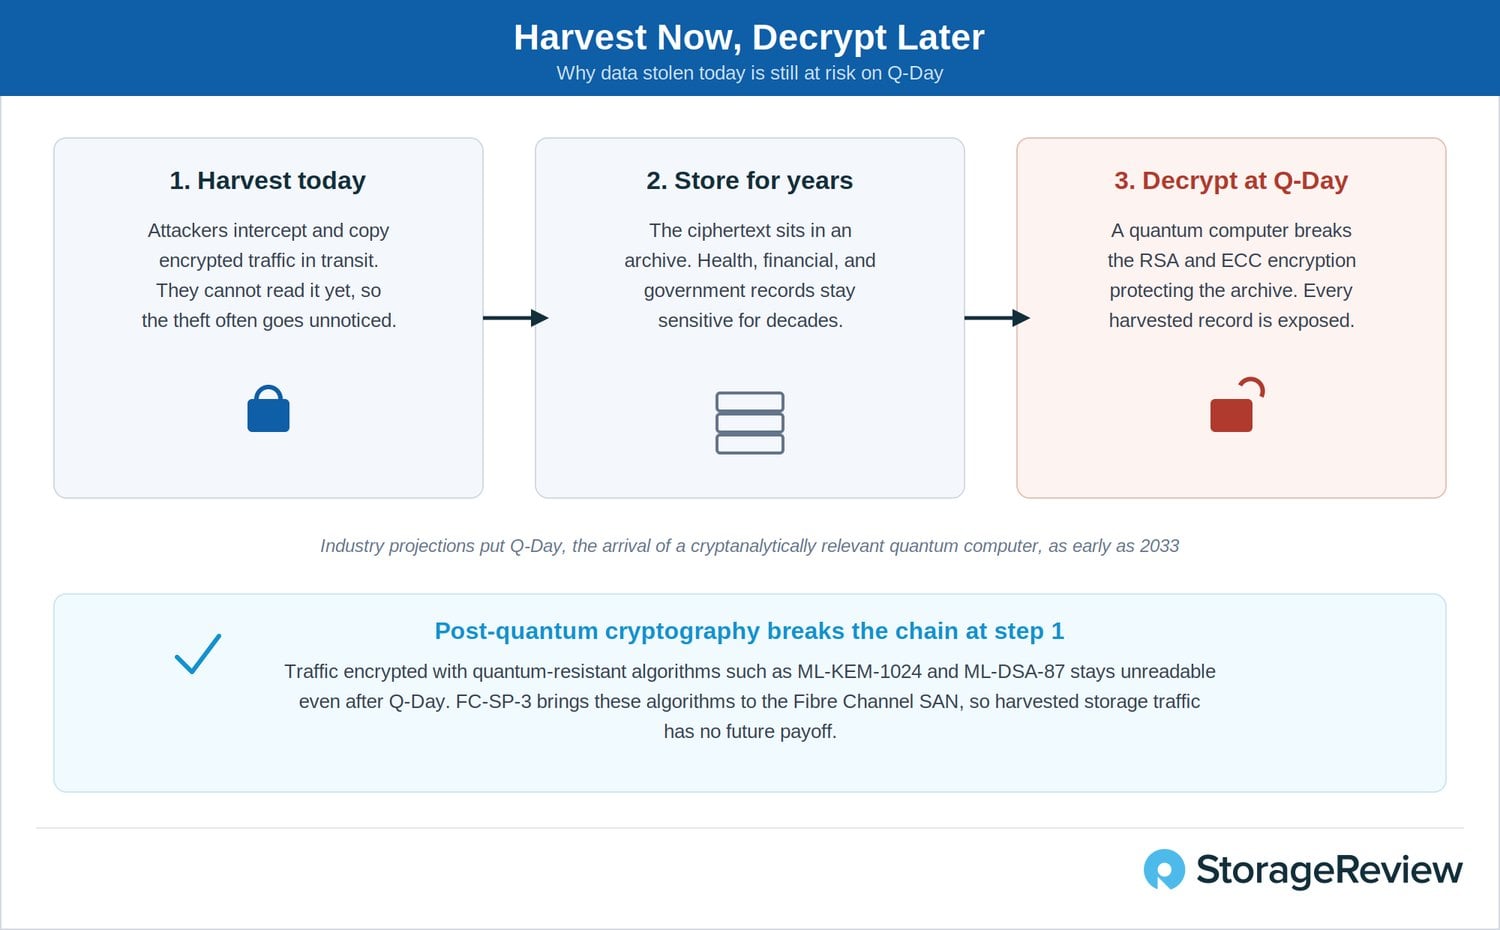
CNSA 2.0は困難な課題のように思えるが、それには理由がある。「今すぐ収集し、後で復号する」(HNDL)は、傍受した膨大な通信や盗まれたデータを復号するために量子コンピュータの将来的な能力に依存する、悪意のある攻撃者が現在採用している戦略である。今日の多くの標準的な暗号アルゴリズムとプロトコルは、従来のハードウェア上での総当たり攻撃やその他の鍵解読方法に対して非常に高い耐性を持っているが、「暗号解読可能な量子コンピュータ」(CRQC)の作成は、 RSAやECC(楕円曲線暗号)に依存する公開鍵暗号方式を破る可能性がある。
潜在的なQ-Day攻撃の効果を軽減するため、NSAは、米国の国家安全保障システムの暗号関連コンポーネントすべてを2031年12月31日までにCNSA 2.0に準拠させるよう義務付けた。これは、Q-Dayが2033年にも発生するという業界の予測に先駆けた措置である。CNSA 2.0で義務付けられている暗号アルゴリズムは「ポスト量子コンピューティング」対応であり、格子問題や一方向数論問題など、計算上扱いが困難な数学的問題に対応するように設計されている。NSAは、従来のアルゴリズムでより大きな鍵サイズを使用し、高度なPQC対応アルゴリズムを実装することで、国家安全保障を脅かす可能性のあるHNDL攻撃を防止することを目指している。
ファイバーチャネルセキュリティの20年
ファイバーチャネルのセキュリティは、FC-SP-3 から始まったわけではありません。この規格は、T11として知られるファイバーチャネル技術委員会の下で、INCITS (国際情報技術標準化委員会) で 20 年以上にわたって進められてきた作業の第 3 世代です。最初の FC-SP プロジェクトは2002 年に承認され、2007 年に公開され、ストレージ管理者がファブリックを介してどのデバイスが互いに認識できるかを判断するための正式なツールを提供する認可およびセグメンテーション制御を確立しました。FC-SP-2 は 2012 年に採用され、フレームワークを認証と暗号化に拡張し、2015 年の AM1 と 2023 年の AM2 という 2 つの修正を経て進化を続けています。FC-SP-3 は 2022 年にプロジェクトとして承認され、2026 年に完了し、ストレージネットワークに現在課せられている規制要件とポスト量子要件に対応するためにフレームワークを更新しました。
その系譜は、FC-SP-3が何であり、何でないのかを明確にする上で重要です。これはファイバーチャネルセキュリティの再発明でも、単一の脅威に対する付け足しの対応でもありません。これは、この機器を製造する人々によってオープンに行われた、成熟したフレームワークの計画的な近代化です。FC-SP-3エキスパートグループは、IBMのロジャー・ハソーンが議長を務め、ブロードコムのデビッド・ピーターソンとジェームズ・スマートが編集を担当し、ブロードコム、シスコ、デル、HPE、IBM、マーベル、ネットアップ、ビアヴィから貢献者が参加しました。セキュリティ標準において、この幅広さは注目に値します。SANソケットを巡って競合する企業が、それらのソケット間での暗号化の仕組みについて合意したのです。作業はこれで終わりではありません。T11はすでに次の改訂版の開発に着手しており、要件の進化に合わせてフレームワークも進化し続けます。
FC-SP-3の変更点
FC-SP-3 の最大の変革は、削除です。ウェブ向けのTLS 1.3と同じ方向性で、この標準では FC-SP-2 に残っていた従来の暗号化方式、すなわち FC-PAP および FC-EAP 認証プロトコル、 3DESおよび AES-CTR 暗号化、RSA-SHA-1 署名、ほぼすべての役割における MD5 およびSHA-1、2048ビット未満の DH-CHAP グループ、GCM および CBC モードにおける 256 ビット未満の AES キー長、RADIUS の使用、および CT 認証を削除しました。不要になった内容を削除し、文書を再編成することで、仕様書は 288 ページから 152 ページへと短縮されました。標準が短くなれば、読みやすくなるだけでなく、正しく実装しやすくなり、実装が頼らざるを得ない脆弱なオプションも少なくなります。
それらに代わって、CNSA 2.0 に準拠した追加機能が導入されます。鍵確立にはML-KEM -1024、デジタル署名には NIST 標準化されたポスト量子アルゴリズムであるML-DSA -87、384 ビットと 512 ビットの ECDSA、SHA-2 ベースの PRF、そしてセキュリティ アソシエーション管理プロトコル自体を AES-GCM で保護するという要件です。ペイロードを保護するために使用される暗号化方式を隠すことで、秘匿性が向上し、潜在的な攻撃者はさまざまなアルゴリズムを考慮する必要が生じます (これは非常に計算コストが高くなる可能性があります)。ML-KEM のような量子耐性のある鍵カプセル化アルゴリズムは、傍受攻撃に効果的に対抗し、認証され認可されたデバイスのみが最新のセキュリティ プロトコルを使用して HBA から送信されたデータを読み取ることができるようにします。
構造的な変更も同様に重大な意味を持ちます。FC-SP-2では階層的な準拠要素が定義され、最も低い共通階層であるAuth-Aでは、実装にMD5と2048ビットのDHグループのサポートが求められました。これらのアルゴリズムが古くなるにつれ、ベンダーは標準に準拠するためだけに、本来使用する予定のなかった安全でない暗号化を実装するという奇妙な状況に陥りました。FC-SP-3では、このモデルを廃止し、付属書Aで定義されている相互運用性プロファイルを採用しています。準拠する実装は、対象環境のセキュリティ要件に合致する1つ以上のプロファイルをサポートし、どの要件が適用されるかの判断は、トランスポート標準自体ではなく、NISTやNSAなどの機関に委ねられています。FC-SP-2展開との下位互換性は付属書Dで扱われているため、混在ファブリックは急激な変化ではなく、文書化されたパスを持つことになります。
監査モードは、既存のファブリック間でセキュリティプロトコルのネゴシエーションを可能にすることで、データアクセスの中断を招くことなく、更新された暗号化標準への移行を容易にします。標準の策定者は、多くのSANがすぐに完全な準拠を達成するのではなく、新しいハードウェアの導入と旧型機器の廃止に伴い、段階的に標準を採用していくことを認識しています。監査モードでは、可用性を最優先するアプローチにより互換性が維持され、接続の両エンドポイントが完全に機能している場合にのみ、最も厳格なセキュリティ対策を実装できます。つまり、より強力なセキュリティへの移行が行われている間も、ミッションクリティカルなデータへのアクセスは維持されます。
稼働中のSANにFC-SP-3をインストールする
規格は、それが製品ハードウェアに実装されて初めて意味を持ちます。FC-SP-3は、導入を念頭に置いて策定されました。この仕様では、暗号化ツールとネゴシエーション動作が定義されています。これらのツールが稼働中のファブリック上でどのように適用されるかは、広く利用可能な2つのモデルに集約されます。どちらのモデルもベンダーニュートラルであり、同じ規格に準拠しています。
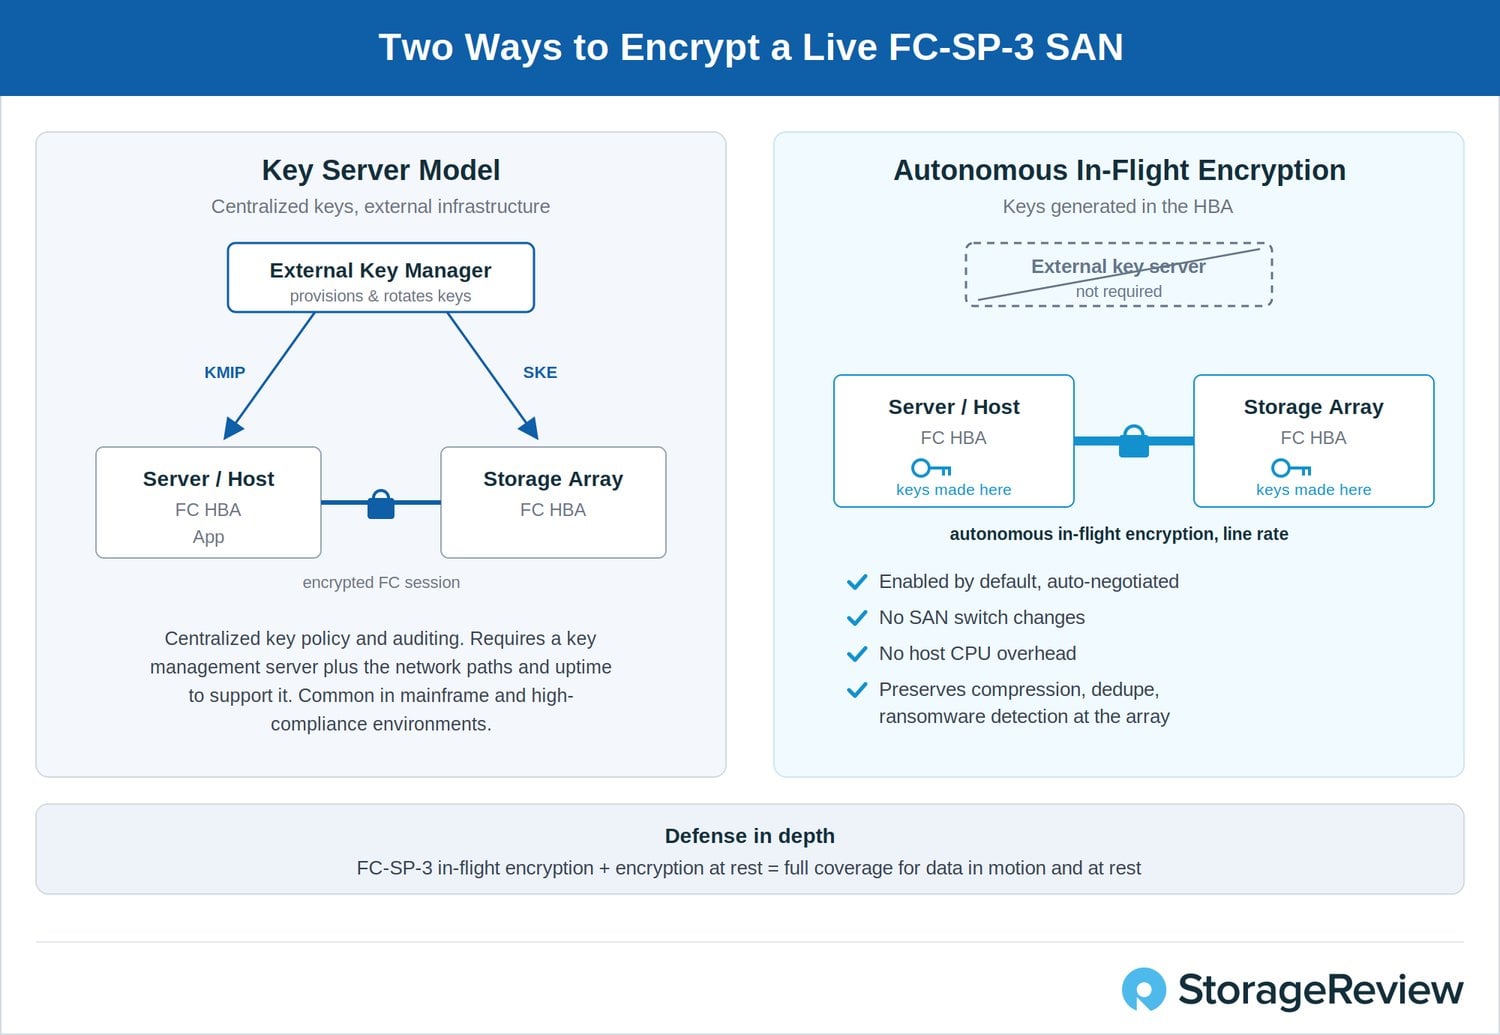
一つ目は、メインフレームや高度なコンプライアンス環境ではお馴染みのキーサーバーモデルです。外部のキーマネージャーが、セキュアセッションの確立に使用される共有シークレットまたは証明書をプロビジョニングおよびローテーションし、キー管理相互運用プロトコル(KMIP)とセキュリティキー交換を介してネットワーク経由でホストやストレージと通信します。このアプローチはポリシーと監査を一元化するため、規制対象企業の中にはまさにこれを求めているところもあります。ただし、キー管理サーバー、それへのネットワークパス、そしてサーバーを常に稼働状態に保つための運用規律といったインフラストラクチャを構築・維持する必要が生じます。既にKMIPインフラストラクチャを運用している組織にとって、FC-SP-3は既存のワークフローを置き換えるのではなく、既存のワークフローに組み込む形になります。
2つ目のモデルは、ホストバスアダプタ内部で処理される自律的な機内暗号化方式で、ファブリック全体への展開を現実的なものにします。ランダムなセッションキーはHBA内部で生成されるため、外部のキー生成・管理サーバーは不要です。エンドポイントはデフォルトで有効になっており、暗号化を自動的にネゴシエートします。ピアがまだ暗号化をサポートしていない場合はフォールバックするため、フラグを立てることなくファブリックを保護できます。暗号化はアダプタ内部のファイバーチャネルトランスポート層で行われるため、SANスイッチに変更を加える必要はなく、スイッチファブリックはキーを認識も管理もしません。
このモデルが目指すのはパフォーマンスの向上です。暗号化は専用シリコン上でフルラインレートで実行されるため、スループットの低下は測定できず、ホストCPUへの負荷も増加しません。ストレージチームにとって同様に重要なのは、アプリケーション層ではなくデータ転送中に暗号化を行うことで、企業が依存するアレイサービスが維持される点です。ストレージアレイに到達したデータは、圧縮、重複排除、ランサムウェア攻撃を示す圧縮率異常のスキャンといった処理を引き続き実行できます。アプリケーションがホストからデータが送信される前に暗号化してしまうと、これらの処理は不可能になります。
転送中の暗号化は単独で機能するものではありません。FC-SP-3は、リンク暗号化とディスク全体またはアレイレベルの暗号化を組み合わせることで、SANを介した転送中およびメディア上に保存されているデータの両方を保護する、多層防御の枠組みに組み込まれています。この枠組みを支えるエンドポイントは、それ自体がゼロトラストコンポーネントとして設計されています。シリコンルートオブトラストによってハードウェアIDが確立され、CPUとHBAはセキュリティプロトコルおよびデータモデル(SPDM)を使用して相互に認証を行い、ドライバは暗号署名されます。したがって、暗号化を実行するアダプタは、信頼するのではなく検証することができます。
本番環境のSANに触れることへの不安を最も直接的に解消する機能は、FC-SP-3で新たに導入された監査モードです。このモードにより、管理者は既存の環境全体でセキュリティネゴシエーションを有効にし、セキュリティの適用を開始する前に、どのリンクが暗号化され、どのリンクが暗号化されないかを確認できます。これにより、潜在的に混乱を招く可能性のある切り替えが、段階的かつ検証可能なプロセスへと変わり、FCIAロードマップが構想するローリングデプロイメントの実現に向けた実用的なメカニズムとなります。つまり、単一の調整イベントではなく、サーバーとストレージの更新に合わせてセキュアなリンクを段階的に導入していくのです。
自律型インフライト暗号化は、FC-SP-3対応HBAに既に搭載されており、StorageReviewは、この技術が導入された際に最初の製品を取り上げました。これは、この標準が今日から展開可能であることを示す有用な証拠です。しかし、より重要な点は、ブランド固有のものではなく、アーキテクチャに関するものです。FC-SP-3に準拠したエンドポイントであればどれでも参加でき、主要なサーバーベンダーはすべて既に自律型インフライト暗号化に対応したファイバーチャネル接続を出荷しており、ほとんどのストレージOEMも2026年までにこの機能を追加する予定です。
機内暗号化が保護するもの
攻撃経路が明らかになれば、ストレージトラフィックを暗号化する必要性ははるかに容易に理解できる。ファイバーチャネルリンクは、通常、接続元の部屋から出て、配管、ライザー、建物間のキャンパス配線などを通過する。物理的にファイバーにアクセスできる攻撃者は、ファイバーを切断する必要はない。また、非常にまれではあるが、光が漏れるほどケーブルを曲げたり、パッシブスプリッタを挿入したりするだけで、そこを通過するトラフィックを読み取ることが可能であり、リンクの状態からは、管理者がそのような事態が発生したことを知る手がかりは一切得られない。
建物内部における脅威は、映画のような派手なものではなく、より身近なものです。パッチパネルにアクセスできる内部関係者は、リンクを中断することなくトラフィックを記録できます。また、診断デバイスはフレームをサービスログにキャプチャし、そのログにアクセスできる人物にデータを漏洩させる可能性があります。インフライト暗号化は、これらの経路をすべて一斉に遮断します。曲がった光ファイバー、パッチパネル、ログファイルなど、2つのFC-SP-3エンドポイント間のトラフィックは、キャプチャ時点で鍵が利用できない暗号文となります。
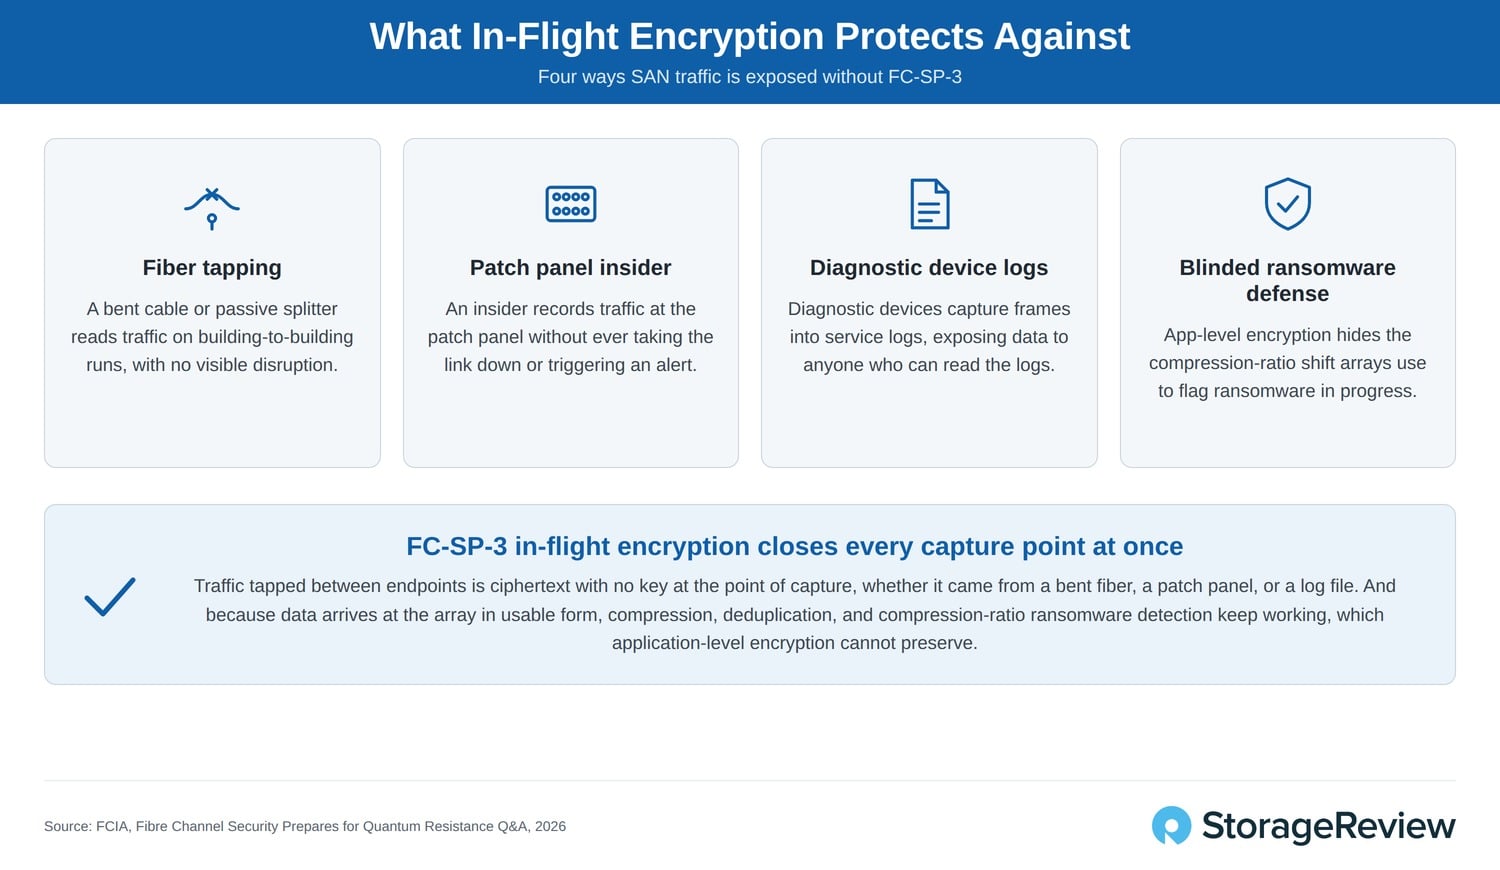
より微妙な利点は、転送中の暗号化によって何が保護されるかという点です。ランサムウェアは攻撃時にデータを暗号化しますが、暗号化されたデータは圧縮されないため、アレイにおける圧縮率の変化は、感染が進行していることを示す信頼性の高い初期指標の一つとなります。アプリケーションがホストからデータが送信される前にデータを暗号化すると、アレイは常に暗号文を認識することになります。そのため、圧縮と重複排除が機能しなくなり、ランサムウェアのシグナルもそれらと共に消えてしまいます。トランスポート層で暗号化することで、転送中のデータを保護しながら、使用可能な形式でアレイに配信できるため、データ削減と異常検出が維持されます。これが、 FCIAのガイダンスがアプリケーションレベルの暗号化よりも、転送中の暗号化と保存時の暗号化を組み合わせた方法を推奨する理由です。
完全暗号化SANへの道
FCIAロードマップの背後にある計算は、リフレッシュサイクルの計算です。ほとんどの企業では、サーバーとストレージは3~5年ごとに更新されるため、ほぼすべてのファブリックは、2030年と2031年のCNSA 2.0の期限が到来する前に、エンドポイントを少なくとも1回は更新することになります。主要なサーバーベンダーはすべて、FC-SP-3自律型インフライト暗号化を備えたファイバーチャネル接続を提供しており、ほとんどのストレージOEMは2026年までに準拠した接続を導入しているため、今後通常のサイクルで購入されるハードウェアには、この機能が搭載された状態で納品される可能性があります。
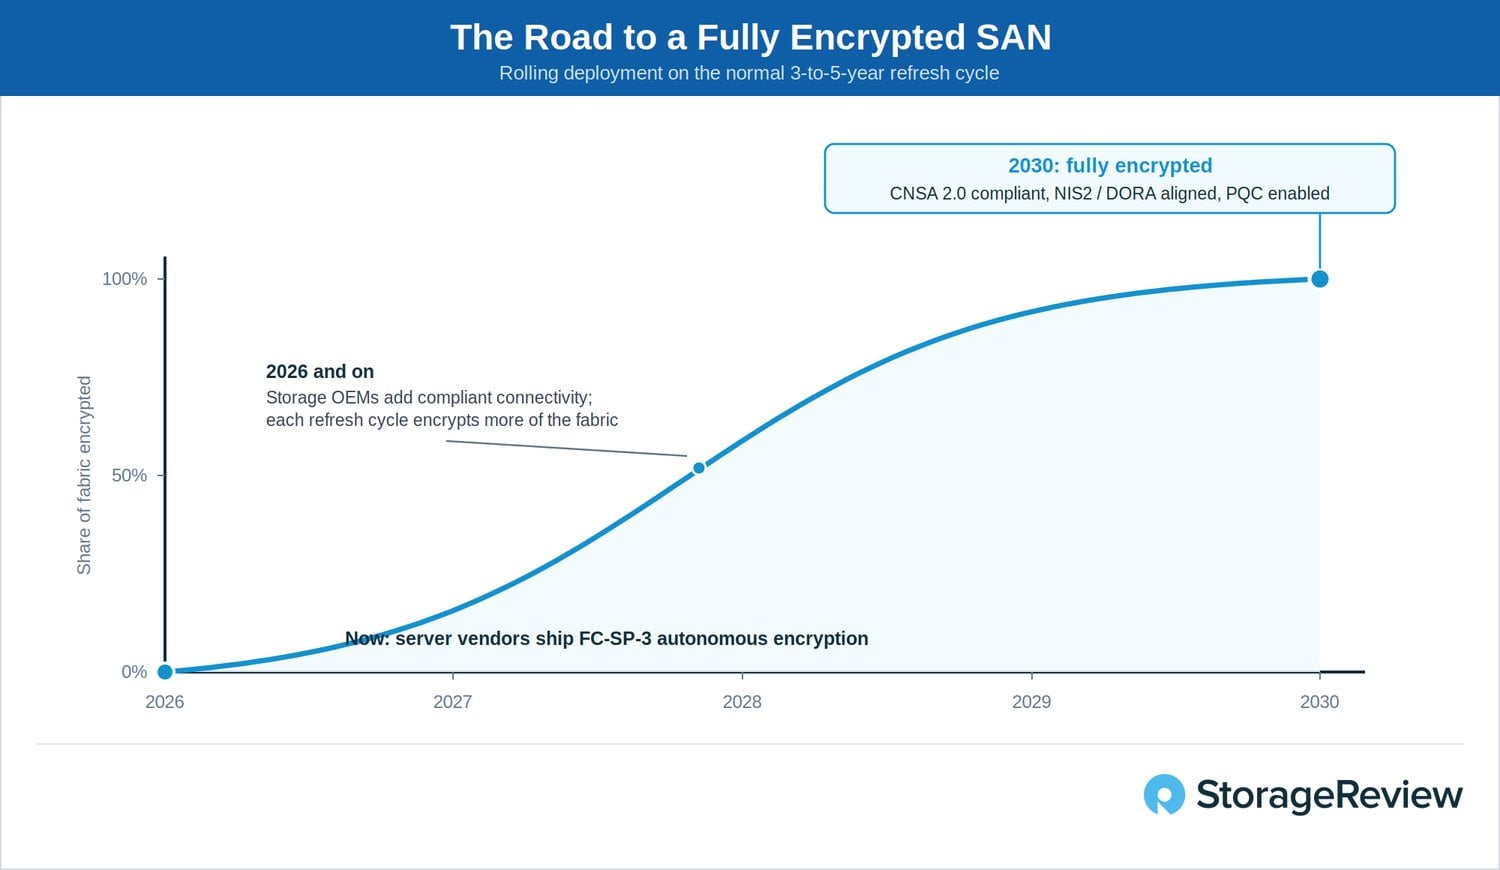
こうした理由から、段階的な導入は単なる理想論ではなく、現実的なものとなります。暗号化対応のエンドポイントはセキュリティを自動的にネゴシエートし、移行中は旧型の機器と共存します。監査モードでは、管理者は適用前に準備状況を確認できるため、より強力なセキュリティへの移行中もミッションクリティカルなデータへのアクセスが維持されます。大規模なシステム変更は不要で、コンプライアンス期限に合わせてプロジェクトを計画する必要もありません。通常のペースで更新を行い、FC-SP-3接続を適宜指定していく組織は、いずれにせよ実施する予定だった調達の副産物として、2030年には完全に暗号化されたSANを手に入れることができます。これは、CNSA 2.0に準拠し、NIS2およびDORA暗号化ポリシーに整合し、エンドツーエンドで量子耐性を備えています。
結論
FC-SP-3は派手な規格ではありませんが、それがこの規格の長所です。何年も前に廃止されるべきだった暗号化技術を削除し、規制当局が現在要求しているNISTのポスト量子アルゴリズムを追加し、不合理な方向に進んでいたコンプライアンスモデルを相互運用性を重視したプロファイルに置き換えています。完成した仕様は、企業が既に計画していた更新サイクルの中で、満たすべき義務よりも何年も早く登場しました。導入の難しさは設計段階で解消されています。スイッチの変更も、追加のセキュリティインフラストラクチャも、ホストCPUへの負荷も不要で、導入前に展開状況を監視できる監査モードも備えています。
ただし、標準規格はツールセットであって、導入プロセスではないという点に注意が必要です。暗号化は自動的に行われるものではなく、組織はHBAとストレージ機器の在庫管理を行い、今後の購入時にFC-SP-3接続を指定し、対応エンドポイントがファブリックに導入されるにつれてセキュリティを有効にする必要があります。ファイバーチャネルに最も依存している規制対象業界(金融、医療、公益事業、政府機関)にとって、この作業には期限があり、誰がスケジュールを立てようとも期限は決まっています。「今すぐ収集して後で復号する」ということは、今日盗まれたデータは既に次の10年間の量子コンピュータに晒されているということであり、暗号化されていないトラフィックが1年続くごとに、後になってコストが発生します。FC-SP-3は、このギャップを埋めることをプロジェクトではなく調達の詳細事項とし、ファイバーチャネルが20年間そうであったように、規制対象業界が最も失うことを許さないデータを託すファブリックであり続けることを可能にします。
データの保存場所を検討しているチーム向けに、当社の「ベストストレージアレイ」ページでは、現在最も優れたエンタープライズ向けストレージアレイを追跡しており、監査済みのベンチマーク結果を導入事例とは別に表示しています。
FC-SP-3 用語集
| 3DES | Triple DESは、FC-SP-3によって削除される旧来のブロック暗号です。 |
| AES-GCM、AES-CBC、AES-CTR | 高度暗号化標準のモード。GCMは、データを1回の処理で暗号化および完全性保護し、FC-SP-3のセキュリティ関連付け管理に必須です。CTRは削除され、GCMおよびCBCでは256ビット未満の鍵は使用できなくなります。 |
| CNSA2.0 | 商用国家安全保障アルゴリズムスイート2.0、NSA(国家安全保障局)が開発した量子耐性アルゴリズムのセット、および米国国家安全保障システムへの導入期限。 |
| CRQC | 暗号解読に有効な量子コンピュータとは、今日の公開鍵暗号を破るのに十分な性能を持つ量子コンピュータのことである。 |
| CT認証 | FC-SP-2で実装され、FC-SP-3で削除された、ファブリックサービスへのファイバーチャネル共通トランスポートトラフィックの認証。 |
| DH-CHAP | Diffie-Hellman Challenge Handshake Authentication Protocolは、CHAPとDiffie-Hellman鍵交換を組み合わせたファイバーチャネル認証プロトコルです。FC-SP-3では、DHグループのサイズが2048ビット未満になります。 |
| DORA | デジタル運用レジリエンス法は、金融機関におけるICTリスクを対象とするEUの規制である。 |
| ECC、ECDSA | 楕円曲線暗号と楕円曲線デジタル署名アルゴリズム。FC-SP-3は、ポスト量子ML-DSAと並行して、ECDSAを384ビットと512ビットで維持します。 |
| FC-PAP、FC-EAP | ファイバーチャネルパスワード認証プロトコルおよびファイバーチャネル拡張認証プロトコル。従来のFC-SP-2認証プロトコルはFC-SP-3で削除されました。 |
| FCIA | ファイバーチャネル業界協会(Fibre Channel Industry Association)は、ファイバーチャネルの標準規格の推進と普及促進を支援する業界団体です。 |
| HBA | ホストバスアダプタとは、サーバーまたはストレージシステムに搭載されているファイバーチャネルインターフェースカードのことです。 |
| HNDL | 今は収集し、後で復号する:暗号化されたトラフィックを今日キャプチャし、CRQCが生成された時点で復号する。 |
| INCITS、T11 | 国際情報技術標準化委員会(ICITS)およびそのT11技術委員会は、FC-SP-3を含むファイバーチャネル規格を開発している。 |
| KMIP | キー管理相互運用性プロトコル(Key Management Interoperability Protocol)は、外部キーマネージャと、それらがサービスを提供するホストおよびストレージとの間で使用されるOASIS標準規格です。 |
| MD5、SHA-1、SHA-2 | 暗号学的ハッシュ関数。MD5とSHA-1は非推奨となり、FC-SP-3のほぼすべての役割から削除されました。代わりにSHA-2ファミリーが使用されます。 |
| ML-DSA-87 | 最強のパラメータセットにおけるモジュール格子ベースのデジタル署名アルゴリズム(NIST FIPS 204)に、ポスト量子署名アルゴリズムFC-SP-3が追加されました。 |
| ML-KEM-1024 | 最強のパラメータセットにおけるモジュール格子ベース鍵カプセル化メカニズム(NIST FIPS 203)に加えて、ポスト量子鍵確立アルゴリズムFC-SP-3が追加されました。 |
| NIS2 | ネットワークおよび情報セキュリティ指令2(NISD2)は、重要かつ不可欠な組織を対象としたEUのサイバーセキュリティ指令です。 |
| PQC | ポスト量子暗号とは、量子コンピュータでは効率的に解決できないと予想される問題に基づいて構築されたアルゴリズムのことである。 |
| PRF | 擬似乱数関数は、共有秘密鍵からセッションキーを生成するために使用されます。FC-SP-3では、SHA-2ベースの擬似乱数関数が必要です。 |
| Qデー | CRQCが利用可能になり、現在の公開鍵暗号方式が破られる可能性がある時点。 |
| 半径 | リモート認証ダイヤルインユーザーサービスは、FC-SP-3から使用が削除されたネットワーク認証サーバープロトコルです。 |
| RSA | Rivest-Shamir-Adleman公開鍵暗号アルゴリズムは、CRQCが解読できる手法の一つです。RSA-SHA-1署名はFC-SP-3で削除されました。 |
| SPDM | セキュリティプロトコルおよびデータモデル(SPDM)は、CPUとHBAが互いの身元とファームウェアを証明できるようにするDMTF標準規格です。 |
本レポートは、ファイバーチャネル産業協会(FCIA)の提供でお届けします。本レポートに記載されている見解および意見はすべて、対象製品に対する当社の公平な見解に基づいています。
FCIAのウェビナー「ファイバーチャネルセキュリティが量子耐性に備える」で、FC-SP-3規格の詳細をご覧ください。


 Amazon