

VMware는 오늘 VMware Explore 2022에서 클라우드 네트워크 및 보안을 대상으로 하는 몇 가지 새로운 기술을 발표했습니다. 확장된 포트폴리오에는 Project Northstar, Project Trinidad 및 Project Watch가 포함됩니다.
멀티 클라우드를 위한 네트워킹 및 보안 간소화
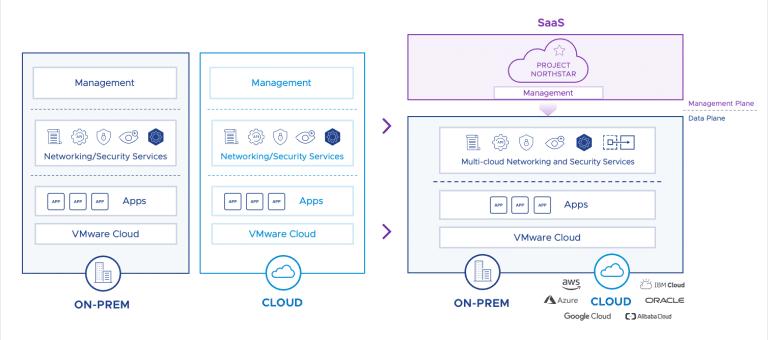
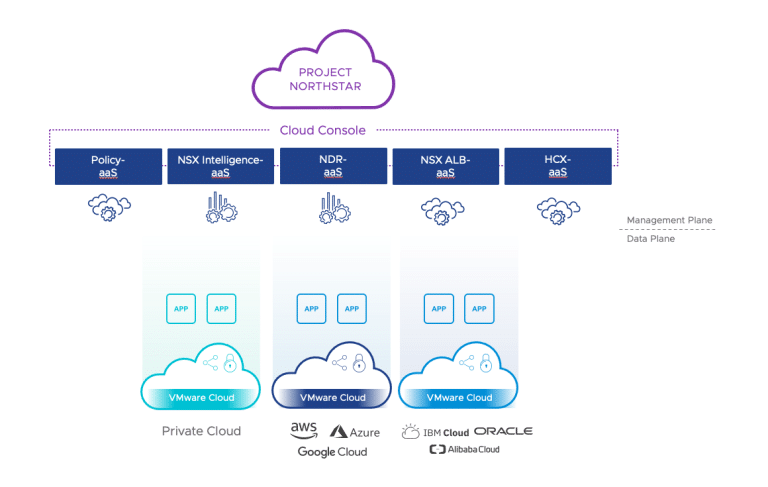
Project Northstar는 NSX 플랫폼을 발전시켜 기업이 다중 클라우드 환경에서 네트워킹 및 보안을 사용하는 방식을 혁신합니다. Project Northstar는 일관되고 간소화된 SaaS(Software-as-a-Service) 소비를 위해 중앙 집중식 클라우드 콘솔을 통해 다중 클라우드 네트워킹, 보안, 워크로드 이동성, 종단 간 위협 탐지 및 대응을 제공합니다.
이 서비스 제품군에는 프라이빗 클라우드 환경 및 VMware Cloud 배포를 위한 네트워크 및 보안 정책 관리, NDR(네트워크 탐지 및 대응), NSX Intelligence(네트워크 가시성 및 분석), ALB(고급 로드 밸런싱) 및 HCX(워크로드 이동성)가 포함됩니다.
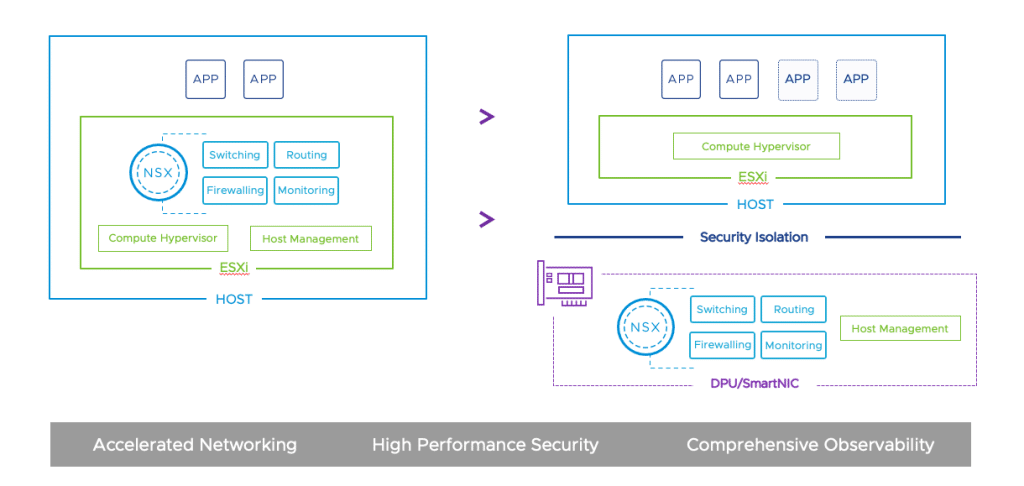
NSX 4.0.1.0 및 vSphere 8의 도입으로 VMware NSX의 네트워킹 및 보안 기능은 호스트 하이퍼바이저에 연결된 데이터 처리 장치(DPU)에서 실행될 수 있습니다. NSX 서비스를 호스트 CPU에서 DPU로 오프로드하면 네트워킹 및 보안 기능을 가속화하여 최신 애플리케이션 및 기타 네트워크 집약적이고 지연 시간에 민감한 애플리케이션의 요구 사항을 해결할 수 있습니다.
측면 보안 강화
측면 보안을 강화하려면 보안 팀이 동서 네트워크 트래픽에 더욱 주의를 기울이고 사각지대를 제거해야 합니다. VMware는 네트워크 탐지 및 가시성을 Carbon Black Cloud의 엔드포인트 보호 플랫폼에 내장하여 측면 보안 기능을 강화하고 있으며, 현재 일부 고객은 얼리 액세스로 사용할 수 있습니다. 이 XDR(Extended Detection and Response) 텔레메트리는 엔드포인트에 대한 네트워크 감지 및 가시성을 추가하여 고객에게 인프라 또는 엔드포인트를 변경하지 않고 엔드포인트, 워크로드 및 네트워크 전반에 걸쳐 환경에 대한 포괄적인 가시성을 제공합니다.
프로젝트 트리니다드
최신 애플리케이션은 마이크로 서비스 간의 동서 트래픽에 대한 제한된 가시성으로 인해 점점 더 위험에 처해 있습니다. 기술 미리 보기에서 Project Trinidad는 Kubernetes 클러스터에 센서를 배포하여 VMware의 API 보안 및 분석을 확장하고 비즈니스 논리 추론과 함께 기계 학습을 사용하여 마이크로 서비스 간의 동서 트래픽에서 비정상적인 동작을 감지합니다.
랜섬웨어 공격이 점점 보편화되고 있습니다. VMware의 최근 Global Incident Response Threat Report는 랜섬웨어 범죄자들이 사이버 갈취 전략을 계속 발전시키고 있음을 보여줍니다. 응답자의 12%는 지난 66개월 동안 공격을 받은 적이 있다고 주장하며, XNUMX/XNUMX(XNUMX%)는 저명한 사이버 카르텔이 계속해서 이중 갈취 기술, 데이터 경매, 협박.
VMware Cloud DR용 VMware 랜섬웨어 복구는 공격으로부터 더 빠르고 예측 가능하며 오류 발생 가능성을 줄입니다. 특별히 제작된 이 랜섬웨어 RaaS(Recovery-as-a-Service) 솔루션은 VMware Cloud on AWS에서 온디맨드 격리 복구 환경을 사용하여 IT 및 LOB 프로덕션 워크로드의 재감염을 방지하는 안전한 복구를 지원합니다. 안내식 복구 워크플로를 통해 고객은 복구 지점 후보를 신속하게 식별하고 내장된 동작 분석을 사용하여 복구 지점을 검증하며 손실을 최소화하면서 데이터를 복구할 수 있습니다.
데이터 센터 및 클라우드 에지를 위한 보안 확장
작년 EASE(탄력적 애플리케이션 보안 에지) 발표에 이어 VMware는 VMware NSX 게이트웨이 방화벽을 도입했습니다. 이 차세대 방화벽은 상태 저장 서비스에 대한 네트워크 처리량을 크게 증가시키는 상태 저장 활성-활성 에지 확장 기능을 제공합니다. 이제 VMware는 중앙 집중식 보안 제어를 데이터 센터 및 클라우드 에지의 물리적 및 가상 워크로드로 확장하는 IDPS, 맬웨어 분석, 샌드박싱, URL 필터링, TLS 프록시, 상태 저장 방화벽 및 상태 저장 NAT(Network Address Translation)를 통해 고급 위협 방지 기능을 제공합니다.
VMware NSX ALB(Advanced Load Balancer)는 더 나은 효율성과 성능을 위해 애플리케이션과 사용자에게 더 가까운 에지에서 다중 계층 애플리케이션 보안을 제공하려는 의도로 새로운 봇 관리 기능을 추가하고 웹 애플리케이션 방화벽, 맬웨어의 보안 기능을 강화하고 있습니다. 탐지, 보안 분석 및 DDoS 보호. 에지에서의 이러한 개선 사항은 고객이 운영 단순성과 함께 일관된 보안 태세를 유지하도록 지원하여 기존에서 멀티 클라우드 환경에 배포된 클라우드 네이티브 컨테이너 기반 애플리케이션으로 보호를 확장합니다. 애플리케이션 제공 트래픽에 따라 API 보안 정책을 시행하는 VMware NSX ALB의 기능은 고객이 North-South API를 보호하는 데 도움이 됩니다.
프로젝트 감시
VMware는 지속적인 위험 및 규정 준수 평가를 지원하기 위해 고급 앱 간 정책 제어를 제공하는 다중 클라우드 네트워킹 및 보안에 대한 새로운 접근 방식인 Project Watch를 발표했습니다. 현재 기술 프리뷰에서 Project Watch는 네트워크 보안 및 규정 준수 팀이 복합 다중 클라우드 애플리케이션에서 위험 및 규정 준수 문제를 지속적으로 관찰, 평가 및 동적으로 완화하도록 지원합니다.
분산된 인력을 위한 에지 보안
지난 2026년 동안 엔터프라이즈 고객은 분산된 작업자를 지원하기 위해 네트워크와 액세스를 구축 및 배포하는 방법을 근본적으로 변경했습니다. SASE(Secure Access Service Edge) 솔루션 시장은 XNUMX년까지 거의 XNUMX배로 성장할 것으로 예상됩니다. Dell'Oro Group에 따르면 기업이 분산 애플리케이션 및 하이브리드 작업의 새로운 시대에 전략적으로 투자함에 따라 보안은 중요한 성장 동력입니다. VMware는 이제 현재 네트워크 및 끝점 관리 솔루션에서 VMware Cloud Web Security의 향상된 기능을 갖춘 차세대 SASE 제품으로의 다단계 여정을 원하는 고객에게 추가적인 배포 유연성을 제공하고 있습니다.


 아마존