

Proxmox VE 7.1 출시와 함께 인상적인 새 기능 및 개선 사항이 많이 포함되었으며, 그중에서도 가장 주목할 만한 기능은 보안 관련 기능입니다. 이러한 기능 중 일부는 새롭고 흥미로운 기능이며, 다른 일부는 보안 관행을 더욱 쉽게 적용할 수 있도록 편의성을 개선하는 업데이트입니다. 이 글에서는 Proxmox VE 7.1의 최신 보안 강화 및 업데이트 사항을 자세히 살펴보겠습니다.
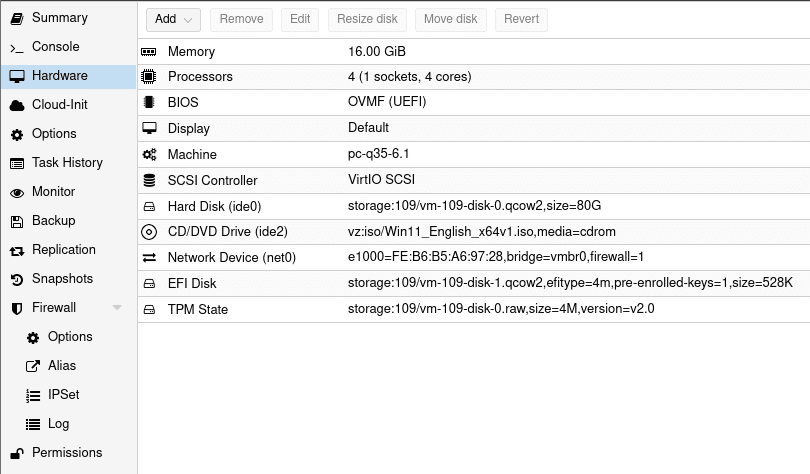
Proxmox VE 7.1 보안 – TPM 및 UEFI 보안 부팅
이 업데이트에서 가장 눈에 띄는 보안 기능은 공식 TPM(신뢰할 수 있는 플랫폼 모듈) 2.0 지원입니다. 업데이트 전에는 가능했지만 타사 패키지를 설치해야 했습니다. TPM 3을 사용하면 사용자가 이를 필요로 하는 운영 체제를 설치하거나 단순히 이점을 얻을 수 있습니다. 특히 Windows 2.0이 가장 두드러집니다. VM을 생성할 때 TPM을 추가하려면 TPM을 활성화하고 스토리지를 선택한 다음 원하는 버전을 선택하기만 하면 됩니다.
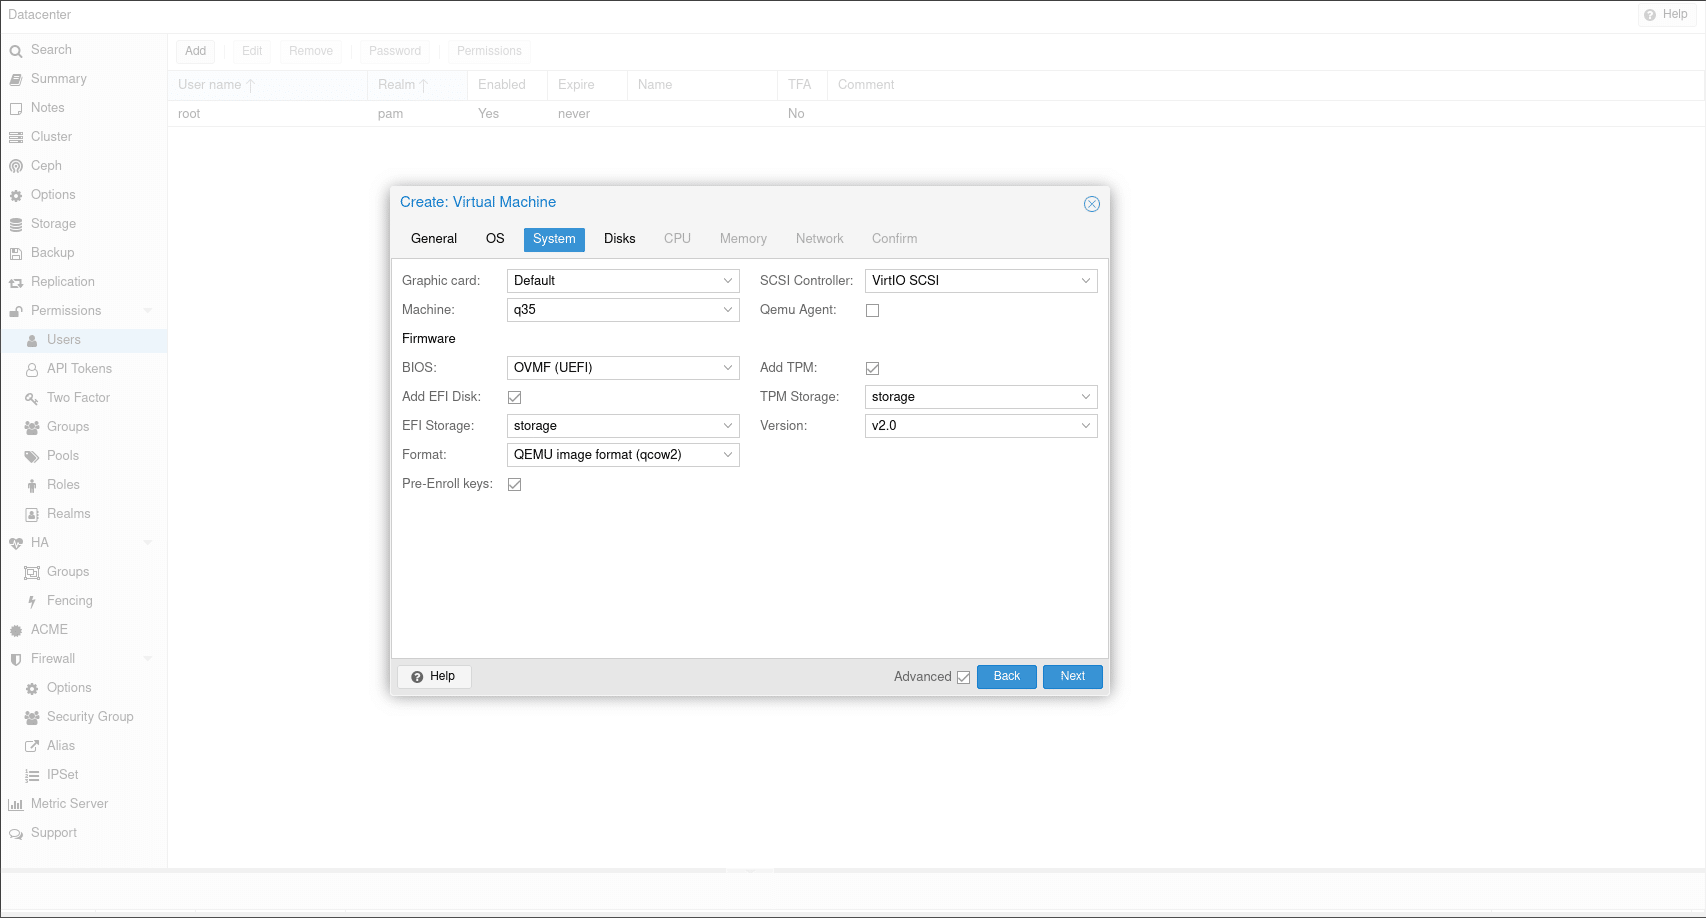 기존 VM에 TPM 모듈을 추가하는 것도 마찬가지로 쉽습니다. VM의 하드웨어 탭을 선택하고 TPM 상태 구성 요소를 추가합니다. 거기에서 상주할 스토리지를 선택하고 TPM 버전을 선택하기만 하면 됩니다.
Linux와 Windows 모두 TPM 2.0을 활용할 수 있으며 디스크 암호화용 키를 저장하고 난수 생성기 등으로 사용할 수 있습니다. 이를 지원하는 Proxmox는 개발 및 테스트와 관련하여 많은 기회를 제공합니다.
또한 Proxmox에는 이제 UI에 보안 부팅 기능이 내장되어 있습니다. 새로 생성된 VM에는 Microsoft 및 널리 사용되는 Linux 배포 키를 사전 등록하는 옵션과 함께 해당 기능을 활성화할 수 있는 옵션이 있습니다.
이중 인증
새로운 업데이트는 또한 중요한 2FA 삶의 질 향상을 제공합니다. 무엇보다도 일회성 복구 키의 추가는 엄청납니다. YubiKey(Proxmox가 지원하는) 또는 TOTP 앱이든 간에 2FA 방법을 분실하거나 액세스할 수 없는 경우 계정으로 들어가는 방법 역할을 합니다. 당신의 전화에. 기본적으로 10FA 방식 대신 입력할 수 있는 생성 시에만 검색할 수 있는 2개의 코드 목록입니다. 한 번 사용하면 다시 사용할 수 없습니다. 유일한 2FA 방법으로 일회성 복구 키만 사용하는 옵션도 존재하지만 실제로는 매우 좋지 않은 선택일 수 있습니다.
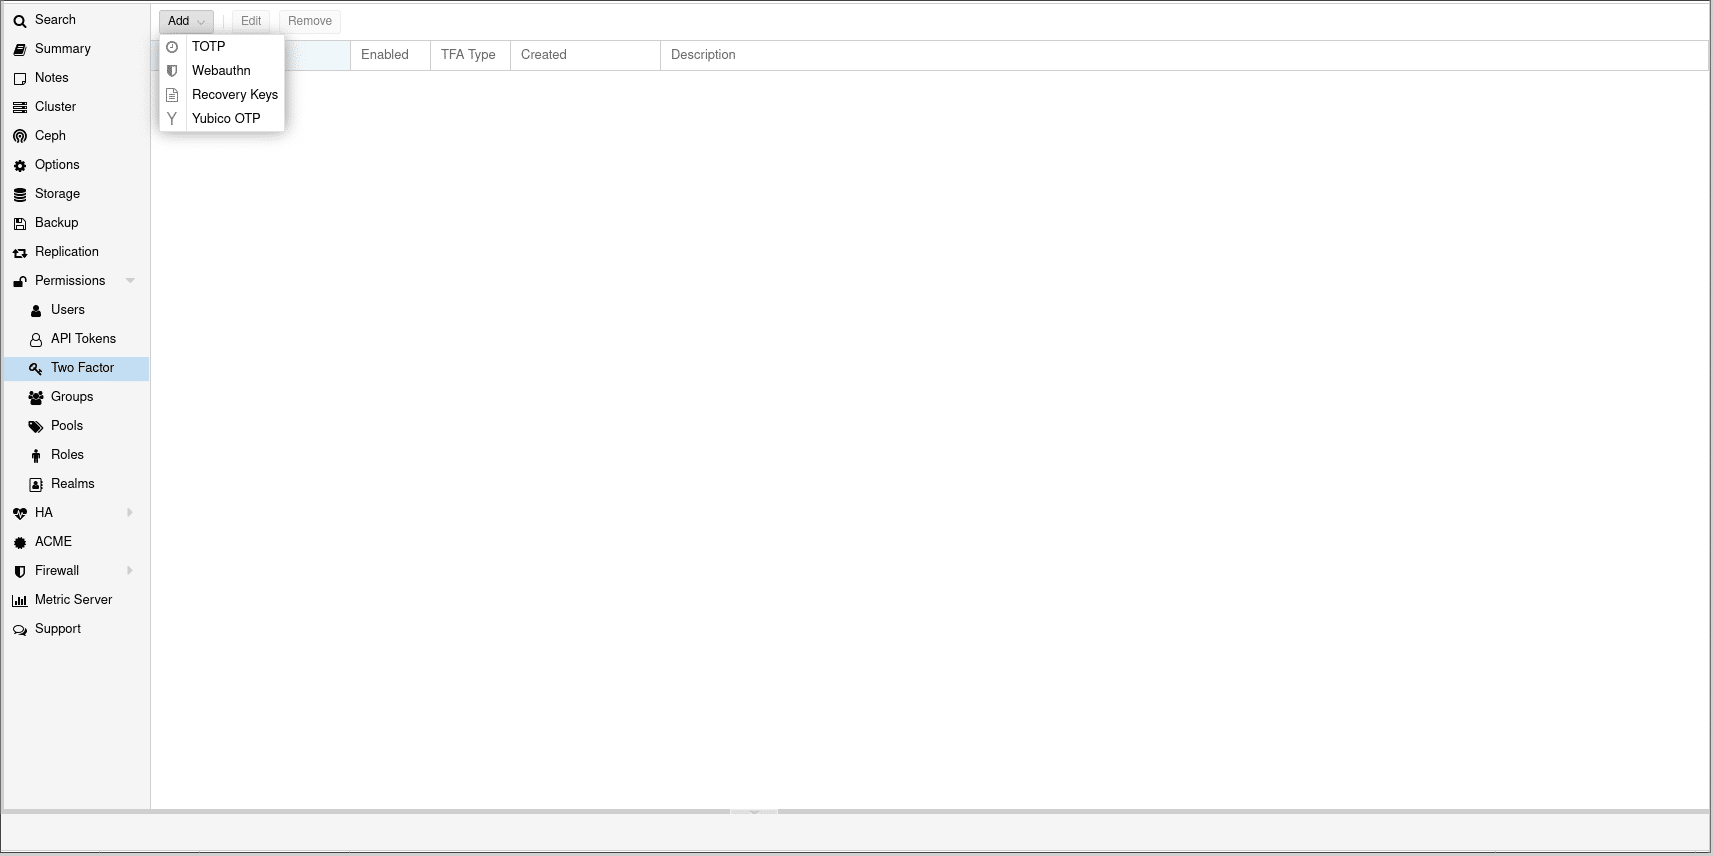 또한 업데이트에는 여러 2FA 방법에 대한 지원이 포함되어 있어 YubiKey, TOTP 또는 이전에 언급한 일회성 복구 코드를 사용하여 로그인할 수 있습니다.
이를 사용자 및 그룹 생성과 결합하면 2FA는 환경에서 보안 및 액세스 기반 권한을 생성하기 위한 매우 강력한 도구가 됩니다. 필요에 따라 LDAP 또는 OpenID 서버를 통합하고 인증을 Active Directory, OpenLDAP 또는 OpenID Connect에 전달할 수 있는 Realms를 사용하여 이를 더욱 발전시킬 수 있습니다.
Proxmox VE 7.1 보안 – 2FA 워크스루
로그인할 수 있는 사용자를 생성하기 위해 선택할 수 있는 두 가지 Realm이 있습니다.
- Proxmox VE 인증 서버 사용
- Linux PAM 표준 인증 사용
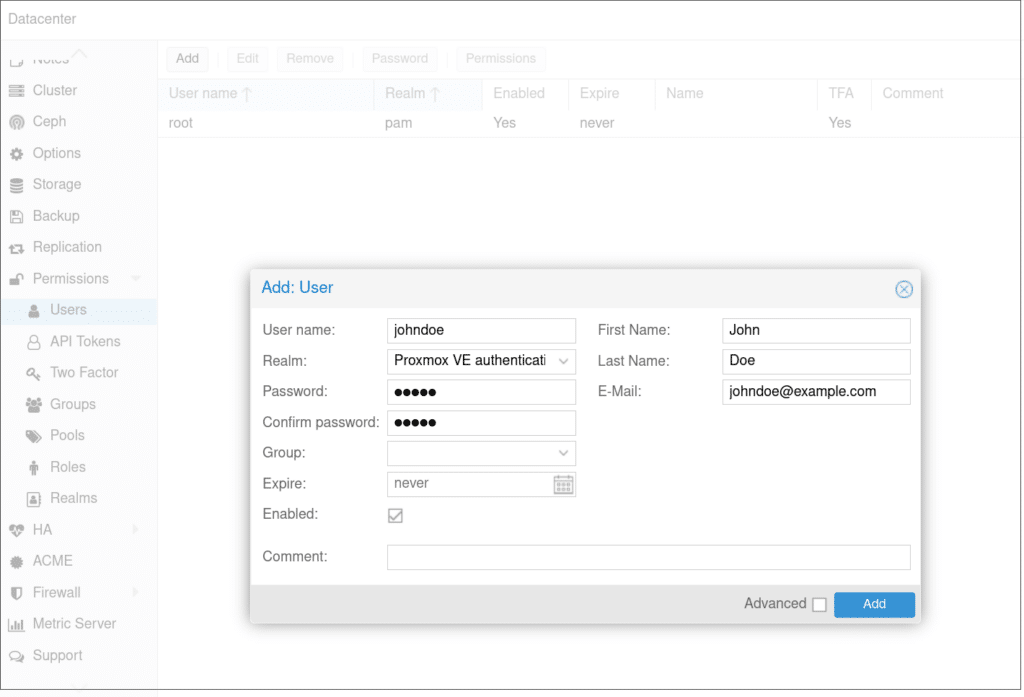
둘 다 고유한 장점과 단점이 있습니다. PAM을 사용하도록 선택한 경우 서버에서 해당 Linux 사용자를 생성해야 합니다. 기존 시스템이 있으면 잘 작동합니다. Proxmox VE 인증 서버를 사용하도록 선택한 경우 사용자는 Proxmox Datacenter의 모든 서버에서 공유되며 해당 Linux 사용자가 필요하지 않습니다. 그 외에도 그들은 우리의 목적을 위해 동일합니다.
내 사용 사례의 경우 Proxmox VE 인증 서버가 가장 잘 작동하지만 필요에 따라 자유롭게 선택할 수 있습니다. 내가 기억할 수 있는 암호를 사용하여 John Doe라는 사용자를 생성하겠습니다.
다음으로 2FA 페이지로 이동하여 TOTP 인증을 추가합니다.
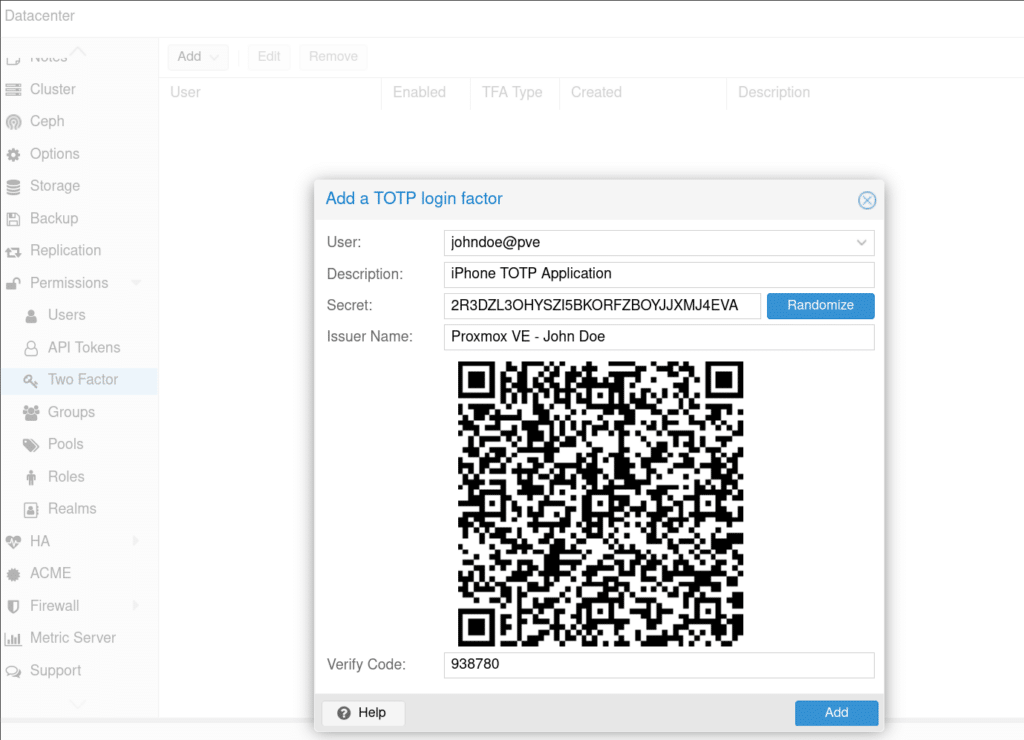
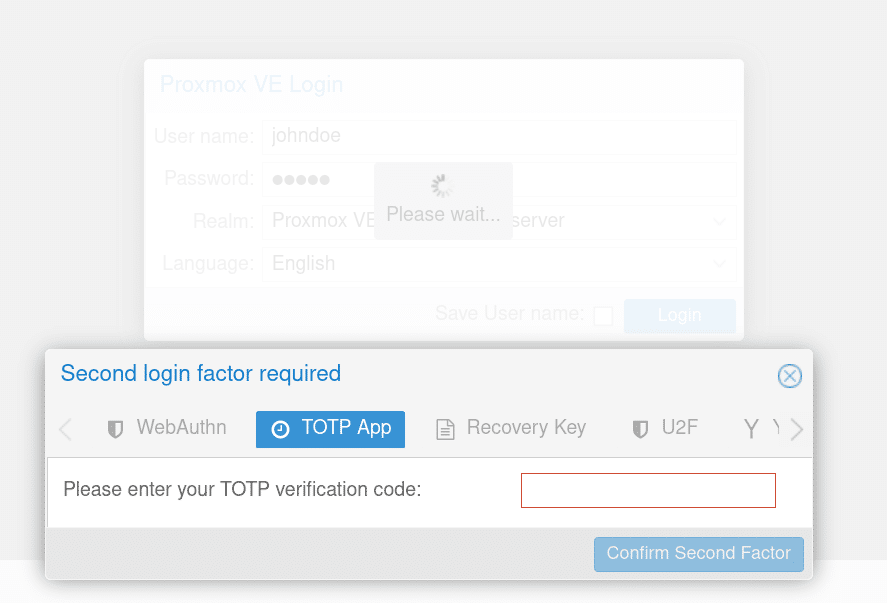
마지막으로 작동하는지 테스트할 수 있습니다.
맺음말
이번 업데이트에는 많은 새로운 기능과 개선 사항이 포함되었지만 , 제 생각에는 Proxmox VE 7.1의 보안 기능이 가장 뛰어납니다. Proxmox가 업계 전문가와 홈랩 사용자 모두에게 사랑받는 이유는 그들의 팀이 꾸준히 고품질 제품을 만들어내고 있기 때문이라는 것을 쉽게 알 수 있습니다. TPM, Secure Boot, 그리고 2FA 개선 사항은 이러한 노력의 결실입니다.


 아마존