

Seagate는 2007년에 암호화 기능이 내장된 최초의 노트북 하드 드라이브를 출시했습니다. 그 이후로 TCG(Trusted Computing Group)는 Opal이라는 SED(Self-Encrypted Drive) 표준을 정의했고, 이는 Seagate, Hitachi와 같은 주요 하드 드라이브 제조업체, Micron, Samsung과 같은 플래시 메모리 공급업체, CMS와 같은 외장 드라이브 공급업체 등에서 Opal 기반 SED를 폭넓게 출시할 수 있는 기반을 마련했습니다. Dell, HP, Lenovo와 같은 PC 제조업체는 다양한 시스템에서 이러한 SED를 추가 비용 없이 또는 거의 추가 비용 없이 제공하고 있습니다. Gartner는 5년 안에 모든 드라이브가 하드웨어 암호화될 것으로 예측합니다. SED란 무엇일까요?
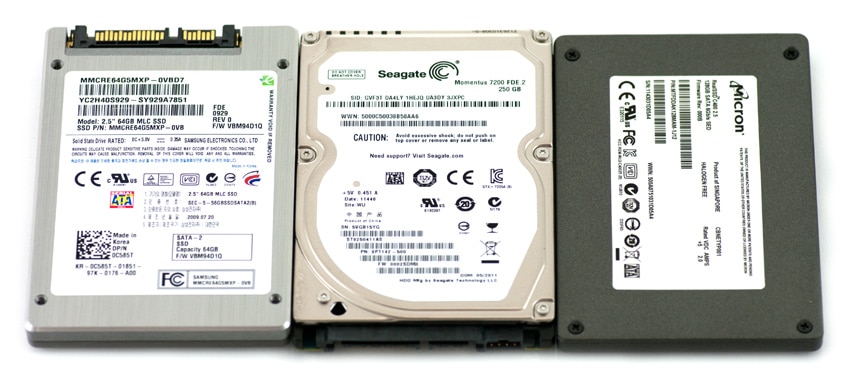
자체 암호화 드라이브를 구매해야 하는 이유는 무엇입니까?
#1: 규정 준수
전 세계 데이터 보호법 및 규정은 계속해서 암호화에 대해 더욱 엄격해지고 더 높은 처벌을 지정하며 더 엄격한 규정 준수를 요구합니다.
# 2 : 성능
SED에는 암호화 하드웨어가 통합되어 있으므로 성능에 미치는 영향이 전혀 없습니다. 스캔, 백업 및 대용량 파일 작업과 같은 데이터 집약적 애플리케이션의 경우 SED는 소프트웨어 FDE 제품보다 두 배 이상의 드라이브 성능을 제공할 수 있습니다.
#3: 더 강력한 보안
SED의 보안은 운영 체제와 독립적이므로 OS, BIO 등에 대한 소프트웨어 공격은 SED에 대해 효과적이지 않습니다. SED는 Evil Maid 공격과 같이 CD 또는 USB 키를 사용하는 대체 부팅 접근 방식과 같은 공격에 취약하지 않습니다. 또는 시스템 메모리에 저장된 암호화 키를 발견하기 위한 메모리 공격(예: Princeton Cold Boot 공격)
#4: 통합 인증
드라이브 잠금을 해제하기 위해 SED에서 사용자 인증을 수행합니다. 인증은 드라이브와 분리될 수 없으며 드라이브에서 사용자 인증을 수행할 때 시스템의 유일한 소프트웨어인 보호된 부팅 전 OS에 의해 수행됩니다.
#5: 소프트웨어에 대한 투명성
SED는 하드웨어 수준에서 작동하므로 암호화 및 인증 기능이 운영 체제를 포함한 시스템 소프트웨어에 완전히 투명합니다.
#6: 암호화 키 관리가 필요하지 않음
암호화 키는 SED 컨트롤러에서 생성되며 드라이브를 떠나지 않습니다. 따라서 로컬 또는 중앙에서 암호화 키를 백업, 복구 또는 저장할 필요가 없습니다.
#7: 사용 편의성
SED를 사용하면 사용자는 시작할 때 드라이브에 인증한 다음 필요에 따라 암호/자격 증명을 변경하기만 하면 됩니다. 결과적으로 암호화는 사용자에게 보이지 않으며 전체 시스템은 사용자 생산성에 영향을 주지 않고 성능으로 작동합니다.
#8: 공장 통합
SED는 일반적으로 PC OEM에서 새 플랫폼의 기능으로 구매하게 되며 이는 다음과 같은 이유로 사용자에게 이점이 됩니다. SED는 모든 하드웨어 및 소프트웨어와 함께 테스트된 시스템입니다. 암호화는 항상 켜져 있습니다. PC OEM은 플랫폼 및 암호화 솔루션에 대한 단일 지원 지점을 제공합니다. SED 관리 소프트웨어는 공장 이미지의 일부로 미리 로드할 수 있습니다.
#9: 배포하기 쉬움
SED는 항상 암호화하므로 드라이브의 이미지가 생성되면 즉시 사용할 수 있습니다.
#10: 낮은 총소유비용
전체 디스크 암호화와 비교할 때 구입 비용이 들더라도 SED는 배포, IT 관리, 성능, 사용자 생산성 및 보안/규정 준수 영역에서 암호화 솔루션에 대한 총 소유 비용이 가장 낮습니다.
저자에 관하여
 Lark Allen – 비즈니스 개발 부사장, 웨이브 시스템
Allen 씨는 Wave의 비즈니스 및 기업 개발을 담당하며 특히 전략적 기술 관계를 구축하고 Wave의 전략적 목표를 달성할 가능성이 있는 기회를 평가합니다. 또한 Mr. Allen은 보안 제품과 관련된 핵심 시장 및 전략 개발을 감독하여 회사의 경쟁력을 강화합니다.


 아마존