

Na Cisco Live, a Cisco apresentou o Cisco Cloud Control, uma plataforma de gerenciamento unificada que visa integrar redes, segurança, computação, observabilidade e colaboração em um único plano operacional. A empresa posiciona a plataforma como a base de seu modelo AgenticOps mais amplo, no qual operadores humanos e agentes de IA trabalham com os mesmos dados, telemetria e contexto de políticas, mantendo a supervisão humana.
O Cloud Control foi projetado em torno de uma experiência de login único que oferece às equipes de TI uma visão consolidada da infraestrutura e dos serviços da Cisco. Em vez de dividir as operações em consoles separados, a plataforma fornece um sistema unificado para monitoramento, gerenciamento e resposta. A Cisco afirmou que os clientes também poderão criar seus próprios aplicativos e agentes de IA dentro da plataforma, usando fluxos de trabalho em linguagem natural. O ecossistema circundante inclui integrações com AWS, Microsoft, Google Cloud, ServiceNow, PagerDuty, Slack, Linear e Wiz.
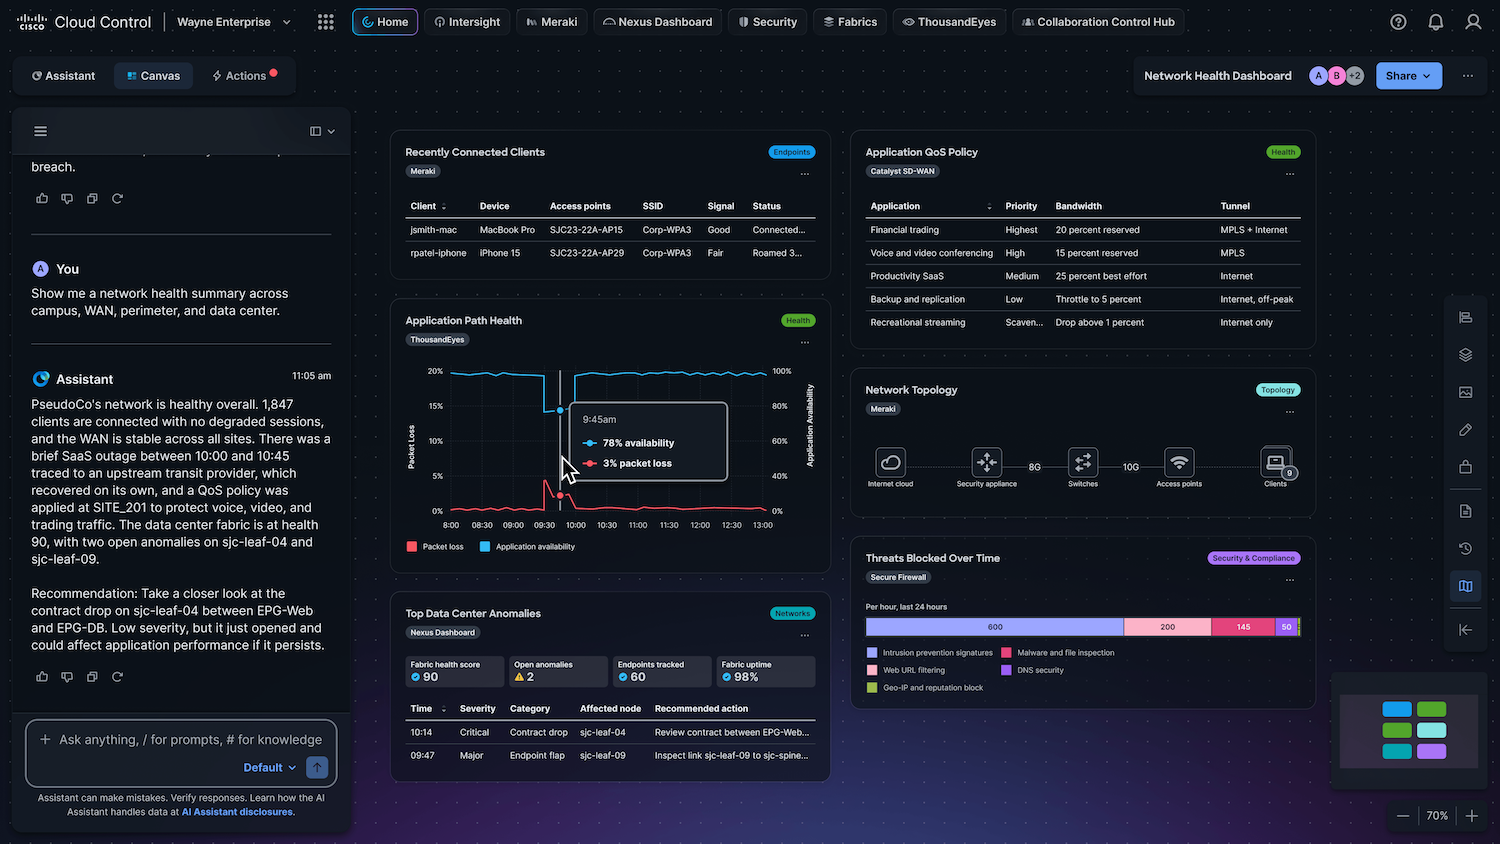
O presidente e diretor de produtos da Cisco, Jeetu Patel, enquadrou o lançamento em torno do impacto operacional dos agentes de IA na infraestrutura corporativa, descrevendo o Cloud Control como “um centro de comando para IA agética: uma plataforma onde sua equipe e seus agentes de IA trabalham juntos, no mesmo ambiente, com as mesmas informações e com humanos no controle”. A visão da empresa é que agentes operando continuamente mudarão a forma como os ambientes são dimensionados, monitorados e protegidos, mas somente se esses agentes operarem dentro de uma plataforma unificada e governada. O Cloud Control foi projetado para servir como esse ambiente de comando compartilhado tanto para equipes humanas quanto para agentes automatizados.
Um Plano de Controle em Todos os Domínios
Em nível de plataforma, o Cloud Control visa unificar a telemetria entre domínios de sistemas de rede, segurança, observabilidade e colaboração. O argumento da Cisco é direto: se operadores e agentes estiverem atuando com base na mesma telemetria e contexto, eles podem responder mais rapidamente e com menos fragmentação entre equipes e ferramentas. Essa visibilidade entre domínios é considerada especialmente importante para o tempo de atividade, o comportamento de agentes de IA e o controle de custos relacionados ao uso de tokens.
A Cisco também afirmou que o Cloud Control utiliza uma combinação de modelos de IA específicos e de ponta, incluindo seu Modelo de Rede Profunda, que, segundo a empresa, é baseado em 40 anos de dados operacionais de redes da Cisco. A ênfase aqui está na especialização do modelo, em vez de depender de um único modelo de uso geral de grande porte. A Cisco descreve o resultado como uma inteligência de sistema que se adapta à complexidade do problema, e não apenas ao tamanho do modelo. Na prática, a Cisco apresenta isso como uma forma de aprimorar a resolução de problemas em operações de infraestrutura sem sacrificar a precisão específica do domínio.
Um ponto crucial do anúncio é o plano da Cisco de introduzir agentes confiáveis no Cloud Control. Espera-se que esses agentes sigam um fluxo de trabalho estruturado: detectar um problema, determinar a causa provável, recomendar ou aplicar uma correção, testar a alteração proposta e verificar se a qualidade do serviço foi recuperada. A Cisco afirmou que esses recursos utilizarão telemetria, tecnologia de gêmeos digitais, métricas de experiência aprimoradas, raciocínio profundo e fluxos de trabalho baseados em agentes. O objetivo maior é uma automação em circuito fechado que permaneça visível e controlada, em vez de opaca.
Personalização do AI Canvas e Studio Extend
A Cisco também apresentou o Cisco AI Canvas, descrito como um espaço de trabalho colaborativo onde operadores e agentes podem investigar e resolver problemas juntos, usando um contexto compartilhado em tempo real. O recurso foi desenvolvido para preservar o histórico operacional entre transferências de responsabilidade, turnos e escalonamentos, para que as equipes não precisem reconstruir o mesmo processo de solução de problemas várias vezes.
Em termos de personalização, o Cloud Control Studio adiciona dois ambientes de desenvolvimento: o Agent Builder e o App Builder. O Agent Builder destina-se a clientes que desejam criar agentes alinhados a fluxos de trabalho, políticas e cadeias de ferramentas internas. A Cisco afirma que ele oferece suporte a conexões com mais de 50 plataformas de terceiros por meio de conectores nativos ou do Protocolo de Contexto de Modelo (MCP). O App Builder foi projetado para permitir que os clientes criem aplicativos e fluxos de trabalho a partir de prompts em linguagem natural, com o OpenAI Codex integrado à experiência. A Cisco afirma que os aplicativos e agentes criados pelos clientes, juntamente com extensões desenvolvidas pelo ecossistema, podem ser publicados por meio do Cloud Control Marketplace.
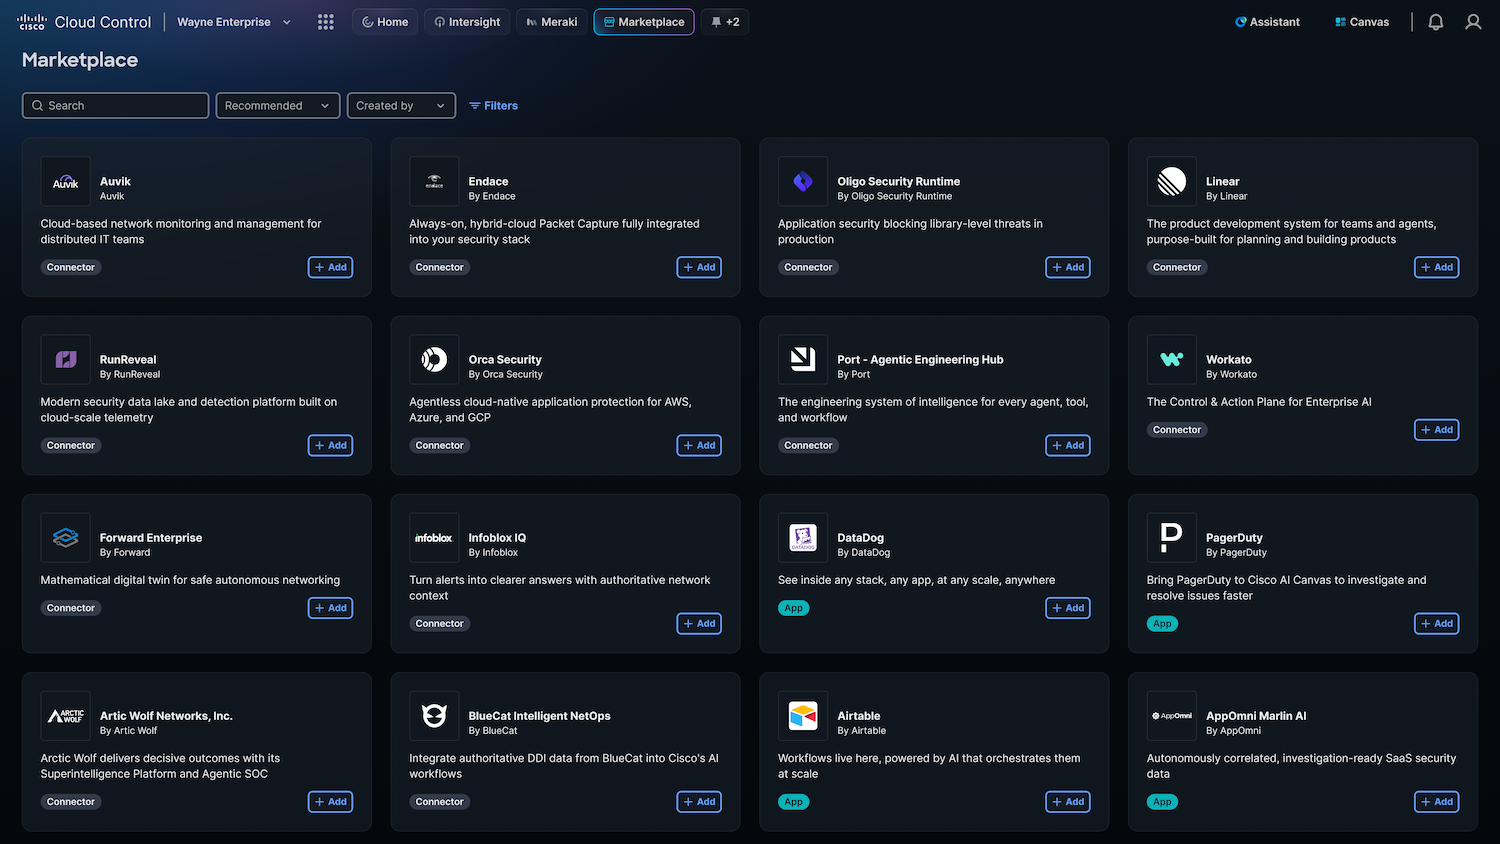
A Cisco informou que o Cisco Cloud Control entrará em disponibilidade controlada nos Estados Unidos a partir de 2 de junho, com disponibilidade global a seguir.
A postura de segurança está mudando em direção à proteção em tempo de execução.
A segurança foi o segundo pilar principal do anúncio. A premissa da Cisco é que o tempo entre a divulgação de uma vulnerabilidade e sua exploração diminuiu a tal ponto que as defesas reativas tradicionais não são mais suficientes. A empresa afirmou ser membro fundador do Projeto Glasswing da Anthropic e do Daybreak da OpenAI, utilizando os mais recentes modelos de IA de ponta para testar a resistência de seus próprios produtos e descobrir vulnerabilidades antes que os adversários o façam. A Cisco também destacou a especificação de segurança de código aberto Foundry Security Spec como uma forma de tornar esse rigor de avaliação mais amplamente disponível.
Na camada de infraestrutura, a Cisco está expandindo o Live Protect, que descreve como um recurso de proteção em tempo de execução que protege as plataformas compatíveis contra vulnerabilidades recém-descobertas sem exigir reinicializações, atualizações de software ou janelas de manutenção. O Live Protect já está disponível nos switches da série Cisco Nexus 9000 e incluído no pacote Nexus One. A Cisco afirmou que planeja estender a tecnologia para switches inteligentes de campus e filiais em seguida, e para roteadores seguros ainda este ano.
A empresa também destacou o Hybrid Mesh Firewall, que estende a aplicação de políticas a redes e aplicativos, bem como a firewalls da Cisco e de terceiros. O objetivo é reduzir o impacto de ataques e manter uma proteção consistente à medida que a infraestrutura se torna mais distribuída e híbrida.
Mais controles para agentes de IA
A Cisco aproveitou o evento para expandir ainda mais a estrutura de segurança em torno de agentes de IA corporativos. Com base em anúncios anteriores na RSAC, a empresa afirmou que está adicionando novos recursos que abrangem Defesa de IA, Confiança Zero para agentes e um modelo de SOC Agético. A mensagem principal é que as organizações precisarão proteger ambos os lados da equação da IA: proteger os agentes contra manipulação externa e restringir o que os próprios agentes podem fazer em ambientes de produção.
Roteiro para proteção contra ataques quânticos torna-se mais explícito
A Cisco delineou um roteiro mais concreto para infraestrutura à prova de computação quântica. A empresa afirmou que planeja habilitar recursos de comunicação à prova de computação quântica na maior parte de seu portfólio principal até dezembro de 2026, estendendo as proteções pós-quânticas a plataformas que transportam tráfego corporativo sensível.
A Cisco anunciou que, a partir de agora, todos os novos roteadores, switches e firewalls para campus, filiais e data centers serão enviados com o recurso de inicialização segura contra computação quântica ativado por padrão. Isso amplia o trabalho já em andamento nos switches inteligentes para campus.
A Cisco também está adicionando duas ferramentas de avaliação e planejamento. As Avaliações de Preparação Quântica, disponíveis por meio do Cisco IQ, são projetadas para identificar os ativos mais expostos ao risco de coleta imediata e descriptografia posterior, ajudando as organizações a priorizar a remediação. A disponibilidade global está prevista para julho de 2026. A Cisco também apresentou uma Estrutura de Resiliência Quântica, que organiza a preparação empresarial em duas grandes áreas: comunicações seguras contra ataques quânticos e produtos seguros contra ataques quânticos.
Serviços Cisco e IQ adicionam foco à resiliência
Para dar suporte ao modelo operacional por trás desses anúncios, a Cisco também está implementando os Serviços de Infraestrutura Resiliente por meio de Suporte e Serviços Profissionais. A estrutura de serviços inclui três etapas: avaliação de exposição, modernização da infraestrutura e resiliência de defesa. A Cisco posiciona isso como um caminho estruturado para clientes que precisam avaliar os riscos representados pelas ameaças da era da IA e modernizar sua infraestrutura em paralelo.
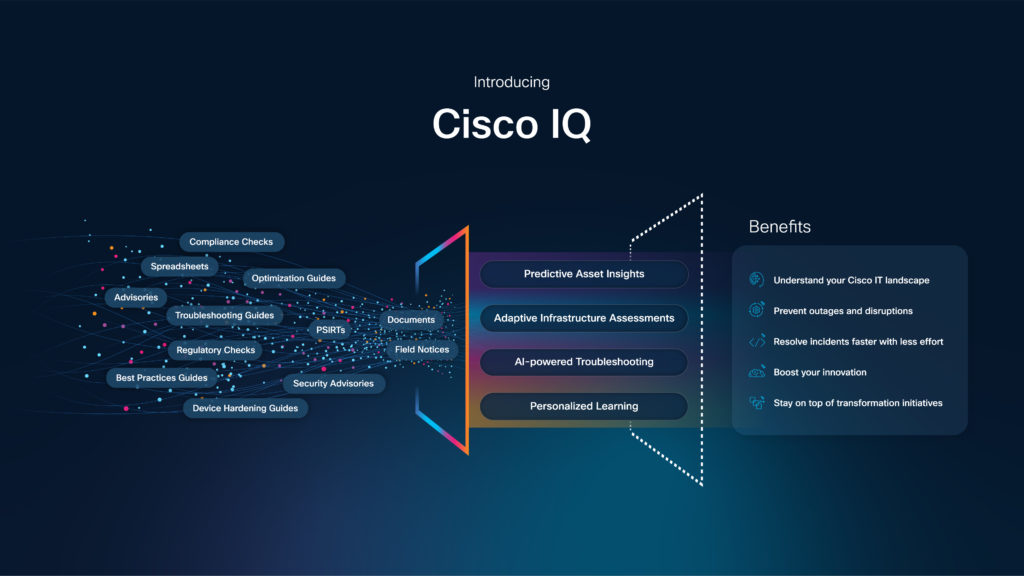
O Cisco IQ, agora integrado ao Cloud Control, funciona como a interface de entrega orientada por IA da empresa para suporte e serviços profissionais. A Cisco afirmou que o objetivo é ajudar os clientes a construir um plano de resiliência de longo prazo usando insights baseados em IA e os princípios de Zero Trust. Para organizações com requisitos de soberania e residência, a Cisco também oferecerá opções de implantação local para o Cisco IQ.
Outra novidade é o Peer Benchmarking no Cisco IQ, que usa dados anonimizados para mostrar como uma organização se compara a ambientes semelhantes em áreas como exposição no último dia de suporte e taxas de vulnerabilidade. A Cisco afirmou que o recurso está previsto para estar disponível globalmente em julho de 2026.


 Amazon