

A NVIDIA está firmando parcerias com a Akamai, Forescout, Palo Alto Networks, Siemens e Xage Security para acelerar a computação e a IA em ambientes de tecnologia operacional (TO) e sistemas de controle industrial (SCI). O objetivo é aprimorar a detecção e a resposta a ameaças em tempo real para infraestruturas críticas. Essas parcerias utilizam uma configuração distribuída na qual a segurança é aplicada na borda da rede e gerenciada por IA centralizada.
Atualmente, os ambientes de OT e ICS nos setores de energia, manufatura e transporte dependem cada vez mais de redes corporativas e conectividade em nuvem. Embora isso favoreça a automação e a análise, também aumenta o risco de ataques cibernéticos. Diferentemente dos ambientes de TI, os sistemas de OT gerenciam processos físicos, portanto, incidentes cibernéticos podem afetar diretamente a segurança e as operações. Muitos sistemas mais antigos foram projetados para durabilidade, e não para ameaças modernas. Isso cria uma lacuna entre os ataques avançados e as defesas atuais.
Confiança Zero Distribuída e Aplicação na Borda
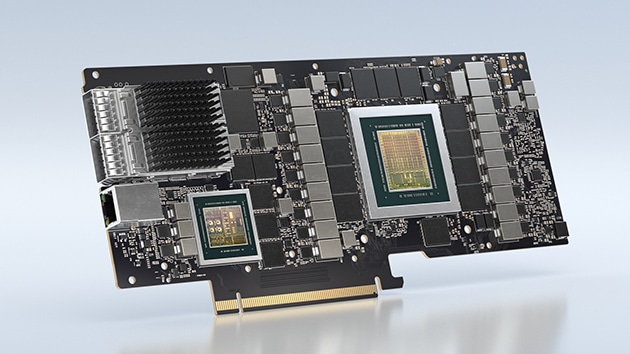
A Forescout e a NVIDIA estão trabalhando juntas para tornar a segurança de confiança zero uma realidade para a Tecnologia Operacional (TO), identificando ativos sem a necessidade de agentes de software. A Forescout fornece análise de risco em tempo real e segmentação de rede para restringir a movimentação lateral sem interromper as operações. Ao utilizar as Unidades de Processamento Digital (DPUs) NVIDIA BlueField para serviços de segurança, a proteção permanece isolada por hardware dos processos essenciais, de modo que as verificações de segurança não prejudiquem o desempenho do sistema.
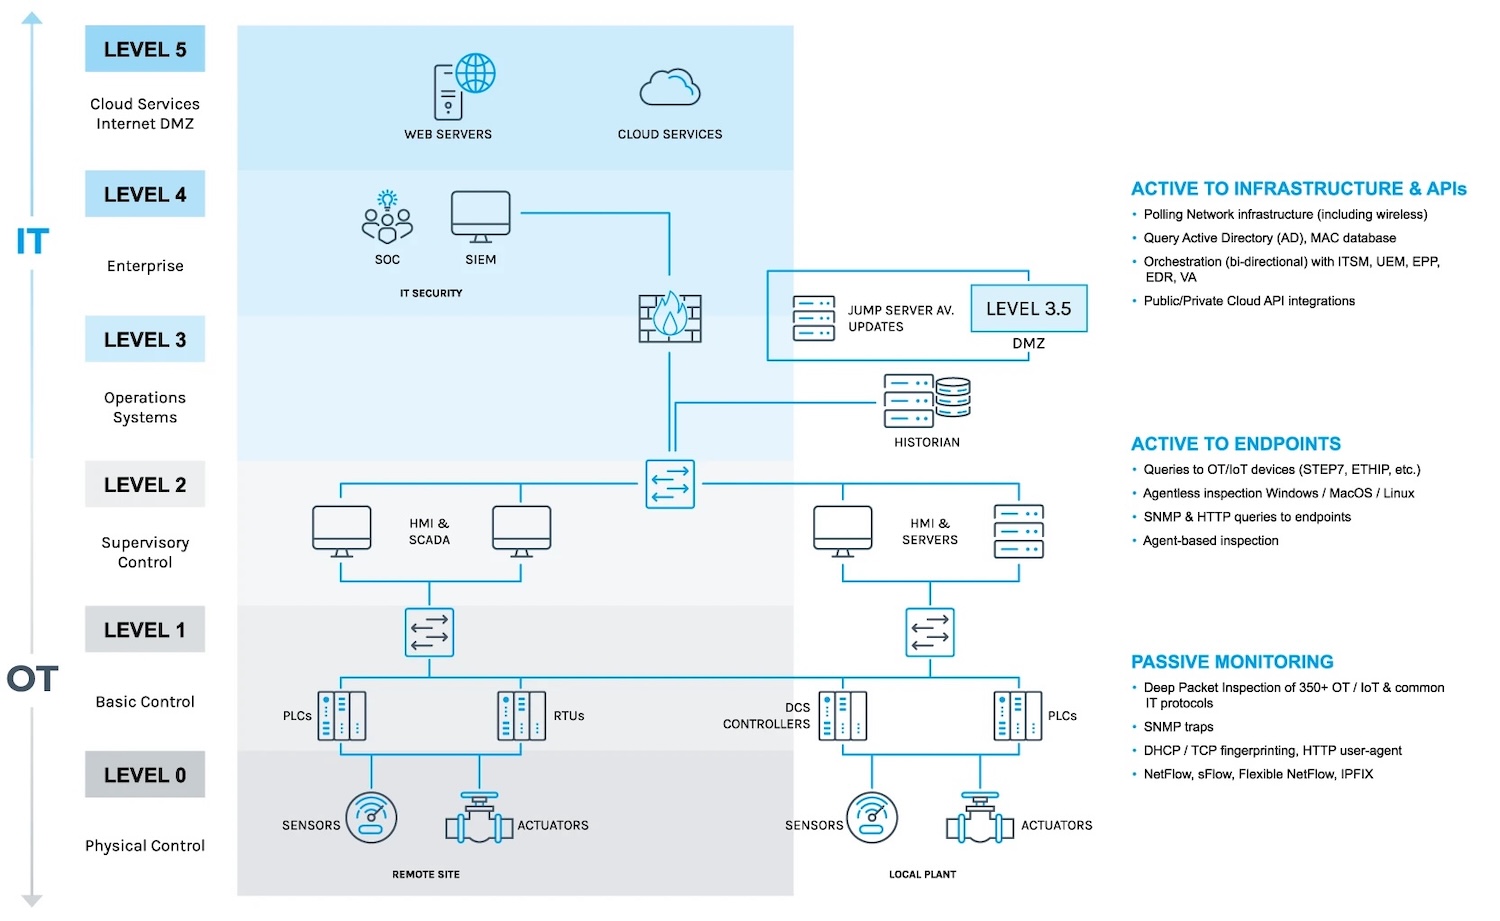
A Siemens e a Palo Alto Networks também estão integrando segurança à automação industrial. As ferramentas de segurança tradicionais costumam tornar os processos mais lentos, o que pode ser problemático em sistemas de automação de alta disponibilidade. Na S4x26, a Siemens apresentará um Data Center de Automação Industrial pronto para IA. Ele combina computação virtualizada com uma configuração de cibersegurança que atende aos padrões IEC 62443. A transferência da segurança do Palo Alto Networks Prisma AIRS AI Runtime para as DPUs NVIDIA BlueField permite a inspeção profunda de pacotes e o monitoramento de anomalias em nível de infraestrutura. Isso mantém a latência baixa, ao mesmo tempo que monitora o tráfego industrial.
Segmentação sem agentes e proteção da infraestrutura energética
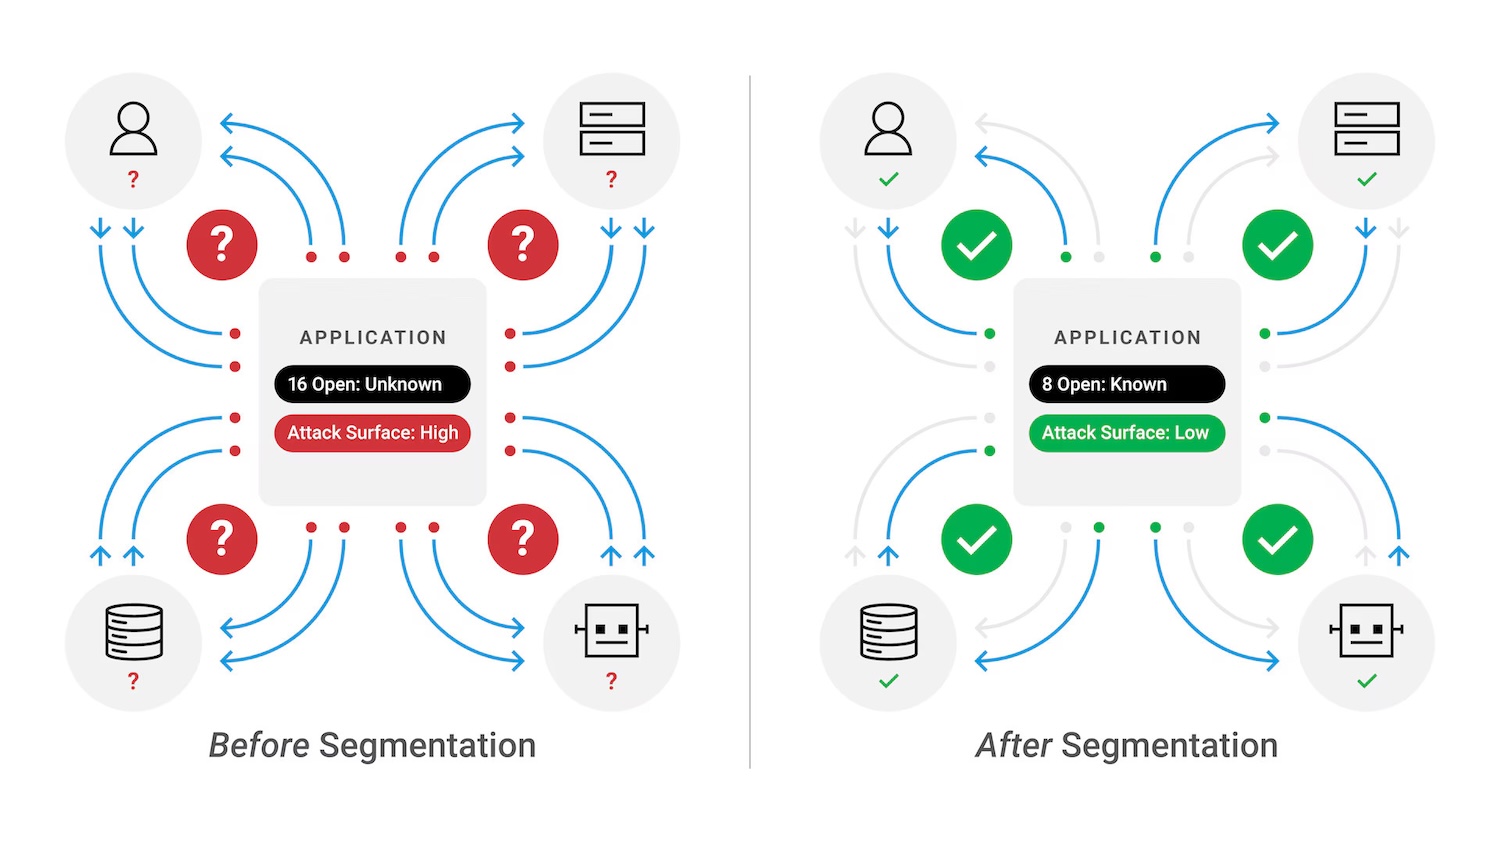
A Akamai Technologies expandiu sua plataforma Guardicore para NVIDIA BlueField, possibilitando a segmentação sem agentes. Isso permite que os operadores protejam dispositivos e cargas de trabalho em zonas seguras sem a necessidade de instalar agentes em hardware antigo ou com certificação de segurança deficiente. A segmentação ocorre em velocidade máxima de rede dentro da DPU (Unidade de Processamento de Dados), permitindo a contenção rápida de ameaças e garantindo que as cargas de trabalho urgentes em data centers ou locais de borda sejam executadas sem problemas.
A Xage Security está trabalhando com a NVIDIA para proteger a infraestrutura de energia que dá suporte a projetos de IA em larga escala. A Xage oferece uma plataforma de segurança distribuída, baseada em identidade, que protege uma parte significativa do gasoduto de transporte e armazenamento de petróleo e gás dos EUA. Na S4x26, a Xage demonstrará como incorporar a aplicação de políticas de confiança zero diretamente em ambientes de energia e IA usando o NVIDIA BlueField. Essa integração permite o gerenciamento do acesso de terceiros e protege as operações de IA em escala, mantendo a confiabilidade.
Uma arquitetura unificada de cibersegurança para tecnologia operacional.
Uma arquitetura de cibersegurança clara está emergindo dessas colaborações. Os serviços de segurança são executados em DPUs NVIDIA BlueField próximas aos sistemas operacionais, permitindo inspeção e aplicação isoladas por hardware. Os dados de OT gerados na borda são enviados para centros de IA centralizados para análise de padrões e detecção de anomalias em vários locais.
Este modelo permite ações de segurança locais na borda da rede, ao mesmo tempo que compartilha informações centrais. A defesa coordenada aumenta a visibilidade e acelera os tempos de resposta em ambientes distribuídos. Ao transferir as funções de segurança para a Unidade de Processamento Distribuído (DPU), as organizações podem garantir desempenho consistente e proteger o tempo de atividade, estabelecendo um novo padrão de resiliência em infraestruturas críticas.
A NVIDIA e seus parceiros demonstrarão essas soluções de computação acelerada e IA na S4x26 em Miami, de 24 a 26 de fevereiro.


 Amazon