

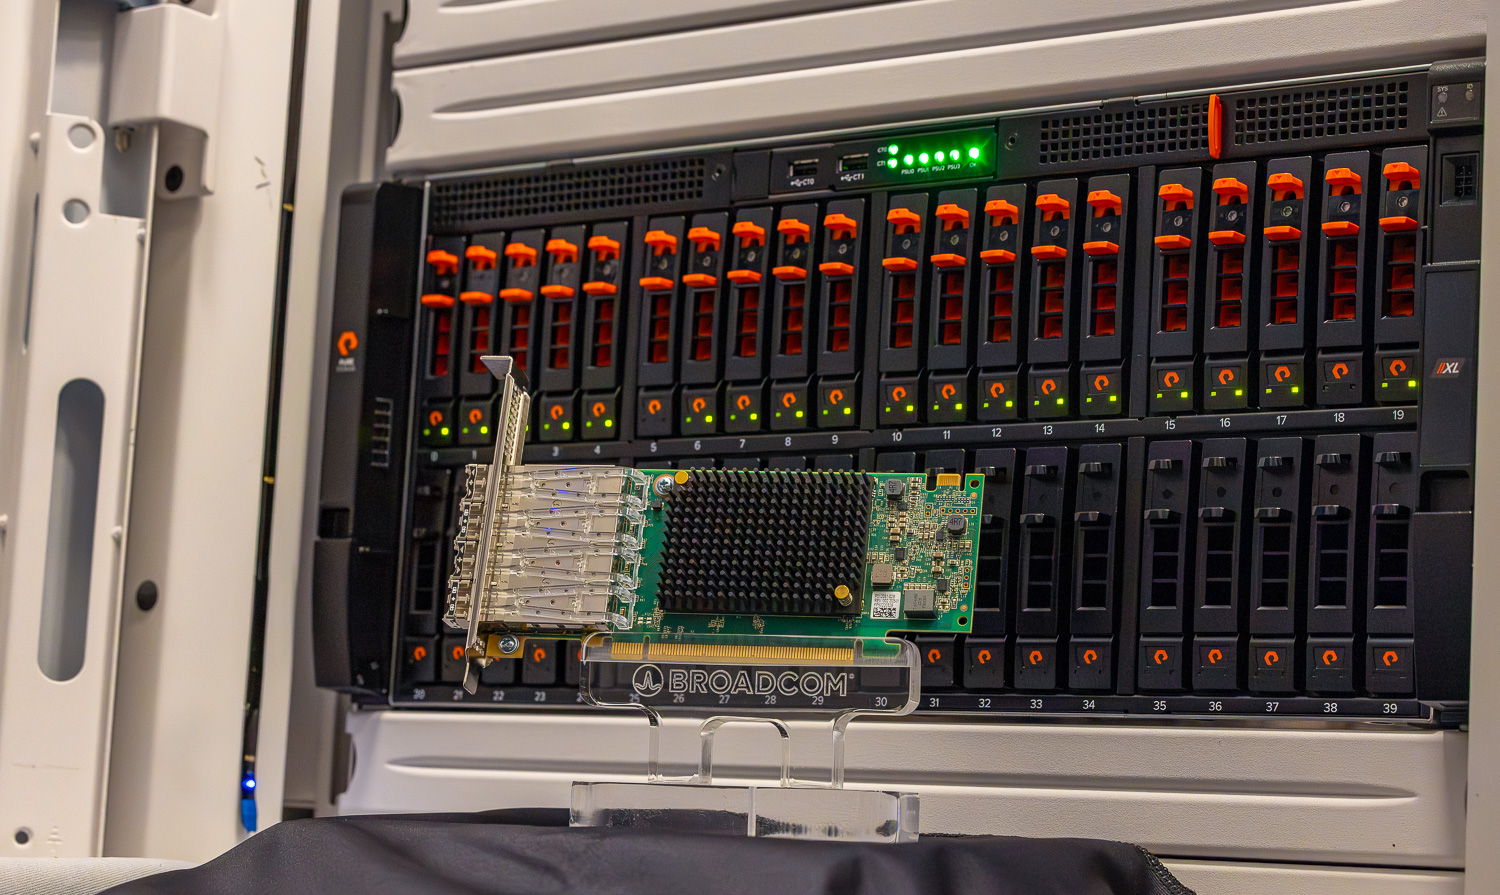
Pela primeira vez, a criptografia de ponta a ponta baseada em hardware está disponível em todo o caminho de dados Fibre Channel — do servidor ao array de armazenamento. A Everpure (anteriormente Pure Storage) agora comercializa sistemas FlashArray compatíveis com Fibre Channel com a tecnologia Emulex SecureHBA integrada diretamente ao array, completando o caminho de transporte criptografado que a indústria vem buscando. Os futuros modelos FlashArray serão comercializados com o SecureHBA como opção padrão de adaptador Fibre Channel. Em nossa avaliação, analisamos o FlashArray//XL130 R5, o primeiro array de armazenamento primário a trazer esse recurso nativamente para a plataforma.
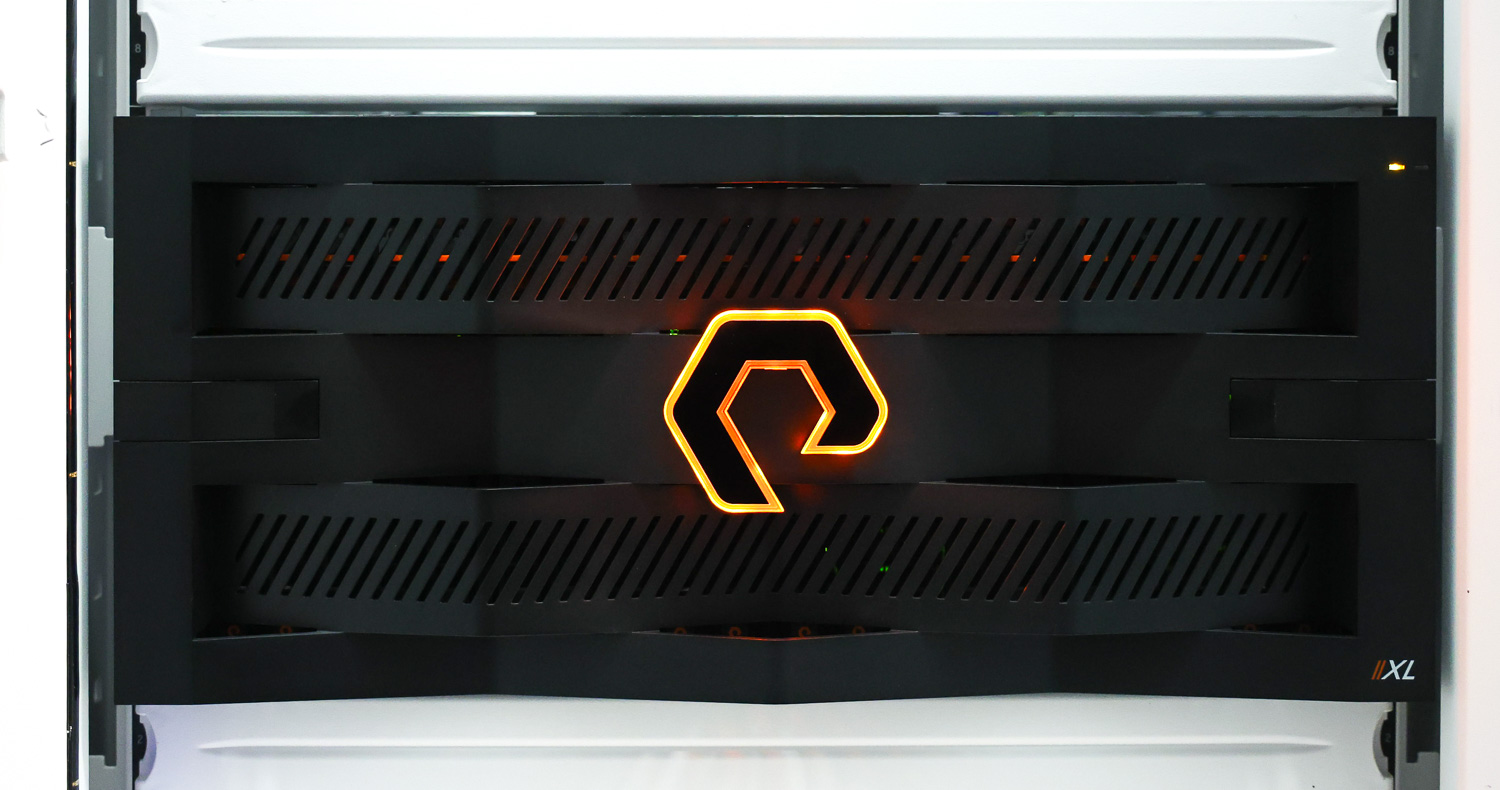
Quando servidores equipados com SecureHBA se conectam ao array Everpure, sessões criptografadas são estabelecidas automaticamente no hardware. Não há agentes adicionais para instalar nem infraestrutura de criptografia externa necessária. O resultado é uma conexão Fibre Channel criptografada de ponta a ponta, do servidor ao armazenamento, implementada de forma transparente e sem a necessidade de software adicional ou infraestrutura de criptografia externa.
Embora a criptografia em repouso seja uma prática padrão em sistemas de armazenamento corporativos, a criptografia de dados em trânsito, especialmente em ambientes SAN Fibre Channel, tem sido difícil de implementar sem aumentar a complexidade e impactar o desempenho das aplicações. Historicamente, as organizações têm se baseado em métodos de software com sistemas externos de gerenciamento de chaves, o que introduz sobrecarga de gerenciamento adicional e riscos potenciais. Fornecer criptografia contínua em nível de hardware em toda a rede de armazenamento tem sido historicamente um desafio.
A Emulex propôs-se a resolver esse desafio com seu SecureHBA. Em vez de depender do software do host ou de sistemas externos, o SecureHBA realiza a criptografia em hardware, garantindo que o desempenho e os fluxos de trabalho dos aplicativos permaneçam inalterados. Desde a cobertura inicial, a tecnologia avançou decisivamente para a produção. Em fevereiro, a Fibre Channel Industry Association (FCIA) anunciou a conclusão da especificação INCITS Fibre Channel, Security Protocols, Third Edition (FC-SP-3) . O SecureHBA da Emulex é totalmente compatível com o novo padrão. Os SecureHBAs agora são amplamente distribuídos pelos principais fabricantes de servidores, incluindo Dell, HPE e Lenovo, e mais de 120,000 adaptadores já foram implantados em ambientes corporativos. Em muitos casos, as organizações instalaram endpoints Fibre Channel com capacidade de criptografia durante ciclos de atualização de servidores de rotina, mas não aproveitaram totalmente seus benefícios porque os arrays de armazenamento não tinham suporte nativo.
Esta análise técnica examina o funcionamento do SecureHBA com o FlashArray//XL130 R5 testado, analisa como o Emulex SAN Manager 3.0 proporciona visibilidade operacional e geração de relatórios e confirma o desempenho da criptografia baseada em hardware em um cenário real. Uma distinção fundamental reside no local onde a criptografia ocorre no caminho dos dados: diferentemente da criptografia na camada de aplicação, que torna os dados incompressíveis antes de chegarem ao array, o SecureHBA criptografa na camada de transporte Fibre Channel, preservando os recursos de compressão, deduplicação e detecção de ransomware em nível de array.
Por que a criptografia SAN em voo é importante
Tradicionalmente, as redes Fibre Channel operavam dentro de um perímetro de confiança presumido. Os sistemas de armazenamento eram fisicamente segmentados, rigorosamente gerenciados e considerados isolados de ameaças mais amplas à rede. Essa premissa é cada vez mais difícil de defender. A atividade de ransomware permanece persistente e adaptável. O relatório Ransomware 2026 da Symantec e da Carbon Black Threat Hunter Team observa que os grupos de agentes de ameaças continuam a evoluir rapidamente, com operações interrompidas sendo rapidamente substituídas por novos afiliados, resultando em um volume de ataques crescente ano após ano. O Relatório de Investigações de Violações de Dados da Verizon de 2025 corrobora essa tendência, constatando a presença de ransomware em 44% de todas as violações analisadas, um aumento de 37% em relação ao ano anterior.
Essas campanhas levam em consideração a infraestrutura. Uma vez que um invasor obtém acesso privilegiado, a visibilidade lateral interna torna-se possível. Embora o tráfego Fibre Channel não seja roteado como o tráfego IP tradicional, ele ainda opera na camada de transporte, movendo dados altamente sensíveis entre servidores e armazenamento. Tratar a SAN como inerentemente segura pressupõe que as defesas de perímetro permaneçam intactas e que nunca ocorra uma violação interna, pressupostos que os padrões de violação desafiam cada vez mais.
O cenário de risco mais realista não é um ataque externo direcionado diretamente à estrutura Fibre Channel, mas sim um host comprometido ou um usuário interno com privilégios elevados que já opere dentro do ambiente. Quando o controle administrativo de um servidor ou host de virtualização é obtido, o tráfego de armazenamento entre o host e o array torna-se observável dentro dos limites da infraestrutura. A criptografia do caminho de transporte garante que mesmo redes internas confiáveis não exponham dados sensíveis durante a movimentação lateral ou atividades pós-comprometimento.
As expectativas regulatórias estão evoluindo juntamente com o cenário de ameaças. Estruturas como CNSA 2.0, NIS2 e DORA enfatizam cada vez mais a resiliência criptográfica e a proteção de dados em trânsito, não apenas de dados em repouso. Os modelos de segurança são cada vez mais construídos em torno de princípios de confiança zero, onde os segmentos de rede internos não são mais implicitamente confiáveis. Como resultado, as organizações estão sendo pressionadas a avaliar a criptografia em todas as camadas da infraestrutura, incluindo caminhos de transporte de armazenamento que antes eram considerados seguros.
Existe também uma dimensão operacional. Muitas plataformas de armazenamento modernas dependem da identificação de comportamentos anômalos (como mudanças repentinas nas taxas de compressão ou nos padrões de gravação) para detectar ransomware precocemente. Se a criptografia for aplicada na camada de aplicação, antes que os dados cheguem ao array, esses mecanismos de detecção podem ser prejudicados. Criptografar o tráfego na camada de transporte, por outro lado, preserva a visibilidade do array sobre as características dos dados, ao mesmo tempo que os protege em trânsito. Essa distinção arquitetônica torna-se cada vez mais relevante à medida que as organizações aprimoram suas estratégias de recuperação e buscam reduzir o tempo de permanência dos dados durante ataques.
A localização da criptografia no caminho dos dados também afeta a eficiência do armazenamento. Quando os dados são criptografados na camada de aplicação ou no host antes de chegarem ao sistema de armazenamento, eles geralmente se tornam incompressíveis, pois o processo de criptografia remove padrões de dados reconhecíveis. Isso pode reduzir significativamente a eficácia dos serviços de compressão e redução de dados em nível de array. Por outro lado, a criptografia na camada de transporte dentro da pilha Fibre Channel ocorre depois que os dados saem do host, mas antes de atravessarem a SAN, e é descriptografada ao entrar no array de armazenamento. Essa abordagem permite que o array processe o fluxo de dados original normalmente, preservando a compressão, a deduplicação e outros serviços de dados, enquanto ainda protege os dados em trânsito. A distinção entre criptografia na camada de aplicação e na camada de transporte é particularmente importante para organizações que dependem de arrays de armazenamento modernos para eficiência e detecção de ransomware.
Os ciclos de atualização da infraestrutura amplificam a importância deste momento. As plataformas de servidores e armazenamento frequentemente permanecem em produção por cinco anos ou mais, o que significa que as decisões arquitetônicas tomadas hoje moldam a postura de segurança por grande parte da próxima década. Os recursos de criptografia incorporados no nível do hardware raramente são adicionados posteriormente; normalmente, são selecionados como parte do projeto fundamental. Para organizações que avaliam novas implantações de servidores ou modernizam arrays de armazenamento, a criptografia da camada de transporte dentro da SAN não deve mais ser tratada como opcional. A criptografia Fibre Channel PQC-secure baseada em hardware representa um controle de segurança duradouro que se alinha com as expectativas de conformidade em constante evolução, modelos de confiança zero e gerenciamento de riscos a longo prazo.
A criptografia SAN em trânsito não é uma reação a uma vulnerabilidade específica do Fibre Channel. Ela reflete uma mudança mais ampla no pensamento proativo de segurança empresarial: nenhuma camada de rede interna é implicitamente confiável, e a resiliência deve ser incorporada à infraestrutura desde o início, em todos os níveis possíveis.
Visão geral da arquitetura SecureHBA
O ecossistema Emulex SecureHBA é baseado no padrão INCITS Fibre Channel Security Protocols, Third Edition (FC-SP-3), proporcionando compatibilidade retroativa e futura com redes e adaptadores Fibre Channel existentes. Os SecureHBAs podem ser integrados a uma malha existente sem a necessidade de atualizações de hardware ou software dos switches. Quando ambos os endpoints suportam criptografia baseada em hardware, os recursos de criptografia são negociados automaticamente durante o processo de login padrão do Fibre Channel, e uma sessão criptografada é estabelecida sem configuração manual.
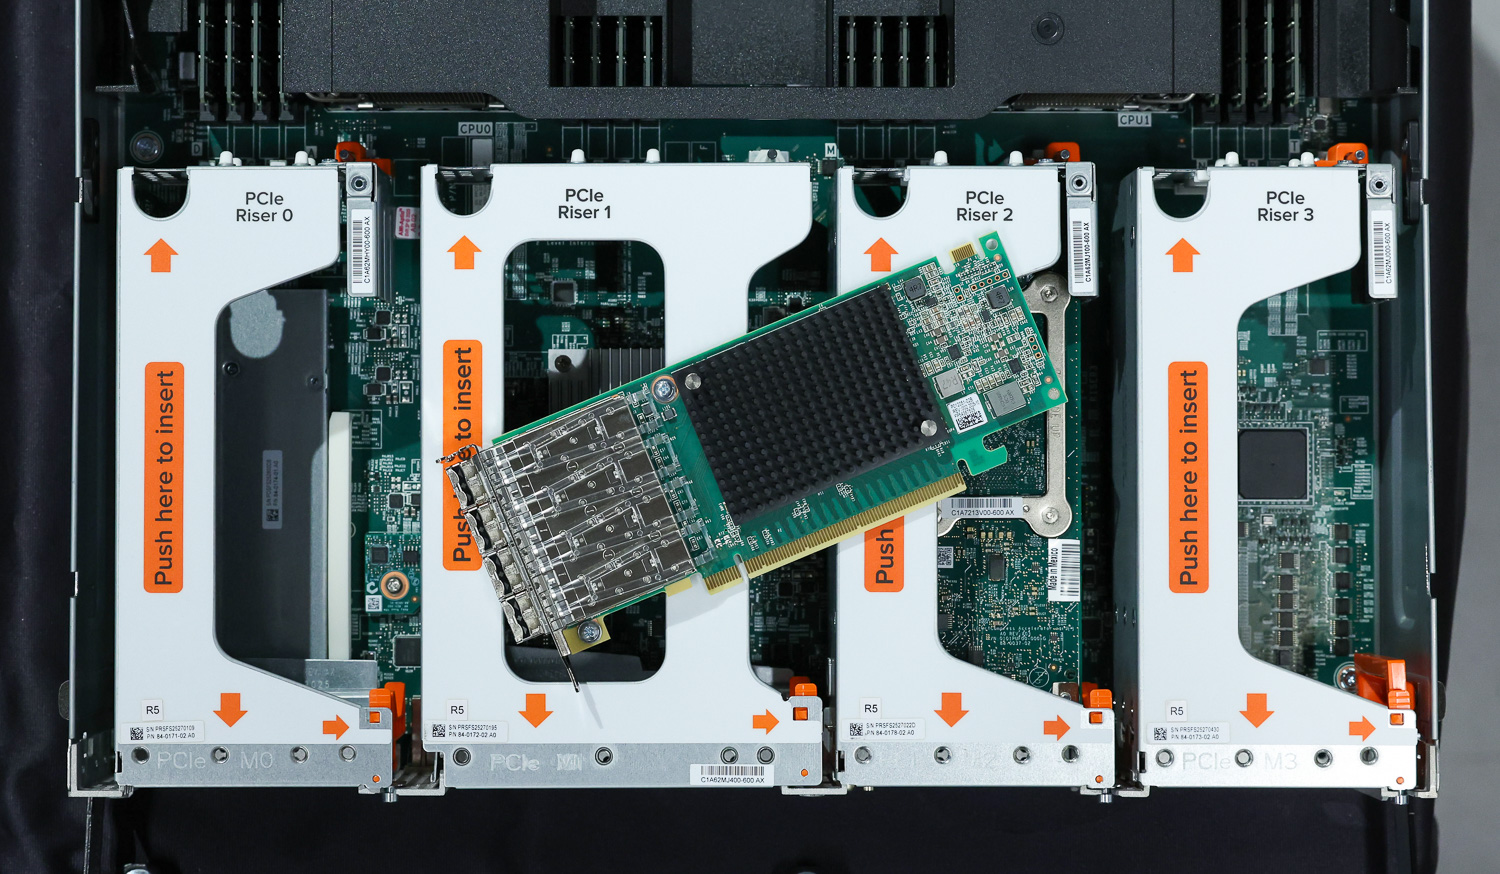
Como a negociação de chaves segura para computação quântica (PQC-safe) é gerenciada inteiramente pelos SecureHBAs, nenhuma infraestrutura adicional de gerenciamento de chaves ou configuração do sistema operacional é necessária. Neste contexto, "seguro para computação quântica" refere-se a mecanismos de troca de chaves criptográficas projetados para resistir a futuros ataques de computação quântica contra algoritmos tradicionais de chave pública. As chaves de sessão são geradas e renovadas autonomamente, permitindo que a criptografia opere de forma transparente na camada de transporte.
Os administradores podem alterar o comportamento padrão, mas isso não é necessário para total compatibilidade. Um administrador pode querer alterar as configurações para permitir apenas conexões criptografadas; isso impedirá que servidores que não as suportam se conectem. O administrador também pode desativar o recurso, permitindo que todos os servidores se conectem sem criptografia, se assim desejar.
Do ponto de vista arquitetônico, o SecureHBA incorpora a criptografia diretamente no caminho de transporte do Fibre Channel, em vez de adicioná-la às camadas de aplicativos ou software do host. Isso preserva o design de malha existente, permitindo a implementação da criptografia em trânsito sem introduzir complexidade operacional.
As plataformas de servidor modernas incluem cada vez mais mecanismos de confiança baseados em hardware que verificam a autenticidade e a integridade dos componentes do sistema antes que eles entrem em operação em cargas de trabalho de produção. Tecnologias como a raiz de confiança de silício (SRI), cadeias de inicialização segura (SBCs) e protocolos de atestação de dispositivos, incluindo o Protocolo de Segurança e Modelo de Dados DMTF (SPDM), permitem que os sistemas verifiquem criptograficamente o firmware, adaptadores e outros dispositivos na inicialização. Esses mecanismos garantem que o hardware envolvido em uma carga de trabalho seja genuíno e esteja executando com firmware verificado antes que qualquer transferência de dados seja iniciada.
O SecureHBA estende o modelo de confiança de hardware para a própria camada de transporte de armazenamento. Uma vez que os dispositivos confiáveis são estabelecidos nos endpoints do servidor e do armazenamento, a sessão Fibre Channel criptografada protege os dados em trânsito entre eles. Nessa arquitetura, a verificação de identidade e a proteção de dados trabalham em conjunto: componentes de infraestrutura confiáveis se comunicam por meio de um caminho SAN criptografado sem a necessidade de camadas de software adicionais ou infraestrutura de segurança externa. O resultado é uma postura de segurança alinhada aos princípios modernos de confiança zero, mantendo a simplicidade operacional típica dos ambientes Fibre Channel.
Validação de desempenho: Carga de trabalho TPROC-H do Oracle
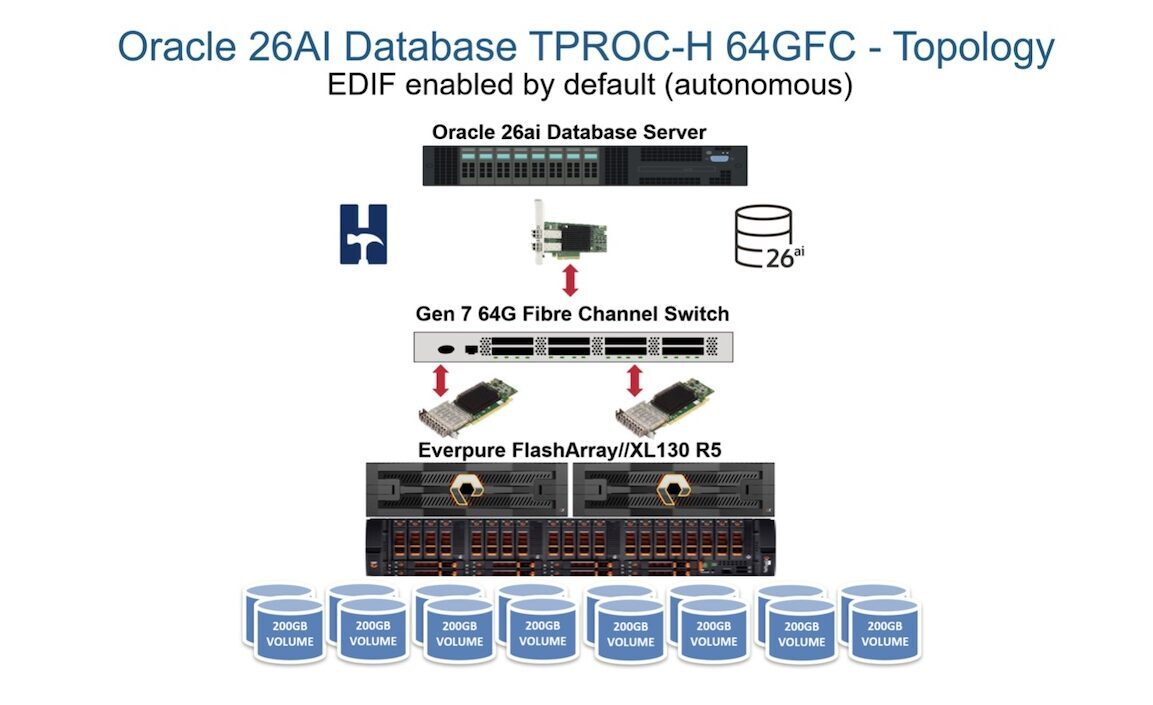
Representantes da Broadcom e da Everpure se reuniram conosco para uma sessão de laboratório virtual a fim de demonstrar as características de desempenho de conexões criptografadas e não criptografadas usando o Emulex SecureHBA e o Everpure FlashArray//XL130 R5. A configuração consistia em um servidor com um SecureHBA instalado, executando o software de banco de dados Oracle 26ai, com oito volumes de 200 gigabytes provisionados no FlashArray//XL130 R5 para um teste de data warehousing HammerDB TPROC-H. Projetado para máxima taxa de transferência, este teste nos permitiu levar o array e o SecureHBA aos seus limites absolutos e analisar seu desempenho com a criptografia de hardware habilitada e desabilitada.
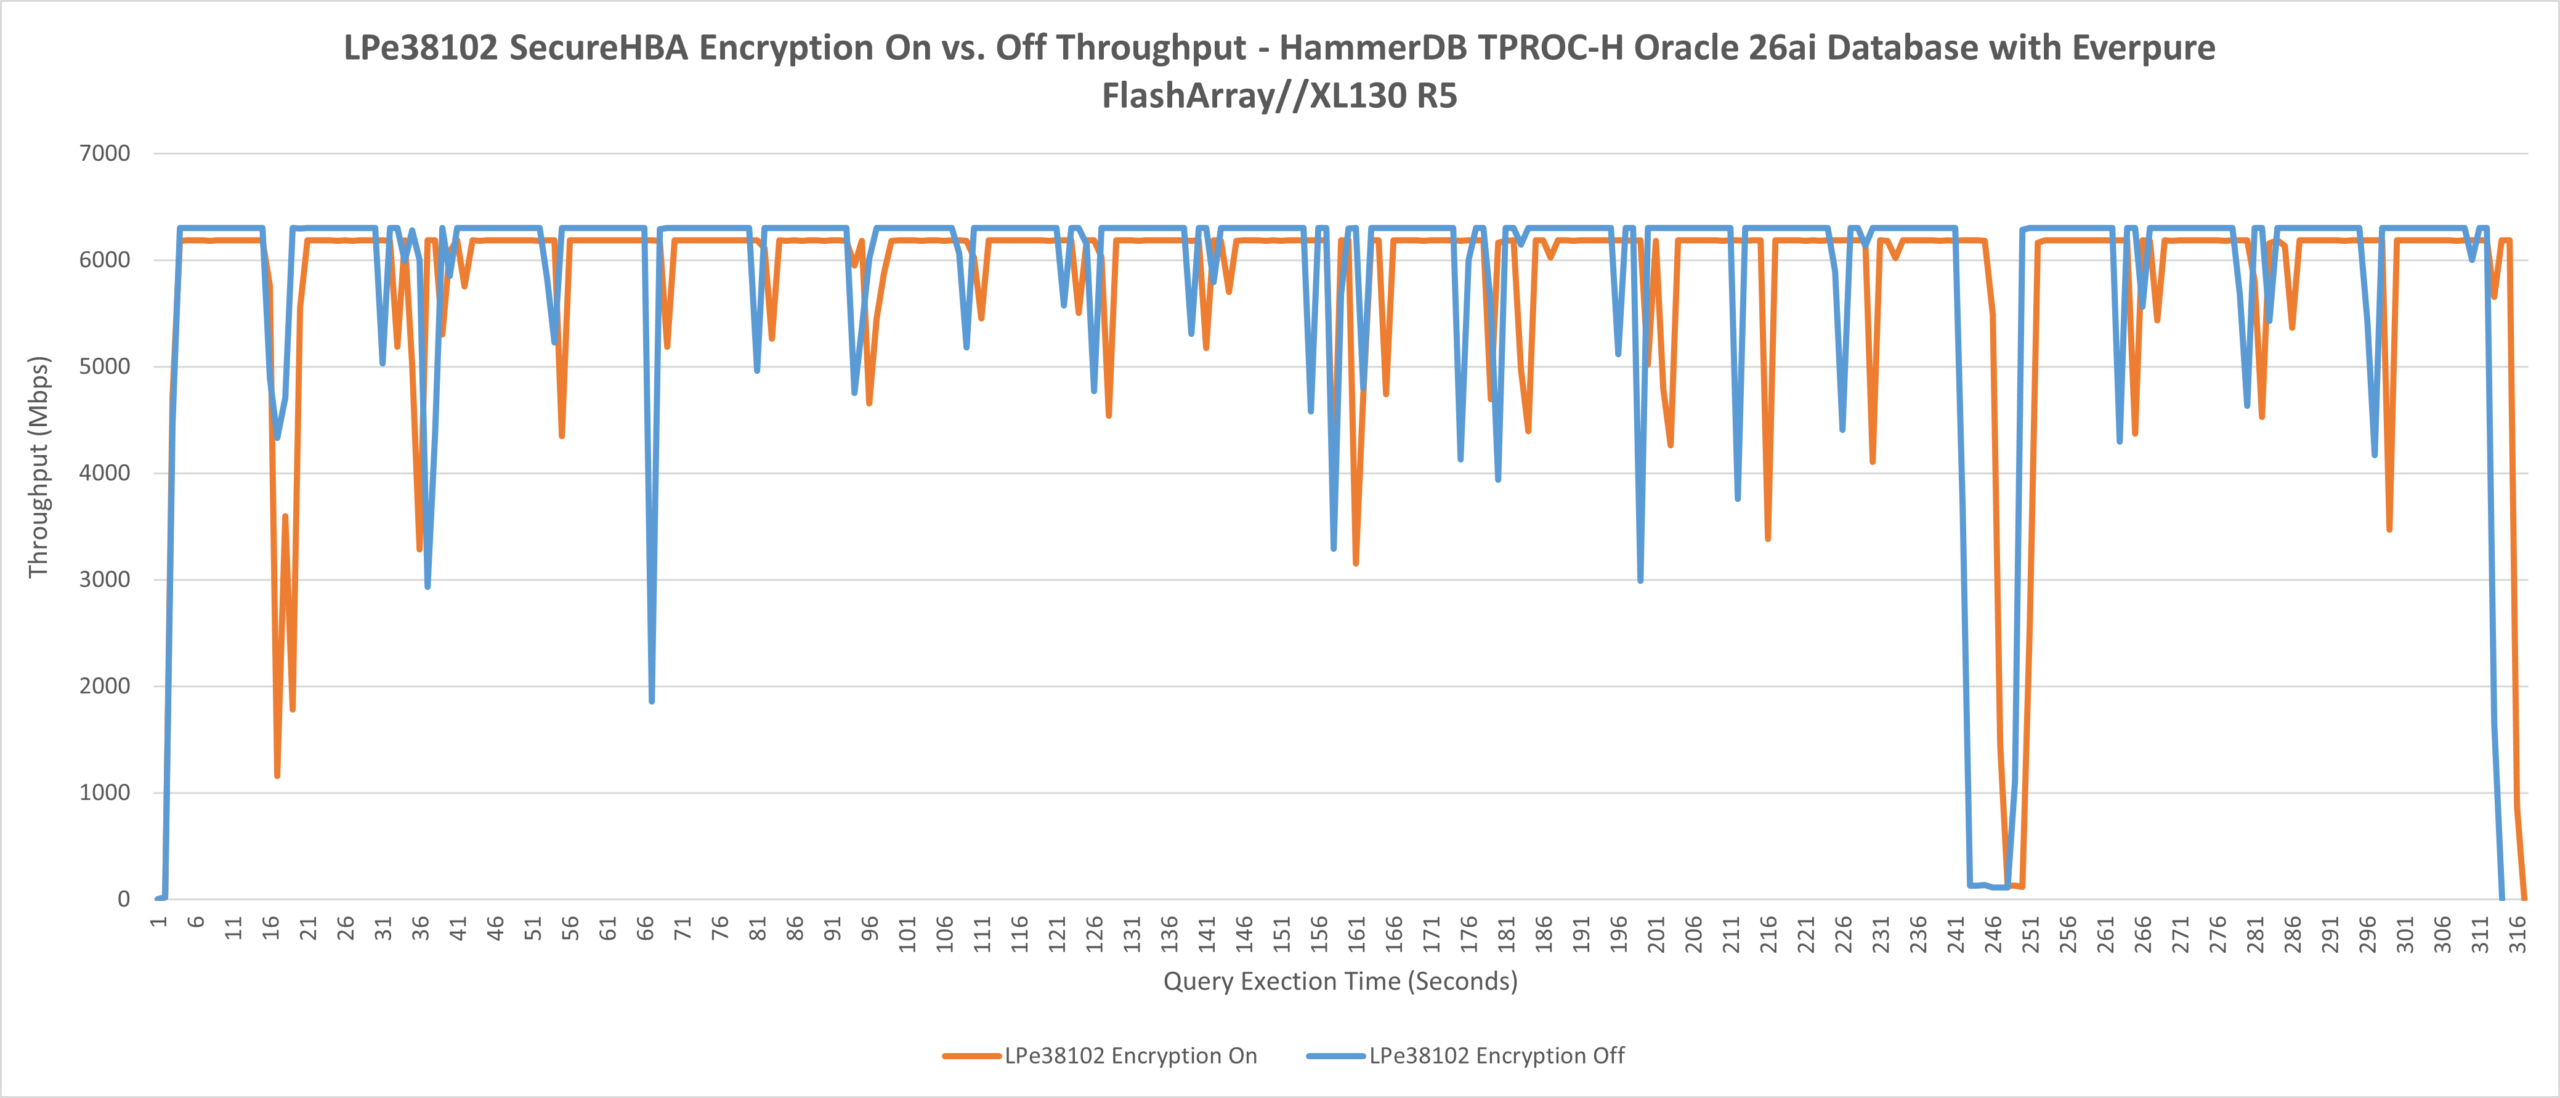
Como as soluções de criptografia baseadas em software impõem sua penalidade diretamente na CPU do host, a CPU do host é o local certo para avaliar se o descarregamento de hardware cumpre o que promete. Como todos os processos de criptografia ocorrem diretamente no silício do SecureHBA, a utilização da CPU no servidor permaneceu praticamente idêntica nos testes com e sem criptografia. Ao descarregar a criptografia e a descriptografia para o HBA, a transmissão de dados ainda pode ocorrer com a taxa de transferência máxima, sem qualquer gargalo na CPU.
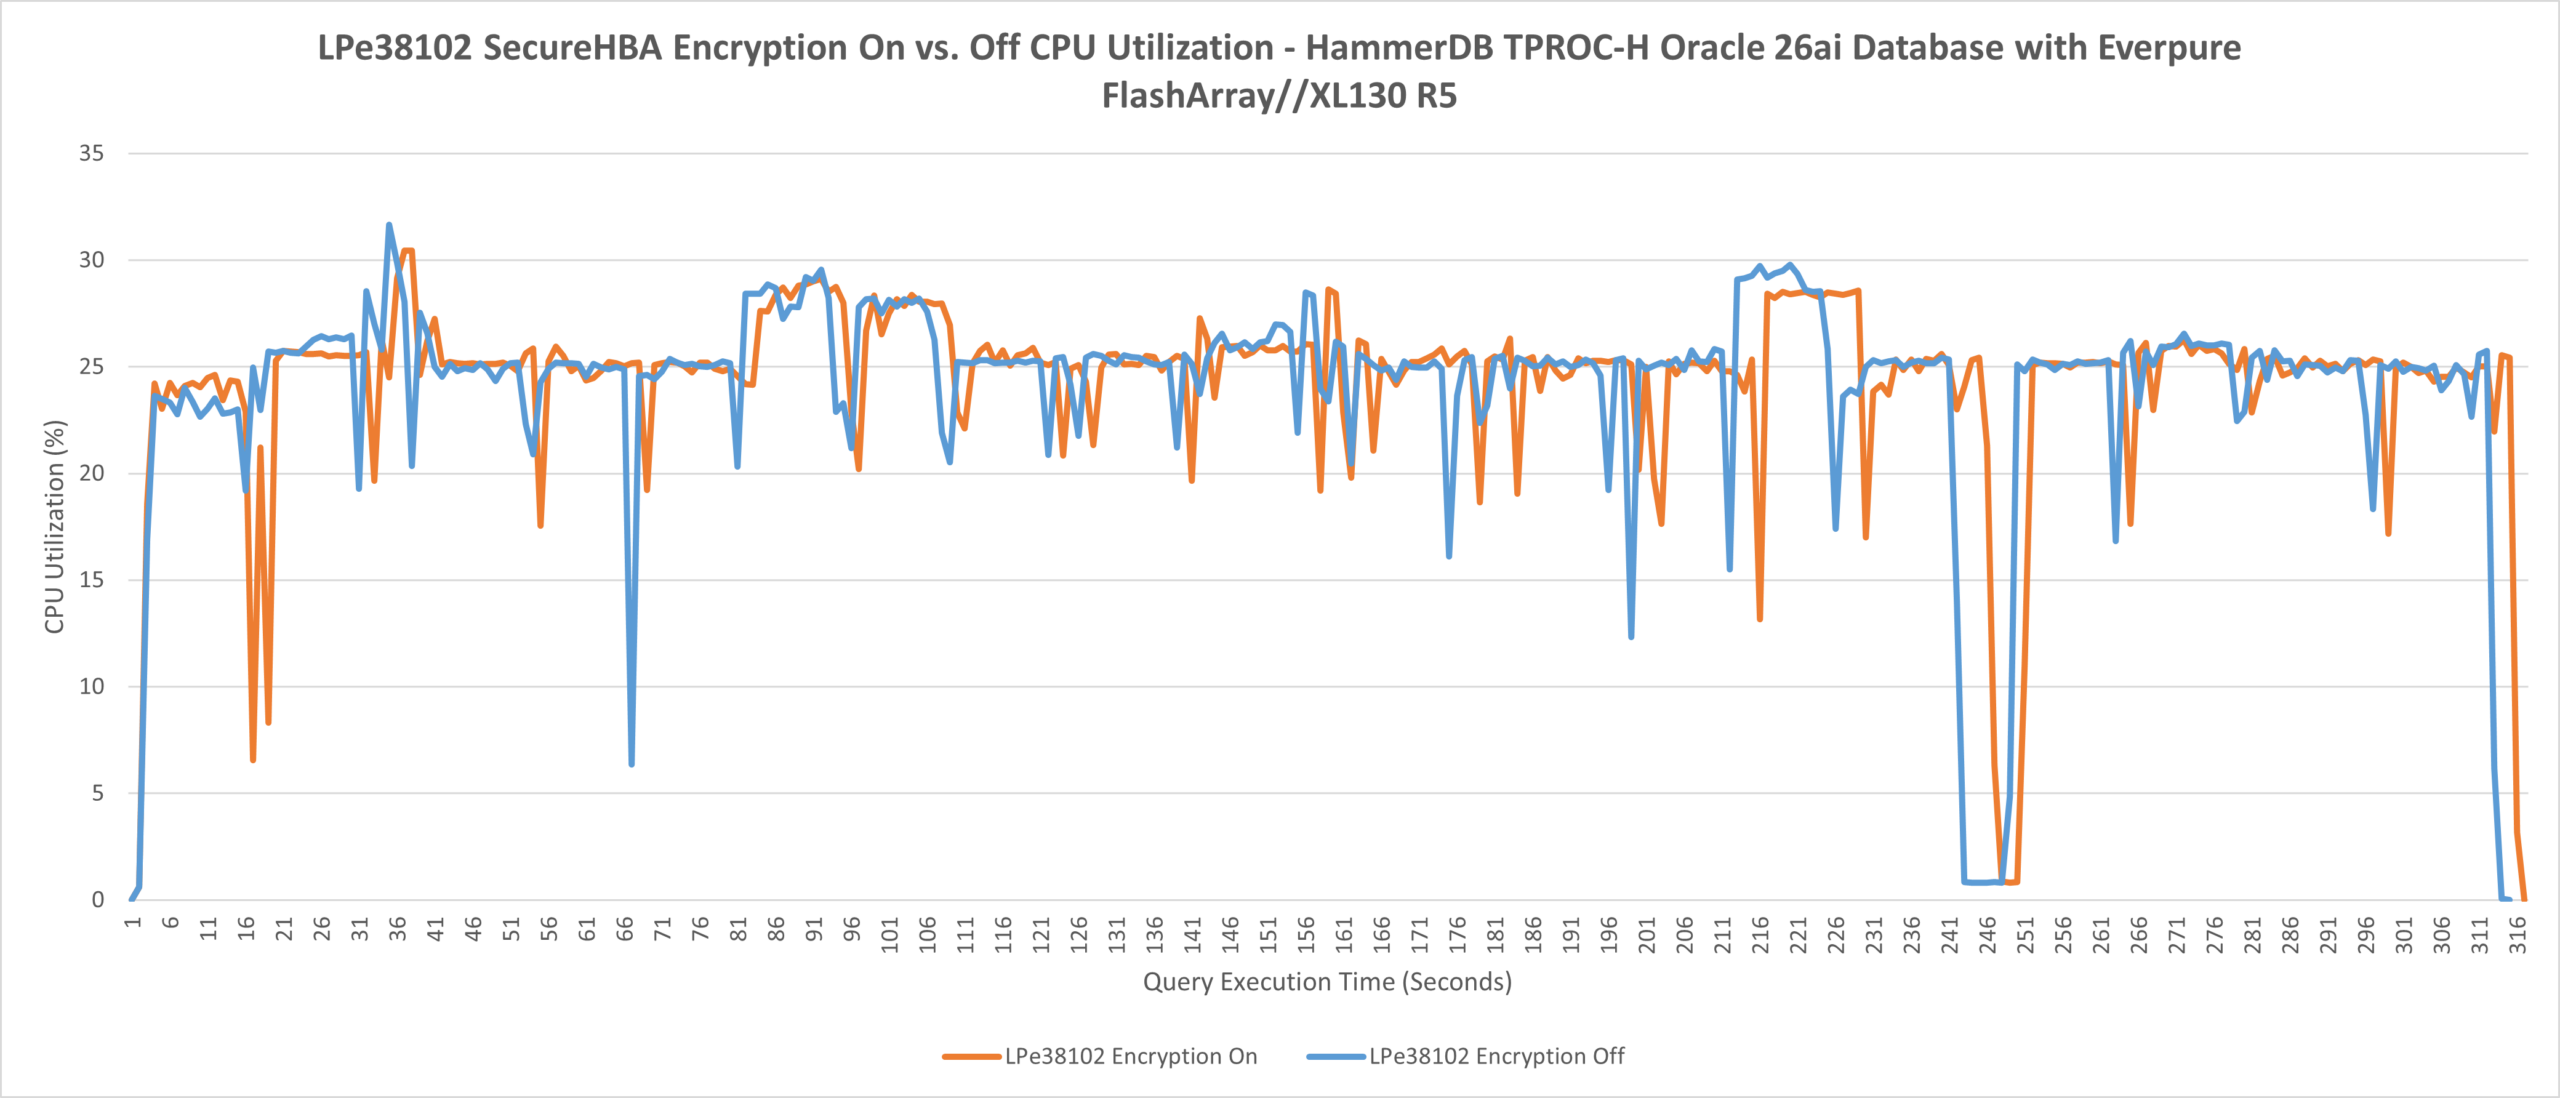
Ao analisarmos os dados com mais detalhes, observamos uma diferença quase imperceptível no uso máximo da CPU sob a carga de trabalho TPROC-H: 30.46% com uma conexão criptografada e 31.68% com uma conexão não segura. As médias de utilização da CPU também foram extremamente próximas, com 24.35% com a criptografia ativada, em comparação com 24.28% com a criptografia desativada. Esses resultados são tão próximos que estão dentro da margem de variação entre execuções e demonstram que os processos de criptografia integrados ao SecureHBA não afetam o uso da CPU do host.
Ao utilizar soluções que dependem de servidores ou serviços de gerenciamento de chaves, ambos os lados da conexão, ativo e passivo, devem ser configurados e testados para garantir a autenticação e criptografia adequadas, bem como o failover bem-sucedido. Como o Emulex realiza isso automaticamente em hardware, não é uma preocupação para os administradores. Para soluções alternativas que dependem de serviços externos de gerenciamento de chaves, os caminhos ativo e de espera devem ser configurados, autenticados e validados individualmente para garantir o comportamento adequado em caso de failover.
Em grandes ambientes SAN com milhares de conexões, o tempo e a complexidade operacional necessários para verificar esses caminhos podem aumentar significativamente. Esse processo pode envolver milhares de conexões por porta e estender consideravelmente a duração total. Ao lidar com a negociação de criptografia diretamente no hardware SecureHBA, essas etapas adicionais de autenticação são eliminadas, minimizando o risco de configuração incorreta ou failover atrasado. Além disso, soluções que dependem de gerenciadores de chaves externos correm o risco de configuração incorreta ou certificados dessincronizados em todas as conexões, incluindo o caminho passivo. Isso pode não ser imediatamente óbvio, já que a maioria dos problemas de conectividade só é percebida quando o caminho ativo encontra um problema.
Com o FlashArray//XL130 R5 e os SecureHBAs da Everpure, os clientes podem esperar uma transição rápida e segura durante falhas críticas, graças à sua arquitetura resiliente de controlador duplo e ao restabelecimento autônomo de conexões criptografadas. Quando as redes de armazenamento falham, a Everpure e a Emulex permitem que os administradores se concentrem no problema subjacente, com o failover da SAN sendo gerenciado automaticamente em segundo plano.
Validação operacional: como a criptografia é observada na prática
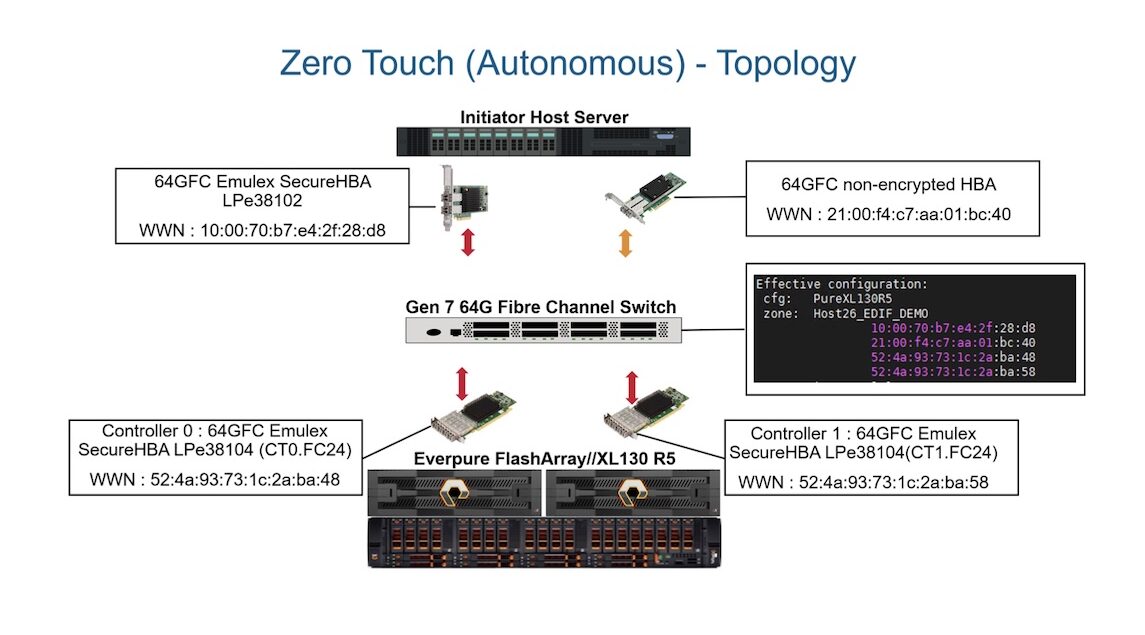
Durante nossa sessão de laboratório, a Emulex fez uma demonstração rápida de seu recurso de provisionamento sem intervenção (zero-touch provisioning) usando o Emulex SecureHBA. A topologia de hardware deste laboratório consistia em um servidor host iniciador com dois HBAs: um SecureHBA Fibre Channel de 64G e um HBA Fibre Channel de 64G sem recursos de criptografia de hardware. Ambos os iniciadores estavam conectados a um Everpure FlashArray//XL130 R5 com dois SecureHBAs configurados como alvos.
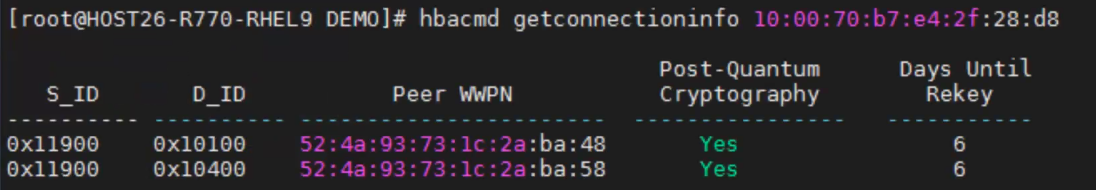
Utilizando a interface de linha de comando no XL130 R5, a Everpure demonstrou conexões perfeitas e criptografadas automaticamente, mostrando exatamente como o status de criptografia de cada porta é exibido, conforme ilustrado abaixo.

A CLI do Everpure também pode revelar informações de criptografia mais detalhadas dos SecureHBAs, incluindo se a conexão usa criptografia pós-quântica e o prazo para troca de chave do HBA.
Por padrão, conexões criptografadas foram estabelecidas imediatamente entre os SecureHBAs no servidor host iniciador e o Everpure FlashArray//XL130 R5. Uma conexão não criptografada foi estabelecida entre o HBA Fibre Channel padrão e a mesma porta do array, demonstrando facilidade de uso e, ao mesmo tempo, mantendo ampla compatibilidade.
Emulex SAN Manager 3.0: Visibilidade e conformidade em nível de malha
Destaques e novas funcionalidades
- Acesso rápido ao status de criptografia de cada conexão em uma SAN.
- Ferramentas de relatório integradas para auditoria e avaliação da conformidade de segurança em toda a SAN.
- Plataforma amigável para scripts com uma CLI baseada em Python e notificação automática de eventos via SMTP.
Para clientes que utilizam HBAs Fibre Channel da Emulex (incluindo SecureHBAs), a Broadcom oferece o software Emulex SAN Manager 3.0 sem custo adicional. Desde seu lançamento em 2020 , o software foi projetado para fornecer aos administradores de armazenamento uma visão mais aprofundada de sua SAN e oferecer ferramentas para monitoramento, manutenção e geração de relatórios em diversos ambientes Fibre Channel. Após o login, gráficos claros em formato de rosca fornecem uma visão geral do desempenho e dos dados de integridade de toda a SAN, utilizando widgets que podem ser personalizados e reorganizados de acordo com as preferências do usuário. É possível clicar em cada um desses widgets para revelar os dados correspondentes ao gráfico.
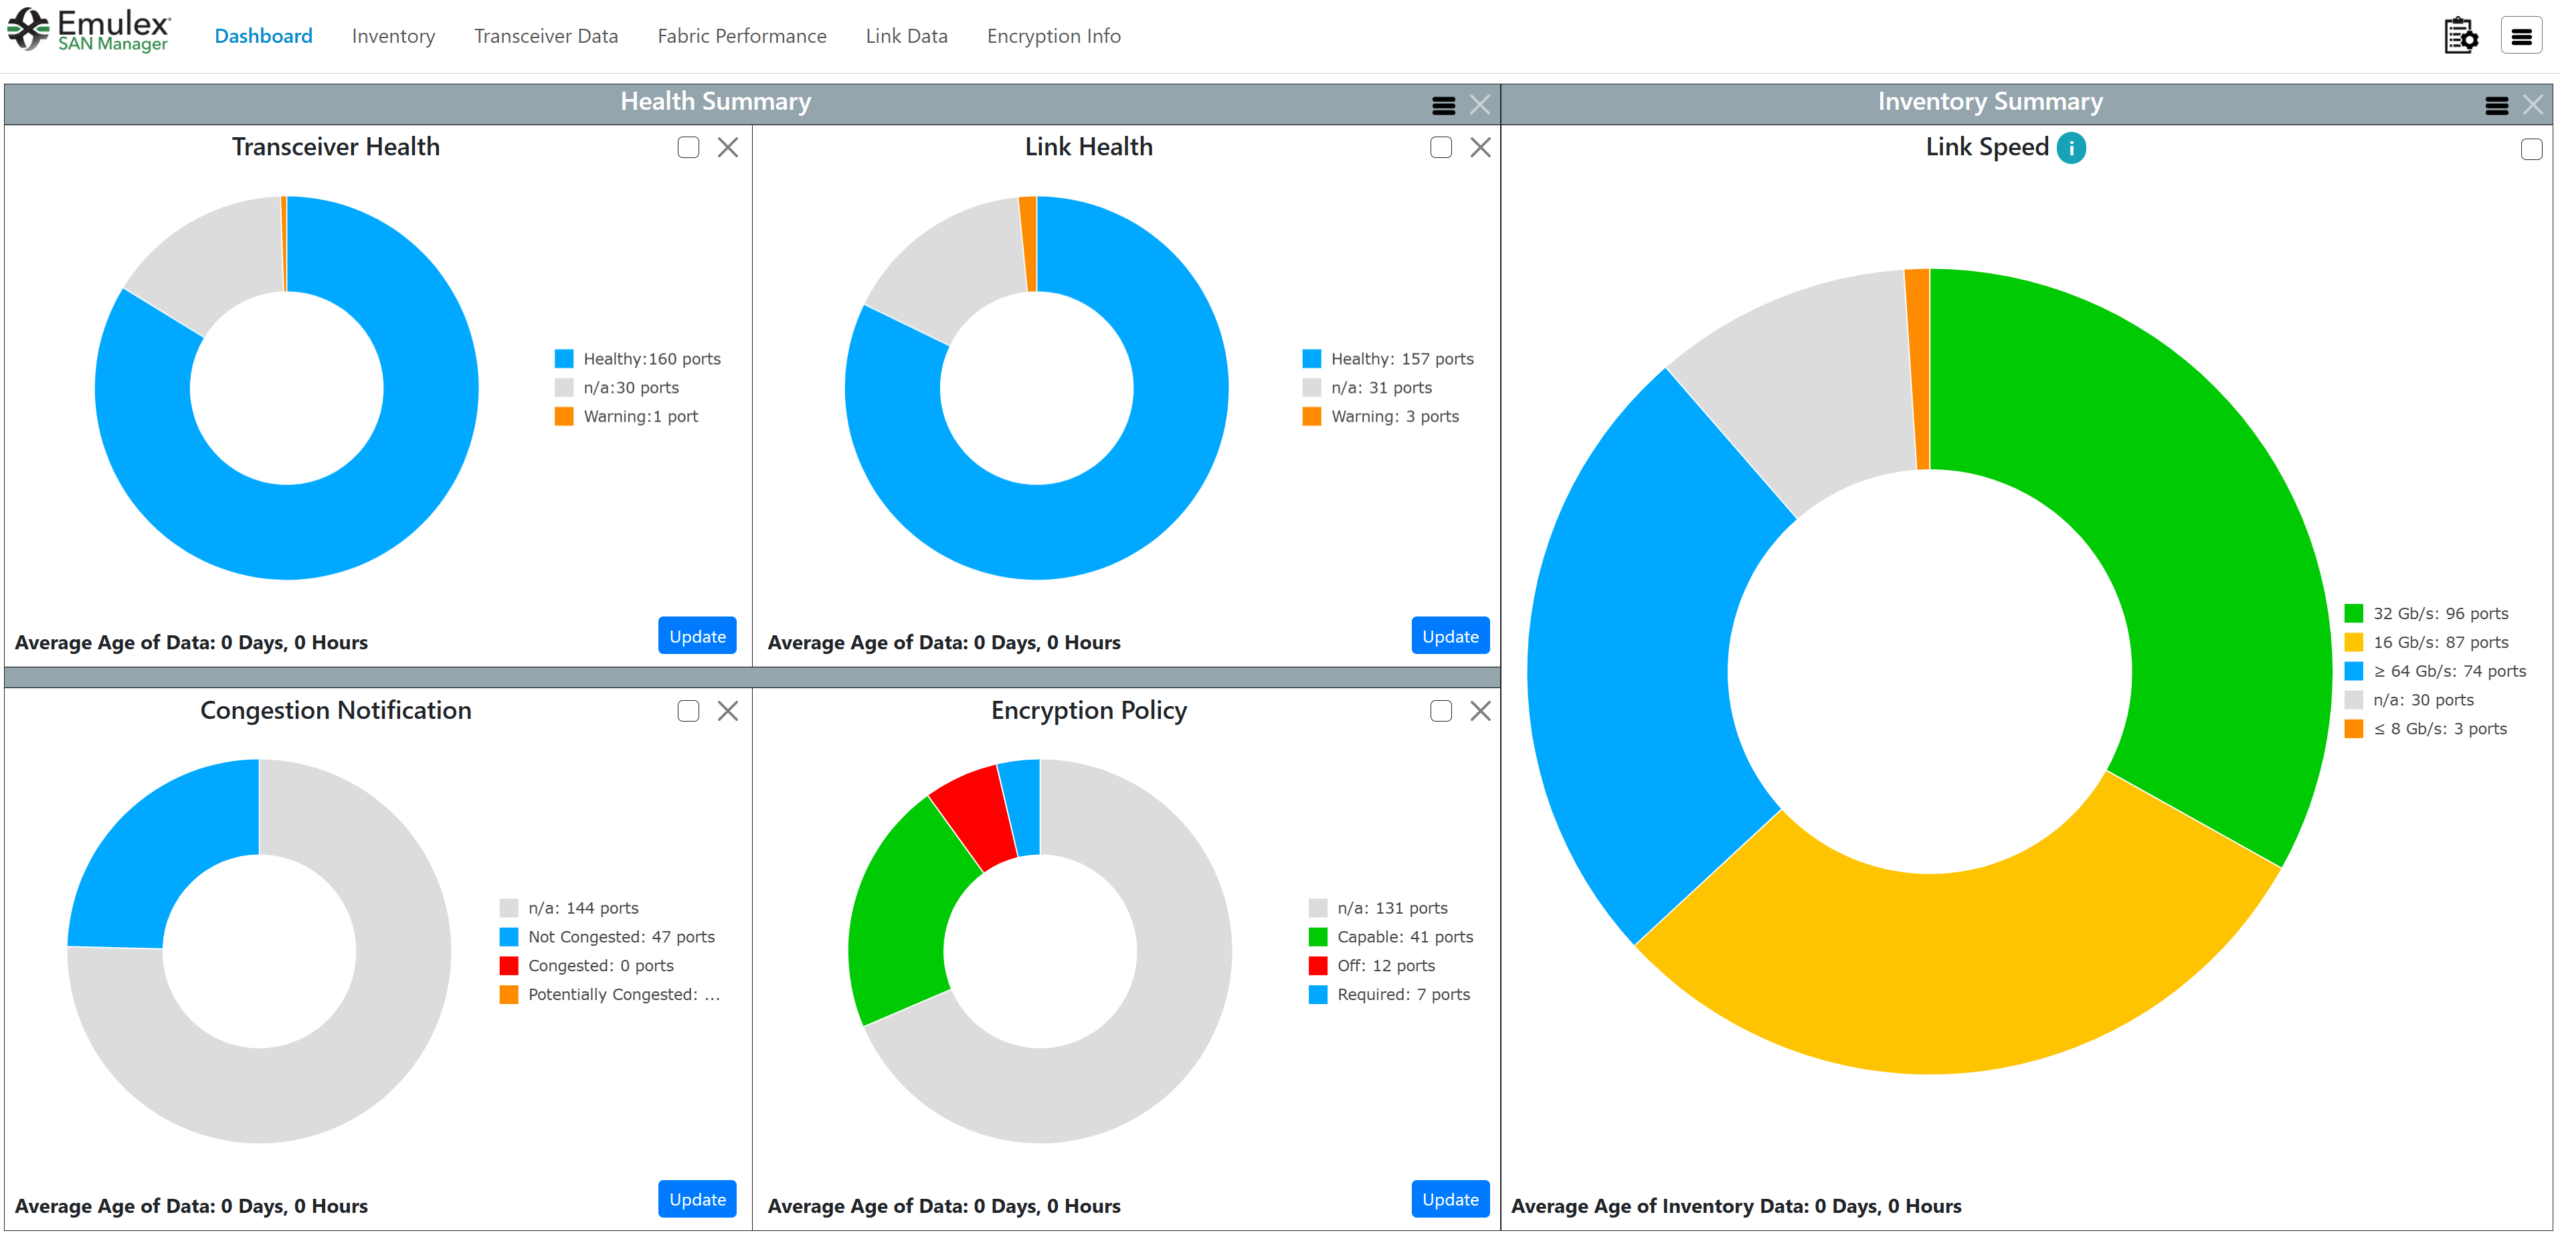
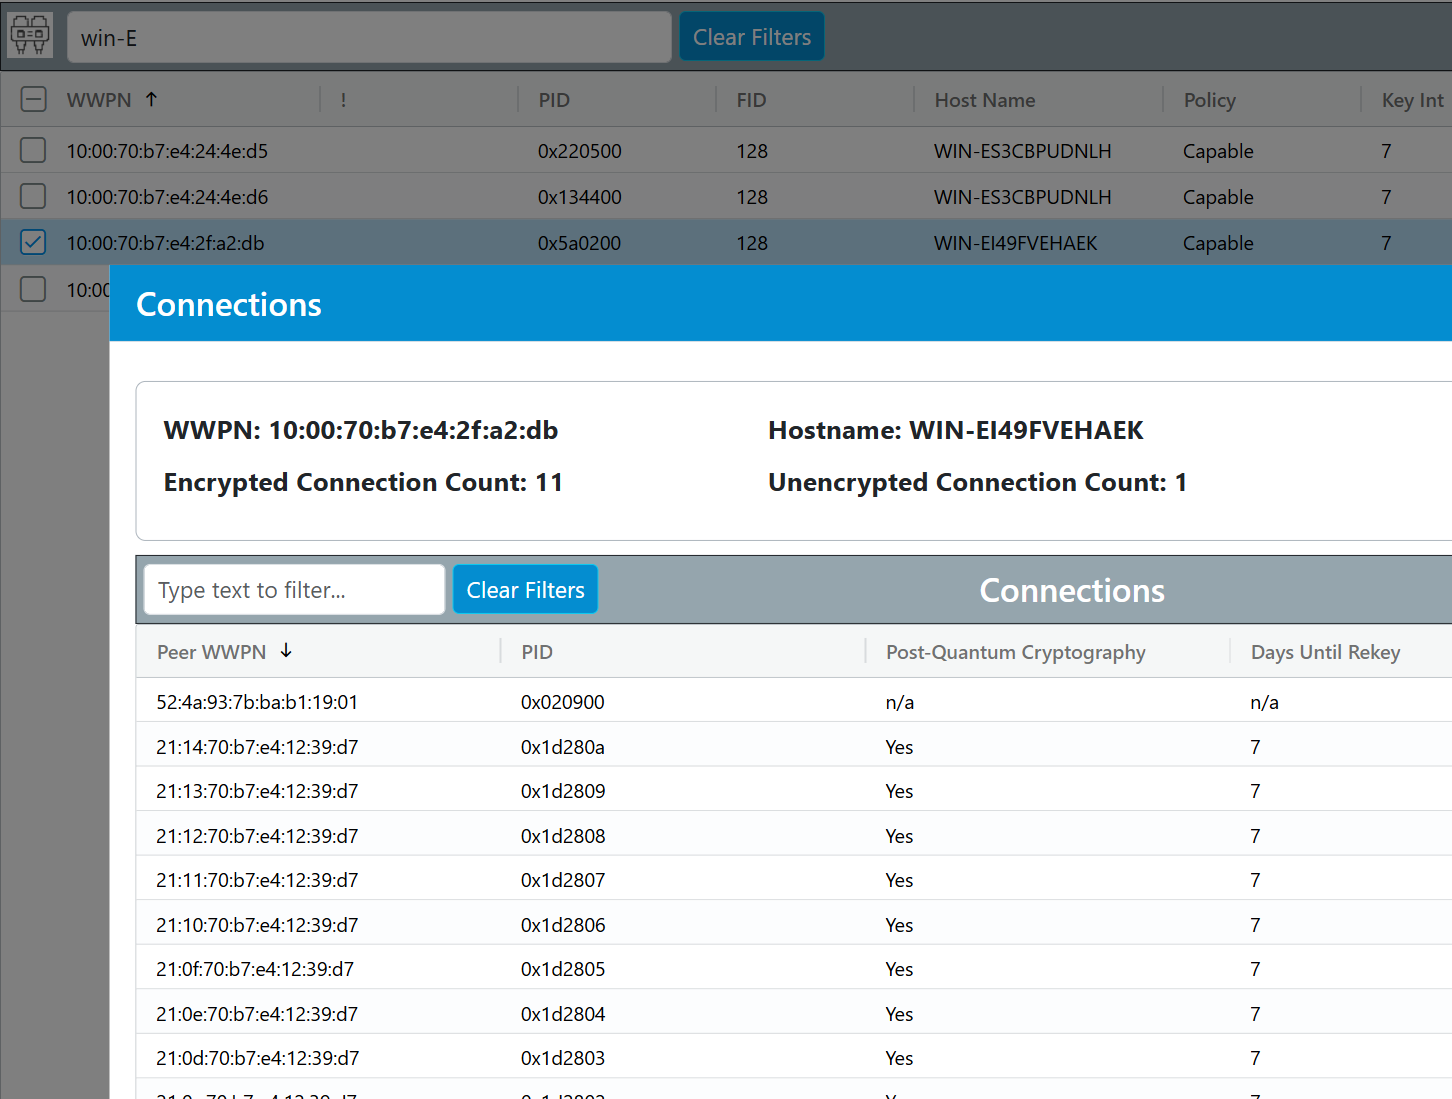
Juntamente com o Emulex SecureHBA, foram lançadas novas funcionalidades no SAN Manager 3.0. Os usuários agora podem usar o widget "Política de Criptografia" no painel para ver exatamente quantos nós Fibre Channel da Emulex são compatíveis com criptografia, quantos têm criptografia obrigatória e quantos têm os recursos de criptografia desativados. Clicar no widget "Política de Criptografia" ou no cabeçalho "Informações de Criptografia" no SAN Manager 3.0 fornece uma lista detalhada de todas as portas conectadas, que podem ser filtradas e classificadas por atributos como WWPN, Nome do Host, Política e Intervalo de Chave. Isso facilita a localização e o gerenciamento rápidos de portas e pode fornecer ainda mais informações quando uma porta específica é selecionada.
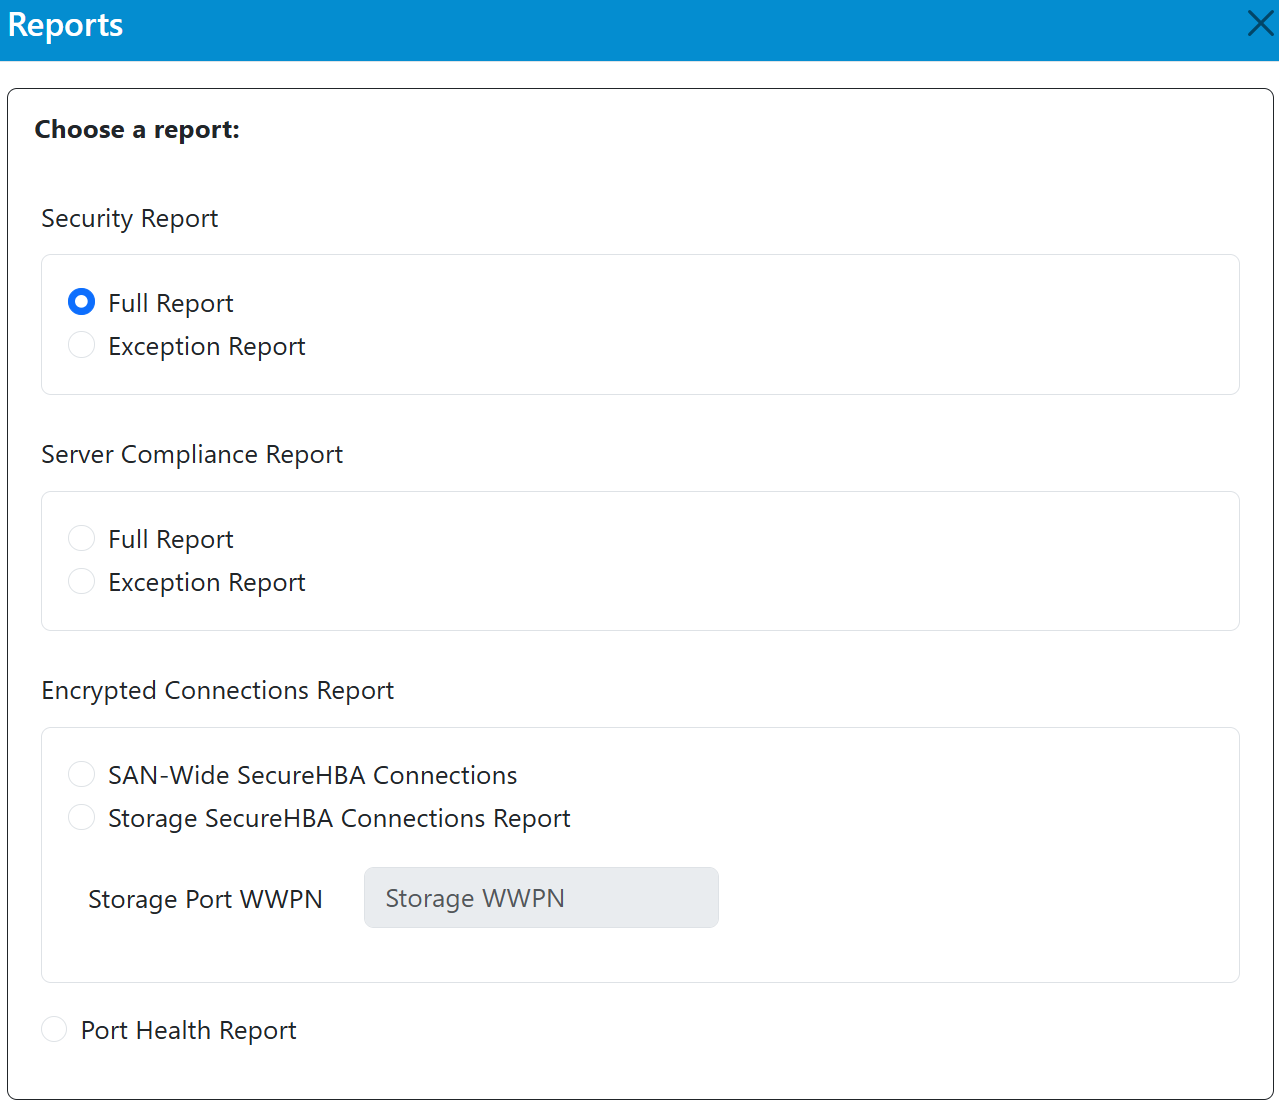
Além de visualizar as políticas de criptografia configuradas no painel de controle, o Emulex SAN Manager 3.0 agora inclui ferramentas de relatório integradas para auditoria e verificação de conformidade. Relatórios de segurança em formato CSV podem ser gerados e exportados (via download ou e-mail) diretamente no aplicativo, poupando aos gerentes de TI o trabalho de coletar informações de milhares de nós Fibre Channel e verificar manualmente a conformidade.

O Emulex SAN Manager também oferece aos usuários visibilidade sobre a integridade de sua SAN, com ferramentas para moderar o congestionamento, identificar transceptores com falhas e visualizar as velocidades de link. Além de ser uma excelente ferramenta com interface gráfica, a Broadcom criou oportunidades para profissionais de TI com foco em automação, com uma interface de linha de comando baseada em Python para criação de scripts. A empresa planeja adicionar webhooks integrados que os analistas podem usar para exportar e revisar dados de desempenho e confiabilidade do SAN Manager para outros aplicativos e ferramentas. Até mesmo alertas por e-mail (via SMTP) que avisam os administradores sobre eventos críticos podem ser configurados usando um poderoso agendador de tarefas. Impulsionada principalmente por solicitações de clientes, a equipe de desenvolvimento está trabalhando arduamente para tornar o aplicativo uma plataforma extensível e completa. O Emulex SAN Manager 3.0 será uma adição bem-vinda ao arsenal de qualquer administrador de armazenamento quando for necessário revisar a conformidade de criptografia, a integridade, o multipathing ou o desempenho de uma SAN Emulex.
Considerações finais da análise do Fortune Dragon
O Everpure FlashArray com Emulex SecureHBA representa a primeira implementação em produção de criptografia segura para PQC na camada de transporte em todo o caminho de dados Fibre Channel.
A introdução da criptografia de camada de transporte baseada em hardware na pilha Fibre Channel representa uma mudança significativa na forma como as empresas pensam sobre segurança de armazenamento. Durante anos, as redes Fibre Channel operaram dentro de um limite de confiança implícito. O Emulex SecureHBA desafia essa premissa ao incorporar a criptografia diretamente na camada de transporte, sem alterar o design da rede ou introduzir sobrecarga operacional. Nossa avaliação do Everpure FlashArray com Emulex SecureHBAs demonstra que a criptografia de ponta a ponta em trânsito pode ser implementada sem degradação de desempenho mensurável ou complexidade adicional. A criptografia foi negociada automaticamente, escalada para mais de mil sessões e preservou os serviços de dados do array e as características de desempenho do host.
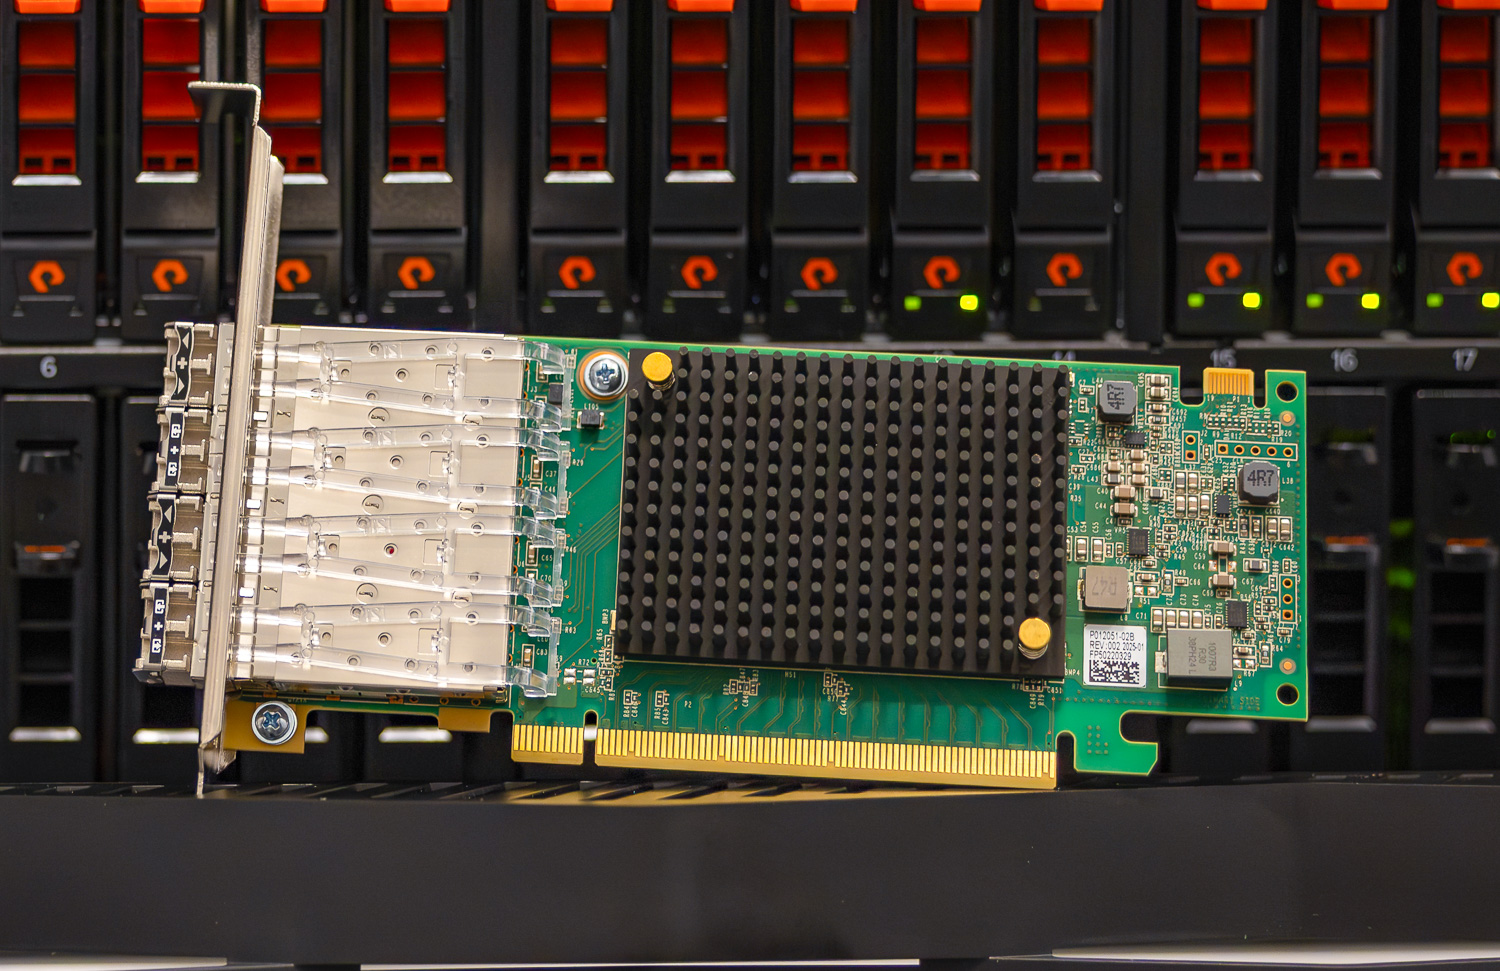
A Emulex já estabeleceu uma presença significativa, com mais de 120,000 SecureHBAs enviados para as principais plataformas de servidores OEM. A adição de um endpoint de array de armazenamento fecha o ciclo, possibilitando criptografia de ponta a ponta em toda a SAN. Embora a Everpure seja a primeira a integrar o SecureHBA no nível do array, a abordagem arquitetônica é baseada em padrões e está posicionada para ser estendida a futuras plataformas Fibre Channel à medida que os ciclos de atualização de hardware continuarem.
Por ser baseada em padrões, essa solução garante a interoperabilidade. Embora a Emulex e a Everpure tenham sido as pioneiras em sua introdução, ela ainda permite a interoperabilidade entre HBAs e arrays de armazenamento de outras marcas. Essa solução é independente da estrutura de rede e pode ser facilmente estendida a soluções de extensão de estrutura (FC-IP). Como tudo é gerenciado por hardware, a solução não requer versões de software específicas nem pacotes de recursos adicionais específicos do sistema operacional.
As decisões de infraestrutura tomadas hoje frequentemente definem o perfil de risco da empresa para os próximos cinco a sete anos. À medida que as organizações modernizam servidores e arrays de armazenamento, a incorporação de criptografia segura para PQC na camada de transporte oferece um controle de segurança robusto que se alinha às crescentes expectativas de conformidade e aos princípios de confiança zero. O SecureHBA posiciona a criptografia SAN em trânsito como um elemento fundamental do design moderno de Fibre Channel, alinhando segurança, desempenho e simplicidade operacional na própria camada de transporte.
Saiba mais sobre os SecureHBAs Emulex LPe38102 , os SecureHBAs Emulex LPe37102 e o Emulex SAN Manager.
Saiba mais sobre a série Everpure FlashArray//XL .
Este relatório é patrocinado pela Broadcom. Todas as visões e opiniões expressas neste relatório são baseadas em nossa visão imparcial do(s) produto(s) em consideração.



 Amazon