

På VMware Explore introducerade Broadcom omfattande säkerhets-, identitets- och öppen källkodslösningar för leveranskedjor, utformade för AI-implementeringar inom företag. I takt med att organisationer går från statiska modellfrågor till autonoma agentarkitekturer använder arbetsbelastningar i allt högre grad nya kommunikationsprotokoll som Model Context Protocol (MCP) och agent-to-agent (A2A)-nätverk. Dessa distribuerade ramverk skapar nya attackytor över autonoma agenter, verktyg, företagsdatalager och stora språkmodeller (LLM).
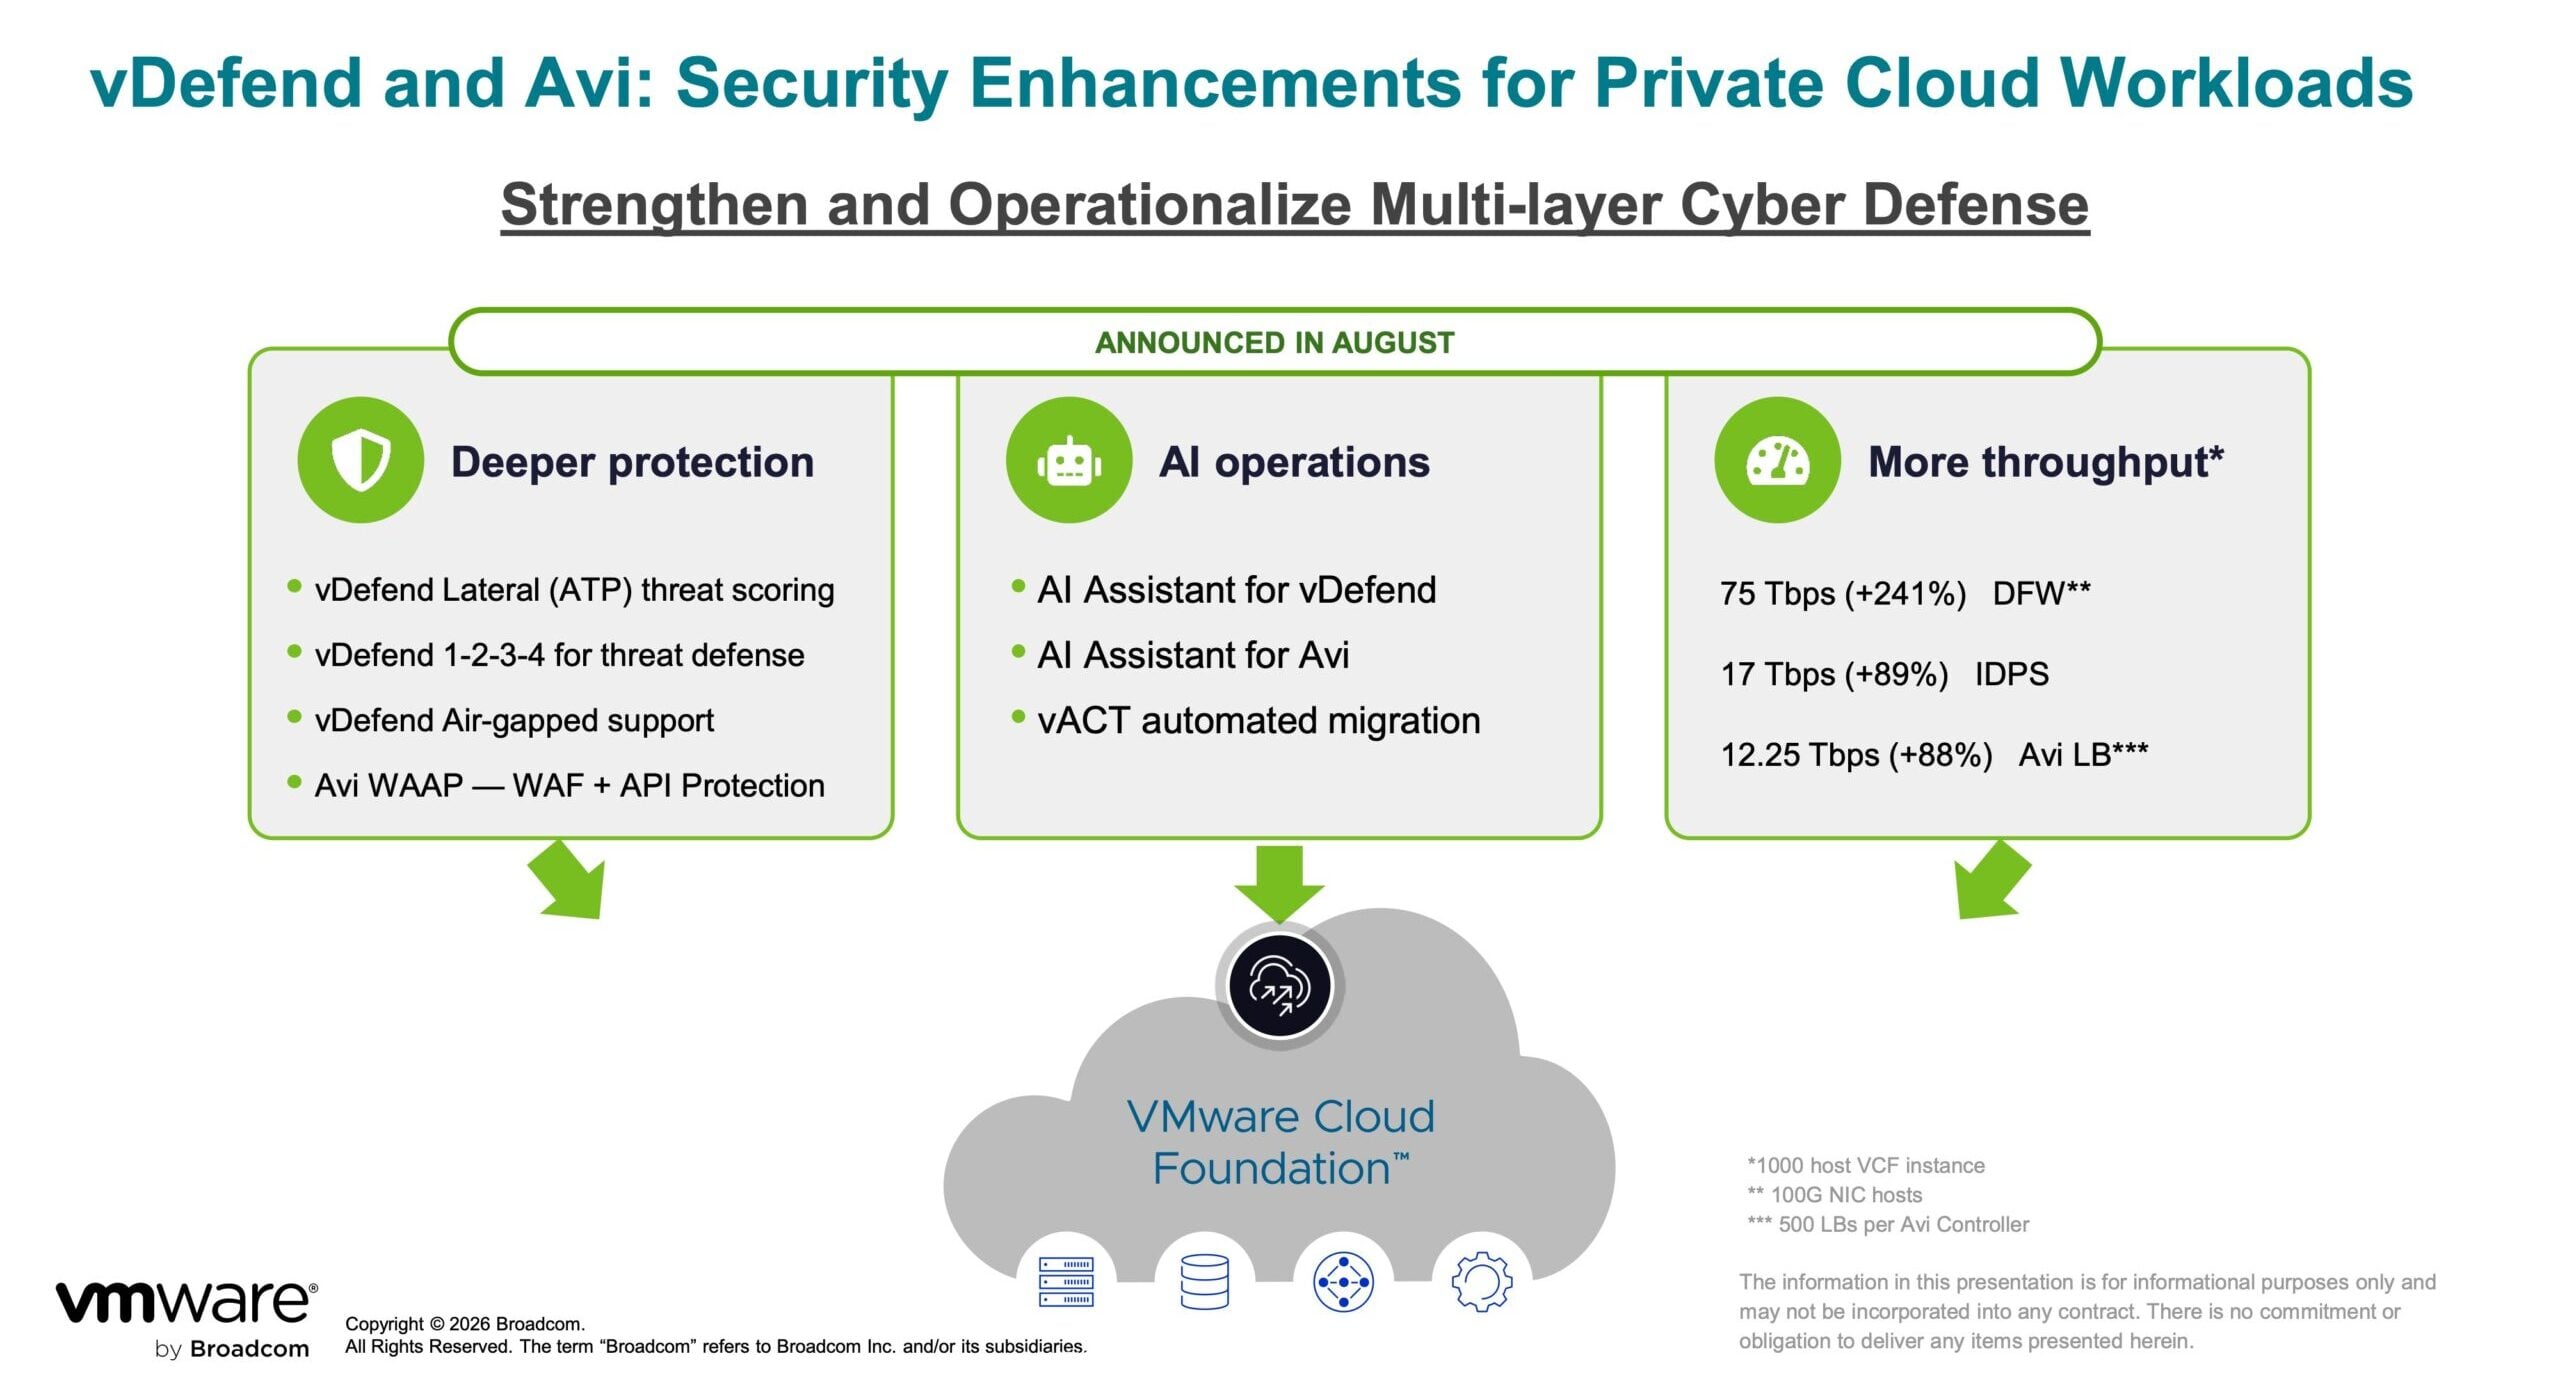
För att åtgärda dessa sårbarheter distribuerar Broadcom en integrerad försvarsarkitektur över tre kärnprodukter: Broadcom AgentMinder, VMware vDefend och VMware Avi Load Balancer. Dessutom presenterade företaget TrueSource by Broadcom, ett kommersiellt program som tillhandahåller kryptografiskt verifierade, mänskligt validerade öppen källkods-körtider och datatjänster för att minska risker i programvaruleveranskedjan.
Agentic Zero Trust och Lateral Defense via VMware vDefend
Inom VMware Cloud Foundation (VCF) utökar VMware vDefend hypervisor-nivå Zero Trust-mikrosegmentering till agentbaserad AI-trafik. När autonoma arbetsflöden kopplar samman olika infrastrukturnivåer implementerar vDefend kontinuerlig nätverkstrafikinspektion för att automatiskt upptäcka och mappa aktiva agentkomponenter, inklusive MCP-servrar, backend LLM-slutpunkter, operativa verktyg och anslutna datalager.

Denna kontinuerliga synlighet möjliggör automatisk detektering av skugg-AI-distributioner och obehöriga inferensanrop över den privata molnstrukturen. För att försvara sig mot snabb vapenanvändning av programvarusårbarheter har vDefend en agentisk AI-pipeline som genererar signaturer från Intrusion Detection and Prevention System (IDPS) automatiskt i maskinhastighet. Dessa signaturer driver distribuerad virtuell patchning över klustret, vilket skyddar arbetsbelastningar och värdmiljöer utan att kräva omedelbar applikationsomstrukturering eller driftstopp.
Skydd av applikationslager med VMware Avi Load Balancer
VMware Avi Load Balancer fungerar som ett ingångs- och trafikhanteringsplan integrerat med Kubernetes och VMware vSphere Kubernetes Service (VKS) och levererar AI-medveten webbapplikationsbrandvägg (WAF) och API-skydd (WAAP). Avi är skalad för multi-terabit-genomströmning i elastiska miljöer och inspekterar nyttolastinnehåll för att förhindra missbruk av agenter och verktyg.

Plattformen övervakar transaktioner mellan agenter och MCP-verktyg och blockerar skadliga exekveringsvektorer som fjärrkodexekvering (RCE), kommandoinjektion och skadliga filuppladdningar. Genom att profilera grundläggande kommunikationsmönster mellan agenter, modeller och verktyg identifierar Avi nolldagsavvikelser och isolerar oönskade sessioner i realtid. Dessutom tillämpar lastbalanseraren skyddsräcken för dataförlustförebyggande på utgående trafikströmmar, vilket förhindrar obehörig exfiltrering av känsliga API-tokens, kryptografiska autentiseringsuppgifter, personligt identifierbar information (PII) och interna finansiella register.
Autonom agentstyrning genom Broadcom AgentMinder
Broadcom presenterade AgentMinder, ett dedikerat kontrollplan utformat för att styra autonoma AI-agenter när de övergår från textgenerering till aktiv affärsprocesskörning. AgentMinder behandlar varje distribuerad agent som en företagsidentitet och binder dess körningsomfattning till ett deklarerat uppdrag, uttryckligen tillåtna avsikter, granskade verktyg och auktoriserade resursgränser.

Policytillämpning sker via en molnbaserad runtime-gateway som utvärderar exekveringskontexten, verifierar agentidentitet, verktygsauktorisering, deklarerad avsikt och riktade datakällor före varje anrop. För att uppfylla företagets efterlevnads- och säkerhetsstandarder integreras AgentMinder med OpenTelemetry. Detta ramverk registrerar maskinläsbara granskningsloggar för varje agentinteraktion, vilket etablerar en verifierbar spårbarhetskedja, visar operativ telemetri och möjliggör automatiserad avvikelsedetektering i komplexa arbetsflöden med flera agenter.

TrueSource säkrar leveranskedjan för öppen källkodsprogramvara
Vid sidan av infrastruktursäkerhet lanserade Broadcom TrueSource by Broadcom för att hantera systemrisker i företagens leveranskedja med öppen källkod. Med generativ AI som accelererar upptäckt och utnyttjande av sårbarheter betonade Broadcom att overifierad automatiserad patchning introducerar operativ instabilitet. Nyligen publicerade data från 1Passwords Off-by-1 Labs indikerade att endast 26 procent av 6 000 utvärderade AI-genererade patchar framgångsrikt löste sårbarheter utan att förstöra applikationens funktionalitet.

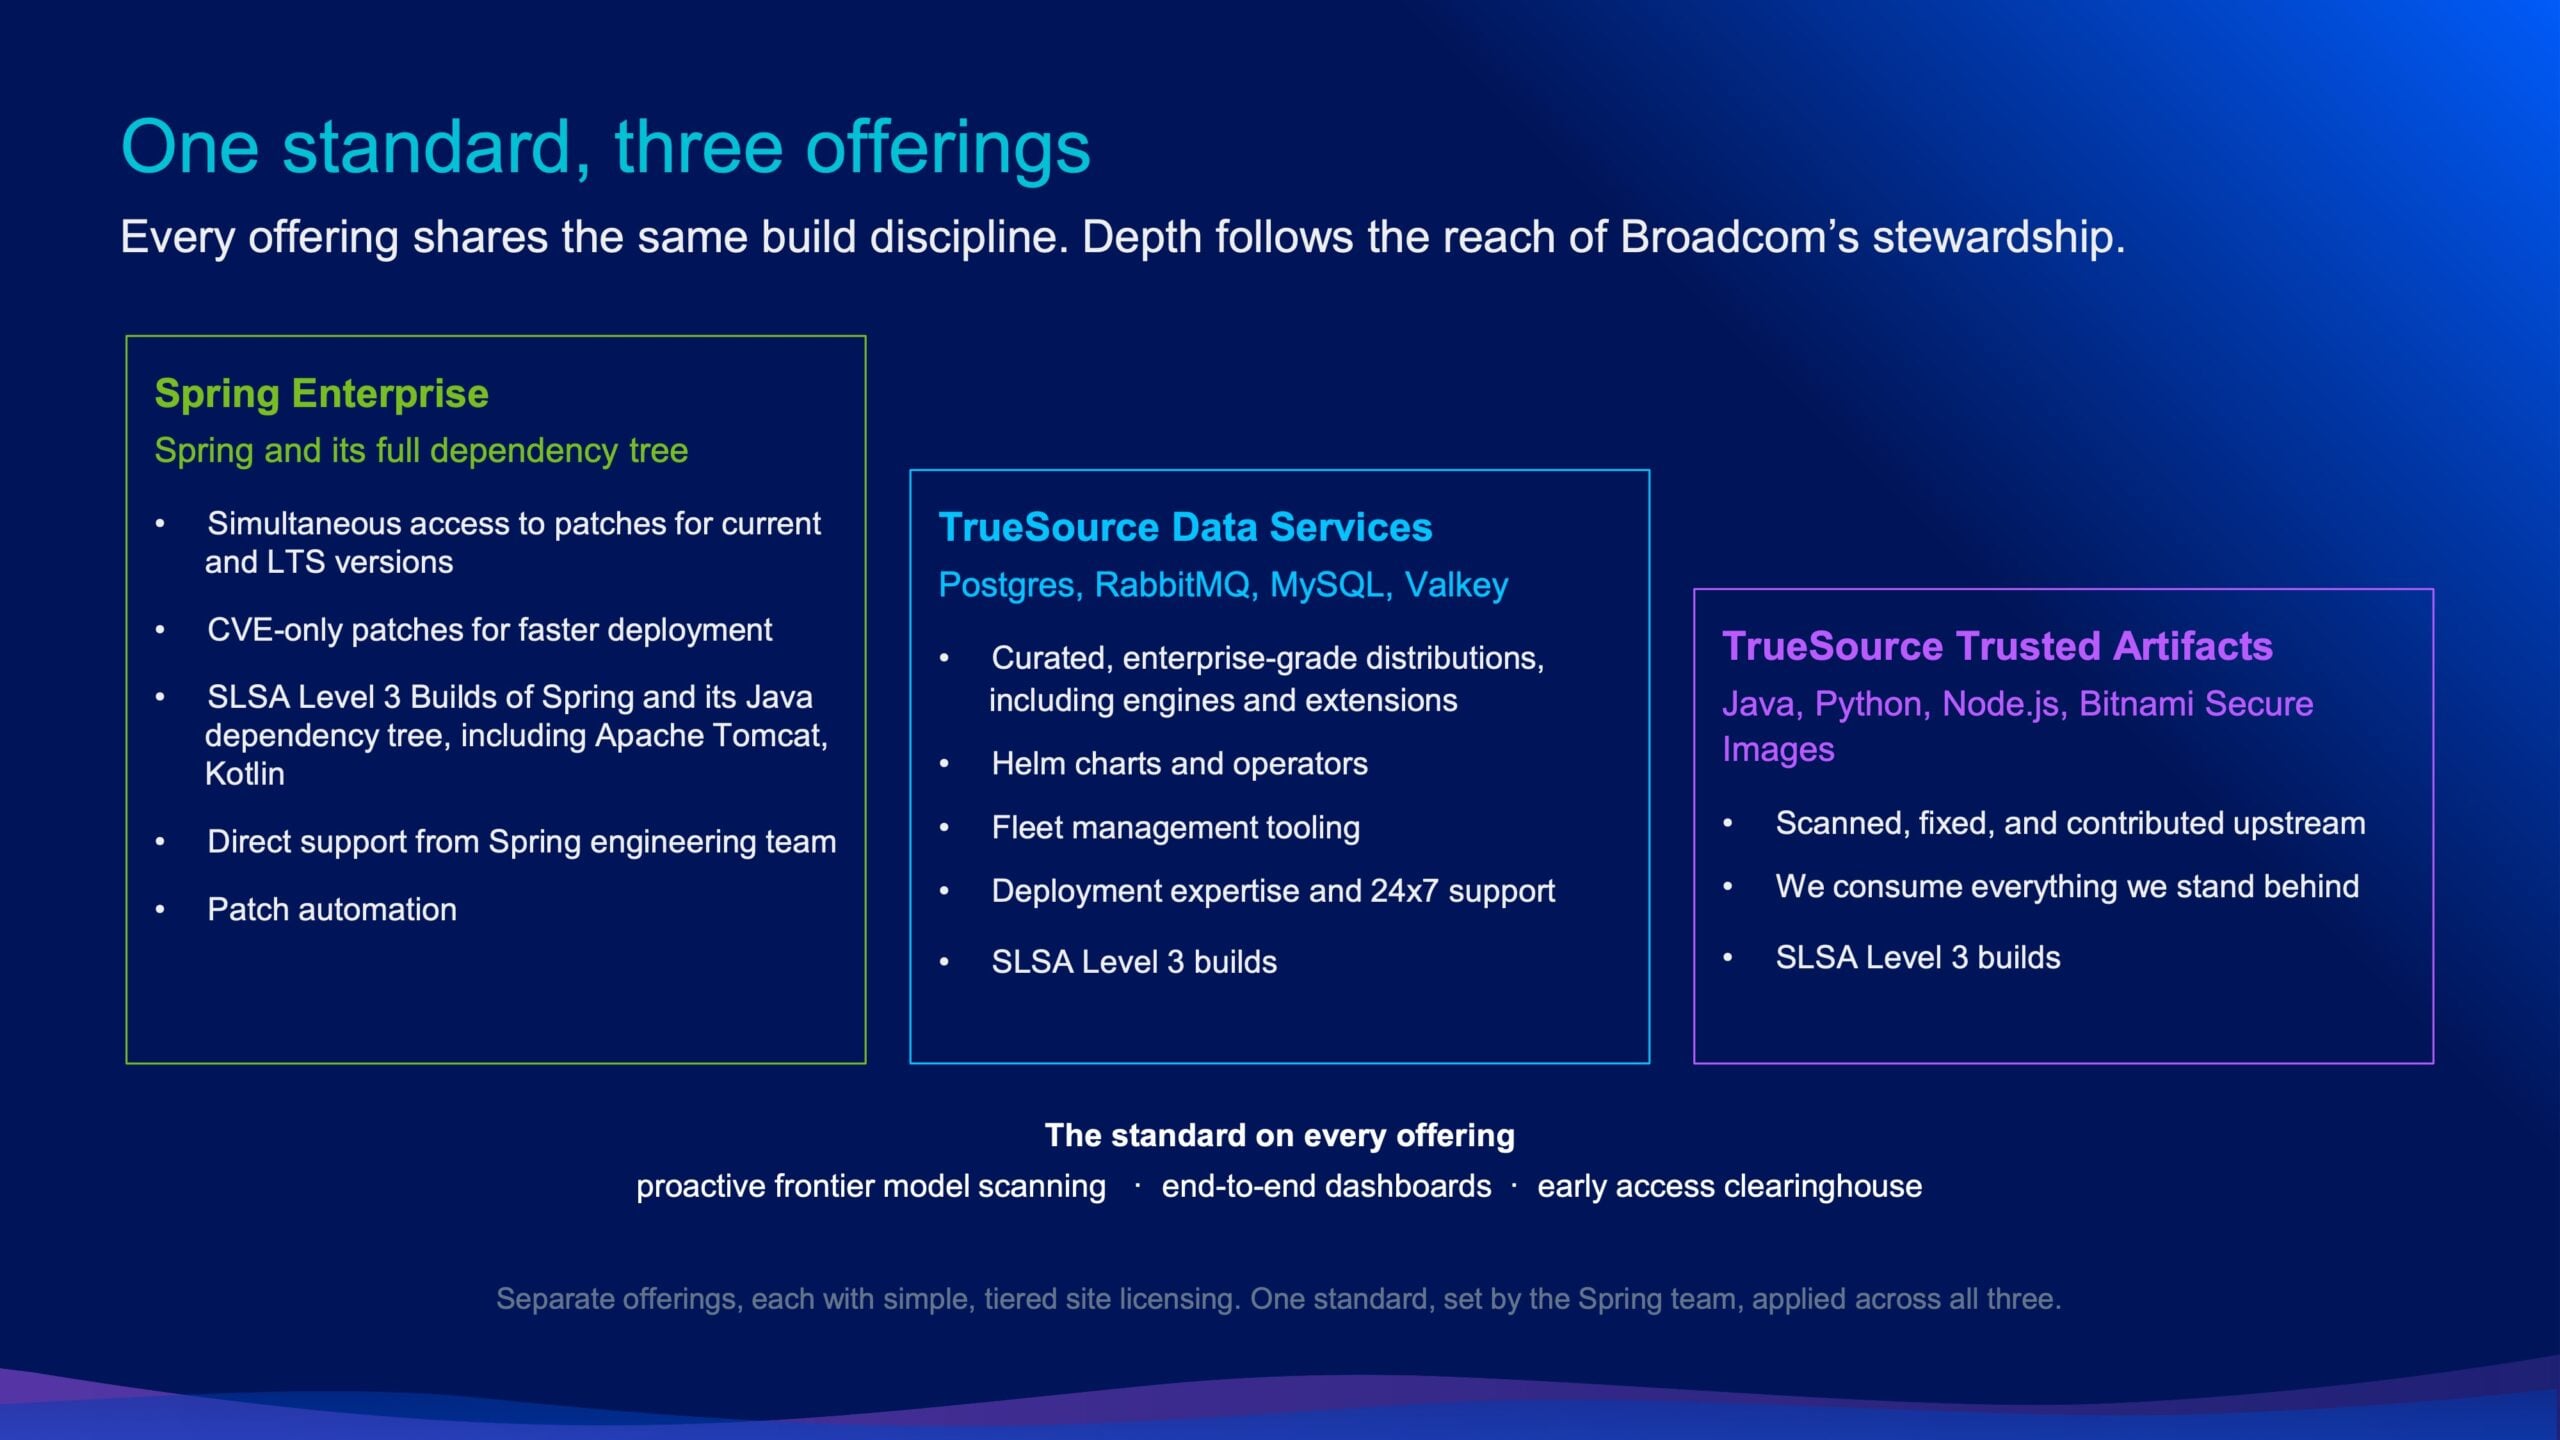
TrueSource etablerar en kureringsmodell baserad på renrumsbyggen, samarbete uppströms med underhållare, automatiserad skanning av arkiv och mänsklig kodgranskning:
Spring Enterprise tillhandahåller kommersiell support och härdade versioner från de viktigaste utvecklarna av Spring-ramverket. Broadcoms ingenjörer använder avancerade AI-modeller för att skanna ramverket och dess bredare beroendeträd, och har förbrukat över 12 miljarder modelltokens i skanningsoperationer under de senaste månaderna, samtidigt som obligatorisk human engineering-signering upprätthålls för varje fix. Säkerhetspatchar levereras samtidigt över både öppen källkod och aktiva företagsversioner innan offentliggörande av CVE. Täckningen omfattar hela beroendeträdet för mer än 5 000 verifierade Java-bibliotek, inklusive Apache Tomcat och Kotlin, fästa och signerade till specifika Spring Boot-utgåvor. Punktpatchar som endast innehåller åtgärden gör det möjligt för säkerhetsteam att distribuera kritiska CVE-fixar utan att kräva större ramverksuppgraderingar.
TrueSource Trusted Artifacts levererar säkra, renrumsbaserade SLSA Build Level 3-byggen för bibliotek i Java-, Python- och Node.js-ekosystem. Kureringen följer strikta referensarkitekturer som granskats av Broadcoms programvaruteam och kompletteras av Bitnami Secure Images-katalogen, som tillhandahåller härdade containerkörningar.
TrueSource Data Services utökar denna metod till kritisk tillståndsbaserad infrastruktur och tillhandahåller validerade versioner, Helm-diagram, Kubernetes-operatorer och stöd för PostgreSQL, RabbitMQ, MySQL och Valkey.
Licensiering och tillgänglighet
Broadcom uppgav att Spring Enterprise, TrueSource Trusted Artifacts och TrueSource Data Services är tillgängliga omedelbart under nivåindelade företagslicensmodeller. Dessa erbjudanden tillhandahåller automatiserade verktyg för pull-request-åtgärder, instrumentpaneler för analys av explosionsradie och pipelines för tidig åtkomst till åtgärd av nolldagssårbarheter som upptäcks i produktionsmiljöer.


 Amazon