

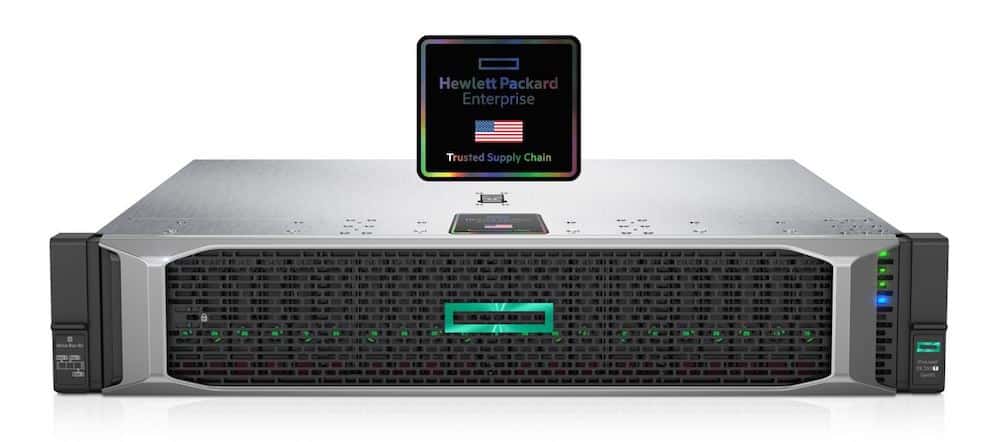
Idag tillkännagav Hewlett Packard Enterprise (HPE) en ny leveranskedjassäkerhet för amerikanska federala och offentliga kunder som föredrar produkter från USA. Denna nya end-to-end-säkerhet för försörjningskedjan görs genom tillverkning av servrar tillverkade i USA industristandard. Detta minskar riskerna för någon form av säkerhetskomprometter längs kedjan av servern som byggs. Servrarna kommer att byggas i mycket säkra anläggningar i USA som en del av HPE Trusted Supply Chain-initiativet som lanserades idag.
För några år sedan introducerade HPE sin "root of trust"-säkerhet i kisel. Denna funktion sätter säkerheten direkt på iLO-chippet och skapar ett oföränderligt fingeravtryck i kislet. Om den fasta programvaran inte matchar fingeravtrycket kommer servern inte att starta upp. Inte bara begränsar sig till servrar, utan HPE har vad de hävdar är den mest avancerade, inbäddade nätverkssäkerheten med Arubas högpresterande, mycket pålitliga och säkra trådbundna och trådlösa nätverksinfrastrukturlösningar. Idag omarbetar de säkerhetsprocessen ytterligare genom att titta på försörjningskedjan.
Det finns två stora problem med försörjningskedjan som nyligen drevs till förgrunden. Den ena var Covid-19-pandemin och ett massivt avbrott i branscher då olika företag stängdes ner i olika delar av världen vilket försenade produkter överallt. Den andra var det påstådda hackandet av en dålig skådespelare från tredje part som lade till mikrochips till enheter för att få en bakdörr in i data som fanns på dem. Båda dessa problem kan lösas med en förändring, vilket gör den kompletta produkten i det land där den säljs.
Här i USA har det funnits en ökad efterfrågan på säkrare och lokalt tillverkade produkter, särskilt för amerikanska kunder inom federala, offentliga sektorn, banker och finansiella tjänster samt hälso- och sjukvårdsorganisationer. Eftersom hela tillverkningsprocessen är kontrollerad finns det mycket liten chans att en säkerhetskompromiss uppstår på vägen. Den första produkten som går igenom denna process är HPE ProLiant DL380T-servern. HPE kommer också att implementera verifierade bakgrunds- och säkerhetskontroller för sina anställda för att ta bort den mänskliga riskfaktorn.
HPE går bortom tillverknings- och användningsprocessen med säkerhet och utökar säkerheten genom produktens hela livscykel. Detta går tillbaka till kiselroten av förtroendesäkerhet och erbjuder följande fördelar:
- Förhindra uppstart av alla komprometterade operativsystem (OS) genom att använda ny härdning för att ansluta serverns firmwaresäkerhet till operativsystemet genom att aktivera UEFI säker start
- Minska attackytan genom att placera servrar i högsäkerhetsläge för att verifiera användarens äkthet, vilket säkerställer att mer än fyra miljoner rader firmwarekod är giltig och kompromisslös
- Förhindra manipulering av serverns firmware och hårdvara med hjälp av serverkonfigurationslås för att verifiera obehörigt tillägg av alternativ (NICS, enheter) eller skadlig aktivitet genom att fånga inventeringen eller en "bild" av servern, dess hårdvara och firmware på fabriken för att ge skydd genom hela försörjningskedjans process
- Varna kunder med inbyggt larm och fysiskt lås om servern har öppnats under försörjningskedjeprocessen när en intrångsdetekteringsspärr, insatt på serverchassit, registrerar obehörig öppning även om strömmen är avstängd
Tillgänglighet
HPE Trusted Supply Chain kommer att utökas till att omfatta andra produkter nästa år och de kommer att introducera en Make-in-Europe för EU-kunder.


 Amazon