

IBM och Red Hat har utökat sin säkerhetsstrategi för företag med två tillkännagivanden i snabb följd: de går med i Anthropics Project Glasswing den 19 maj och introducerar Project Lightwell den 28 maj, vilket kopplar samman storskaliga ingenjörsinvesteringar med branschsamarbete för att hantera växande risker i öppen källkod och AI-drivna miljöer.
IBM och Red Hat lanserar projektet Lightwell
Project Lightwell representerar ett åtagande på 5 miljarder dollar som fokuserar på att säkra programvara med öppen källkod under hela dess livscykel, från uppströmsutveckling till företagsproduktion. Initiativet kombinerar avancerad AI-kapacitet med en global arbetsstyrka på mer än 20 000 ingenjörer för att skapa en samordnad modell för att identifiera, validera och åtgärda sårbarheter i stor skala.
I centrum för arbetet finns en betrodd säkerhetscentral som fungerar som mellanhand mellan företag och ekosystemet med öppen källkod. Clearingcentralen är utformad för att hämta sårbarhetsdata från verkliga implementeringar, tillämpa AI-assisterad validering och testning, och leverera produktionsklara patchar genom kommersiella prenumerationstjänster. Dessa patchar är avsedda att integreras direkt i leveranskedjor för företagsprogramvara med livscykelhantering och säkring i företagsklass.
IBM och Red Hat utökar sin etablerade modell för öppen källkod för företag bortom kurerade plattformskomponenter till att omfatta oberoende bibliotek, språkverktygskedjor, AI-ramverk och dataströmningsplattformar. IBM använder redan mer än 62 000 paket med öppen källkod och har djup expertis inom över 10 000, som spänner över tekniker som Linux, Java, Kubernetes, Kafka, Ansible och Terraform. Expansionen återspeglar den operativa verkligheten att företag förlitar sig på en bred blandning av communitydriven programvara utanför leverantörshanterade distributioner.
Clearinghuset gör det möjligt för organisationer att rapportera sårbarheter som upptäcks i aktiva miljöer inom ett kontrollerat ramverk, få validerade patchar optimerade för produktionsanvändning och koordinera ansvarsfull redovisning uppströms till underhållare. Denna metod är utformad för att minska fragmentering i hanteringen av sårbarheter samtidigt som den stärker den långsiktiga ekosystemets stabilitet genom bidrag uppströms.
Initiativet kommer samtidigt som öppen källkodsprogramvara fortsätter att ligga till grund för företagsinfrastrukturen, med mer än 90 procent av Fortune 500-företagen som förlitar sig på OSS, och i takt med att framsteg inom AI accelererar både upptäckt och utnyttjande av sårbarheter. Anthropic rapporterade nyligen att deras Mythos Preview-modell identifierade nästan 3 900 sårbarheter med hög eller kritisk allvarlighetsgrad enbart i öppen källkodsprogramvara. IBM och Red Hat positionerar Project Lightwell som ett svar på denna förändring, genom att tillämpa AI och ingenjörsskala för att komprimera tidslinjerna för åtgärdande och förbättra konsekvensen över komplexa programvaruleveranskedjor.
AI-assisterad ingenjörsmodell
En kärnkomponent i Project Lightwell är driftsättningen av en storskalig ingenjörsorganisation förstärkt med AI-drivna verktyg. IBM och Red Hat betonar teknisk kapacitet som en strategisk tillgång, med ingenjörer som arbetar i både uppströms communities och företagsmiljöer.
Ingenjörsteamen kommer att bidra till uppströms underhåll tillsammans med projektansvariga och hantera företagsspecifika krav, såsom sårbarhetsbedömning, prioritering och validering. AI används för att stödja storskaliga analyser, säker patchutveckling, beroendehärdning och releaseteknik.
Denna modell tar itu med en viktig utmaning för företag som hanterar olika beroenden med öppen källkod, där sårbarhetshantering ofta är fragmenterad och resurskrävande. Genom att kombinera AI-assisterade arbetsflöden med dedikerade tekniska resurser strävar IBM och Red Hat efter att standardisera och skala upp åtgärdsprocesser.
Tidiga användare är koncentrerade till finansiella tjänster: Bank of America, BNY, Citi, Goldman Sachs, JPMorganChase, Mastercard, Morgan Stanley, Royal Bank of Canada, State Street, Visa och Wells Fargo samarbetar redan med IBM och Red Hat kring Project Lightwell. IBM säger att insikterna från dessa initiala implementeringar kommer att forma hur sårbarheter identifieras, valideras och åtgärdas i stor skala i stora, reglerade miljöer.
Integration med IBMs AI-säkerhetsportfölj
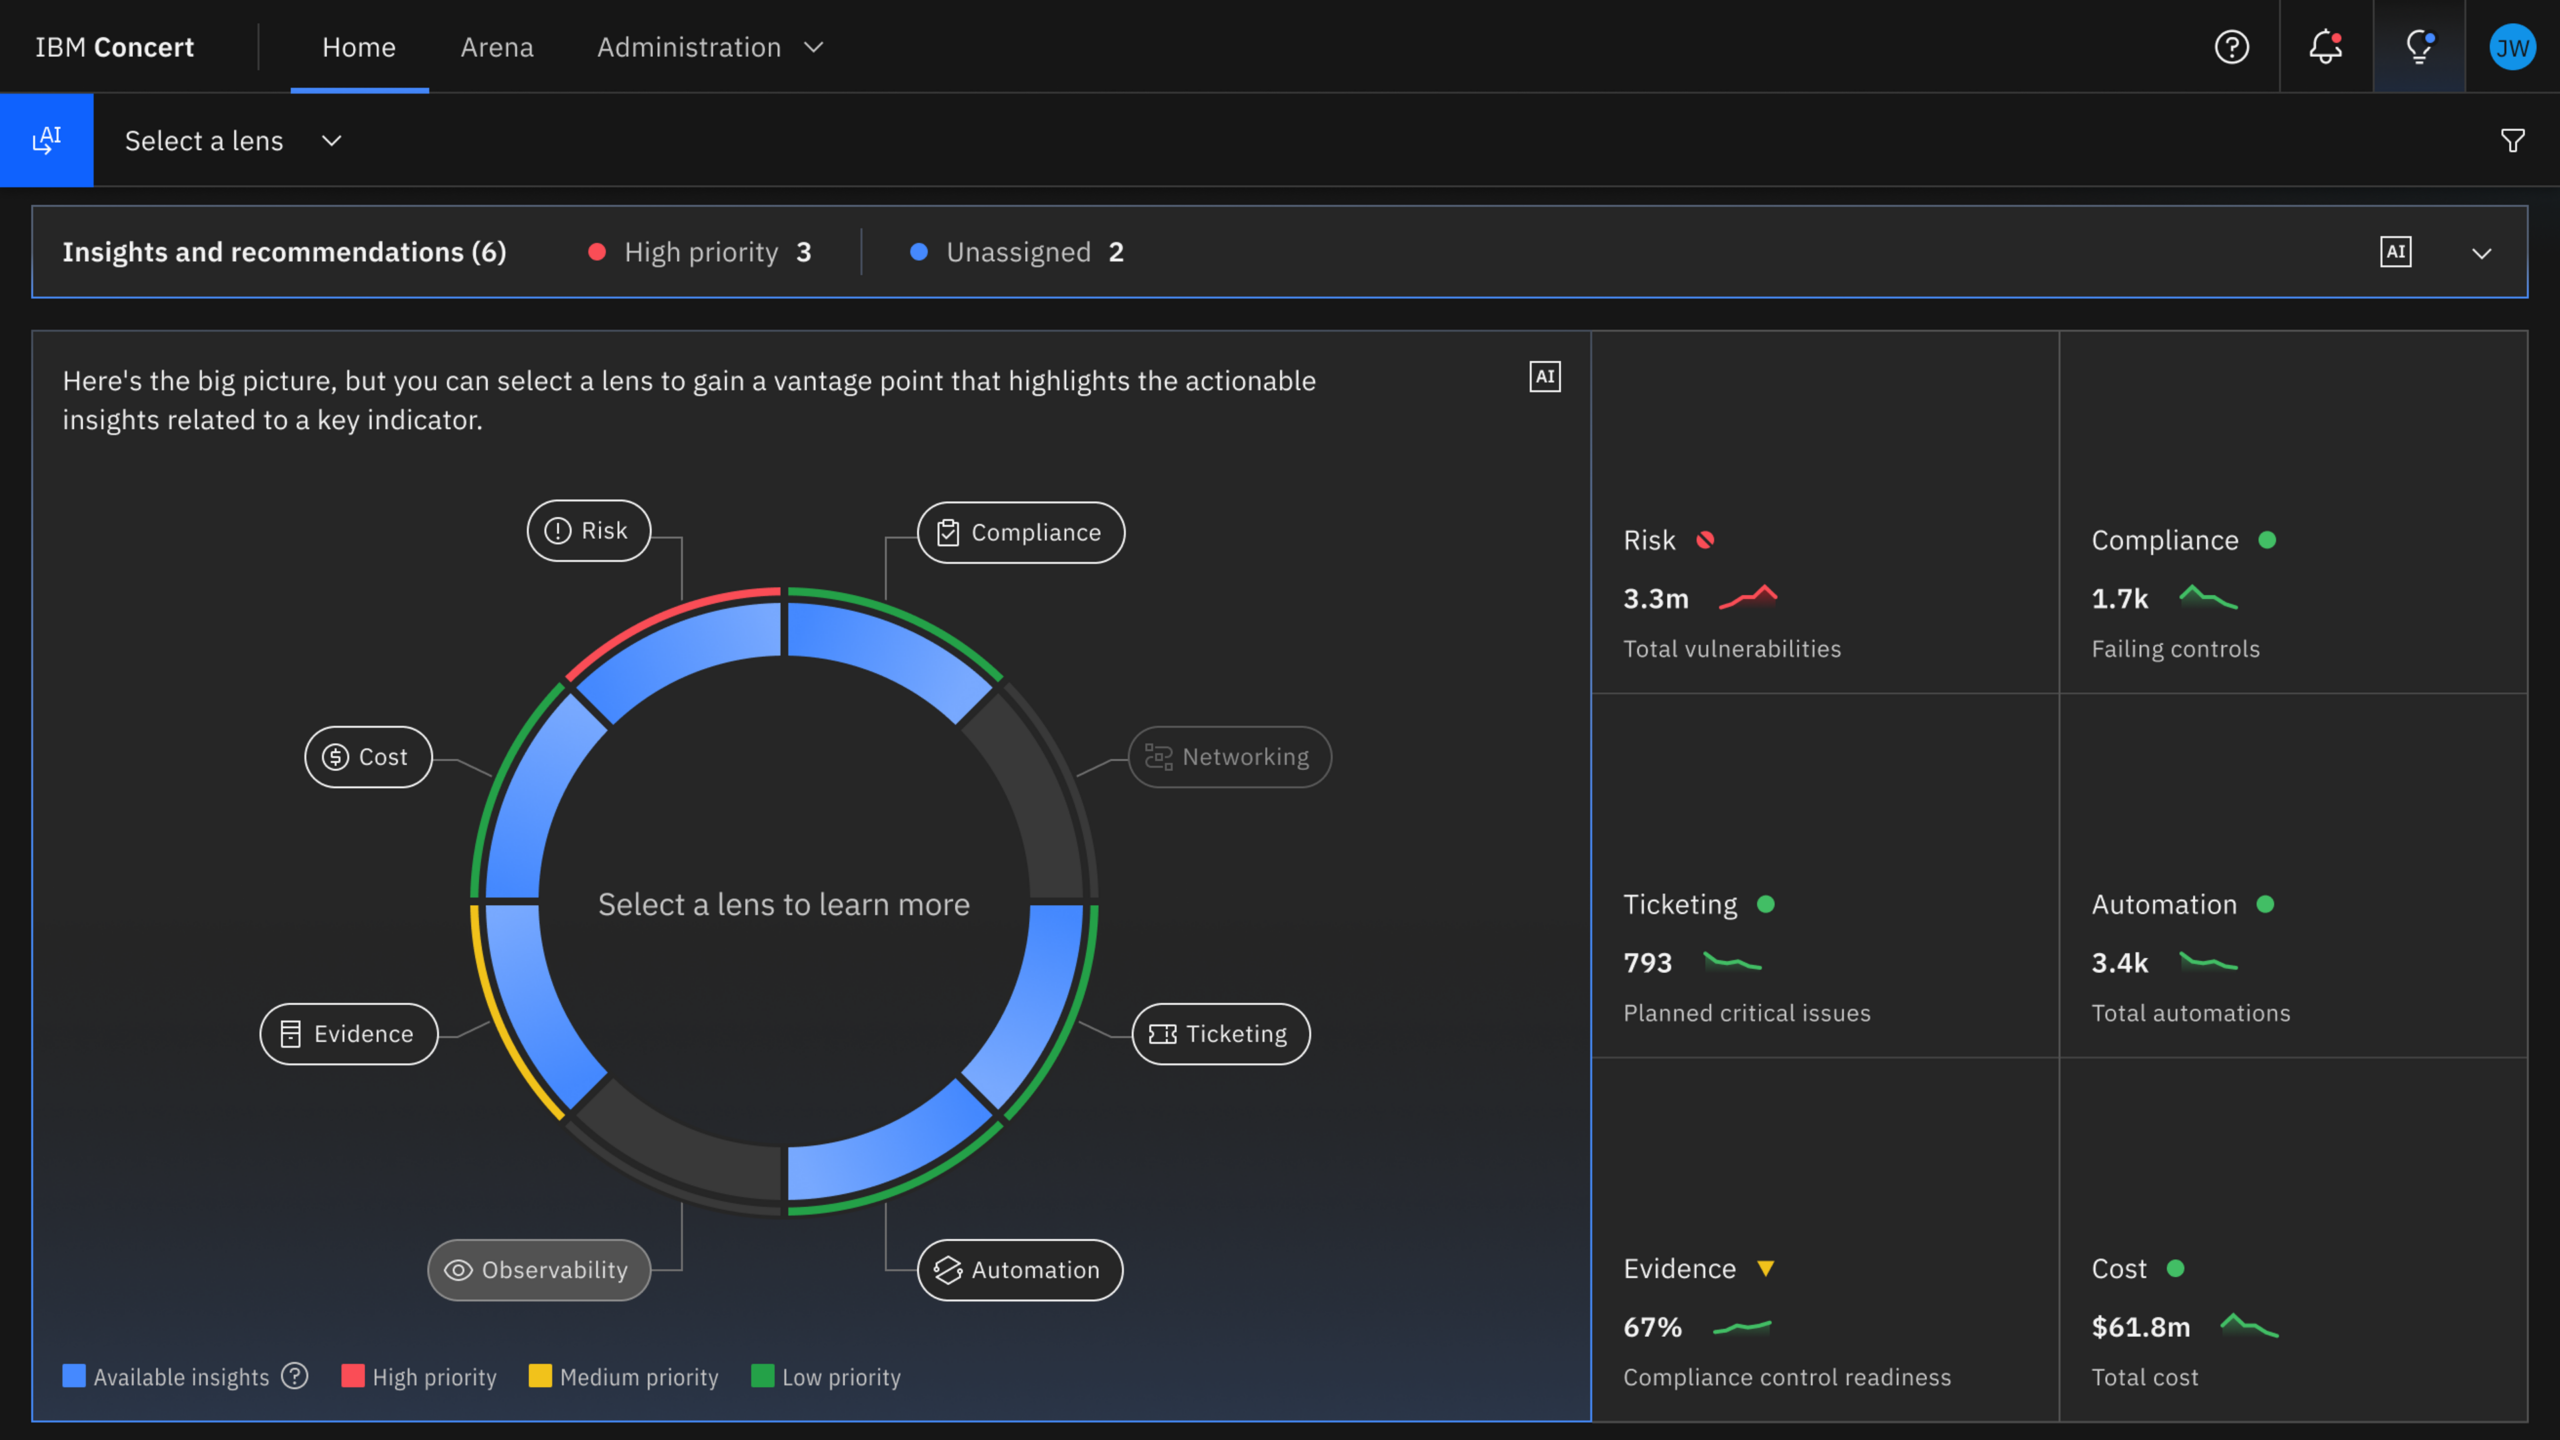
Project Lightwell är i linje med IBMs bredare säkerhetsportfölj för AI-eran, som beskrivs i företagets tillkännagivande den 19 maj. IBM Concert aggregerar applikations-, infrastruktur- och nätverkssignaler till en enhetlig operativ vy, med målet att flytta organisationer från passiv övervakning till samordnad respons. Dess säkerhetsfunktioner sträcker sig in i utvecklarens IDE genom IBM Concert Secure Coder, som upptäcker och prioriterar risker utifrån affärspåverkan och genererar automatiska åtgärdanden allt eftersom kod skrivs, vilket förhindrar att sårbarheter når produktion.
IBM Consulting utvecklar även autonoma säkerhetstjänster, som använder system med flera agenter för att koordinera detektering, beslutsfattande och respons i maskinhastighet. Dessa tjänster är avsedda att hjälpa företag att anpassa sårbarhetshantering och styrning med öppen källkod till alltmer komprimerade tidslinjer som drivs av AI-aktiverade hot.
IBM går med i projektet Glasswing
Strax före Lightwells tillkännagivande gick IBM med i Project Glasswing, det Anthropic-ledda branschinitiativet för att skydda kritisk programvaruinfrastruktur. Koalitionen sammanför säkerhets- och teknikledare för att identifiera och åtgärda sårbarheter i allmänt använd programvara och dela resultat mellan olika branscher. Lightwells pressmeddelande noterar att det nya initiativet innehåller lärdomar från Glasswing och OpenAI:s Trust Access for Cyber-program.
Som en del av Glasswing har IBM identifierat och åtgärdat sårbarheter i allmänt använd programvara och delat dessa resultat med den bredare gemenskapen. Rob Thomas, SVP Software och Chief Commercial Officer på IBM, sa att företaget har "härdat våra egna produkter och bidragit med korrigeringar tillbaka till öppen källkodsgemenskapen", och tillade att "samarbetet gör hela ekosystemet starkare".

En central del av detta arbete är samordnad redovisning. IBM delar resultat med berörda leverantörer och underhållare i enlighet med etablerade redovisningspraxis, vilket möjliggör utveckling och validering av patchar före offentlig lansering. Företaget bidrar också med korrigeringar direkt till uppströmsprojekt, vilket säkerställer att korrigeringar införlivas i framtida utgåvor och stödda grenar, vilket minskar skillnader mellan företagsdistributioner och community-kodbaser.
IBM tillämpar även sitt Glasswing-arbete på sin egen portfölj. Företaget säger att genom att proaktivt bidra med korrigeringar och underhålla företagsversioner av allmänt använda komponenter med öppen källkod, kan IBM och Red Hat agera snabbt när problem uppstår, och kombinera flexibiliteten hos öppen källkod med pålitlig och snabb support.
Glasswings samarbetsmodell betonar gemensamt lärande mellan deltagarna. IBM bidrar med resultat genom samordnad redovisning, uppströms öppen källkod-patchar och bästa praxis som delas med andra deltagare, vilket återspeglar företagets ståndpunkt att öppenhet och granskning är förutsättningar för säkerhet i stor skala. Denna branschövergripande synlighet blir allt viktigare i takt med att AI sänker barriären för att upptäcka och utnyttja sårbarheter.
Positionering för AI-drivna hotmiljöer
Tillsammans återspeglar Project Lightwell och IBMs deltagande i Project Glasswing ett skifte mot mer samordnade, AI-assisterade säkerhetsmodeller. IBM kombinerar intern teknisk skala, ekosystemsamarbete och AI-drivna verktyg för att hantera den växande komplexiteten och hastigheten i moderna hotmiljöer.
Metoden fokuserar på att säkra programvara med öppen källkod vid källan samtidigt som den förbättrar hur sårbarheter identifieras, valideras och åtgärdas i företagens leveranskedjor. Genom att koppla samman engagemang uppströms med validering i produktionsklass och branschomfattande informationsdelning positionerar IBM och Red Hat dessa initiativ som grundläggande element i företagssäkerhet i AI-eran.


 Amazon