

Den här veckan ägde KubeCon rum i Seattle, och erbjöd över 8,000 2,000 deltagare (125 XNUMX på väntelistan kom inte med) en uppdaterad vision om Kubernetes såväl som projekten under utveckling och övervägande. Hittills har tre projekt tagit examen (Kubernetes, Prometheus och Envoy) ett dussintal inkuberar och många fler är hoppfulla inom Sandboxen. Över XNUMX evenemangssponsorer ville vara säkra på att deltagarna förstod deras syn på och engagemang i dessa projekt, de flesta av dem gick långt utöver att bara erbjuda Kubernetes-distributioner. Säkerhet var ett hett ämne liksom hantering och driftsättning av dessa projekt.
Från det traditionella företagsperspektivet ses dock mycket av detta samtal fortfarande med ett försiktigt öga eftersom containervärlden ofta faller utanför standard IT-processer. Samtidigt hyllar de som leder vägen inom dev/ops och andra framväxande IT-segment värderingarna av att vara en container-forward-organisation när det kommer till effektivitet och agila utvecklingsprocesser. Allt detta sagt, följande är en höjdpunkt av nyheter från evenemanget som valts ur ett perspektiv som ligger mittemellan när vi försöker lyfta fram de mest mogna och effektfulla nyheterna från KubeCon 2018.
DigitalOcean släpper Kubernetes som en tjänst

DigitalOcean meddelade att den hanterar Kubernetes-tjänsten är nu tillgänglig i begränsad utgåva med en världsomspännande allmän release planerad till början av nästa år. Nya funktioner inkluderar:
- Guidade konfigurationsupplevelser, för att hjälpa användare när de tillhandahåller, konfigurerar och distribuerar kluster;
- Öppna API:er, för att möjliggöra enkla integrationer med utvecklarverktyg, och inkluderar möjligheten att programmatiskt skapa och uppdatera kluster- och nodinställningar;
- Utökat versionsstöd, inklusive Kubernetes version 1.12.1 och stöd för 1.13.1 kommer snart.
Mirantis lanserar senaste Mirantis molnplattform
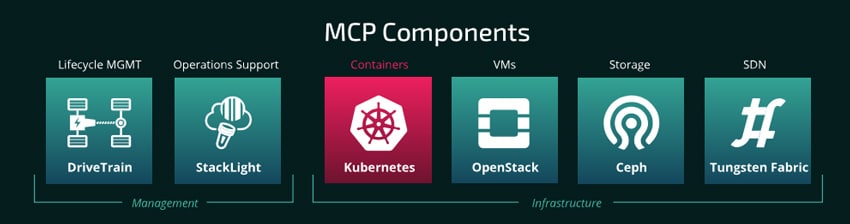
Mirantis lanserade den senaste versionen av sin Mirantis Cloud Platform (MCP) med den nya möjligheten att distribuera Kubernetes på plats. Andra höjdpunkter inkluderar OpenStack Queens, Kubernetes 1.11 och OpenContrail 4.0.
Red Hat bidrar till etcd
Red Hat meddelade att de bidrar med etcd, ett projekt med öppen källkod som är en nyckelkomponent i Kubernetes. Etcd-projektets fokus är att på ett säkert sätt lagra kritisk data från ett distribuerat system och det bevisade sin kvalitet tidigt. Red Hat meddelade också att etcd har accepterats i Cloud Native Computing Foundation (CNCF).
Pivotal tillkännager Pivotal Functions Service (PFS)
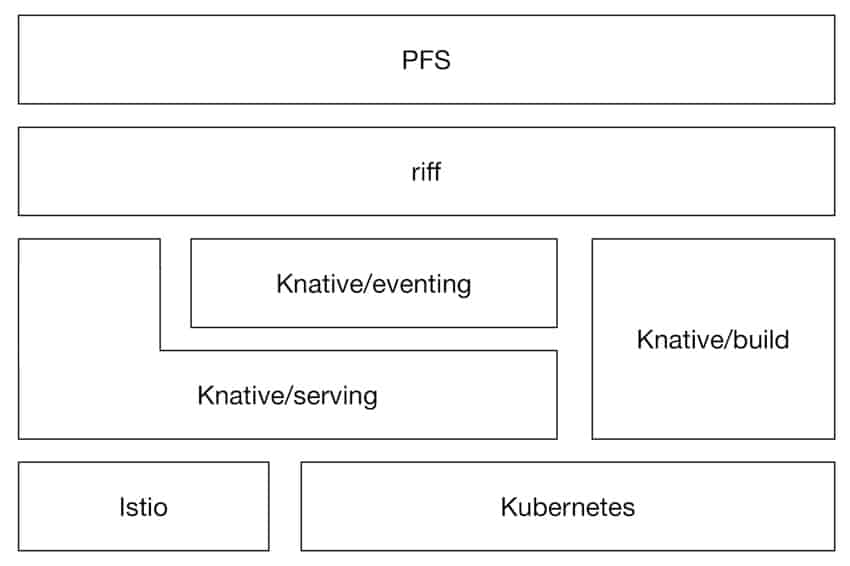
Pivotal tillkännager sin multi-cloud function-as-a-service-produkt för både privata och publika moln, Pivotal Functions Service (PFS). Pivotal uppger att PFS är den första kommersiella förpackningen i Knative-projektet. Höjdpunkter inkluderar:
- En miljö för att köra, skala och uppdatera funktioner. PFS tar funktionskällkod och distribuerar den. Om en tidigare version av funktionen finns ersätter den nya versionen den, medan PFS håller den tidigare versionen tillgänglig vid återställning. Det mjukvarudefinierade nätverkslagret hanterar alla ruttjusteringar utan störningar. Funktioner skalar ner till noll instanser när de är inaktiva och skalar upp baserat på trafik. Ingen av dessa aktiviteter kräver manuell intervention, så detta känns verkligen serverlöst för utvecklaren.
- Native eventing-komponenter som möjliggör komponerbara, reaktiva system. Funktioner svarar på händelser. Dessa händelser kan komma utifrån i form av HTTP(S)-förfrågningar. Eller så kan det avslutade arbetet med en funktion vara händelsen som utlöser en annan funktion. Tänk på fallet när en funktion rensar upp en kunds inlämnade postadress genom att fixa postnumret. En annan funktion som lagrar postadressen i din databas väntar på en händelse som säger att adressen är korrekt formaterad. Dessa typer av löst kopplade relationer är kännetecknet för en dynamisk arkitektur.
- Enkel installation i alla Kubernetes-miljöer. Installera med ett enda pfs-systeminstallationskommando. Vi har installationsdokument idag för PKS, GKE och till och med en lokal Minikube. Ännu fler Kubernetes-mål (som Azure Kubernetes Service och PKS Cloud) är på väg!
- Byggpaket som konsekvent och säkert paketerar funktioner. Utvecklare vill bara skriva sin affärslogik och inte fastna i en komplex rutin för funktionspaketering. Med PFS har vi bakat in Cloud Native Buildpacks som upptäcker beroenden och automatiskt bygger dina funktioner till körbara artefakter. Utvecklarna interagerar aldrig med byggpaket; de utfärdar helt enkelt en pfs funktion skapa kommando som pekar på deras källkod. Men byggpaket är en spelomvandlare för säkerhetsmedvetna operatörer. På grund av det skiktade tillvägagångssättet som tillämpas av buildpacks, kan du lappa bilder transparent utan att påverka själva funktionen.
Twistlock släpper version 18.11
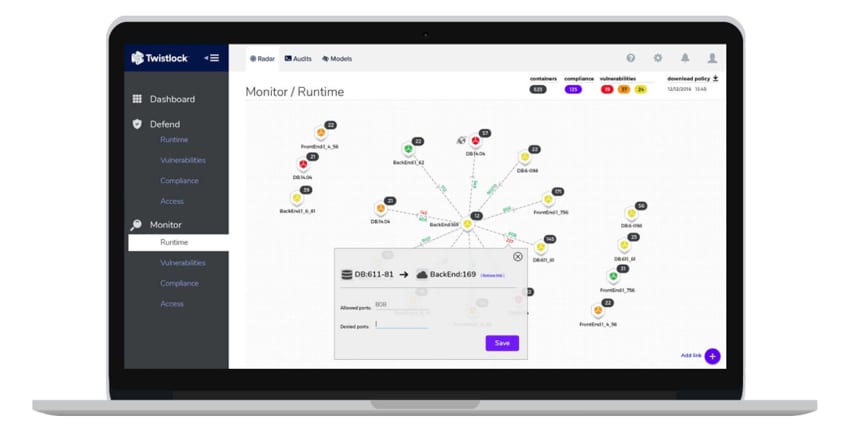
Twistlock släppte sin senaste version, Twistlock 18.11. uppdateringarna introducerar säkerhetsvirtualisering för Kubernetes, säkerhetskonfigurationskontroller för Istio och gör det möjligt för kunder att enkelt upptäcka molnbaserade tjänster för att skydda mot hot i hybridmiljöer. Ytterligare förbättringar i Twistlock 18.11 inkluderar:
- Nya övervaknings- och varningsleverantörer: Kunder kan bygga instrumentpanelliknande statistik på hög nivå baserat på Twistlock-data med hjälp av Prometheus för övervakning. Nya varningsleverantörer inkluderar PagerDuty, generiska webhooks, AWS Security Hub, IBM Security Advisor och inloggning till stdout.
- Utökat stöd för Pivotal: Pivotal-kunder kan nu skydda applikationer mot hot med Pivotal Application Service på Pivotal Cloud Foundry (PCF) via ett enda klick från en ruta i Pivotal Network.
- Dashboard UX-förbättringar: Twistlocks automatiskt genererade radarvy är nu huvudgränssnittet för produkten. Denna centrala vy ger en överblick över applikationstopologin, risker och efterlevnadsstatus för kunders hela molnbaserade miljöer
- Kubernetes Service Token Monitoring: Integrerat i Radar kan varje tjänstkonto som är kopplat till varje resurs i ett kluster enkelt ses. För varje konto visar Twistlock detaljerad metadata som beskriver resurserna den har tillgång till och åtkomstnivån den har till var och en av dem.
- Förbättringar av CaaS och serverlösa försvarare: AWS Fargate Defender v2 är den första WAF för Fargate med CNAF-stöd och vanliga dataströmsvarningar. Serverless Defender v2 blockerar nu utgående anslutningar. Båda integreras nu med Incident Explorer
- Förbättrad Credential Manager En central, produktomfattande credential manager gör det enkelt att säkert lagra och återanvända konton och nycklar för externa tjänster.
Instana förbättrar sin Kubernetes-övervakningslösning
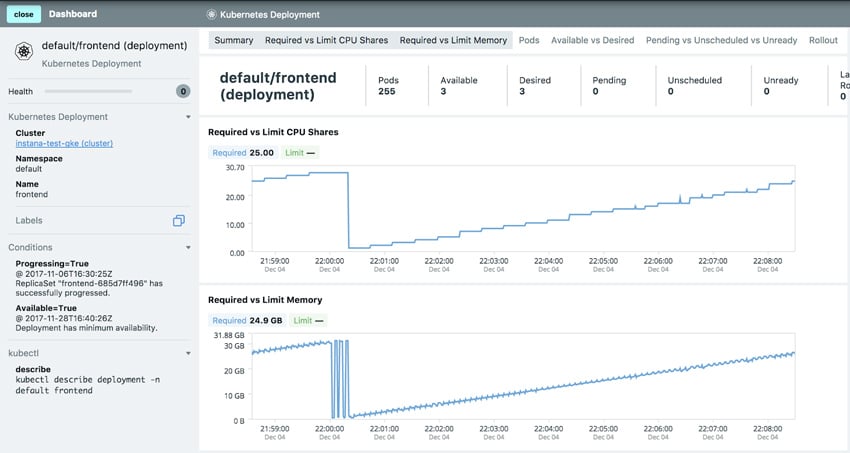
Instana meddelade att de ytterligare har förbättrat sin applikationsövervakningslösning för containeriserade applikationer. Nya funktioner tillåter användare att analysera alla prestandamått och spåra från specifika applikationskomponenter. Lösningen automatiserar varje steg i applikationsövervakningens livscykel och hjälper till att säkerställa Kubernetes prestanda.
Instana Kubernetes övervakning
Ny relik introducerar Kubernetes Cluster Explorer
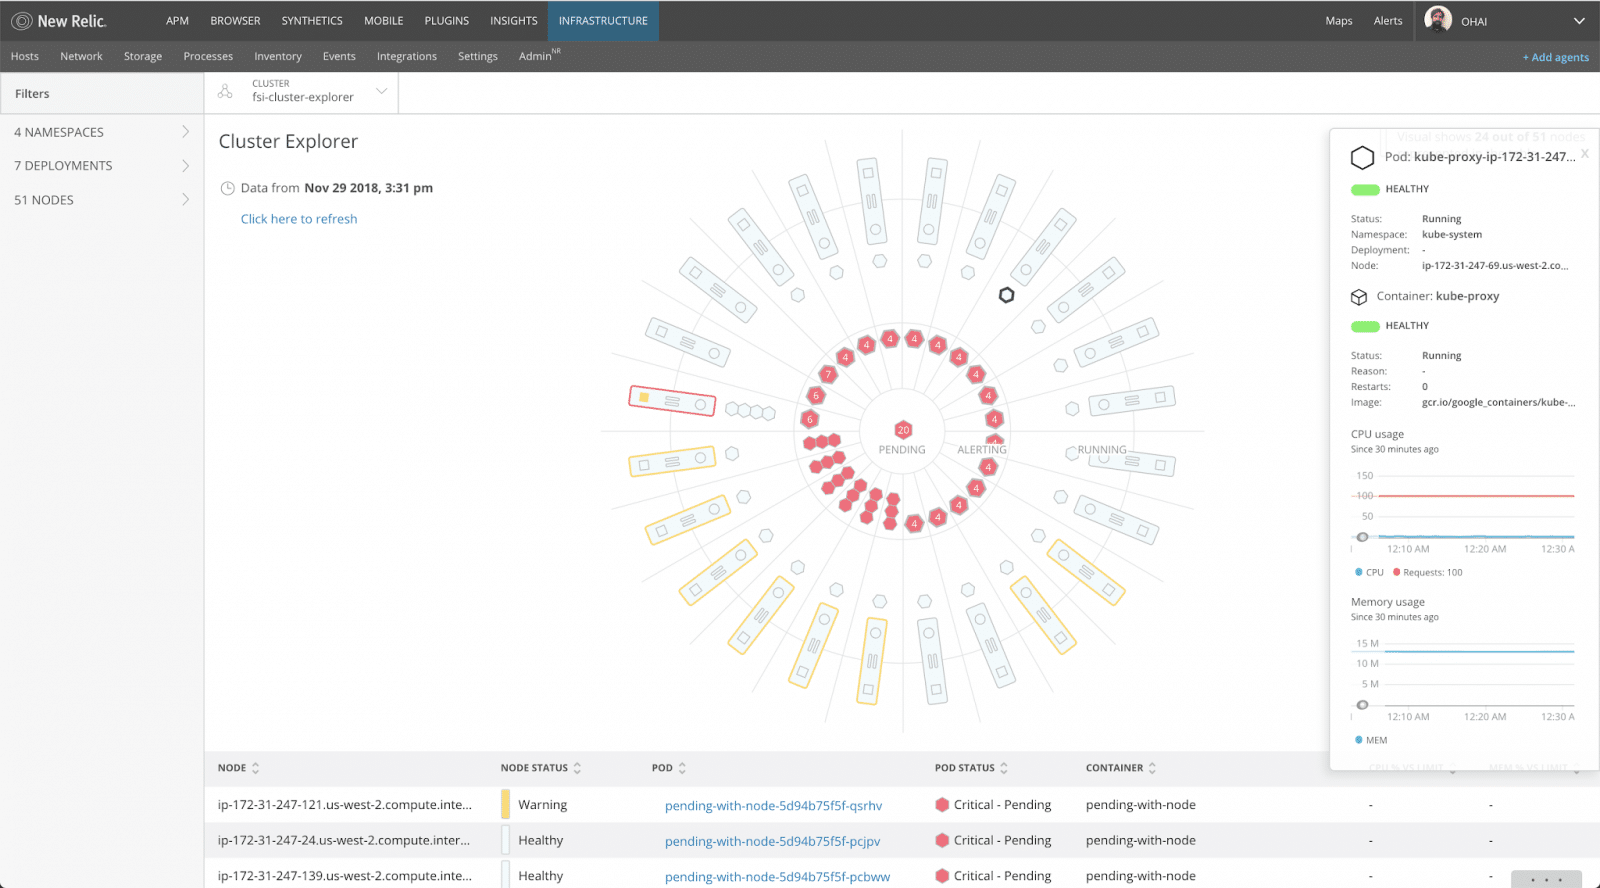
New Relic Inc. tillkännagav en lösning för DevOps-team för att förstå hälsan och prestandan hos deras komplexa Kubernetes-miljöer, Kubernetes Cluster Explorer. Nyckelfunktioner inkluderar:
- Enhetlig vy för att förstå hela bilden – Cluster Explorer ger en enhetlig vy över infrastruktur, applikationer och tjänster över Kubernetes-kluster, så att kunder kan inspektera en enda behållare eller skala upp för att utforska en distribution av hela klustret.
- Avancerad filtrering för att snabbt hitta grundorsaken – DevOps-team kan enkelt borra ner till objekten de bryr sig om – behållare, poddar, noder, distributioner, namnområden och etiketter – och få tillgång till deras applikations- och infrastrukturmått för att koppla ihop punkterna mellan deras komplexa, distribuerade system.
- Levererar omedelbart värde – New Relics SaaS-plattform levererar värde så snart Kubernetes-agenten distribueras. Det finns ingen infrastruktur att tillhandahålla, säkra eller köra. DevOps-teamen kan fokusera på att leverera mjukvara till sina kunder, inte att instrumentera och bygga sin övervakningslösning.
- Lätt att komma igång på alla moln eller lokalt – New Relic Kubernetes-övervakning är kompatibel med alla större molnplattformar såväl som lokala miljöer så att team kan observera sina Kubernetes-arbetsbelastningar, oavsett var deras behållare är utplacerade.
Rook tillkännager v0.9.0
Rook har släppt v0.9.0 med stabilt Ceph-stöd och stöd för ytterligare lagringslösningar inklusive Cassandra, NFS och Nexenta EdgeFS. Eftersom Ceph är stabil inkluderar fördelarna:
- Nytt Ceph-fokuserat CSI-plugin som tillhandahåller dynamiskt tillhandahållen lagring.
- Nya Ceph-versioner kan distribueras av Rook-operatören (Mimic och Nautilus), och det finns initialt stöd för automatiska uppgraderingar mellan versionerna.
- Mer robust täckning av olika lagringstyper genom att utnyttja ceph-volymverktyget


 Amazon