

Idag på VMworld 2017 i Las Vegas introducerade VMware Inc. VMware AppDefense, vad det kallar en banbrytande lösning för att säkra applikationer som körs i virtualiserade miljöer eller molnmiljöer. Den nya lösningen övervakar körande applikationer mot deras avsedda tillstånd genom att utnyttja virtuell infrastruktur. Genom att göra det kan AppDefense upptäcka och automatiskt svara på externa attacker mot de applikationer som den övervakar.
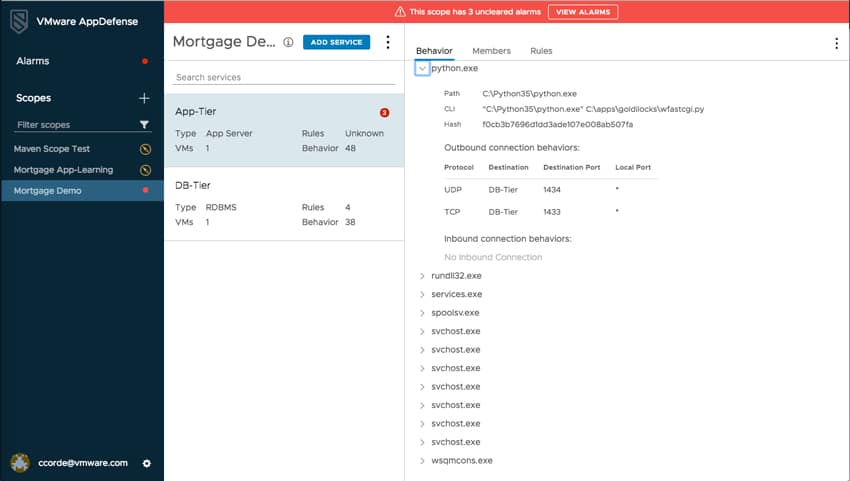
AppDefense är mindre av en fristående säkerhetsåtgärd och mer av ett extra lager som förbättrar befintlig säkerhet. Lösningen integreras med slutpunktssäkerhet, säkerhetsinformation och händelsehantering (SIEM) och Security Operations Center Analytics för att få sammanhang som hjälper den att utnyttja den virtuella infrastrukturen för sanering och skydda kundernas position på slutpunkten. Dessutom kan Managed Security Service Providers bygga nya datacenter- och molnsäkerhetserbjudanden kring AppDefense.
En avsiktsbaserad säkerhetsmodell är möjlig genom:
- Ökad användning av automation i applikations- och infrastrukturförsörjning
- Användning av applikationsramverk som ger rikare och mer auktoritativa synpunkter på avsett tillstånd
- Tillämpning av maskininlärning som möjliggör förmågan att resonera om tillstånd och beteende över stora populationer
- Ökad användning av virtualisering och moln, vilket ger större applikationskontext och isolering
AppDefense utnyttjar VMware vSphere för att få flera unika funktioner. Den kan se ett rikt tillämpningssammanhang; både körtillstånd och tillhandahållet tillstånd. Lösningen utnyttjar hypervisorn för att skapa en skyddad zon för att lagra avsett tillstånd och övervaka körtidsbeteende. Med hjälp av både vShpere och NSX kan AppDefense automatisera och orkestrera ett svar på hot. Genom att kombinera dessa funktioner kan lösningen minska attackytan avsevärt, vilket gör hotidentifiering och respons mer effektiv.
De första partners för AppDefense inkluderar:
- IBM Security: AppDefense planerar att integreras med IBM:s QRadar-säkerhetsanalysplattform, vilket gör det möjligt för säkerhetsteam att förstå och reagera på avancerade och insiderhot som går över både lokala och molnmiljöer som IBM Cloud. IBM Security och VMware kommer att samarbeta för att bygga detta integrerade erbjudande som en app som levereras via IBM Security App Exchange, vilket ger gemensamma kunder större synlighet och kontroll över virtualiserade arbetsbelastningar utan att behöva växla mellan olika säkerhetsverktyg, vilket hjälper organisationer att säkra sina kritiska data och förbli kompatibla.
- RSA: RSA NetWitness Suite kommer att vara interoperabel med AppDefense och utnyttjar den för djupare applikationskontext inom ett företags virtuella datacenter, svarsautomatisering/-orkestrering och synlighet i applikationsattacker. RSA NetWitness Endpoint kommer att vara interoperabel med AppDefense för att inspektera unika processer för misstänkta beteenden och göra det möjligt för antingen en säkerhetsanalytiker eller AppDefense-administratörer att blockera skadliga beteenden innan de kan påverka det bredare datacentret.
- Carbon Black: AppDefense kommer att utnyttja Carbon Black-rykteflöden för att hjälpa till att säkra virtuella miljöer. Med hjälp av Carbon Blacks ryktesklassificering kan säkerhetsteam triage varningar snabbare genom att automatiskt avgöra vilka beteenden som kräver ytterligare verifiering och vilka beteenden som kan förgodkännas. Ryktedata kommer också att tillåta automatiska uppdateringar av manifestet vid uppgradering av programvara för att drastiskt minska antalet falska positiva som kan vara vanliga vid vitlistning.
- SecureWorks: SecureWorks utvecklar en ny lösning som utnyttjar AppDefense. Den nya lösningen kommer att ingå i SecureWorks Cloud Guardian-portföljen och kommer att leverera säkerhetsdetektering, validering och svarsmöjligheter i en klients virtuella miljö. Den här lösningen kommer att dra nytta av SecureWorks globala Threat Intelligence och kommer att göra det möjligt för organisationer att överlåta utmaningen att utveckla, finjustera och tillämpa säkerhetspolicyer som skyddar deras virtuella miljöer till ett team av experter med nästan två decenniers erfarenhet av hanterade tjänster.
- Puppet: Puppet Enterprise är integrerat med AppDefense, vilket ger synlighet och insikt i den önskade konfigurationen av virtuella datorer, vilket hjälper till att skilja mellan auktoriserade ändringar och skadligt beteende.
VMware har för avsikt att tillåta integrationer med tredjepartslösningar med AppDefense, ta alla fördelar med AppDefense och låta ett partnerekosystem dra fördel av dem.
Tillgänglighet och priser
VMware AppDefense är tillgänglig idag i USA för kunder som använder VMware vSphere 6.5. AppDefense är prissatt som ett abonnemang till $500 MSRP per CPU och år.


 Amazon