

VMware Cloud Foundation (VCF) 5.0, med ytterligare skalbarhet och säkerhet, samt andra viktiga förbättringar, är tillgänglig nu. Förbättringar inkluderar att ta itu med kraven på molnskala Infrastructure-as-a-Service (SaaS), förenkla distributionen av lokala moln och mer skydd mot cyberattacker.
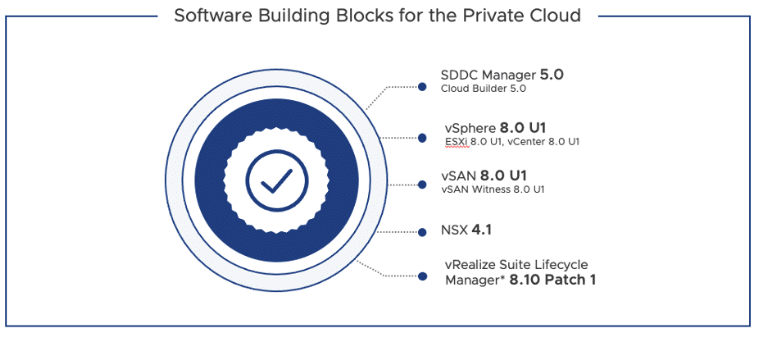
VMware Cloud Foundation 5.0 Programvarulista
VCF 5.0 är fokuserad på att leverera de senaste versionerna av Software Defined Data Center (SDDC) Manager, VMware vSphere 8.0u1 för arbetsbelastningshantering, VMware vSAN 8.0u1 för scale-out lagring, VMware NSX 4.1 för nätverk och VMware vRealize LifeCycle Manager 8.10 Aria) för molnhantering.
VCF 5.0 SDDC Manager-förbättringar
VMware Cloud Foundation 5.0 inkluderar Isolated SSO Workload Domains, en ny funktion som gör det möjligt för administratörer att konfigurera nya arbetsbelastningsdomäner med hjälp av en separat Single Sign On (SSO)-instans. Detta kommer att vara användbart för stora företag som behöver isolera arbetsbelastning och för Managed Service Providers (MSP) som kan allokera arbetsbelastningsdomäner till olika hyresgäster med sina egna SSO-domäner. Isolerade SSO-domäner är var och en konfigurerad med sin egen NSX-instans och ger möjlighet att konfigurera en separat identitetsleverantör (Active Directory eller LDAP).
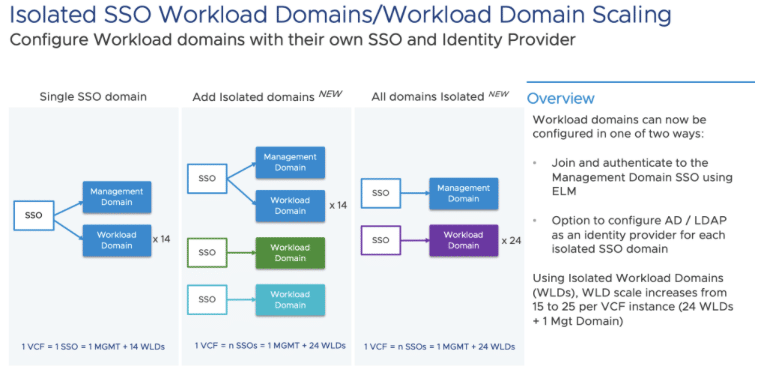
Isolerade SSO-arbetsbelastningsdomäner och arbetsbelastningsdomänskalning
Domänskalning för arbetsbelastning ökar också från 15 till 25 när man använder isolerade domäner för arbetsbelastning inom en enda VCF. Arbetsbelastningsdomäner som konfigurerats för att använda den delade hanteringsdomänen SSO är dock fortfarande begränsade till högst 15 domäner. Den ytterligare skalningen är möjlig genom att parallellisera uppgifter, vilket minskar tiden för att lägga till Workload Domains i en VMware Cloud Foundation-instans. Uppgraderingar till VMware Cloud Foundation 5.0 är direkta, kundledda uppgraderingar på överhoppningsnivå från VMware Cloud Foundation version 4.3, 4.4 och 4.5.
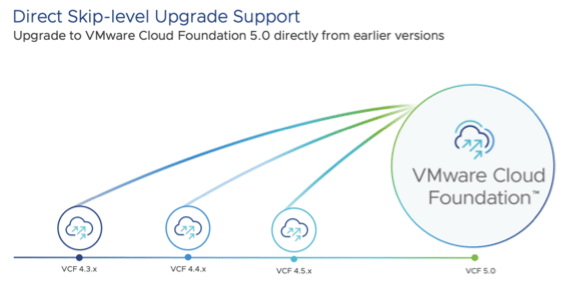
Direktuppgraderingar till VMware Cloud Foundation 5.0
SDDC Manager Kontextmedvetna förkontroller och konfigurationsdrift
SDDC Manager använder förkontroller för att säkerställa att infrastrukturstacken är redo att acceptera den önskade uppdateringen. Arbetsflödena som byggs inom VMware Cloud Foundation 5.0 säkerställer att distributionen uppdateras till önskad VMware Cloud Foundation-version i rätt ordning, med början i hanteringsdomänkomponenterna.
Med VCF 5.0 är SDDC Manager-förkontroller sammanhangsmedvetna. När SDDC Manager har installerats eller uppgraderats till version 5.0 kan administratörer välja att uppdatera sina VMware Cloud Foundation-domäner till en nyare VMware Cloud Foundation 5.x målversion (hoppar över utgåvor vid behov), så att administratörer kan köra en förkontroll mot en specifik VMware Cloud Foundation-utgåva eller exekvera en "General Update Readiness"-förkontroll för att säkerställa allmän beredskap för plattformen.
Med VMware Cloud Foundation 5.0 SDDC Manager kan administratörer se konfigurationsändringar som är inställda som en del av uppgraderingen, vilket ger mer synlighet och hjälper administratörer att bättre förstå de nya funktionerna och kapaciteterna och vilken inverkan dessa kan ha på deras implementeringar.
Observera att inte alla lösningar är tillgängliga för VCF 5.0-nedladdningar omedelbart. Till exempel kommer Dell VxRail-stöd för VCF 5.0 att vara tillgängligt snart, och vissa greenfield- eller uppgraderingsscenarier kan också bli försenade till ett senare datum; granska VCF 5.0 release notes eller kontakta ditt kontoteam för ytterligare information.
vSphere-uppdateringar
Som en del av VCF 5.0-versionen uppdaterades mjukvaruförteckningen som utgör Cloud Foundation för att inkludera de senaste versionerna av vSphere och vSAN. vSphere 8.0u1 (inklusive ESXi och vCenter Server) och vSAN 8.0u1 inkluderar många nya funktioner och förbättringar som Cloud Foundation 5.0 kan utnyttja för att förbättra grunden för privata molnmiljöer.
vSphere 8.0u1 innehåller flera förbättringar som VMware Cloud Foundation 5.0 utnyttjar. Med vSphere 8.0u1 får arbetsbelastningsdomäner förbättrad operativ effektivitet, ökad prestanda för avancerade AI/ML-arbetsbelastningar och förhöjd säkerhet i hela miljön.
vSphere 8.0u1 stöder upp till 32 enheter i passthrough-läge för att uppnå bättre prestanda och öka tillgängliga GPU-resurser. Dessutom snabbar vSphere 8.0u1 upp AI/ML-applikationsprestanda med stöd för NVIDIA NVSwitch (upp till 900 GB/s dubbelriktad hastighet med NVLink på Hopper), ansluter upp till 8 GPU:er per värd och upp till 8 GPU:er till samma virtuella dator.
Behöver du skalbarhet mer än rå prestanda? vSphere 8 stöder 8vGPU:er per virtuell dator, och vSphere Distributed Resources Scheduler (DRS) tar nu hänsyn till användning av arbetsbelastningsminne i placeringsbeslut. DRS kan nu placera arbetsbelastningar optimalt genom att beakta arbetsbelastningsminnesbehov och ta hänsyn till DRAM & PMEM bandbredd och latenskrav.
Skyline Health Diagnostics, VMwares diagnostikplattform för självbetjäning, är integrerad med vCenter Server. Skyline Health Diagnostics hjälper administratörer att diagnostisera problem, lösa fel och schemalägga och köra hälsokontroller automatiskt. Med vSphere 8.0u1 kommer Skyline Health Diagnostics att integreras med vCenter vilket ger administratörer enklare åtkomst. Denna integration kommer att hjälpa till att spara tid och förbättra arbetsbelastningen, ESXi och vCenter-tillgängligheten i Cloud Foundation-miljöer.
vSAN-förbättringar
vSAN 8.0u1 introducerar förbättringar för att förenkla den dagliga driften och göra det möjligt för supportteam att lösa kundproblem snabbare. Även om vSAN Express Storage Architecture för närvarande inte stöds i VMware Cloud Foundation 5.0, finns många andra vSAN-förbättringar tillgängliga för Cloud Foundation-kunder.
vSAN 8.0u1 Performance Service inkluderar nu högupplöst övervakning av prestandamått. Standardinsamlingsintervall för prestandamått, som tidigare renderats varje minut, samlas in direkt var 30:e sekund, vilket möjliggör prestandaanalys i realtid, förenklar övervakning och snabbar upp möjligheten att felsöka.
VM I/O Trip Analyzer har också förbättrats i vSAN 8.0u1, med ny schemaläggningsfunktion som gör det möjligt för kunder att schemalägga analys på en virtuell dator: ange tid på dygnet, varaktighet och frekvens. Att köra diagnostik programmatiskt möjliggör större och bättre datainsamling och kan vara avgörande för att fånga upp tillfälliga prestandaproblem.
I vSAN 8.0u1 har vSAN Skyline Health-modulen UX designats om för att inkludera en ny hälsodashboard som ger kunderna en förenklad bild av hälsostatusen för varje kluster med ett snabböversikt. Instrumentpanelen kommer att ge medvetenhet om alla hälsoproblem, påverkansområden och tydliga steg för lösning, samtidigt som den ger snabb tillgång till ytterligare resurser, som relevant kunskapsbas.
Utnyttja NSX-funktioner
NSX 4.1.0 lägger till flera nya funktioner och förbättringar för virtualiserat nätverk och säkerhet, som kan utnyttjas inom en VMware Cloud Foundation 5.0-distribution.
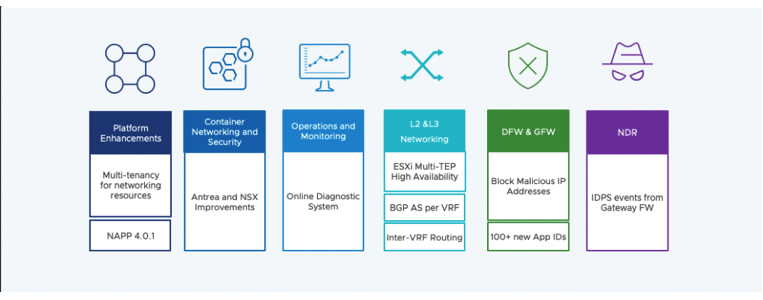
Sammanfattning av NSX 4.1.0 Höjdpunkter
- VMware Cloud Foundation 5.0 med NSX 4.1.0-stöd kommer med plattformsförbättringar som multi-tenancy för nätverksresurser och NAPP 4.0.1.1
- Projekt Antrea är ett Kubernetes-inbyggt projekt som implementerar CNI och Kubernetes nätverkspolicy för att tillhandahålla nätverksanslutning och säkerhet för pod-arbetsbelastningar. NSX 4.1.0 introducerar nya containernätverk och säkerhetsförbättringar, vilket gör att brandväggsregler kan skapas med en blandning av virtuella datorer och Kubernetes Ingress/egress-objekt.
- Ytterligare Layer 3-nätverkstjänster görs tillgängliga för VMware Cloud Foundation Fabric genom distributionen av inter-VRF-routing.
- Förbättrat online diagnostiksystem som innehåller felsökningssteg för felsökning av specifika problem.
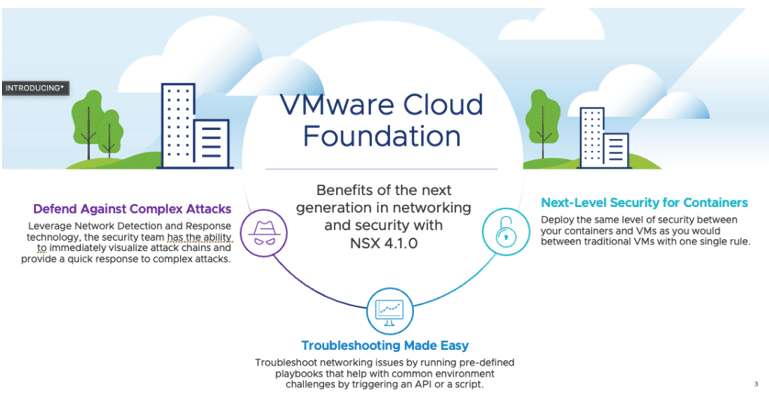
Förbättrade nätverks- och säkerhetsförbättringar
VMware Container Networking med Antrea erbjuder användare signerade avbildningar och binärfiler, tillsammans med fullständigt företagsstöd för Project Antrea . VMware Container Networking integreras med hanterade Kubernetes-tjänster för att förbättra Kubernetes nätverkspolicyer. Det stöder även Windows- och Linux-arbetsbelastningar på Kubernetes över flera moln.
NSX 4.1.0 introducerar nya containernätverk och säkerhetsförbättringar, vilket gör att brandväggsregler kan skapas med en blandning av virtuella datorer och Kubernetes Ingress/egress-objekt. Dessutom kan dynamiska grupper skapas baserat på NSX-taggar och Kubernetes-etiketter, vilket förbättrar användbarheten och funktionaliteten för att använda NSX för att hantera Antrea-kluster.
Användare kan utnyttja möjligheten att skapa brandväggspolicyer som tillåter och/eller blockerar trafik mellan olika virtuella maskiner och Kubernetes-poddar i en regel. En ny verkställighetspunkt införs för att inkludera alla slutpunkter, och den korrekta appliceringen till bestäms baserat på käll- och målgruppmedlemmarnas mål.
Bättre försvar mot cyberattacker med NDR-funktionalitet
När nätverksattacker blir allt vanligare, blir det allt viktigare att utnyttja de senaste säkerhetsfunktionerna. Genom att distribuera NSX 4.1.0 som en del av VMware Cloud Foundation 5.0 kan nya funktioner för distribuerad brandvägg och nya funktioner för nätverksdetektion och -svar (NDR) användas.
Network Detection and Response-tekniken gör det möjligt för säkerhetsteamet att visualisera attackkedjor genom att kondensera enorma mängder nätverksdata till en handfull "intrångskampanjer". NDR uppnår denna visualisering genom att aggregera och korrelera säkerhetshändelser som upptäckta intrång, misstänkta objekt och onormala nätverksflöden.
Med tillgång till hela nätverket och slutpunktstekniker observerar och utvärderar VMware Contexa varje process som körs på en slutpunkt och varje paket som korsar nätverket. Företag av alla storlekar kan lita på att VMware Contexa helt skyddar användare, slutpunkter, nätverk och arbetsbelastningar.
Förbättrat online diagnostiksystem
Online Diagnostics tillhandahåller fördefinierade runbooks som innehåller felsökningssteg för att felsöka ett specifikt problem. Felsökning av playbooks eller runbooks är steg eller procedurer som följs för att diagnostisera och lösa problem i ett system eller program. De är utformade för att ge ett strukturerat tillvägagångssätt för felsökning och hjälpa till att säkerställa att problem löses snabbt och effektivt.
Dessa runbooks kan anropas av API och kommer att utlösa felsökningssteg med CLI, API och skript. Rekommenderade åtgärder kommer att tillhandahållas efter felsökning för att åtgärda problemet, och de artefakter som genereras relaterade till felsökningsprocessen kan laddas ner för vidare analys. Online Diagnostic System hjälper till att automatisera felsökning och förenklar felsökning.
vRealize Suite-funktioner
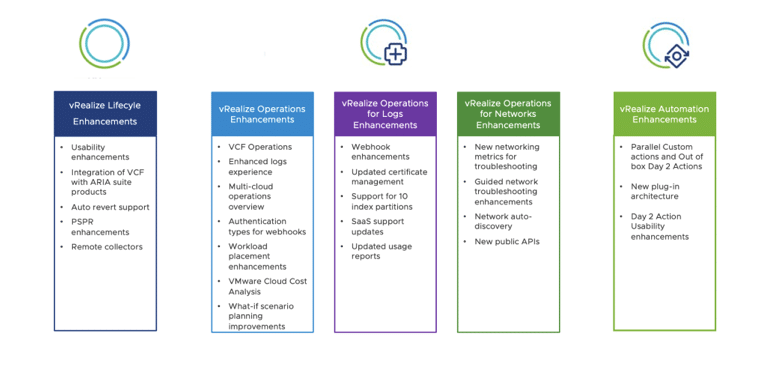
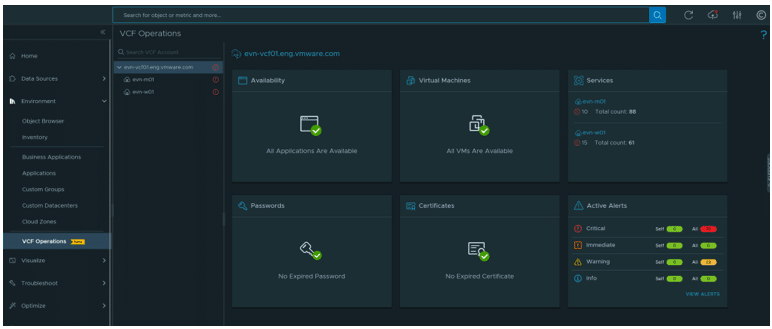
vRealize Operations (vROps) levererar prediktiv och proaktiv IT-driftshantering för privata, hybrid- och multimolnmiljöer i en enhetlig plattform. Installationen av VMware Cloud Foundation har förenklats för att ge användarna djupare vyer och sammanhang kring hanteringsprodukter för VMware Cloud Foundation. För att få insyn i alla objekt som övervakas i vROps listar översiktssidan för multimoln alla VMware Cloud- och publika moln som är tillgängliga för användare att övervaka. Funktioner som förbättringar av "What-if"-scenarier och kostnadsanalys av VMware-molnet kan hjälpa kunder att analysera och jämföra kostnader för alla sina objekt och köra planeringsscenarier för kostnadsoptimering.
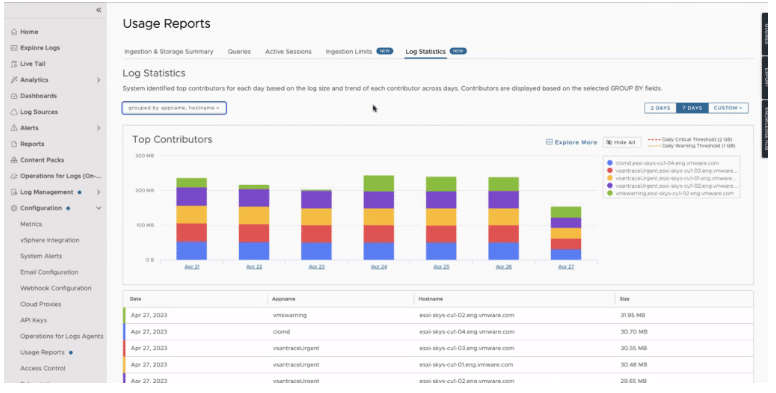
Omfattningen av maskingenererad data är enorm, och vRealize Operations for Log Insights (vRLI) erbjuder komplett 360-graders felsökning som kombinerar mätvärden, loggar och ett flertal integrationer. Webhooks-sidan har förbättrats för att ge ett konsekvent arbetsflöde, till exempel aviseringsdefinitioner och rapporter. Loggar ger kostnadshanteringsmöjligheter för SaaS och konfigurerar aviseringar för att hantera faktureringskostnader. Andra uppdateringar för SaaS inkluderar Federated log management, innehållspaket och nya API:er.
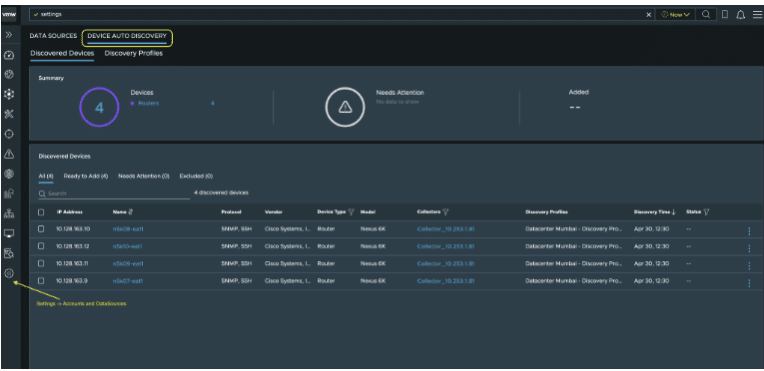
vRealize Operations for Network Insights (vRNI) ger kunderna ett enkelt, komplett nätverkshanteringsverktyg för att säkert övervaka dataflödet över hela infrastrukturen. Automatisk nätverksidentifiering är en av de nya funktionerna i vRNI, vilket gör det möjligt att automatiskt upptäcka enheter som switchar, routrar och brandväggar i hela nätverket. Användbarhetsförbättringar av guidad nätverksfelsökning inkluderar widgetar för felsökningsinformation, uppdaterade mätvärdesdiagram och beroendeträdåtgärder som filter och tillägg. Nya nätverksmätvärden för ESXi Host pNIC-gränssnitt och NSX-T Edge-dataplans-CPU-kärnor förbättrar felsökningen ytterligare.
Med vRealize Automation (vRA) kan IT-team eliminera processineffektivitet genom heltäckande automatisering. vRA stöder nu anpassade och färdiga åtgärder som körs på samma resurs eller distribution.
vRealize Suite Lifecycle Manager (vRSLCM) inkluderar integration mellan vRealize Suite-produkter. vRLI kan utföra konfiguration av loggvidarebefordran från andra vRealize Suite-produkter till vRLI. Användare kan aktivera eller inaktivera hälsokontroller för vRealize Suite-produkter i vRSLCM. Om vRA-uppgraderingen misslyckas återställer en automatisk återställningsfunktion enheten till sitt tidigare arbetsläge.
VMware Cloud Foundation 5.0 produktsida


 Amazon