

Broadcom har publicerat uppdateringar för VMware vDefend och VMware Avi Load Balancer, vilka förbättrar säkerhet, prestanda, distribution och automatiseringsfunktioner för VMware Cloud Foundation 9.1 -miljöer. Dessa uppdateringar inkluderar vDefend SSP 5.2, vDefend 9.1.1, Avi Load Balancer 32.1.4 och vDefend and Avi Conversion Tool 3.0.
Uppdateringarna fokuserar på privata molndistributioner där IT-team implementerar distribuerade säkerhetskontroller över virtuella maskiner, Kubernetes-tjänster, AI-infrastruktur och applikations-API:er. Broadcom ramar in dessa utgåvor inom en flerskiktsmodell som integrerar öst-västlig mikrosegmentering, intrångsskydd, analys av skadlig kod, brandväggsfunktioner för webbapplikationer, API-säkerhet och applikationsleverans.
Snabbare vDefend-distribution och utökad lokal säkerhet
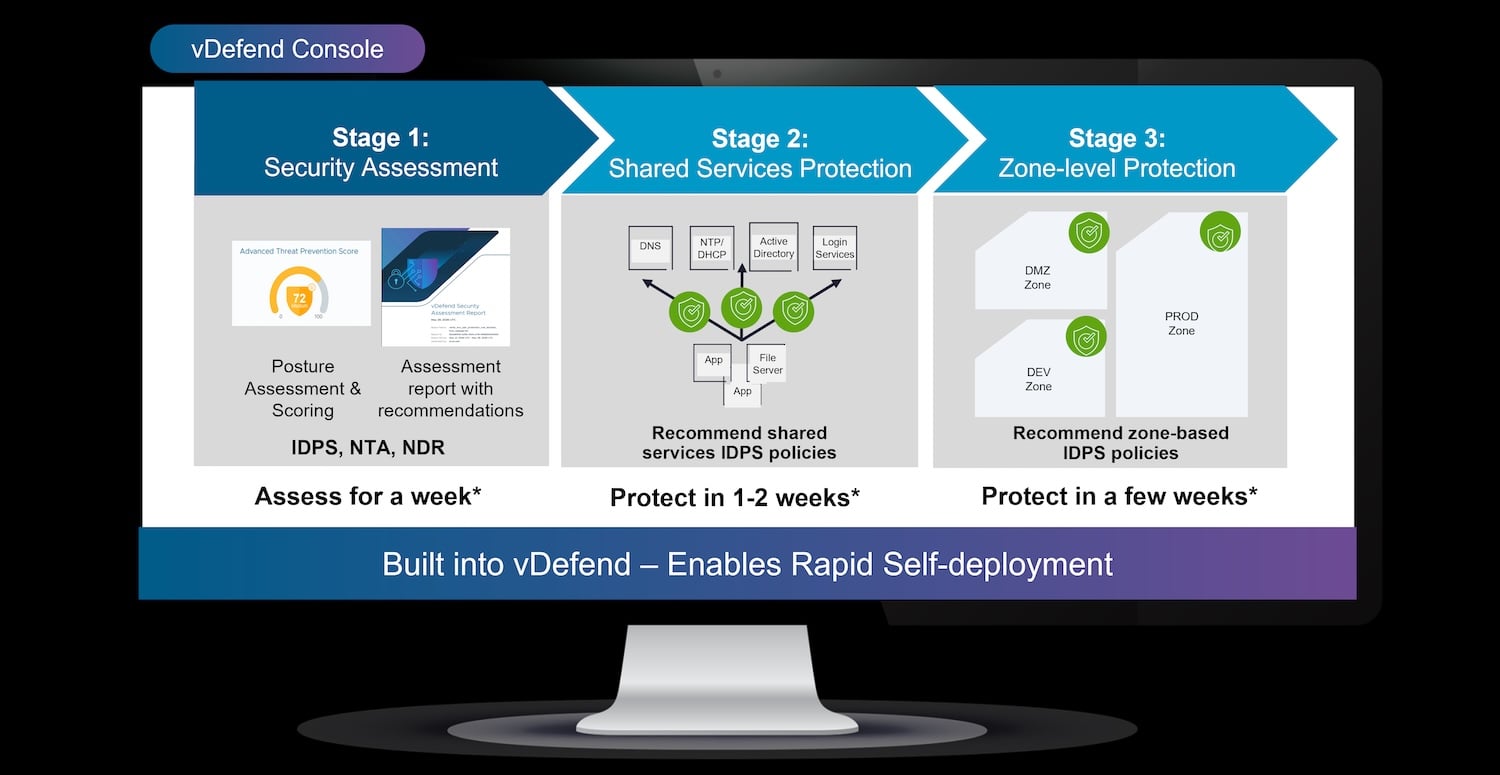
vDefend Security Services Platform lägger till ett 1-2-3-arbetsflöde för driftsättning av avancerad hotförebyggande åtgärder. Denna process minskar det operativa arbete som krävs för att driftsätta hotförebyggande tjänster genom att tillhandahålla en guidad väg för policybedömning, regelrekommendationer och driftsättning.

Arbetsflödet integreras med vDefend Distributed Firewall och använder insyn på arbetsbelastningsnivå för att bedöma säkerhetsstatus och rekommendera segmenteringspolicyer. Målet är att förkorta distributionstiderna för avancerad hotförebyggande åtgärder och minska manuellt skapande av policyer av säkerhetsteam.
Broadcom lade också till lokala förebyggande åtgärder mot skadlig kod genom lokal sandboxing. Statiska och dynamiska artefakter av skadlig kod kan analyseras i kundmiljön utan att data skickas till en molntjänst. Detta alternativ passar organisationer med krav på datasuveränitet, reglerad data eller isolerade miljöer.

Alla vDefend-funktioner stöder nu miljöer med luftgappning. Broadcom sa att hotinformation kan uppdateras offline, vilket gör att frånkopplade miljöer kan ta emot aktuell hotdata samtidigt som nätverksisolering bibehålls.
Inbyggt API-skydd för virtuella maskiner, Kubernetes och AI-arbetsbelastningar
Avi Load Balancer lägger nu till inbyggt API-skydd för virtuella maskiner, vSphere Kubernetes-tjänster och AI-arbetsbelastningar. Detta kombinerar brandväggskontroller för webbapplikationer med API-skydd, vilket skapar en WAAP-funktion för att identifiera exponerade API:er, tillämpa skydd och förbättra synligheten på applikationslagret.

API:er har blivit en vanlig attackyta i privata molndistributioner, särskilt i takt med att applikationer bryts ner till mikrotjänster som exponeras via Kubernetes-baserade tjänster. Integrering av API-skydd med Avi Load Balancer kan minska antalet separata säkerhetsprodukter som behövs för att skydda applikationstrafik samtidigt som policytillämpningen hålls nära lastbalanserings- och applikationsleveranslagret.
Högre distribuerad brandvägg och IDPS-prestanda
Broadcom rapporterade också högre dataflödessiffror för implementeringar av vDefend Distributed Firewall och Distributed Intrusion Detection and Prevention System.
För distribuerad brandvägg anger Broadcom ett dataflöde på upp till 22 Gbps på servrar med 25 GbE-nätverkskort, en ökning med 129 procent, och upp till 75 Gbps på system med 100 GbE-nätverkskort, en ökning med 241 procent. I stor skala rapporterar Broadcom ett dataflöde för distribuerad brandvägg på upp till 75 Tbps per VMware Cloud Foundation-instans.

Företaget ökade även prestandan för distribuerad IDPS med upp till 17 Gbps per server, en ökning med 89 procent. Broadcom rapporterar en skalbar IDPS-genomströmning på upp till 17 Tbps per VCF-instans. Alla prestandasiffror är baserade på interna Broadcom-testresultat från juli 2026.
Dessa funktioner stöder virtuell patchning på arbetsbelastningslagret. Distribuerat IDPS kan inspektera trafik och blockera exploateringsförsök inom hypervisorlagret, vilket ger kompenserande kontroll medan organisationer testar och distribuerar programvarupatchar. Detta är särskilt relevant för AI-infrastruktur och andra datatunga miljöer där sidtrafikvolymerna kan vara betydande.
Minskat SSP-fotavtryck och ökad AVI-genomströmning
vDefend SSP 5.2 introducerar en driftsättningsmodell med två noder. Broadcom uppger att den här konfigurationen kan minska den fysiska infrastruktur som behövs för att driva SSP med upp till 33 procent samtidigt som den bibehåller lateral segmenteringsfunktionalitet.
Avi Load Balancer får också prestandaförbättringar vid skalning. Broadcom rapporterar ett dataflöde på upp till 12.25 Tbps per kontrollinstans, en ökning med 88 procent. För stora applikationsmiljöer siktar detta på högre leveransdensitet för applikationer utan proportionell expansion av lastbalanseringsinfrastrukturen.
AI-assistent och automatisering av brandväggsmigrering
Både vDefend Distributed Firewall och Avi Load Balancer inkluderar nu en AI-assistent för att förenkla arbetsflöden för administration, felsökning och åtgärd. Broadcom tillhandahöll inga implementeringsdetaljer men positionerade den som ett inbyggt verktyg för att minska driftskomplexiteten i säkerhets- och lastbalanseringsåtgärder.

Det uppdaterade vDefend- och Avi-konverteringsverktyget, vACT 3.0, lägger till migreringsfunktioner för att gå från äldre agentbaserade brandväggar till vDefend Distributed Firewall. Verktyget automatiserar delar av migreringen av brandväggspolicyer och minskar arbetet med att övergå till en distribuerad, hypervisorbaserad segmenteringsmodell.
De nya funktionerna är kompatibla med VMware Cloud Foundation 9.1.


 Amazon