

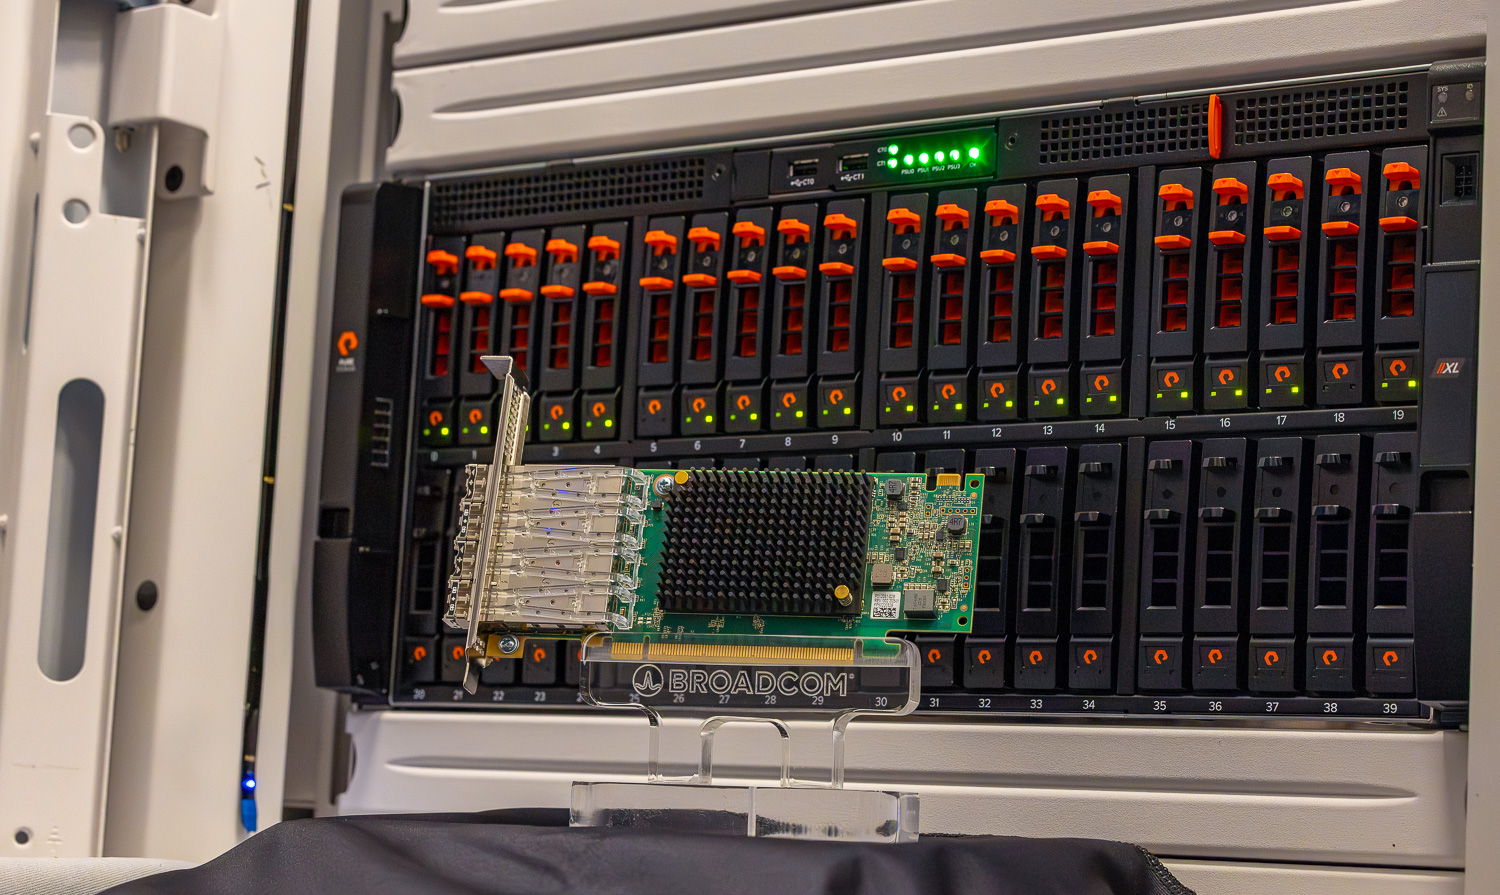
För första gången finns end-to-end, hårdvarubaserad kryptering under drift tillgänglig över hela Fibre Channel-datavägen – från server till lagringsarray. Everpure (tidigare Pure Storage) levererar nu Fibre Channel-kompatibla FlashArray-system med Emulex SecureHBA-teknik integrerad direkt i arrayen, vilket kompletterar den krypterade transportväg som branschen har arbetat mot. Framtida FlashArray-modeller kommer att levereras med SecureHBA som standard Fibre Channel-adapter. I vår utvärdering bedömde vi FlashArray//XL130 R5, den första primära lagringsarrayen som nativt tillför denna funktion till plattformen.
När SecureHBA-utrustade servrar ansluter till Everpure-matrisen upprättas krypterade sessioner automatiskt i hårdvaran. Inga ytterligare agenter behöver installeras och ingen extern krypteringsinfrastruktur krävs. Resultatet är en heltäckande krypterad Fibre Channel-anslutning från server till lagring, implementerad transparent och utan krav på ytterligare programvara eller extern krypteringsinfrastruktur.
Medan kryptering i vila är standardpraxis inom företagslagring, har kryptering av data under hantering, särskilt i Fibre Channel SAN-miljöer, varit svårt att implementera utan att öka komplexiteten och påverka applikationernas prestanda. Historiskt sett har organisationer förlitat sig på programvarubaserade metoder med externa nyckelhanteringssystem, vilket medför ytterligare hanteringsomkostnader och potentiella risker. Att leverera sömlös kryptering på hårdvarunivå över hela lagringsnätverket har historiskt sett varit svårt.
Emulex bestämde sig för att lösa den utmaningen med sin SecureHBA. Istället för att vara beroende av värdprogramvara eller externa system, utför SecureHBA kryptering i hårdvara, vilket säkerställer att applikationsprestanda och arbetsflöden förblir opåverkade. Sedan den tidiga rapporteringen har tekniken gått avgörande in i produktion. I februari tillkännagav Fibre Channel Industry Association (FCIA) att specifikationen INCITS Fibre Channel, Security Protocols, Third Edition (FC-SP-3) hade slutförts . Emulex SecureHBA är helt kompatibel med den nya standarden. SecureHBA levereras nu i stor utsträckning av stora server-OEM-tillverkare, inklusive Dell, HPE och Lenovo, och mer än 120 000 adaptrar har redan driftsatts i företagsmiljöer. I många fall har organisationer installerat krypteringskompatibla Fibre Channel-slutpunkter under rutinmässiga serveruppdateringscykler, men har inte fullt ut insett sina fördelar eftersom lagringsmatriserna saknade inbyggt stöd.
Denna tekniska analys granskar hur SecureHBA fungerar med den testade FlashArray//XL130 R5, undersöker hur Emulex SAN Manager 3.0 ger operativ insyn och rapportering, och bekräftar prestandan för hårdvarubaserad kryptering i en verklig miljö. En viktig skillnad genomgående är var kryptering sker i datavägen: till skillnad från kryptering på applikationsnivå, som gör data okomprimerbar innan den når arrayen, krypterar SecureHBA på Fibre Channel-transportlagret, vilket bevarar komprimering på arraynivå, deduplicering och ransomware-detekteringsfunktioner.
Varför SAN-kryptering under färd är viktigt
Fibre Channel-nätverk har traditionellt fungerat inom en förmodad förtroendegräns. Lagringsstrukturer var fysiskt segmenterade, strikt hanterade och ansågs isolerade från bredare nätverkshot. Det antagandet blir allt svårare att försvara. Ransomware-aktivitet är fortfarande ihållande och anpassningsbar. Symantec och Carbon Black Threat Hunter Teams Ransomware 2026-rapport noterar att grupper av hotande aktörer fortsätter att utvecklas snabbt, med störda verksamheter som snabbt ersätts av nya dotterbolag, vilket resulterar i en ihållande attackvolym jämfört med föregående år. Verizons rapport om dataintrångsinvestigationer från 2025 bekräftar denna trend och finner ransomware närvarande i 44 % av alla analyserade intrång, en ökning med 37 % från föregående år.
Dessa kampanjer är infrastrukturmedvetna. När en angripare får privilegierad åtkomst blir intern lateral insyn möjlig. Även om Fibre Channel-trafik inte dirigeras som traditionell IP-trafik, fungerar den fortfarande på transportlagret och flyttar mycket känslig data mellan servrar och lagring. Att behandla SAN som i sig säkert förutsätter att perimeterförsvaret förblir intakt och att interna komprometter aldrig inträffar, antaganden som i allt högre grad utmanar intrångsmönster.
Det mer realistiska riskscenariot är inte en extern angripare som riktar in sig direkt på Fibre Channel-strukturen, utan snarare en komprometterad värd eller en privilegierad insider som redan är verksam i miljön. När administrativ kontroll över en server eller virtualiseringsvärd erhålls blir lagringstrafik som rör sig mellan värden och arrayen observerbar inom infrastrukturens gränser. Kryptering av transportvägen säkerställer att även betrodda interna nätverk inte exponerar känslig data under lateral förflyttning eller aktivitet efter kompromettering.
Förväntningarna på regelverket utvecklas i takt med hotbilden. Ramverk som CNSA 2.0, NIS2 och DORA lägger större vikt vid kryptografisk motståndskraft och på att skydda data i rörelse, inte bara data i vila. Säkerhetsmodeller byggs alltmer kring nollförtroendeprinciper, där interna nätverkssegment inte längre implicit är betrodda. Som ett resultat pressas organisationer att utvärdera kryptering över alla infrastrukturlager, inklusive lagringstransportvägar som tidigare antogs vara säkra.
Det finns också en operativ dimension. Många moderna lagringsplattformar förlitar sig på att identifiera avvikande beteenden (som plötsliga förändringar i kompressionsförhållanden eller skrivmönster) för att upptäcka ransomware tidigt. Om kryptering tillämpas på applikationslagret innan data når arrayen kan dessa detekteringsmekanismer försämras. Kryptering av trafik på transportlagret bevarar istället arrayens insyn i dataegenskaper samtidigt som den skyddas i rörelse. Den arkitektoniska skillnaden blir alltmer relevant i takt med att organisationer förfinar återställningsstrategier och försöker förkorta uppehållstiden under attacker.
Krypteringsplacering inom datasökvägen påverkar också lagringseffektiviteten. När data krypteras på applikations- eller värdnivå innan den når lagringssystemet blir den vanligtvis inkomprimerbar eftersom krypteringsprocessen tar bort igenkännbara datamönster. Det kan avsevärt minska effektiviteten hos komprimerings- och datareduktionstjänster på arraynivå. Däremot sker transportlagerkryptering inom Fibre Channel-stacken efter att data lämnat värden men innan den passerar SAN:et, och dekrypteras när den kommer in i lagringsarrayen. Denna metod gör det möjligt för arrayen att bearbeta den ursprungliga dataströmmen normalt, vilket bevarar komprimering, deduplicering och andra datatjänster samtidigt som data skyddas under lagring. Skillnaden mellan applikationslager- och transportlagerkryptering är särskilt viktig för organisationer som förlitar sig på moderna lagringsarrayer för effektivitet och ransomware-detektering.
Infrastrukturuppdateringscykler förstärker betydelsen av detta ögonblick. Server- och lagringsplattformar är ofta i produktion i fem år eller mer, vilket innebär att de arkitektoniska beslut som fattas idag formar säkerhetsställningen för stora delar av det kommande decenniet. Krypteringsfunktioner som är inbäddade på hårdvarunivå eftermonteras sällan; de väljs vanligtvis som en del av den grundläggande designen. För organisationer som utvärderar nya serverdistributioner eller moderniserar lagringsarrayer bör transportlagerkryptering inom SAN:et inte längre behandlas som valfritt. Hårdvarubaserad PQC-säker Fibre Channel-kryptering representerar en hållbar säkerhetskontroll som överensstämmer med utvecklande efterlevnadsförväntningar, nollförtroendemodeller och långsiktig riskhantering.
SAN-kryptering under färd är inte en reaktion på en specifik svaghet inom fiberkanal. Den återspeglar ett bredare skifte i proaktivt säkerhetstänkande för företag: inget internt nätverkslager är implicit betrott, och motståndskraft måste integreras i infrastrukturen från början på alla möjliga nivåer.
Översikt över SecureHBA-arkitekturen
Emulex SecureHBA-ekosystemet är byggt på INCITS Fibre Channel Security Protocols, Third Edition (FC-SP-3)-standarden, vilket ger bakåt- och framåtkompatibilitet med befintliga Fibre Channel-nätverk och adaptrar. SecureHBA:er kan introduceras i en befintlig infrastruktur utan att switchens hårdvara eller mjukvara behöver uppgraderas. När båda slutpunkterna stöder hårdvarubaserad kryptering förhandlas krypteringsfunktioner automatiskt under standardinloggningsprocessen för Fibre Channel, och en krypterad session upprättas utan manuell konfiguration.
Eftersom PQC-säker nyckelförhandling hanteras helt av SecureHBA:erna krävs ingen ytterligare nyckelhanteringsinfrastruktur eller operativsystemkonfiguration. PQC-safe hänvisar i detta sammanhang till kryptografiska nyckelutbytesmekanismer som är utformade för att förbli motståndskraftiga mot framtida kvantberäkningsattacker på traditionella publika nyckelalgoritmer. Sessionsnycklar genereras och förnyas autonomt, vilket gör att kryptering kan fungera transparent inom transportlagret.
Administratörer kan ändra standardbeteendet, men det är inte nödvändigt för full kompatibilitet. En administratör kan vilja ändra inställningarna så att endast krypterade anslutningar tillåts. Detta förhindrar att servrar som inte stöder dem ansluter. Administratören kan också inaktivera funktionen, vilket gör att alla servrar kan ansluta utan kryptering om så önskas.
Ur ett arkitektoniskt perspektiv bäddar SecureHBA in kryptering direkt i Fibre Channel-transportvägen snarare än att lägga den ovanpå applikationer eller värdprogramvara. Detta bevarar befintlig strukturdesign samtidigt som det möjliggör driftsättning av kryptering utan att introducera driftskomplexitet.
Moderna serverplattformar inkluderar i allt högre grad hårdvarubaserade förtroendemekanismer som verifierar systemkomponenternas äkthet och integritet innan de går in i produktionsarbetsbelastningar. Tekniker som Silicon Root of Trust, säkra startkedjor och enhetsverifieringsprotokoll, inklusive DMTF Security Protocol and Data Model (SPDM), gör det möjligt för system att kryptografiskt verifiera firmware, adaptrar och andra enheter vid start. Dessa mekanismer säkerställer att hårdvaran som är involverad i en arbetsbelastning är äkta och körs med verifierad firmware innan någon dataöverföring påbörjas.
SecureHBA utökar hårdvaruförtroendemodellen till själva lagringstransportlagret. När betrodda enheter har etablerats vid servern och lagringsslutpunkterna skyddar den krypterade Fibre Channel-sessionen data som överförs mellan dem. I den här arkitekturen arbetar identitetsverifiering och dataskydd tillsammans: betrodda infrastrukturkomponenter kommunicerar över en krypterad SAN-väg utan behov av ytterligare programvarulager eller extern säkerhetsinfrastruktur. Resultatet är en säkerhetsställning som överensstämmer med moderna nollförtroendeprinciper samtidigt som den operativa enkelheten som är typisk för Fibre Channel-miljöer bibehålls.
Prestandavalidering: Oracle TPROC-H-arbetsbelastning
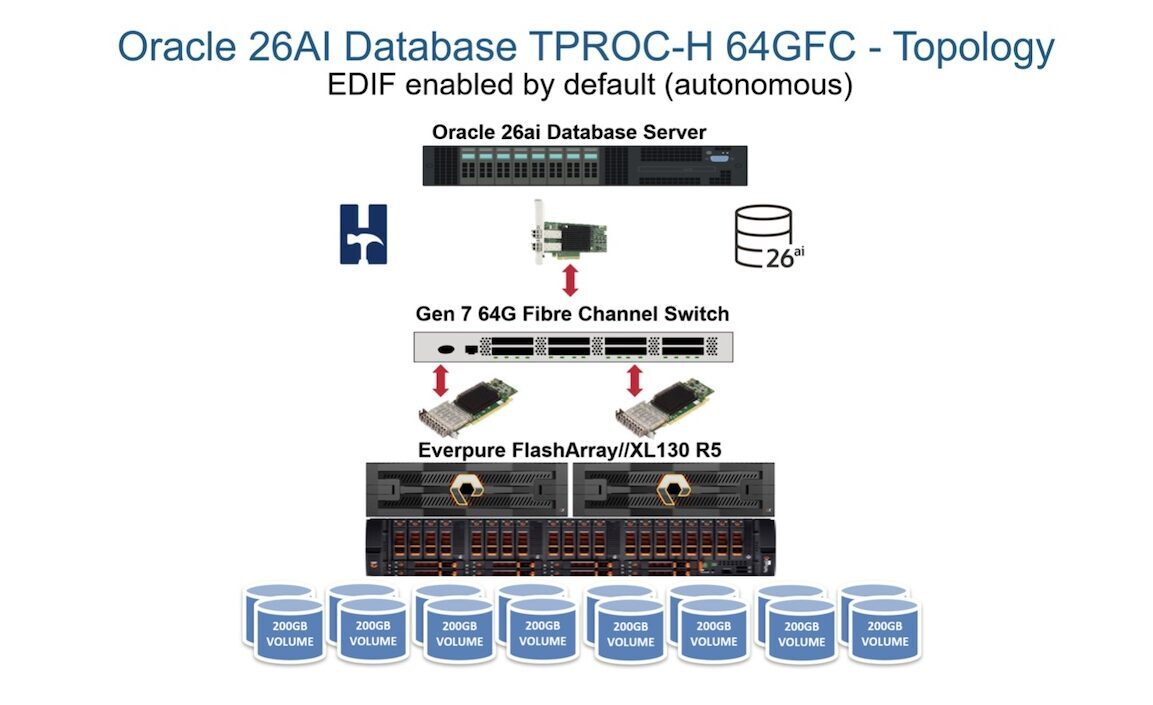
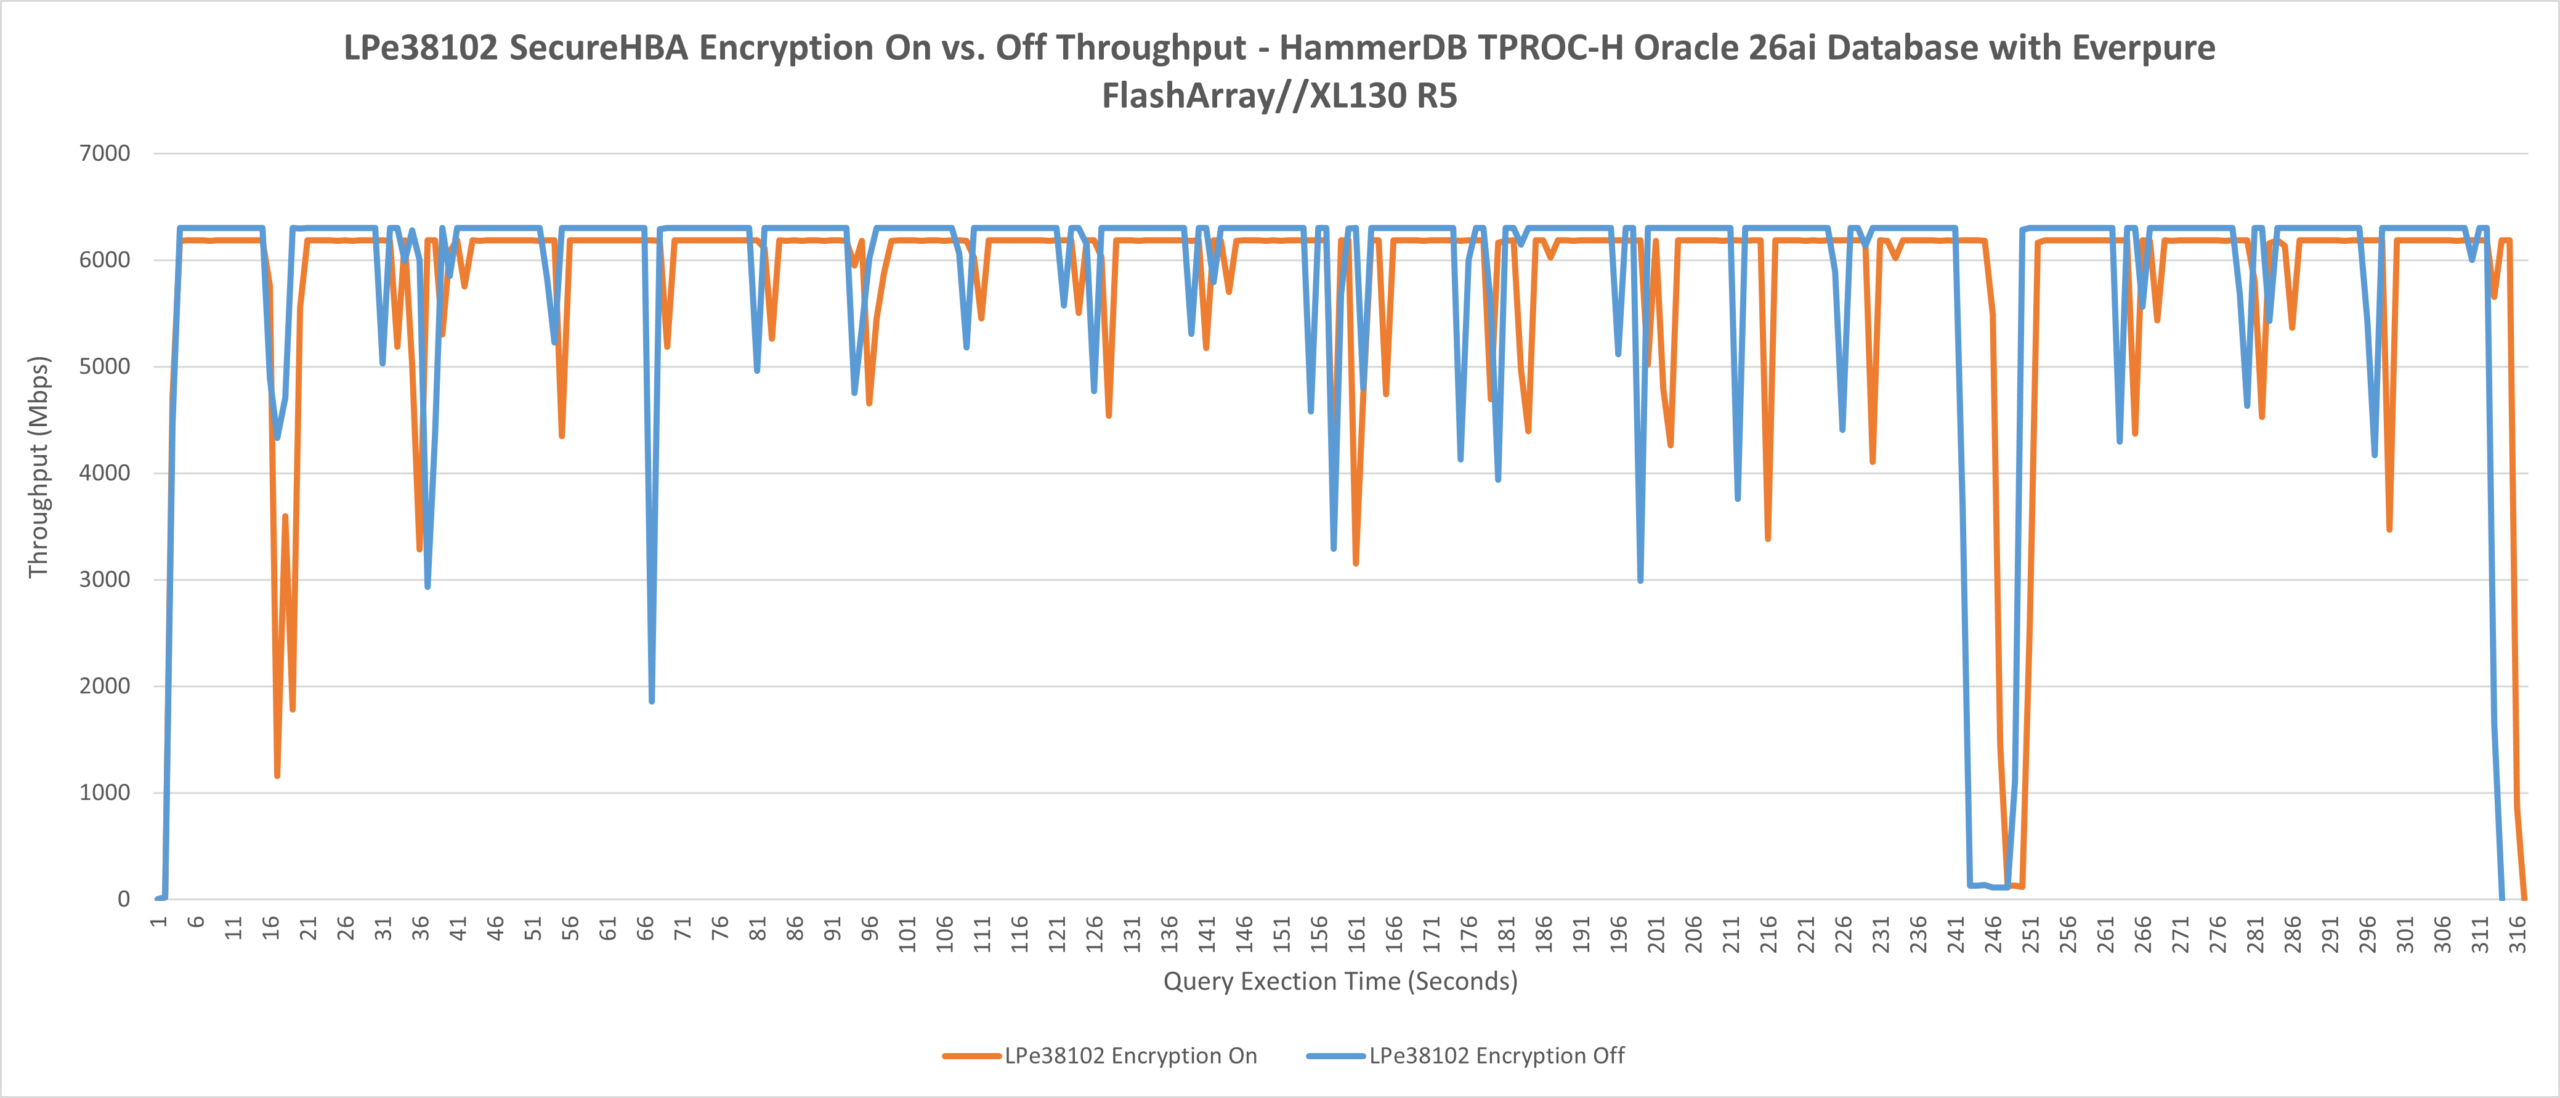
Representanter för Broadcom och Everpure träffade oss för en virtuell labbsession för att demonstrera prestandaegenskaperna för okrypterade och krypterade anslutningar med Emulex SecureHBA och Everpure FlashArray//XL130 R5. Installationen bestod av en server med en SecureHBA installerad, som körde Oracle 26ai-databasprogramvara, med åtta volymer på 200 gigabyte provisionerade på FlashArray//XL130 R5 för ett HammerDB TPROC-H datalagertest. Detta test, som är utformat för maximal dataflöde, gjorde det möjligt för oss att pressa arrayen och SecureHBA till deras absoluta gränser och granska deras prestanda med hårdvarukryptering aktiverad och inaktiverad.
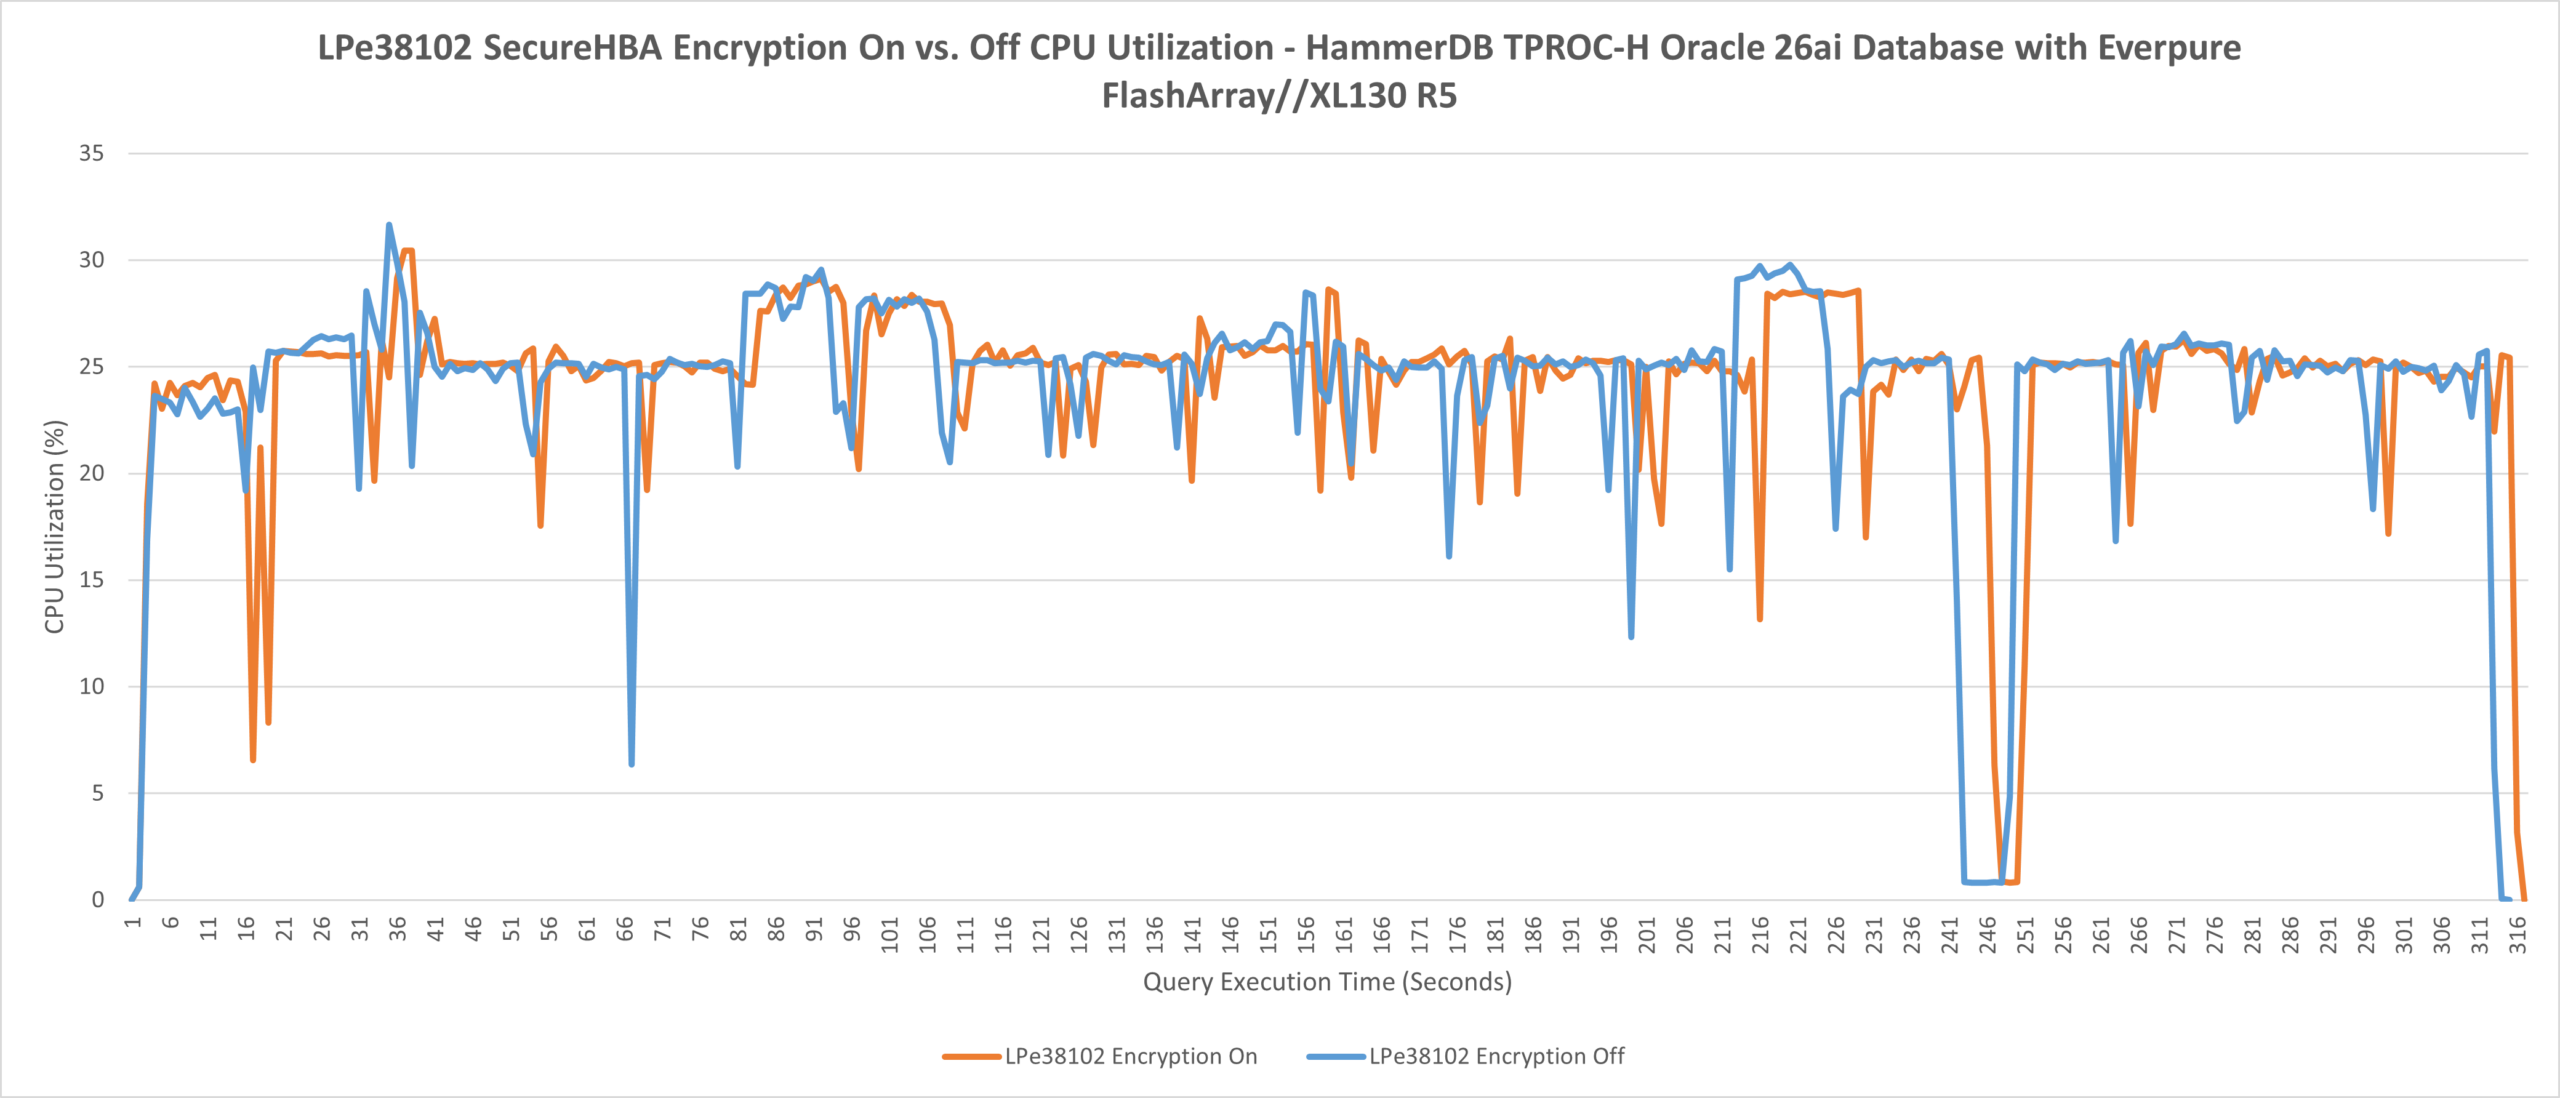
Eftersom mjukvarubaserade krypteringslösningar belastar värdprocessorn direkt, är värdprocessorn rätt plats att titta på när man utvärderar om hårdvaruavlastningen lever upp till sitt löfte. Eftersom alla krypteringsprocesser sker direkt på SecureHBA:s kisel, förblev CPU-utnyttjandet på servern praktiskt taget identiskt mellan de okrypterade och krypterade testkörningarna. Genom att avlasta kryptering och dekryptering till HBA:n kan dataöverföring fortfarande ske med maximal datahastighet utan någon CPU-flaskhals.
Om vi zoomade in lite längre såg vi en nästan oskiljbar skillnad i maximal CPU-användning under TPROC-H-arbetsbelastningen: 30.46 % med en krypterad anslutning och 31.68 % med en osäker anslutning. Genomsnitten för CPU-användningsdata var också extremt snäva här, med kryptering påslagen på 24.35 % jämfört med kryptering avslagen på 24.28 %. Dessa resultat är så nära att de ligger väl inom variansen mellan körningar och visar att SecureHBA:s inbyggda krypteringsprocesser inte påverkar värdens CPU-användning.
När man använder lösningar som är beroende av nyckelhanteringsservrar eller tjänster måste både den aktiva och passiva sidan av anslutningen konfigureras och testas för att säkerställa korrekt autentisering och kryptering, samt lyckad redundansväxling. Eftersom Emulex utför detta automatiskt i hårdvara är det inte ett problem för administratörer. För alternativa lösningar som är beroende av externa nyckelhanteringstjänster måste både aktiva och standby-sökvägar konfigureras, autentiseras och valideras individuellt för att säkerställa korrekt redundansväxling.
I stora SAN-miljöer med tusentals anslutningar kan den tid och den operativa komplexitet som krävs för att verifiera dessa sökvägar öka avsevärt. Denna process kan involvera tusentals anslutningar per port och kan förlänga den totala tiden avsevärt. Genom att hantera krypteringsförhandlingar direkt i SecureHBA-hårdvaran elimineras dessa ytterligare autentiseringssteg, vilket minimerar risken för felkonfiguration eller fördröjd redundans. Dessutom riskerar lösningar som förlitar sig på externa nyckelhanterare felkonfiguration eller osynkroniserade certifikat över alla anslutningar, inklusive den passiva sökvägen. Detta kanske inte är omedelbart uppenbart, eftersom de flesta anslutningsproblem bara märks när den aktiva sökvägen stöter på ett problem.
Med Everpures FlashArray//XL130 R5 och SecureHBAs kan kunderna förvänta sig en snabb och säker övergång vid kritiska fel, tack vare dess robusta arkitektur med dubbla styrenheter och autonom återupprättning av krypterade anslutningar. När lagringsstrukturer går sönder låter Everpure och Emulex administratörer fokusera på det underliggande problemet, med SAN-redundansväxling som hanteras automatiskt i bakgrunden.
Operativ validering: Hur kryptering observeras i praktiken
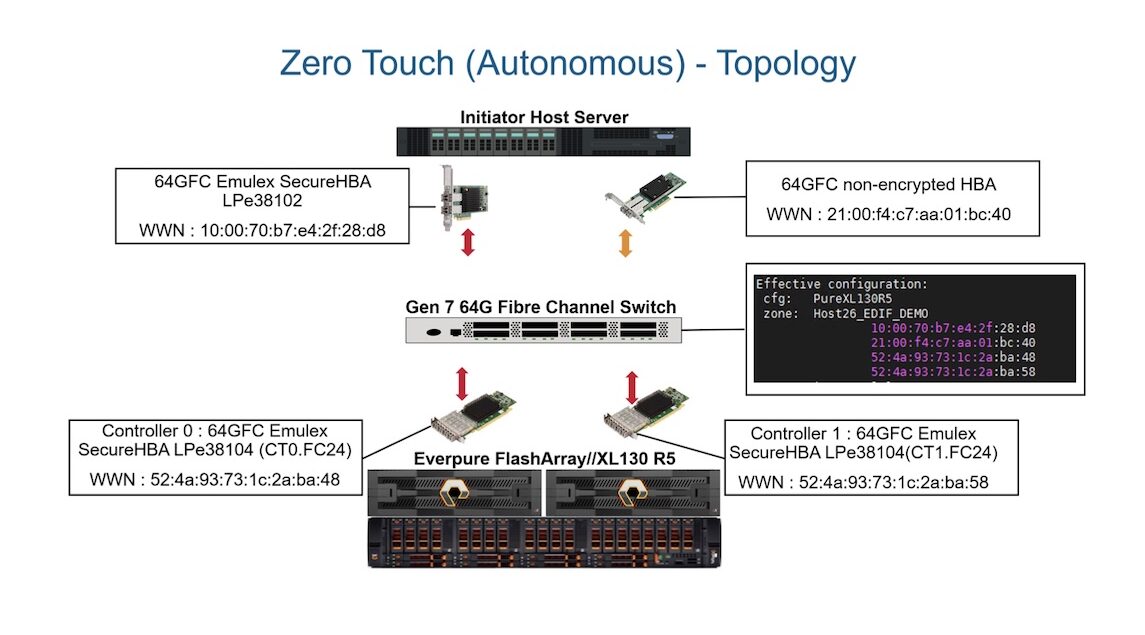
Under vår labbsession gav Emulex oss en snabb demonstration av deras zero-touch provisioning-funktion med hjälp av Emulex SecureHBA. Denna labbs hårdvarutopologi bestod av en initierare-värdserver med två HBA:er: en 64G Fibre Channel SecureHBA och en 64G Fibre Channel HBA utan hårdvarukrypteringsfunktioner. Båda initierarna var anslutna till en Everpure FlashArray//XL130 R5 med två SecureHBA:er konfigurerade som mål.
Med hjälp av kommandoradsgränssnittet på XL130 R5 visade Everpure sömlösa, automatiskt krypterade anslutningar och visade exakt hur krypteringsstatusen för varje port visas, som på bilden nedan.

Everpure CLI kan också avslöja mer detaljerad krypteringsinformation från SecureHBAs, inklusive om anslutningen använder post-kvantkryptografi och HBA:s deadline för omkodning.
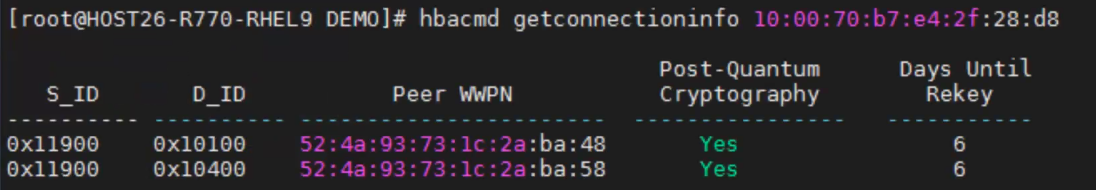
Som standard upprättades krypterade anslutningar omedelbart mellan SecureHBA:erna på initieringsvärdservern och Everpure FlashArray//XL130 R5. En okrypterad anslutning upprättades mellan standard Fibre Channel HBA och samma arrayport, vilket visade på användarvänlighet samtidigt som bred kompatibilitet bibehölls.
Emulex SAN Manager 3.0: Synlighet och efterlevnad på infrastrukturnivå
Höjdpunkter och nya funktioner
- Snabb åtkomst till krypteringsstatusen för varje anslutning i ett SAN
- Inbyggda rapporteringsverktyg för granskning och utvärdering av säkerhetsefterlevnad för hela SAN-systemet
- Skriptvänlig plattform med ett Python-baserat CLI och automatisk händelseavisering via SMTP
För kunder som använder Emulex Fibre Channel HBA:er (inklusive SecureHBA:er) erbjuder Broadcom Emulex SAN Manager 3.0-programvara utan extra kostnad. Sedan starten 2020 har programvaran utformats för att ge lagringsadministratörer djupare insikt i deras SAN och för att tillhandahålla verktyg för övervakning, underhåll och rapportering över flera Fibre Channel-miljöer. Vid inloggning ger tydliga ringdiagram en översikt över SAN-omfattande prestanda- och hälsodata med hjälp av widgetar som kan anpassas och arrangeras om för att passa användarens preferenser. Var och en av dessa widgetar kan klickas på för att visa informationen bakom varje diagram.
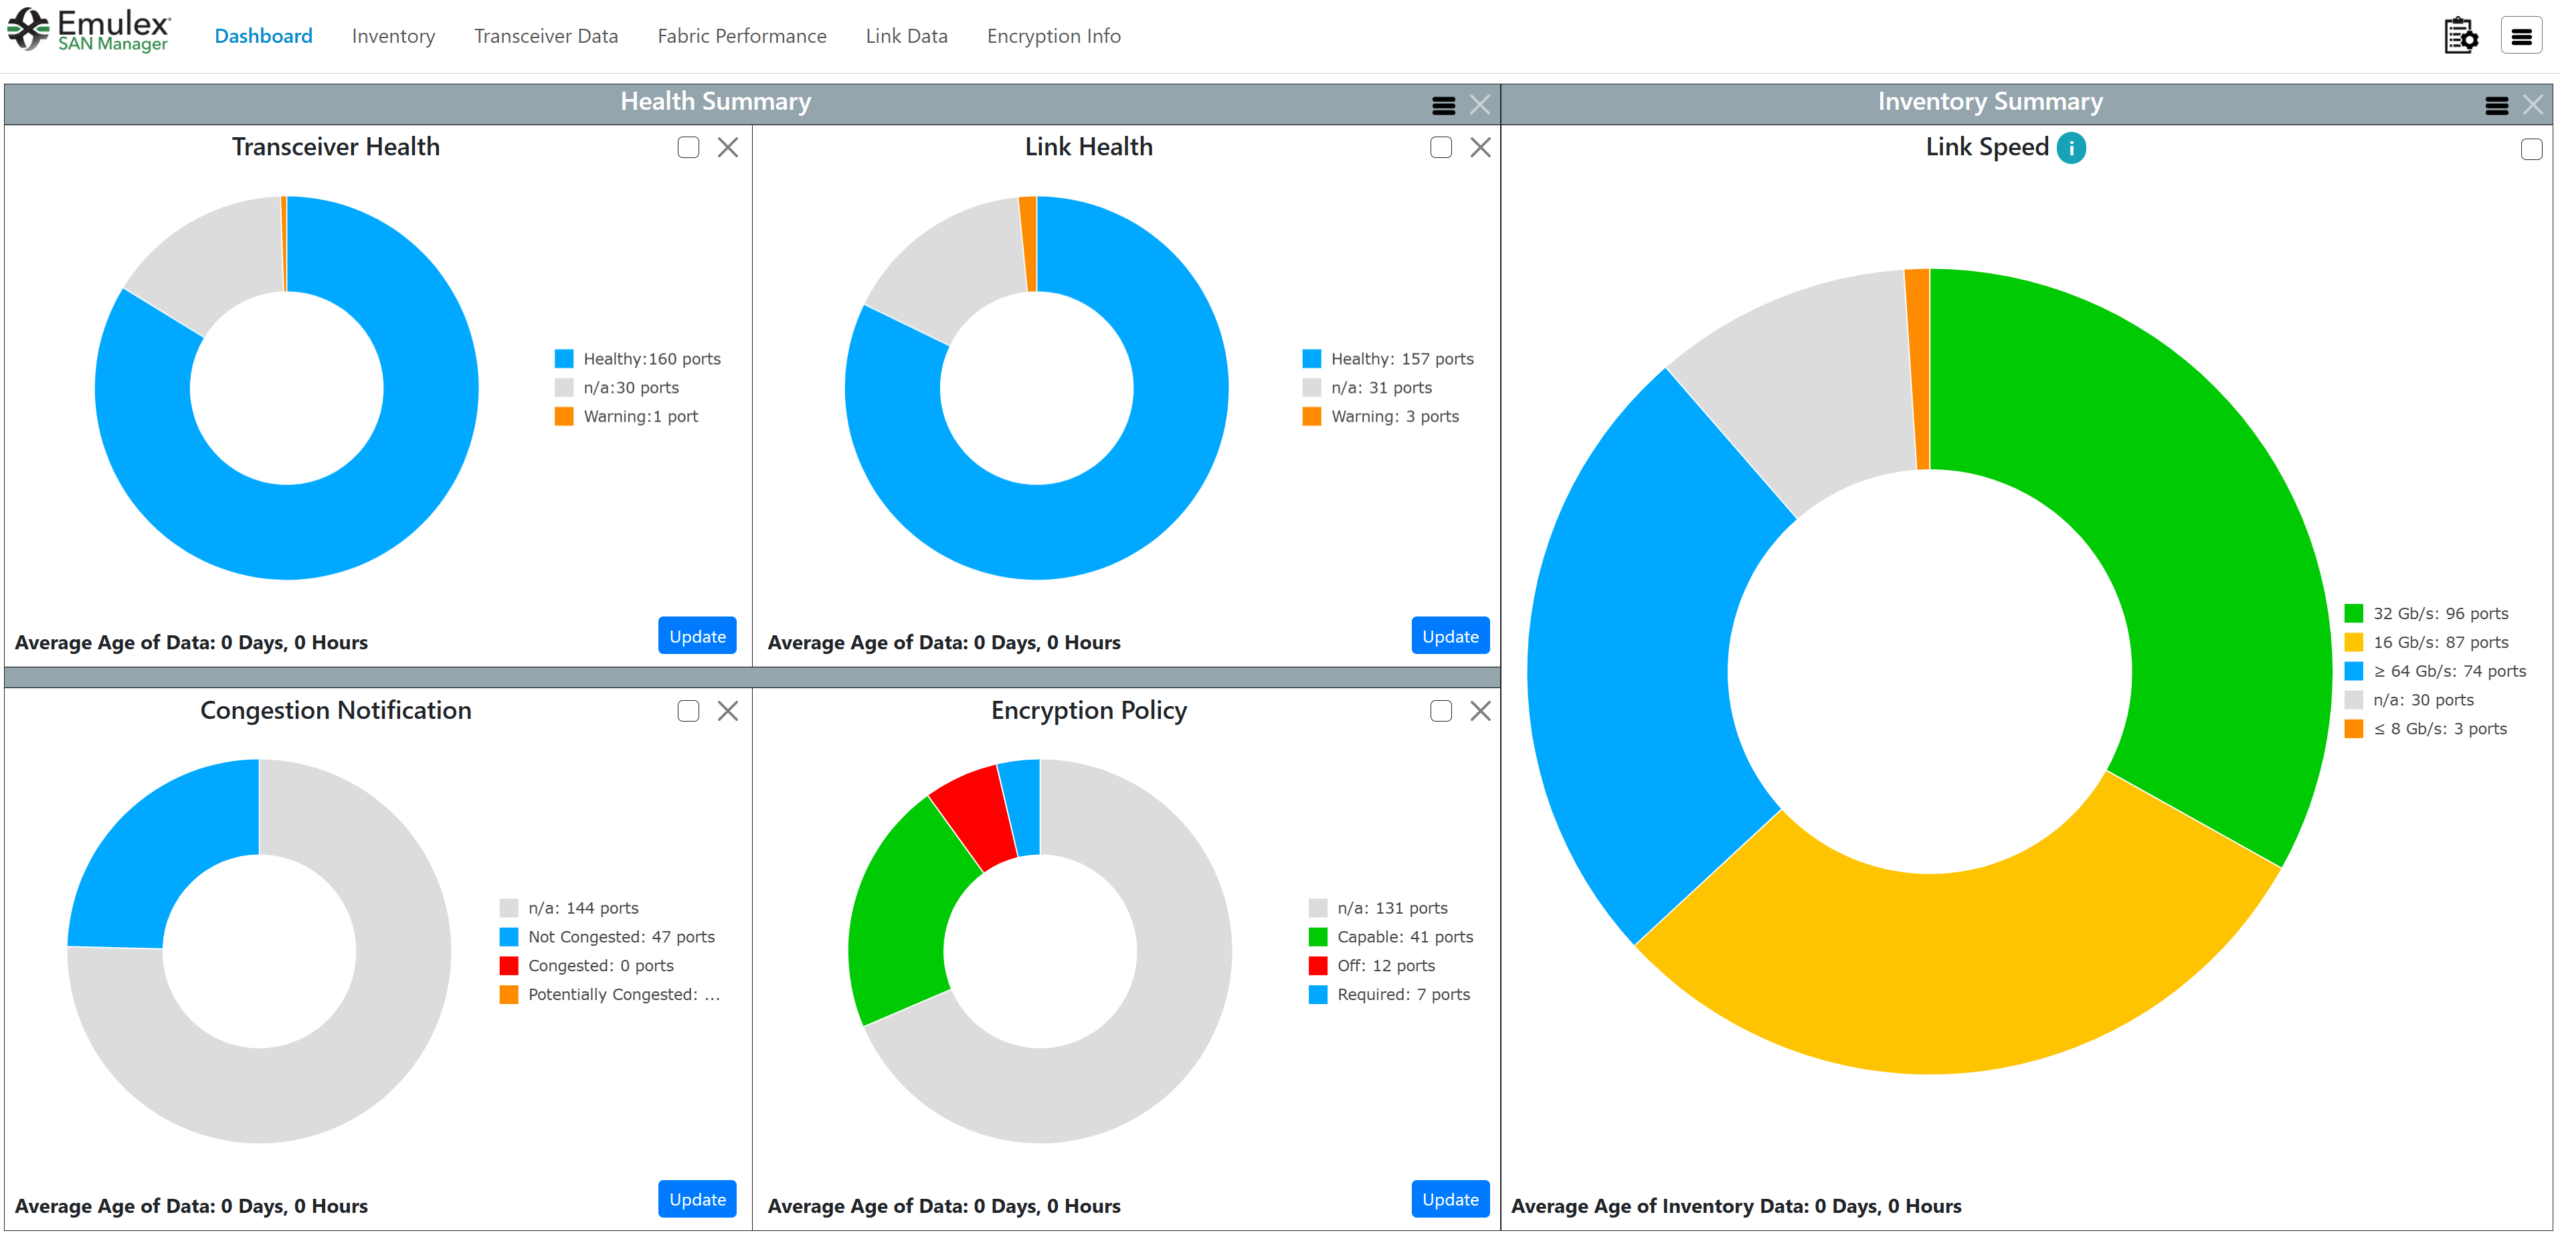
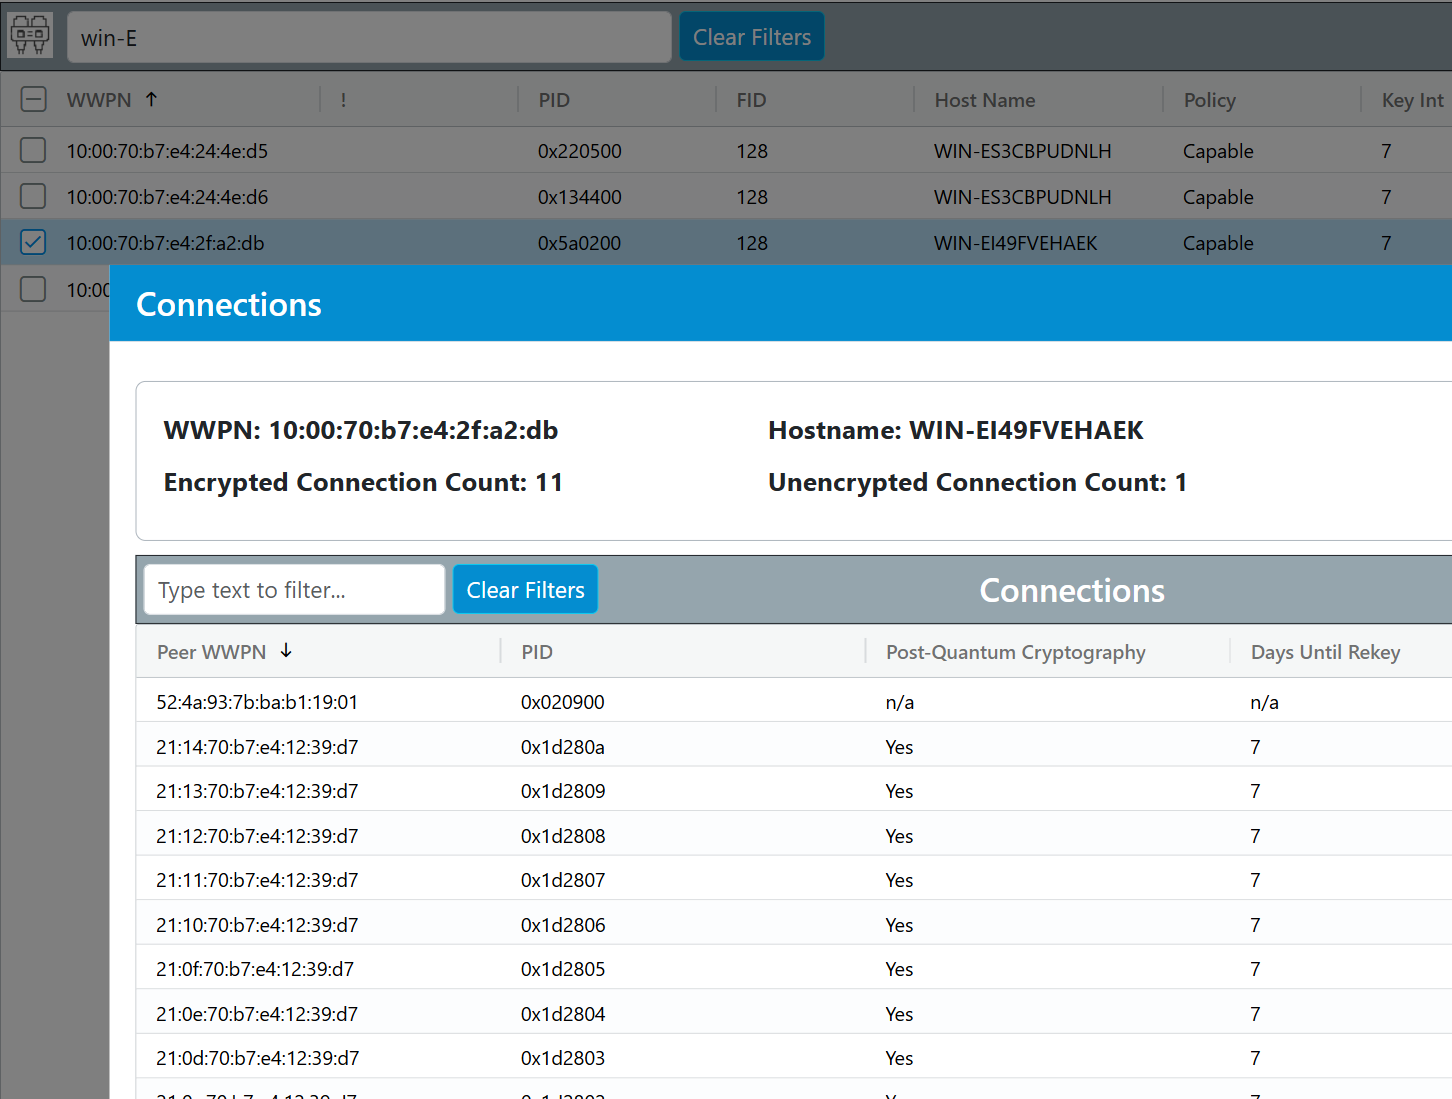
Parallellt med Emulex SecureHBA släpps nya funktioner i SAN Manager 3.0. Användare kan nu använda widgeten "Krypteringspolicy" på instrumentpanelen för att se exakt hur många Emulex Fibre Channel-noder som kan kryptera, har kryptering som krävs eller har krypteringsfunktioner avstängda. Genom att klicka på widgeten "Krypteringspolicy" eller rubriken "Krypteringsinfo" i SAN Manager 3.0 får du en detaljerad lista över alla anslutna portar, som kan filtreras och sorteras efter attribut som WWPN, värdnamn, policy och nyckelintervall. Detta gör det enkelt att snabbt hitta och hantera portar, och det kan ge ännu mer information när en specifik port väljs.
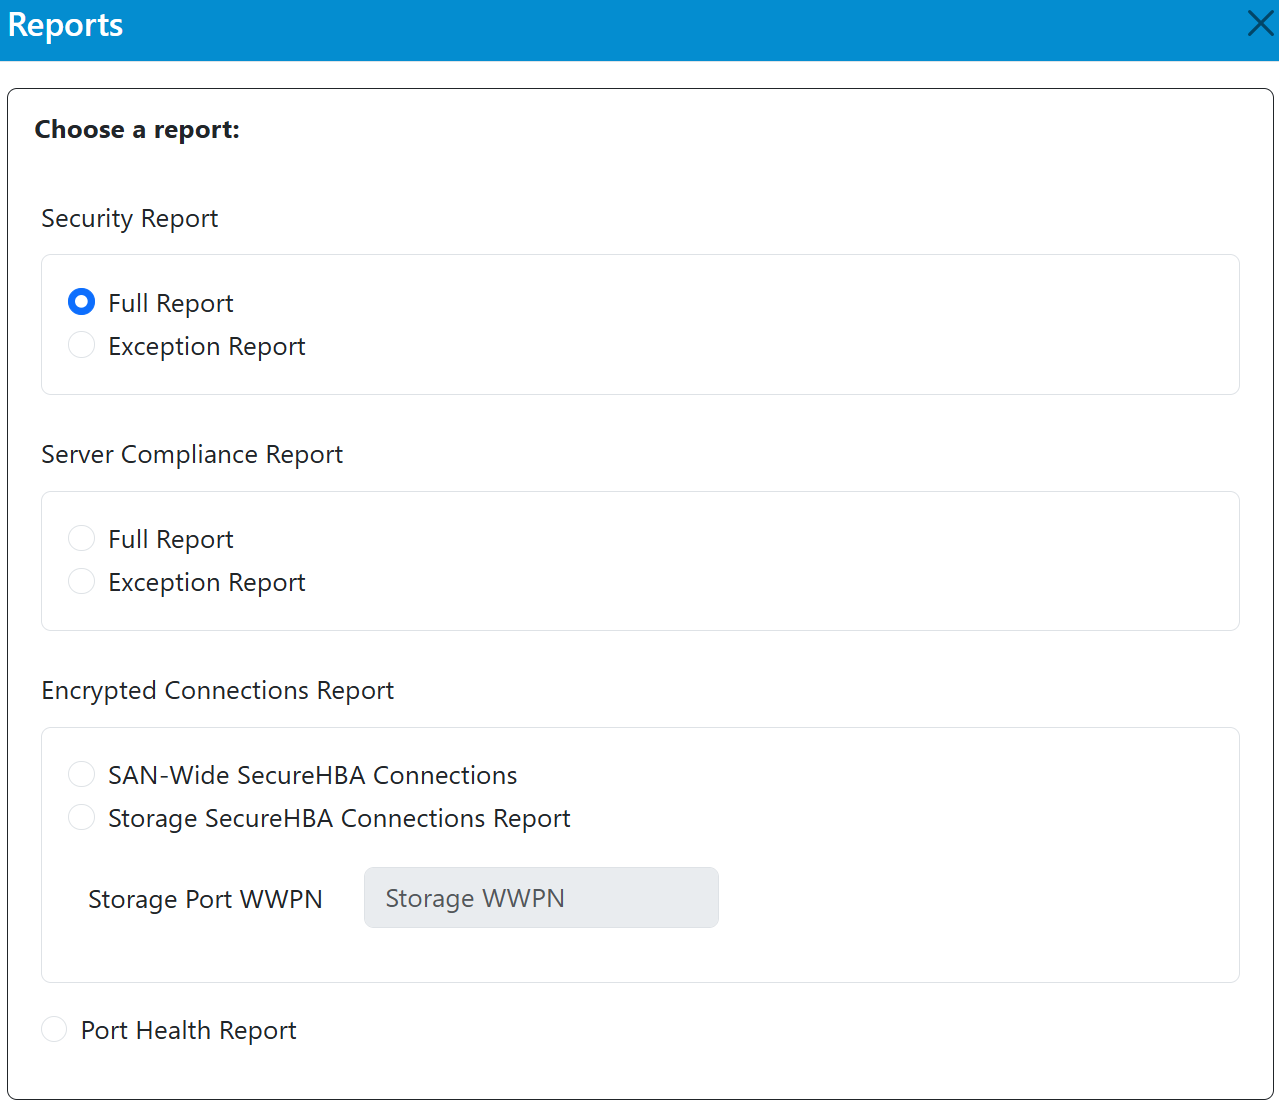
Förutom att visa konfigurerade krypteringspolicyer i instrumentpanelen innehåller Emulex SAN Manager 3.0 nu inbyggda rapporteringsverktyg för granskning och verifiering av efterlevnad. CSV-formaterade säkerhetsrapporter kan nu genereras och exporteras (via nedladdning eller e-post) direkt i applikationen, vilket sparar IT-chefer besväret med att samla in information från potentiellt tusentals Fibre Channel-noder och manuellt verifiera efterlevnad.

Emulex SAN Manager ger också användarna insyn i deras SAN-hälsa, med verktyg för att mildra överbelastning, identifiera felaktiga transceivers och visa länkhastigheter. Förutom att vara ett utmärkt GUI-baserat verktyg har Broadcom skapat möjligheter för automationsinriktade IT-folk med ett Python-baserat kommandoradsgränssnitt för skriptning. De planerar att lägga till inbyggda webhooks som analytiker kan använda för att exportera och granska prestanda- och tillförlitlighetsdata från SAN Manager till andra applikationer och verktyg för granskning. Även e-postaviseringar (via SMTP) som varnar administratörer för kritiska händelser kan konfigureras med hjälp av en kraftfull aktivitetsschemaläggare. Utvecklingsteamet, främst drivet av kundförfrågningar, arbetar hårt för att göra applikationen till en utökningsbar allt-i-ett-plattform. Emulex SAN Manager 3.0 kommer att vara ett välkommet tillskott till alla lagringsadministratörers arsenal när ett Emulex SAN:s krypteringsefterlevnad, hälsa, multipathing eller prestanda behöver granskas.
Avslutande tankar
Everpure FlashArray med Emulex SecureHBA representerar den första produktionsdistributionen av PQC-säker kryptering på transportlager över Fibre Channel-datavägen.
Införandet av hårdvarubaserad kryptering på transportlagret i Fibre Channel-stacken markerar ett meningsfullt skifte i hur företag tänker kring lagringssäkerhet. I åratal fungerade Fibre Channel-strukturer inom en implicit förtroendegräns. Emulex SecureHBA utmanar det antagandet genom att bädda in kryptering direkt i transportlagret, utan att ändra strukturdesignen eller införa driftskostnader. Vår utvärdering av Everpure FlashArray med Emulex SecureHBAs visar att end-to-end-kryptering under drift kan distribueras utan mätbar prestandaförsämring eller ökad komplexitet. Krypteringen förhandlades automatiskt, skalades över mer än tusen sessioner och bevarade arrayens datatjänster och värdprestandaegenskaper.
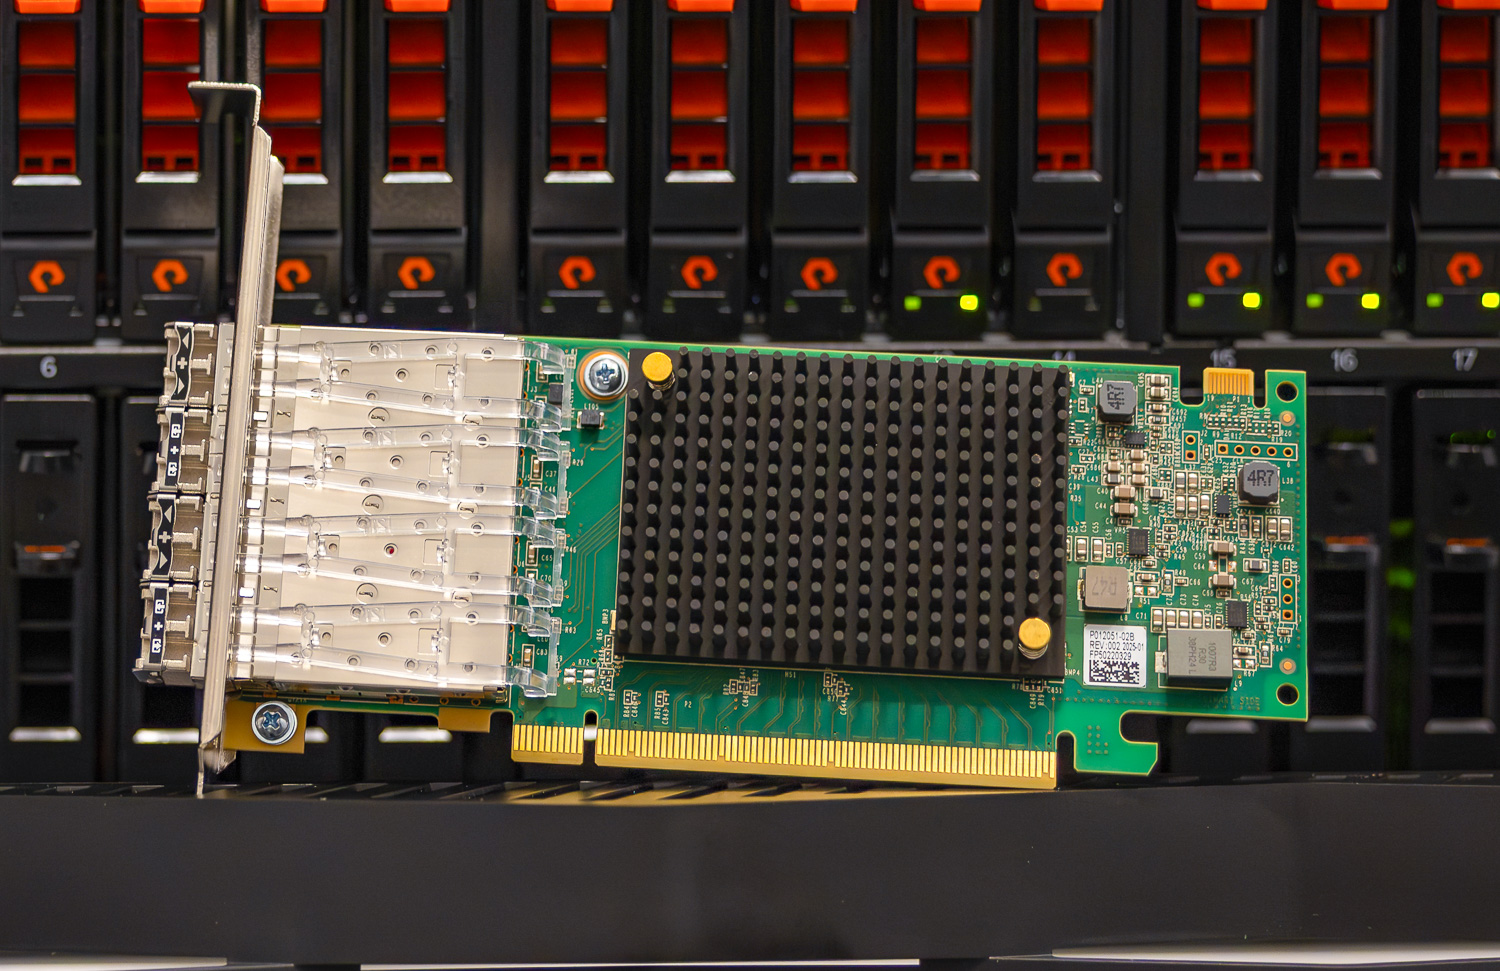
Emulex har redan etablerat en betydande närvaro, med fler än 120 000 SecureHBA:er levererade till större OEM-serverplattformar. Tillägget av en lagringsmatrisslutpunkt sluter loopen och möjliggör äkta end-to-end-kryptering över hela SAN:et. Medan Everpure är först med att integrera SecureHBA på arraynivå, är den arkitektoniska metoden standardbaserad och positionerad för att utökas till framtida Fibre Channel-plattformar i takt med att hårdvaruuppdateringscyklerna fortsätter.
Eftersom den här lösningen är standardbaserad säkerställer den interoperabilitet. Även om Emulex och Everpure är först med att introducera den, lämnar den fortfarande utrymme för interoperabilitet mellan andra märkens HBA:er och lagringsarrayer. Lösningen är fabric-agnostisk och kan sömlöst utökas till fabric-utökningslösningar (FC-IP). Eftersom allt hanteras i hårdvaran kräver lösningen inte specifika programvaruversioner eller ytterligare OS-versionsspecifika funktionspaket.
Dagens infrastrukturbeslut definierar ofta företagets riskposition för de kommande fem till sju åren. I takt med att organisationer moderniserar servrar och lagringsarrayer ger inbäddning av PQC-säker kryptering i transportlagret en hållbar säkerhetskontroll som överensstämmer med utvecklande efterlevnadsförväntningar och nollförtroendeprinciper. SecureHBA positionerar SAN-kryptering under drift som ett grundläggande element i modern fiberkanaldesign, och anpassar säkerhet, prestanda och driftsenkelhet inom själva transportlagret.
Läs mer om Emulex LPe38102 SecureHBAs , Emulex LPe37102 SecureHBAs och Emulex SAN Manager.
Läs mer om Everpure FlashArray//XL -serien.
Denna rapport är sponsrad av Broadcom. Alla åsikter och åsikter som uttrycks i denna rapport är baserade på vår opartiska syn på produkten/de produkter som övervägs.



 Amazon