

隨著Proxmox VE 7.1的發布,帶來了許多令人印象深刻的新功能或改進,其中一些最引人注目的是與安全相關的功能。這些功能有的全新且令人興奮,有的則只是提升用戶體驗的更新,讓用戶比以往任何時候都更容易地採用更完善的安全實踐。本文將深入探討 Proxmox VE 7.1 的一些最新安全性增強和更新。
Proxmox VE 7.1 安全 – TPM 和 UEFI 安全啟動
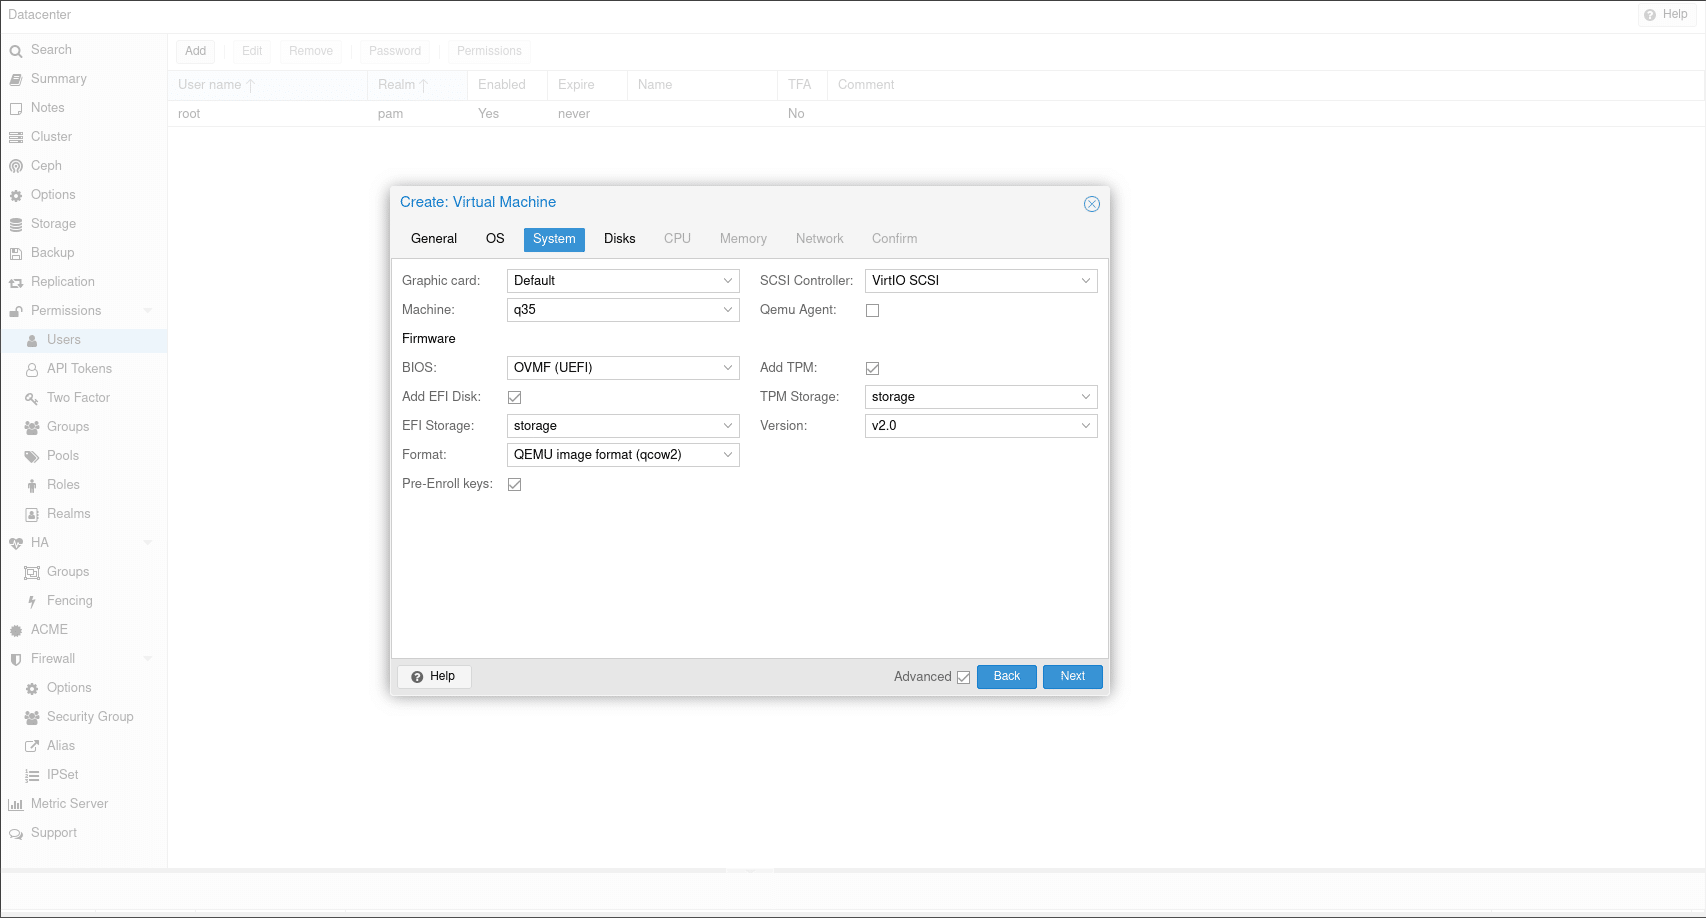
此更新中最顯著的安全功能是官方可信平台模塊 (TPM) 2.0 支持。 在更新之前,這是可能的,但它需要安裝 3rd 方包。 TPM 2.0 允許用戶安裝需要它的操作系統,或者只是從中受益,最著名的是 Windows 11。要在創建 VM 時添加 TPM,只需啟用它,選擇您的存儲,然後選擇您想要的版本。
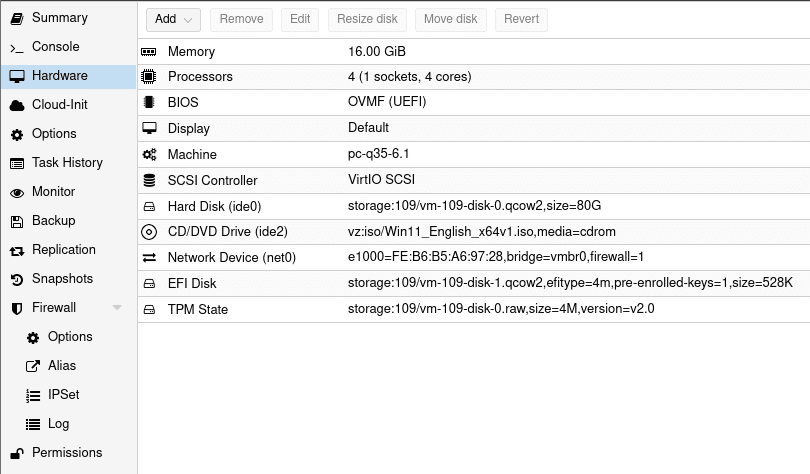
 向預先存在的 VM 添加 TPM 模塊同樣簡單,選擇 VM 的硬件選項卡並添加 TPM 狀態組件。 從那裡,只需選擇它將駐留的存儲並選擇 TPM 版本。
Linux 和 Windows 都可以利用 TPM 2.0,它可以用來存儲磁盤加密的密鑰,作為隨機數生成器等等。 Proxmox 支持它在開發和測試方面打開了很多大門。
此外,Proxmox 現在在 UI 中內置了安全啟動功能。 新創建的 VM 可以選擇啟用上述功能,並可以選擇預註冊 Microsoft 和流行的 Linux 分發密鑰。
雙因素認證
新更新還具有顯著的 2FA 生活質量改進。 首先,添加一次性恢復密鑰非常重要,如果您丟失或無法訪問您的 2FA 方法,它們可以作為進入帳戶的一種方式,無論是 YubiKey(Proxmox 支持)還是 TOTP 應用程序在你的手機上。 基本上,它是一個包含 10 個代碼的列表,只能在生成時檢索,您可以輸入這些代碼來代替 2FA 方法; 一旦使用,就不能再次使用。 僅使用一次性恢復密鑰作為唯一 2FA 方法的選項也存在,但實際上,這可能是一個非常糟糕的選擇。
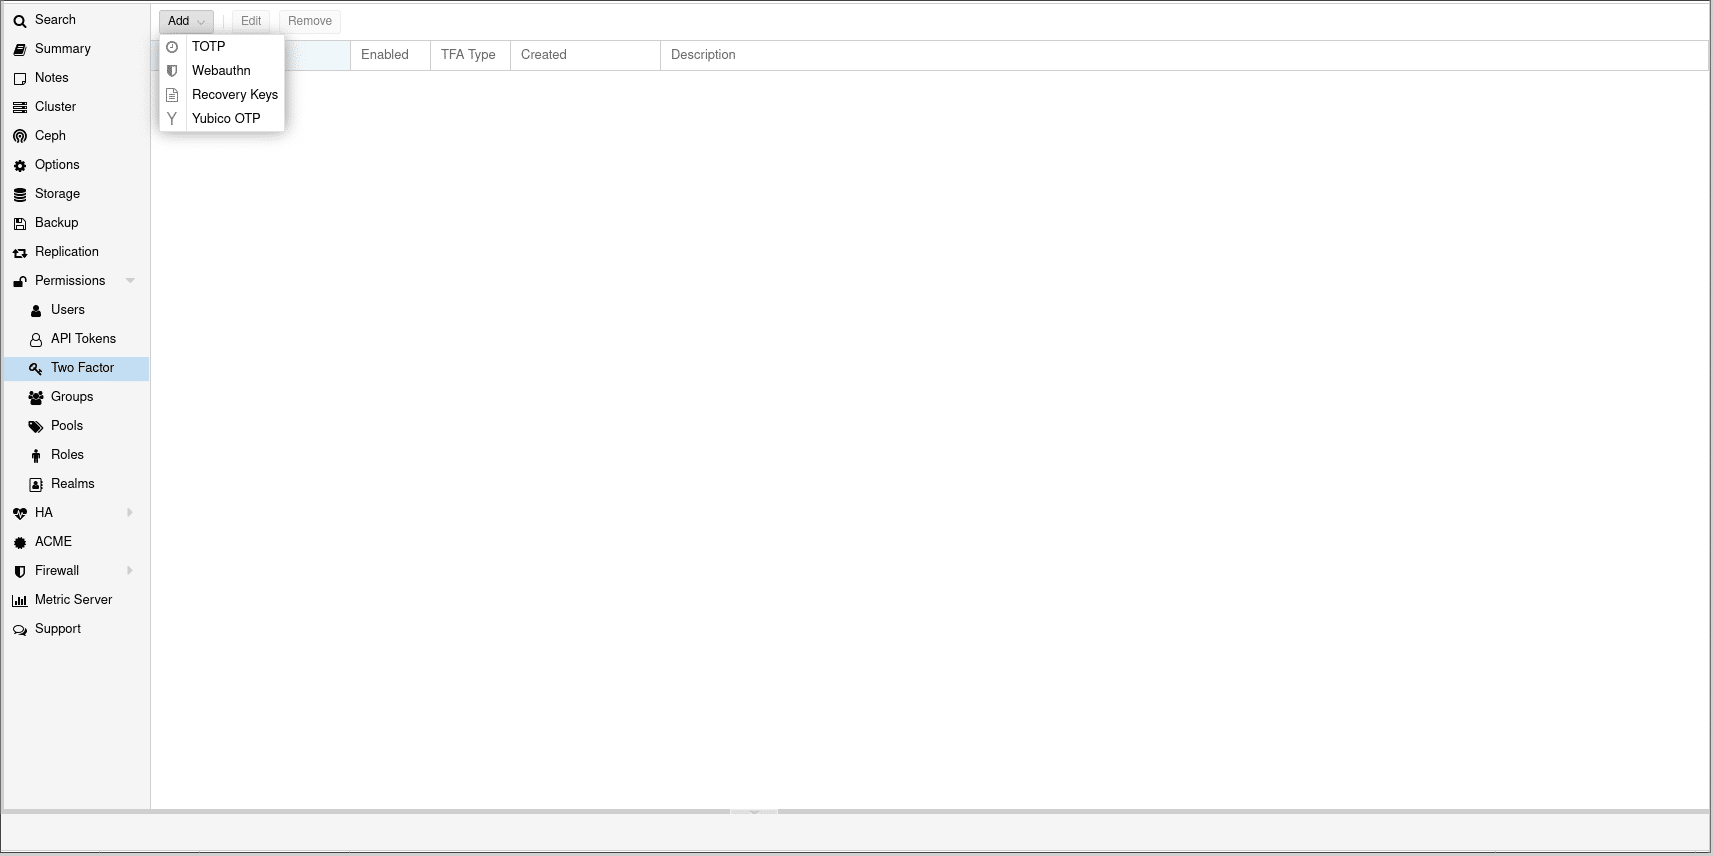 此外,該更新包括對多種 2FA 方法的支持,允許您使用 YubiKey、TOTP,甚至如前所述,使用一次性恢復代碼進行登錄。
將此與創建用戶和組相結合,2FA 成為在您的環境中創建安全和基於訪問權限的非常強大的工具。 這甚至可以通過 Realms 進一步實現,允許您合併 LDAP 或 OpenID 服務器,根據您的需要將身份驗證移交給 Active Directory、OpenLDAP 或 OpenID Connect。
Proxmox VE 7.1 安全 – 2FA 演練
要創建可以登錄的用戶,有兩個領域可供選擇:
- 使用 Proxmox VE 認證服務器
- 使用 Linux PAM 標準身份驗證
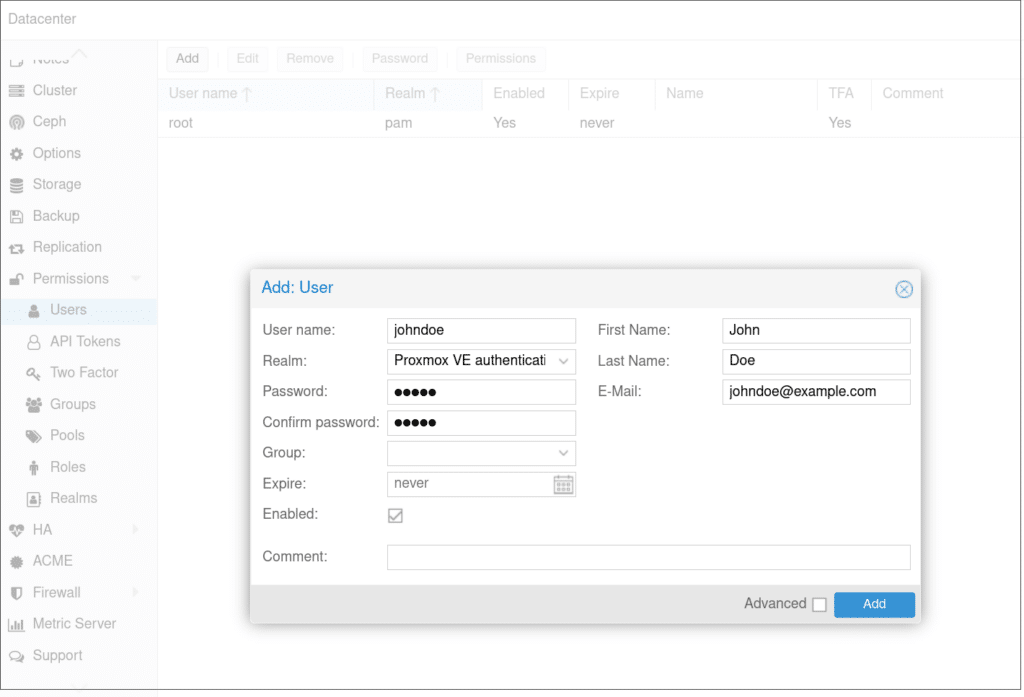
兩者都有自己的優點和缺點。 如果選擇使用 PAM,則必須在服務器上創建相應的 Linux 用戶。 如果你有一個現有的系統,它運行良好。 如果您選擇使用 Proxmox VE 身份驗證服務器,則該用戶將在 Proxmox 數據中心的所有服務器之間共享,並且不需要相應的 Linux 用戶。 除此之外,它們對於我們的目的是相同的。
對於我的用例,Proxmox VE 身份驗證服務器效果最好,但您可以自由選擇適合您需求的服務器。 我將創建一個名為 John Doe 的用戶,並使用我能記住的密碼。
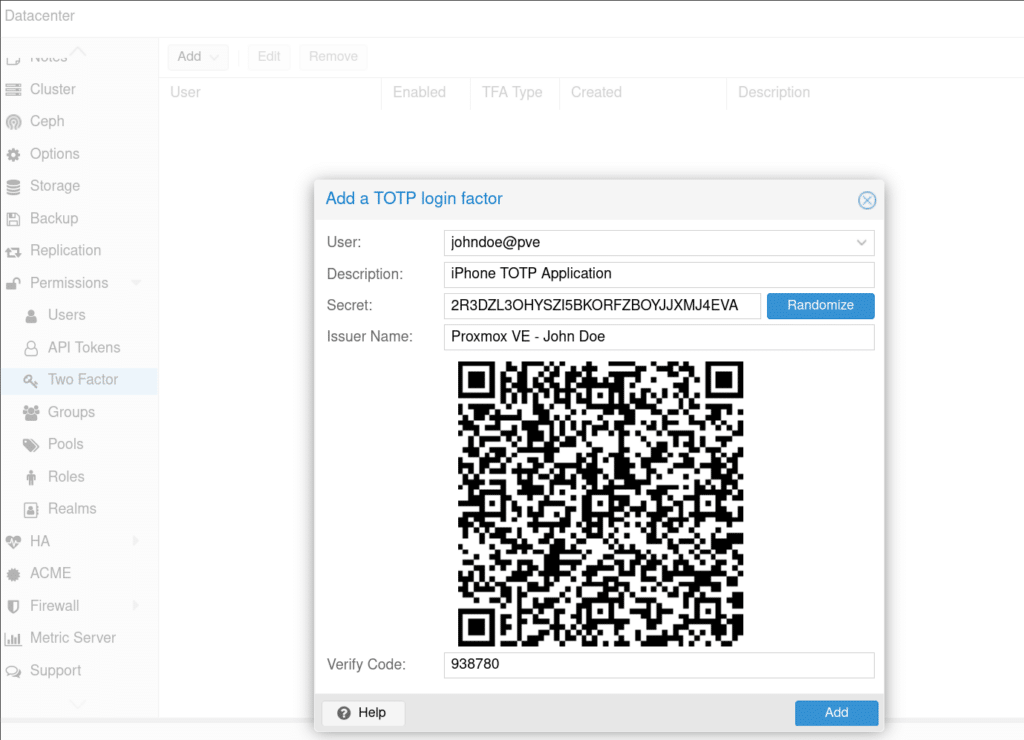
接下來,我導航到 2FA 頁面並添加 TOTP 身份驗證。
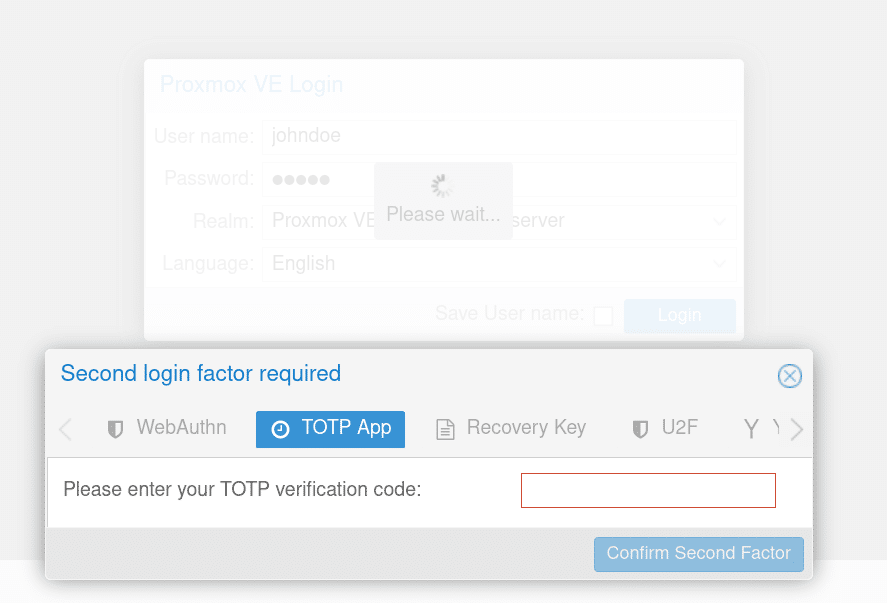
最後,我可以測試它是否有效。
結語
這次更新帶來了許多新功能和改進,但我認為 Proxmox VE 7.1 的安全功能最為突出。 Proxmox 之所以受到行業專業人士和家庭實驗室愛好者的青睞,原因顯而易見,因為他們的團隊一直在不斷推出高品質的產品。他們新增的 TPM、安全啟動和雙重認證 (2FA) 功能也不例外。


 Amazon