

Na konferenci VMware Explore představila společnost Broadcom komplexní řešení pro zabezpečení, identitu a dodavatelský řetězec s otevřeným zdrojovým kódem, navržená pro nasazení umělé inteligence v podnikových systémech. Vzhledem k tomu, že organizace přecházejí od statických dotazů na modely k autonomním agentním architekturám, pracovní zátěže stále častěji využívají nově vznikající komunikační protokoly, jako je Model Context Protocol (MCP) a sítě agent-to-agent (A2A). Tyto distribuované frameworky vytvářejí nové oblasti útoku napříč autonomními agenty, nástroji, podnikovými datovými úložišti a velkými jazykovými modely (LLM).
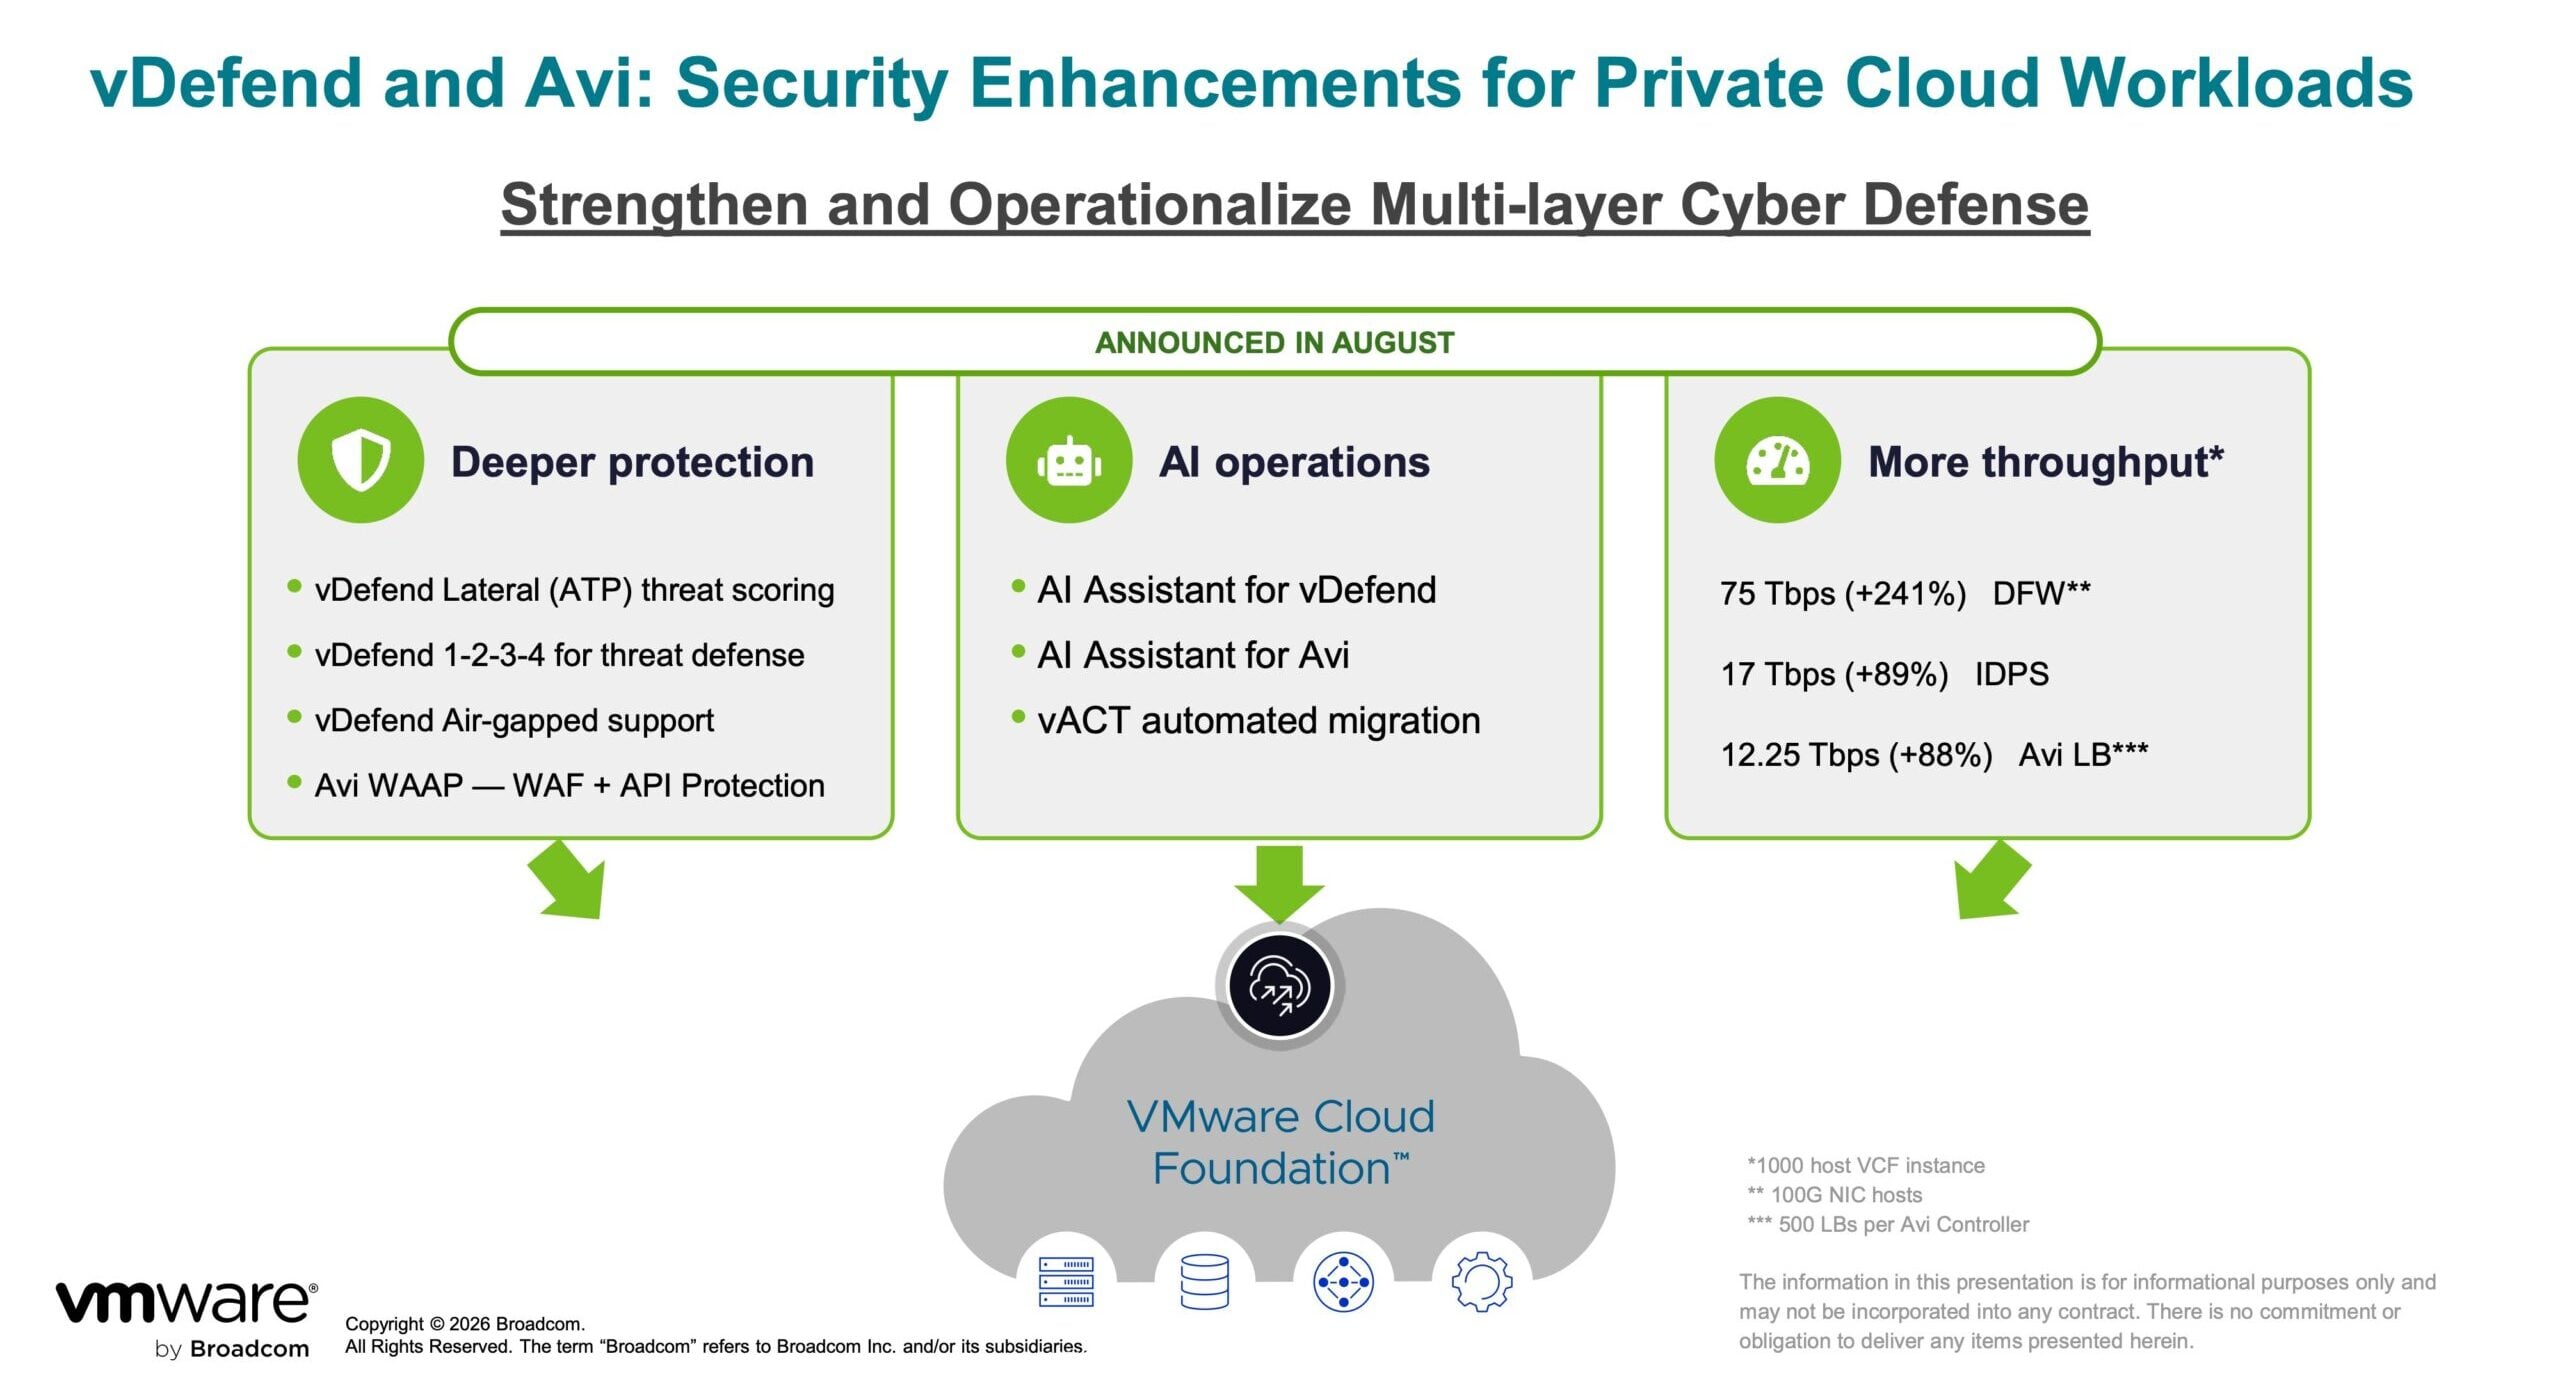
Aby se tyto zranitelnosti vyřešily, společnost Broadcom zavádí integrovanou obrannou architekturu napříč třemi klíčovými produkty: Broadcom AgentMinder, VMware vDefend a VMware Avi Load Balancer. Společnost dále oznámila TrueSource by Broadcom, komerční program poskytující kryptograficky ověřené a lidmi validované open-source běhové prostředí a datové služby ke zmírnění rizik v dodavatelském řetězci softwaru.
Agentická nulová důvěra a laterální obrana prostřednictvím VMware vDefend
V rámci VMware Cloud Foundation (VCF) rozšiřuje VMware vDefend mikrosegmentaci Zero Trust na úrovni hypervizoru na agentní provoz s umělou inteligencí. Vzhledem k tomu, že autonomní pracovní postupy propojují různorodé úrovně infrastruktury, implementuje vDefend průběžnou kontrolu síťového provozu, aby automaticky detekoval a mapoval aktivní agentní komponenty, včetně serverů MCP, backendových koncových bodů LLM, provozních nástrojů a připojených datových úložišť.

Tato nepřetržitá viditelnost umožňuje automatickou detekci nasazení stínové umělé inteligence a neoprávněných inferenčních volání v rámci privátní cloudové struktury. Pro ochranu před rychlým zneužitím softwarových zranitelností zahrnuje vDefend agentní kanál umělé inteligence, který automaticky generuje signatury systému detekce a prevence narušení (IDPS) rychlostí stroje. Tyto signatury řídí distribuované virtuální záplatování v rámci clusteru a chrání tak pracovní zátěže a hostitelská prostředí bez nutnosti okamžitého refaktoringu aplikací nebo provozních výpadků.
Ochrana na aplikační vrstvě s VMware Avi Load Balancer
VMware Avi Load Balancer, který funguje jako rovina pro správu vstupního provozu a provozu integrovaná s Kubernetes a VMware vSphere Kubernetes Service (VKS), poskytuje webový aplikační firewall (WAF) a ochranu API (WAAP) s podporou umělé inteligence. Avi, škálovaný pro multiterabitovou propustnost v elastických prostředích, kontroluje obsah dat, aby zabránil zneužití agentů a nástrojů.

Platforma monitoruje transakce mezi agenty a nástroji MCP a blokuje škodlivé vektory spouštění, jako je vzdálené spuštění kódu (RCE), vkládání příkazů a nahrávání škodlivých souborů. Profilováním základních komunikačních vzorců mezi agenty, modely a nástroji Avi identifikuje anomálie zero-day a izoluje podvodné relace v reálném čase. Vyrovnávač zátěže navíc aplikuje ochranné zábrany pro prevenci ztráty dat na odchozí provozní toky, čímž zabraňuje neoprávněnému úniku citlivých tokenů API, kryptografických přihlašovacích údajů, osobně identifikovatelných údajů (PII) a interních finančních záznamů.
Autonomní správa agentů prostřednictvím Broadcom AgentMinder
Společnost Broadcom představila AgentMinder, specializovanou řídicí rovinu navrženou pro řízení autonomních agentů s umělou inteligencí při přechodu z generování textu k aktivnímu provádění obchodních procesů. AgentMinder zachází s každým nasazeným agentem jako s identitou podnikové úrovně a váže jeho rozsah provádění na deklarované poslání, explicitně povolené záměry, ověřené nástroje a autorizované hranice zdrojů.

Vynucování zásad probíhá prostřednictvím cloudové nativní běhové brány, která před každým spuštěním vyhodnocuje kontext provádění, ověřuje identitu agenta, autorizaci nástroje, deklarovaný záměr a cílové zdroje dat. Pro splnění podnikových standardů a bezpečnostních standardů se AgentMinder integruje s OpenTelemetry. Tento framework zaznamenává strojově čitelné auditní protokoly pro každou interakci agenta, čímž vytváří ověřitelný řetězec úschovy, zobrazuje provozní telemetrii a umožňuje automatickou detekci anomálií v komplexních pracovních postupech s více agenty.

TrueSource zabezpečuje dodavatelský řetězec softwaru s otevřeným zdrojovým kódem
Spolu s bezpečností infrastruktury společnost Broadcom spustila TrueSource by Broadcom, aby řešila systémová rizika v podnikovém dodavatelském řetězci open source. Vzhledem k tomu, že generativní umělá inteligence urychluje odhalování a zneužívání zranitelností, společnost Broadcom zdůraznila, že neověřené automatizované záplatování zavádí provozní nestabilitu. Nedávná data z laboratoří Off-by-1 Labs společnosti 1Password ukázala, že pouze 26 procent z 6 000 vyhodnocených záplat generovaných umělou inteligencí úspěšně vyřešilo zranitelnosti bez narušení funkčnosti aplikace.

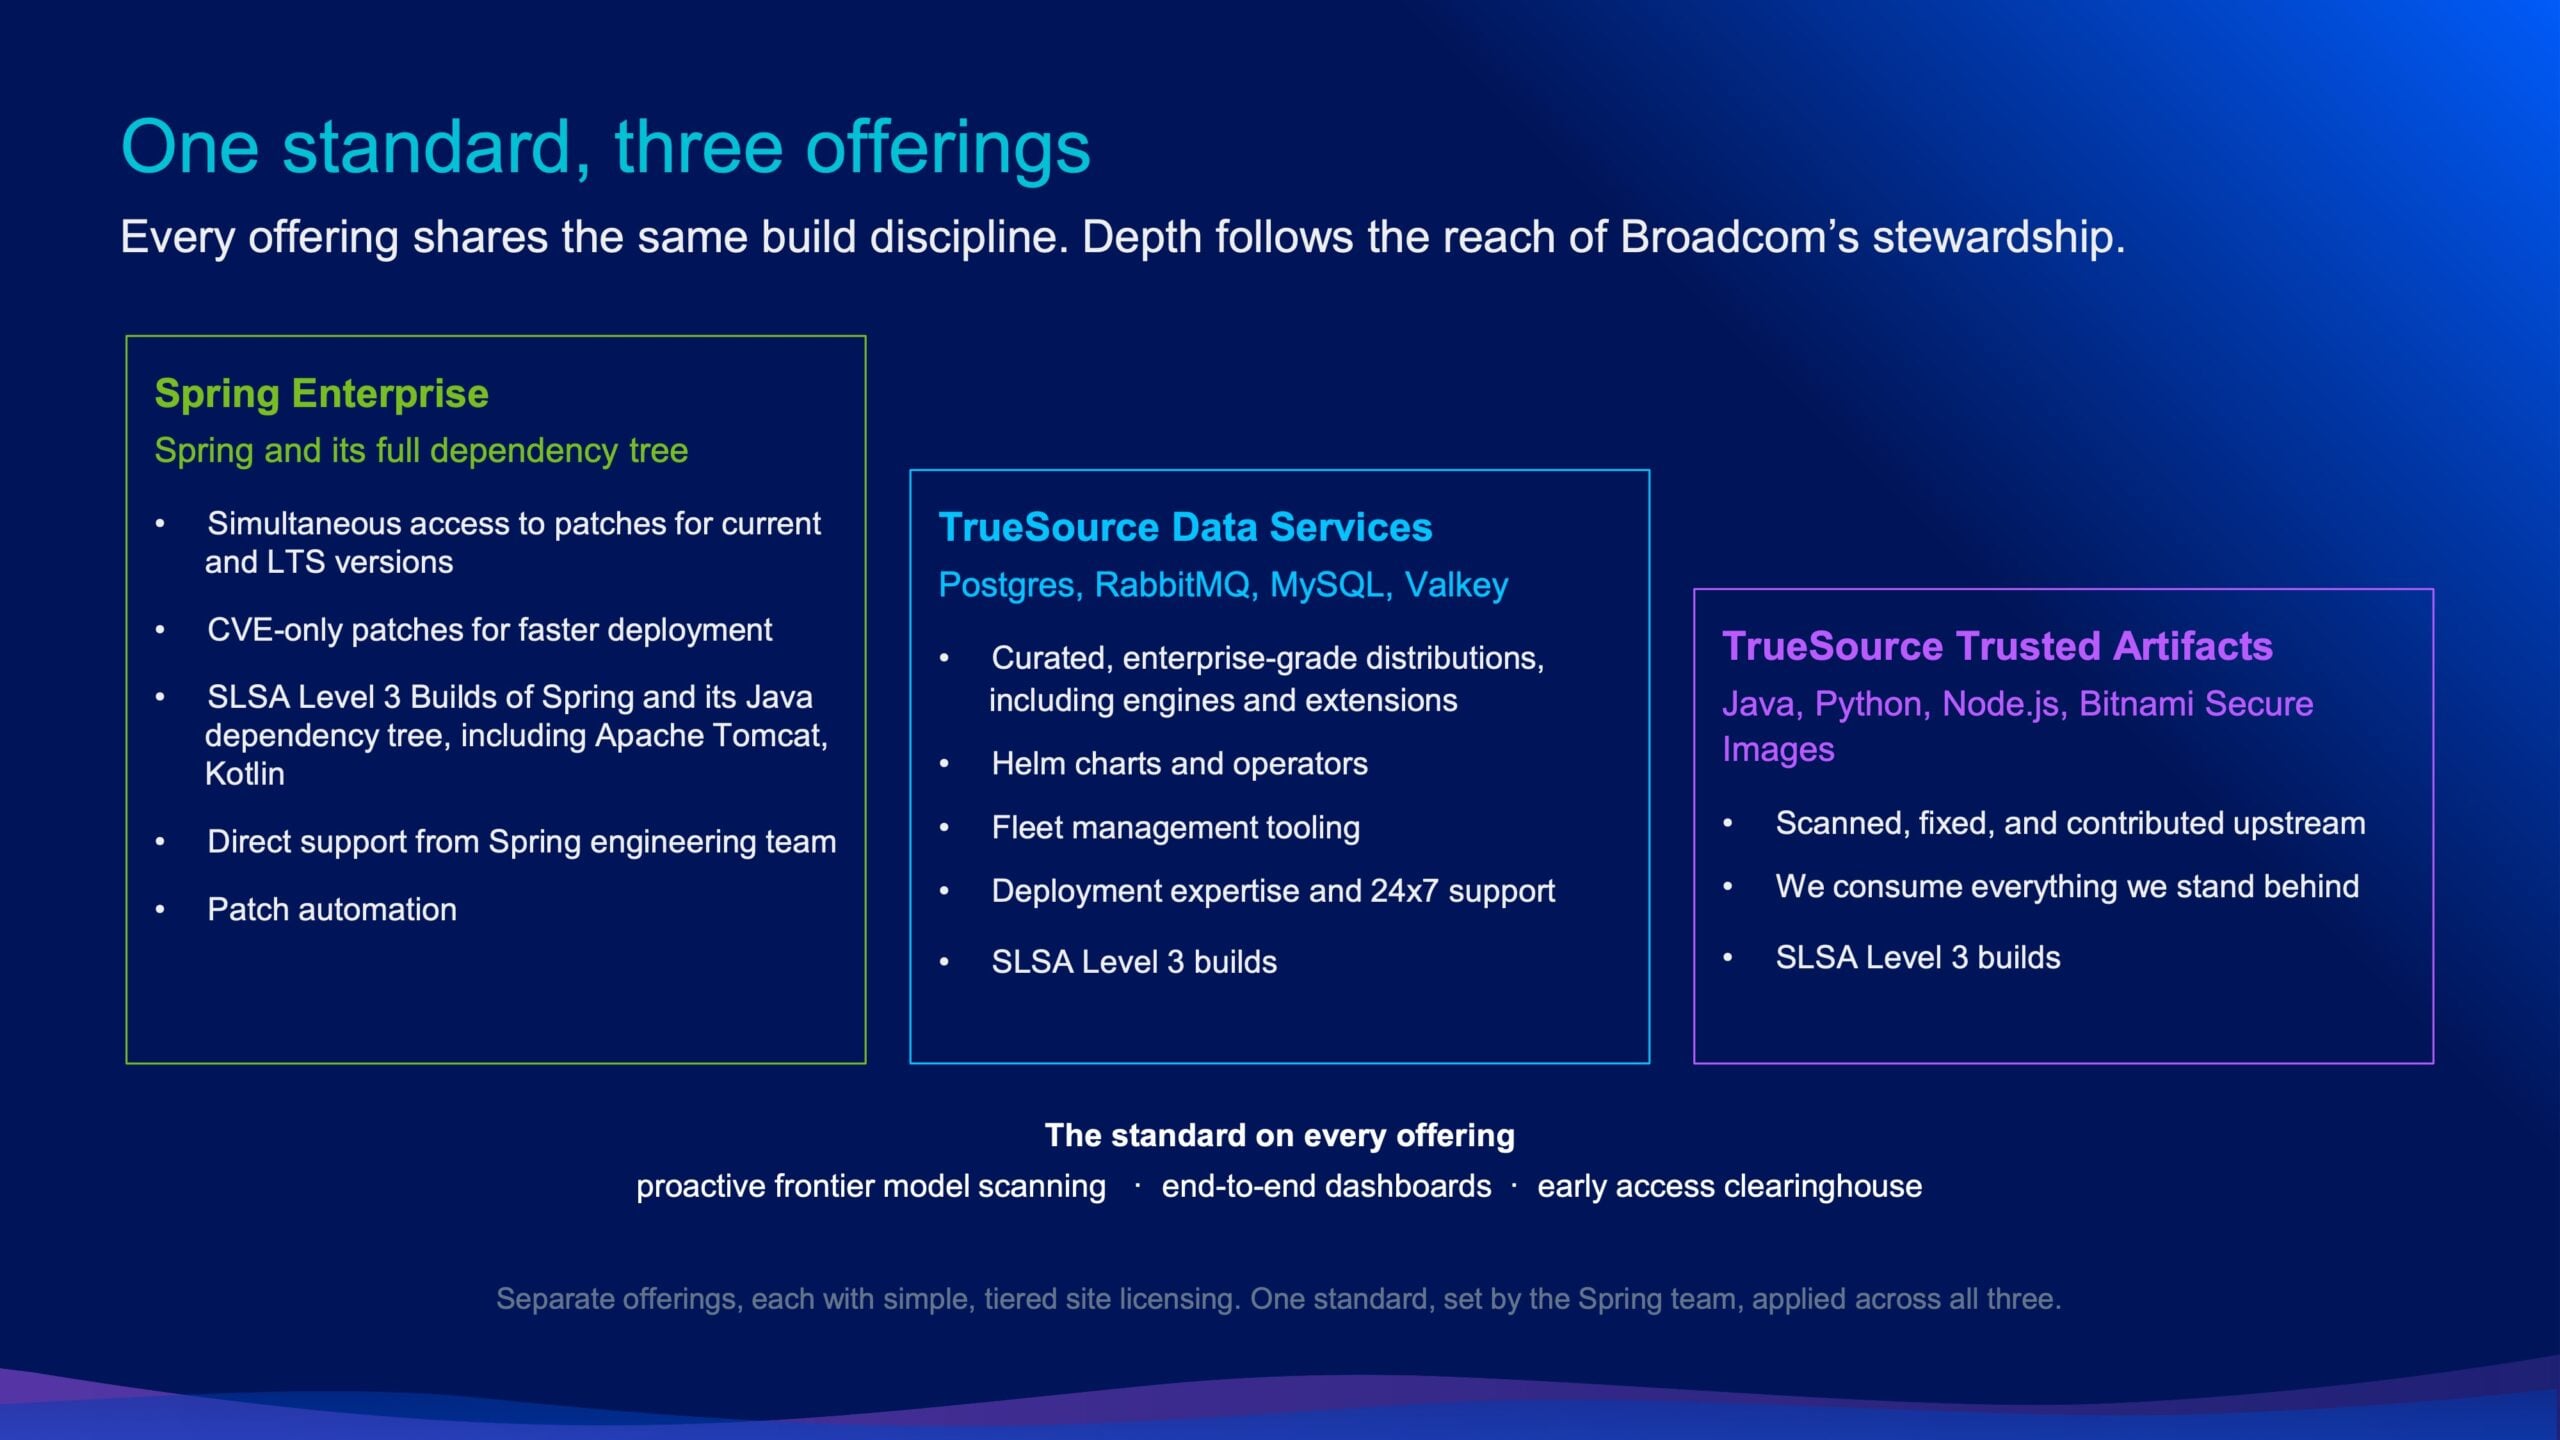
TrueSource zavádí model kurátorství založený na sestaveních v čistých prostorách, spolupráci s upstreamovými správci, automatizovaném skenování repozitářů a kontrole kódu lidmi:
Spring Enterprise poskytuje komerční podporu a zesílené verze od klíčových správců frameworku Spring. Inženýři společnosti Broadcom využívají modely umělé inteligence na hranici hranice prostředí ke skenování frameworku a jeho širšího stromu závislostí, přičemž v posledních měsících spotřebovali při skenování přes 12 miliard tokenů modelů a zároveň zachovávají povinné schvalování každé opravy lidským inženýrstvím. Bezpečnostní záplaty jsou dodávány současně napříč open-source i aktivními podnikovými verzemi před zveřejněním CVE. Pokrytí zahrnuje kompletní strom závislostí více než 5 000 ověřených knihoven Java, včetně Apache Tomcat a Kotlin, připnutých a podepsaných ke konkrétním verzím Spring Boot. Bodové záplaty, které obsahují pouze nápravné opatření, umožňují bezpečnostním týmům nasadit kritické opravy CVE bez nutnosti rozsáhlejších upgradů frameworku.
TrueSource Trusted Artifacts poskytuje bezpečné a transparentní sestavení SLSA úrovně 3 pro knihovny napříč ekosystémy Java, Python a Node.js. Správa se řídí přísnými referenčními architekturami ověřenými softwarovými týmy Broadcomu a je doplněna katalogem Bitnami Secure Images, který poskytuje zesílené běhové prostředí kontejnerů.
TrueSource Data Services rozšiřuje tuto metodologii na kritickou stavovou infrastrukturu a poskytuje ověřené sestavení, Helm grafy, operátory Kubernetes a podporu pro PostgreSQL, RabbitMQ, MySQL a Valkey.
Licence a dostupnost
Společnost Broadcom uvedla, že služby Spring Enterprise, TrueSource TrueSource Trusted Artifacts a TrueSource Data Services jsou okamžitě k dispozici v rámci víceúrovňových modelů licencování pro podniky. Tyto nabídky poskytují automatizované nástroje pro nápravu chyb typu pull-request, dashboardy pro analýzu dopadu v rámci BLAST-radius a kanály pro nápravu zranitelností s včasným přístupem zranitelností typu zero-day objevených v produkčním prostředí.


 Amazon