

Nedávné průzkumy ukazují, že bezpečnost dat je jednou z hlavních obav vedoucích pracovníků a nejvyšších vládních úředníků. Bezpečnost dat je poměrně obecný pojem a pro různé lidi znamená něco jiného, ale všichni se shodují, že ve své nejzákladnější podobě znamená ochranu dat před nežádoucími akcemi neoprávněných uživatelů. Data, která je třeba chránit, sahají od dat uložených na sociálních sítích až po přísně tajné informace o lidech a projektech uložené ve vládním datovém centru. Důsledky zveřejnění těchto dat sahají od mírného rozpaků, které lidé zažívají, až po, v případě přísně tajných vládních dat, vystavení lidí nebezpečí.
V posledních několika letech jsme zaznamenali nárůst počtu narušení bezpečnosti dat a byli jsme svědky jejich reálných důsledků. Zaměstnanci na nejvyšších pozicích byli propuštěni, firmám byly uloženy obrovské pokuty, ceny akcií klesly a lidé začali pochybovat o naší schopnosti chránit informace, které nám byly svěřeny.
Problém s únikem dat je tak velký, že Evropská unie (EU) zaujala k ochraně osobních údajů tvrdý postoj a přijala obecné nařízení o ochraně osobních údajů (GDPR), které má velmi vážné důsledky pro zveřejňování osobních údajů – bez ohledu na to, zda k jejich zveřejnění došlo v důsledku úmyslného narušení bezpečnosti nebo neúmyslně.
Máme zavedeno mnoho technik a zásad, které se snaží zastavit nekalé pokusy o přístup k datům, ale realita je taková, že velké procento problémů s bezpečností dat bylo způsobeno náhodou. Ty sahají od úložných systémů, na kterých nebyly implementovány správné bezpečnostní zásady a nástroje, až po zařízení, která nebyla řádně vyčištěna od dat. Toto odvětví přišlo s termínem pro popis dat, která by měla být zabezpečena, ale byla umístěna na nezabezpečeném zařízení; únik dat.
K úniku dat mohou vést různé situace: Mezi ty zřejmé patří například přesun souboru na neoprávněné místo nebo odeslání e-mailu nesprávné osobě. Člověk by si myslel, že stačí soubor smazat a problém by byl vyřešen. Realita je však taková, že jakmile k němu dojde, je to mnohem problematičtější a mnohem obtížnější ho zastavit.
Problém s mazáním souboru spočívá v tom, že se ve skutečnosti neodstraní data z disku; pouze se odstraní název spojený s umístěním dat. Hrubým zjednodušením by bylo jít do knihkupectví a sundat z knihy obálku, přičemž zbytek knihy by zůstal na poličce. Informace v knize budou stále k dispozici; jen bude o něco hůře k nalezení. V průběhu let se vyvinuly různé programy a techniky, které umožňují znovu vytvořit soubory z dat, která zůstala na zařízení, na kterém byly uloženy. To umožňuje neoprávněným uživatelům obnovit data a provádět s nimi nežádoucí akce poté, co byla „smazána“.
Byly navrženy programy pro přepsání skutečných dat na zařízení, ale situaci komplikuje fakt, že zařízení založená na flash paměti (SAS a NVMe SSD) se od tradičních pevných disků (HDD) v oblasti mazání dat výrazně liší. Zatímco HDD může data přepsat, flash zařízení data přepsat nemohou – musí vymazat stará data, než na ně bude možné zapsat nová. Proces mazání dat na flash zařízení trvá relativně dlouho, a proto flash zařízení namísto čekání na provedení operace mazání jednoduše „vymazaná“ data odstraní a poté je oportunisticky vymaže během klidového provozu. Díky tomu si flash zařízení udrží rychlost zápisu i během běžného provozu. To může být problematické při pokusu o skutečné smazání souboru z flash zařízení, protože k vymazání nemuselo dojít a data mohou na flash zařízení stále zůstat.
Rekonstrukce dat ze „smazaných“ souborů není teoretický koncept; v roce 2016 byla provedena studie nákupu použitých disků na eBay a Craigslistu. Tato studie ukázala, že 2/3 získaných použitých disků obsahovaly obnovitelné informace, včetně jmen a čísel sociálního zabezpečení. Existují různé vládní a průmyslové standardy, které zajišťují, aby data na paměťovém zařízení byla zcela nečitelná. Nejběžnějším z nich je provedení několikanásobného přepsání fyzického umístění na zařízení, kam byla data zapsána. Přepsání zařízení s velkou kapacitou je časově náročné a pokud nelze jakoukoli oblast zařízení přepsat, musí být celé zařízení zničeno.
V některých případech musela IT oddělení po zjištění úniku dat odebrat úložný systém, aby vyhodnotila hrozbu úniku dat. Vyřešení problému mohlo trvat dny nebo dokonce týdny. Během této doby neměli uživatelé přístup k dalším datům uloženým v systému.
Naštěstí si NetApp uvědomil, že se jedná o problém, a když v květnu 2018 vydali ONTAP 9.4 , zavedli novou bezpečnostní funkci, která se s podobnými problémy vypořádává. Ve zbytku tohoto článku se podíváme na jednu z těchto funkcí, Secure Purge. Secure Purge kryptograficky skartuje soubory na svazcích NetApp Volume Encryption (NVE), což umožňuje nerušeně „skartovat“ data na těchto svazcích a zajistit, aby data nebyla možné z fyzického média obnovit, a tím zabránit neúmyslnému úniku dat.
Jak funguje bezpečné čištění
Funkce Secure Purge používá vícekrokový proces k úplnému odstranění dat z fyzického média šifrovaného svazku, na kterém se nacházel smazaný soubor; to zahrnuje data z procesů uvolňování paměti. Nejprve funkce Secure Purge odstraní všechny kopie snapshotů na svazku. Pokud je svazek zdrojem vztahu SnapMirror, musí být před vyčištěním svazku vztahy SnapMirror přerušeny a všechny zaneprázdněné kopie snapshotů na svazku musí být uvolněny. Jakmile jsou problémy se snapshoty vyřešeny, funkce Secure Purge spustí přesun svazku, který znovu zašifruje soubory nacházející se na datech svazku pomocí nového klíče. Starý klíč je zničen, čímž se zajistí, že vymazaná data nelze z úložného média obnovit.
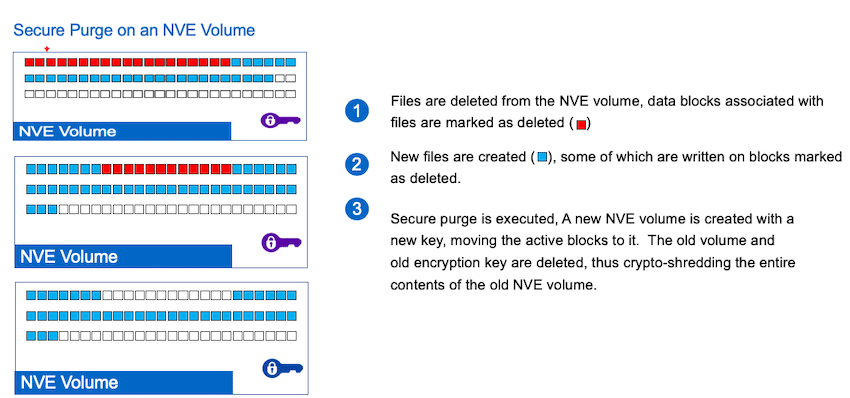
V závislosti na množství dat na svazku může Secure Purge trvat jen několik minut až několik hodin.
Spuštění zabezpečeného čištění
Pouze správci clusteru mohou spustit proces zabezpečeného čištění. Jakmile zadáte pokročilou úroveň oprávnění, můžete zadat příkaz volume encryption secure-purge start -vserver SVM_name -volume volume_name a spustit tak proces zabezpečeného čištění.
Například pro bezpečné vyčištění smazaných souborů na vol1 na SVM vs1 byste zadali:
cluster1::> šifrování svazku secure-pure start -vserver vs1 -volume vol1
Tím se spustí přesun svazku, který znovu zašifruje zbývající nevyčištěná data s novým klíčem na aktuálním úložném agregátu. Po dokončení přesunu dat se starý klíč automaticky zničí, čímž se zajistí, že vyčištěná data nelze z úložného média obnovit.
Chcete-li zkontrolovat stav operace Secure Purge, zadejte: volume encryption secure-purge show
Například pro zobrazení stavu operace Secure Purge na clusteru1 byste zadali:
cluster1::> šifrování svazku secure-pure show
Pokud potřebujete přerušit zabezpečené čištění, zadejte: volume encryption secure-purge abort
Například chcete-li zobrazit přerušení operace zabezpečeného čištění na clusteru1, zadejte:
cluster1::> šifrování zabezpečené čištění přerušit
Závěrečné myšlenky k Secure Purge
Aby společnost NetApp ověřila, že Secure-purge funguje tak, jak bylo inzerováno, požádala společnost Ontrack (specialistu na obnovu dat a zakládajícího člena International Data Sanitization Consortium) o použití jejich služby Erasure Verification Service, aby se pokusila obnovit data z flash pole NetApp, na kterém byl spuštěn Secure Purge. Společnosti Ontrack se nepodařilo obnovit žádná systémová ani uživatelská data z žádného z flash zařízení, včetně nadměrně zřizované oblasti flash zařízení v poli. Společnost Ontrack ověřila a zajistila, aby proces sanitace dat Secure Purge byl účinný. Na Flash Memory Summitu 2019 získaly společnosti Ontrack a NetApp ocenění za nejinovativnější podnikovou aplikaci pro flash paměť. NetApp byl oceněn za vytvoření funkce Secure Purge, zatímco Ontrack získal ocenění za ověření, které provedli na této funkci pomocí své služby Erasure Verification Service. Celá zpráva společnosti Ontrack je k dispozici zde.
Řečeno narovinu, pokud máte ve svém systému nějaká utajovaná nebo důvěrná data, měli byste používat nástroj, jako je Secure Purge, abyste zajistili, že budou po jejich „smazání“ zcela nepřístupná. Společnost NetApp naznačila, že největšími uživateli Secure Purge jsou vlády a armáda, ale komerční podniky v něm samozřejmě vidí jeho hodnotu.
Funkce Secure Purge je součástí každé verze ONTAP od verze 9.4 a novější. Jakkoli se to může zdát zvláštní, neviděli jsme žádného jiného dodavatele primárních úložišť, který by nabízel funkci s takovými možnostmi, jako je Secure Purge. Domníváme se však, že vzhledem k současnému důrazu na bezpečnost budou zákazníci tuto funkci brzy požadovat. V současné době má NetApp v oboru silný náskok, pokud jde o boj s únikem dat pomocí Secure Purge.
Nové funkce zabezpečení dat a ochrany soukromí v ONTAP 9.4
Tuto zprávu sponzorovala společnost NetApp. Veškeré názory a stanoviska vyjádřené v této zprávě vycházejí z našeho nezaujatého pohledu na daný produkt (produkty).


 Amazon