

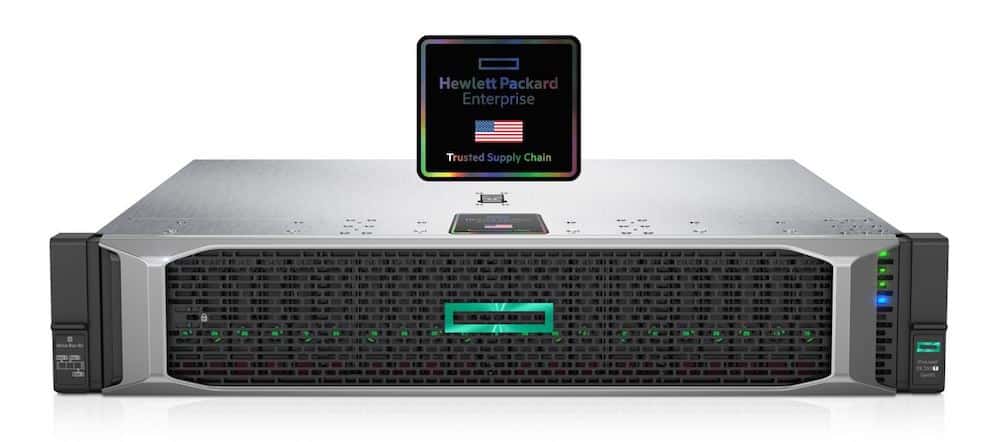
Společnost Hewlett Packard Enterprise (HPE) dnes oznámila nové zabezpečení dodavatelského řetězce pro zákazníky z amerického federálního a veřejného sektoru, kteří preferují produkty z USA. Toto nové komplexní zabezpečení dodavatelského řetězce je zajištěno výrobou serverů vyrobených v USA, které splňují průmyslové standardy. To snižuje riziko nějakého bezpečnostního kompromisu v celém řetězci vyráběného serveru. Servery budou vyráběny ve vysoce zabezpečených zařízeních v USA v rámci iniciativy HPE Trusted Supply Chain, která byla dnes spuštěna.
Před několika lety společnost HPE představila své křemíkové zabezpečení „root of trust“. Tato funkce umístila zabezpečení přímo na čip iLO a vytvořila v křemíku neměnný otisk prstu. Pokud firmware neodpovídá otisku prstu, server se nespustí. Společnost HPE se neomezuje pouze na servery, ale nabízí také to, co považuje za nejpokročilejší integrované síťové zabezpečení s vysoce výkonnými, spolehlivými a bezpečnými řešeními kabelové i bezdrátové síťové infrastruktury od Aruby. Dnes dále přepracovávají proces zabezpečení tím, že se zaměřují na dodavatelský řetězec.
V poslední době se do popředí dostaly dva velké problémy s dodavatelským řetězcem. Jedním z nich byla pandemie Covid-19 a masivní narušení provozu napříč různými odvětvími, jelikož různé podniky byly v různých částech světa uzavřeny, což vedlo ke zpoždění dodávek produktů všude. Druhým byl údajný hackerský útok třetí strany, který do zařízení přidal mikročipy, aby získal zadní vrátka k datům, která se v nich nacházela. Oba tyto problémy lze vyřešit jednou změnou, a to výrobou kompletního produktu v zemi, kde se prodává.
Zde v USA vzrostla poptávka po bezpečnějších a lokálně vyráběných produktech, zejména pro americké zákazníky z federálního a veřejného sektoru, bankovních a finančních služeb a zdravotnických organizací. Vzhledem k tomu, že celý proces výroby je kontrolován, je velmi malá pravděpodobnost bezpečnostního ohrožení. Prvním produktem, který tímto procesem projde, je server HPE ProLiant DL380T. Společnost HPE také zavede ověřené bezpečnostní kontroly a kontroly svých zaměstnanců, aby se eliminoval lidský rizikový faktor.
Společnost HPE jde v oblasti zabezpečení nad rámec výrobního a uživatelského procesu a rozšiřuje zabezpečení na celý životní cyklus produktu. To sahá až k křemíkovým kořenům důvěryhodnosti a nabízí následující výhody:
- Zabraňte spuštění jakéhokoli kompromitovaného operačního systému (OS) pomocí nového zabezpečení, které propojí zabezpečení firmwaru serveru s operačním systémem aktivací zabezpečeného spouštění UEFI.
- Snižte plochu pro útoky nastavením serverů do režimu vysokého zabezpečení pro ověření autenticity uživatelů a zajištění platnosti a neomylnosti více než čtyř milionů řádků firmwarového kódu.
- Zabraňte neoprávněným úpravám firmwaru a hardwaru serveru pomocí zámku konfigurace serveru k ověření neoprávněného přidání doplňků (síťové karty, disky) nebo škodlivé aktivity zachycením inventáře nebo „obrázku“ serveru, jeho hardwaru a firmwaru v továrně a zajistěte tak ochranu v celém procesu dodavatelského řetězce.
- Upozorněte zákazníky pomocí vestavěného alarmu a fyzického zámku, pokud byl server otevřen během procesu dodavatelského řetězce, když západka detekce vniknutí vložená do šasi serveru zaregistruje neoprávněné otevření, i když je vypnuté napájení.
dostupnost
Důvěryhodný dodavatelský řetězec HPE bude v příštím roce rozšířen o další produkty a pro zákazníky z EU bude zavedena možnost výroby v Evropě.


 Amazon