

Tento týden společnost Kubernetes oznámila vydání své třetí verze roku, 1.12. Stejně jako všechny nové verze, i 1.12 přináší vylepšení a postupné zvyšování stability. Tato verze také zavádí nové bezpečnostní funkce, podporu pro Azure Virtual Machine Scale Sets (VMSS) a Kubelet TLS Bootstrap.
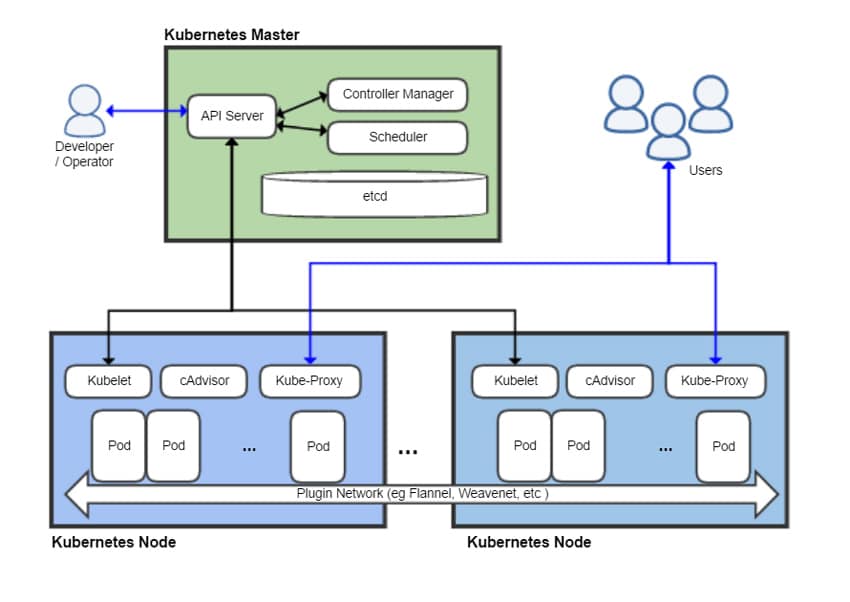
Jak jsme již zmínili, Kubernetes je orchestrační systém pro Docker Containers. Kubernetes spravuje úlohy a zajišťuje, aby jejich stav odpovídal jejich záměru. Každé čtvrtletí vychází nová verze, která technologii přibližuje jejím cílům. Tato aktualizace pokračuje v tomto trendu s novými funkcemi, které povedou ke zvýšené bezpečnosti, dostupnosti, odolnosti a snadnému použití.
Od verze 1.4 má Kubernetes API pro vyžádání certifikátů od certifikační autority (CA) na úrovni clusteru. Toto bylo nastaveno tak, aby klientské certifikáty TLS pro Kubelety mohly využívat API k umožnění zřizování. Kubelety lze nyní bootstrapovat do clusterů zabezpečených TLS a zároveň automatizovat zřizování a distribuci podepsaných certifikátů.
Dalším velkým oznámením byla podpora pro Azure VMSS. VMSS umožňuje uživatelům vytvářet a spravovat homogenní fond virtuálních počítačů, který se může automaticky zvyšovat nebo snižovat na základě poptávky nebo nastaveného harmonogramu. To znamená, že uživatelé mohou spravovat, škálovat a vyvažovat zátěž několika virtuálních počítačů najednou, což vede k vyšší dostupnosti a lepší odolnosti aplikací. Je to ideální pro rozsáhlé aplikace, které jsou zase ideální pro provoz jako úlohy Kubernetes. Kubernetes nyní podporuje škálování kontejnerizovaných aplikací s Azure VMSS, včetně možnosti integrace s cluster-autoscaler pro automatickou úpravu velikosti clusterů Kubernetes na základě stejných podmínek.
Mezi další aktualizace patří:
- RuntimeClass je nový prostředek s rozsahem clusteru, který zobrazuje vlastnosti běhového prostředí kontejneru v řídicí rovině vydávané jako alfa funkce.
- Funkce snapshot/obnovení pro Kubernetes a CSI se zavádí jako alfa verze. Ta poskytuje standardizovaný návrh API (CRD) a přidává podporu snapshot/obnovení PV pro ovladače svazků CSI.
- Dynamické zřizování s ohledem na topologii je nyní v beta verzi, což znamená, že úložné prostředky nyní vědí, kde se nacházejí. To zahrnuje také beta podporu pro AWS EBS a GCE PD.
- Sdílení konfigurovatelného jmenného prostoru procesů podu se přesouvá do beta verze, což znamená, že uživatelé mohou konfigurovat kontejnery v podu tak, aby sdílely společný jmenný prostor PID nastavením možnosti ve specifikaci PodSpec.
- Funkce Taint node by condition je nyní v beta verzi, což znamená, že uživatelé mají možnost reprezentovat podmínky uzlů, které blokují plánování, pomocí taintů.
- Funkce Libovolné/Vlastní metriky v automatickém škálování horizontálního podu se přesouvá do druhé beta verze, aby se otestovala některá další vylepšení funkcí. Tato přepracovaná funkcionalita automatického škálování horizontálního podu zahrnuje podporu pro vlastní metriky a stavové podmínky.
- Vylepšení, která umožní automatickému škálování horizontálního podu rychleji dosáhnout správné velikosti, se přesouvají do beta verze.
- Vertikální škálování podů je nyní v beta verzi, což umožňuje měnit limity zdrojů pro pod v průběhu jeho životnosti. To je cenné zejména pro mazlíčky (tj. pody, jejichž zničení a opětovné vytvoření je velmi nákladné).
- Šifrování v klidovém stavu pomocí KMS je nyní v beta verzi. To přidává několik poskytovatelů šifrování, včetně Google Cloud KMS, Azure Key Vault, AWS KMS a Hashicorp Vault, kteří budou šifrovat data při jejich ukládání do etcd.
dostupnost
Kubernetes 1.12 je nyní k dispozici na GitHubu.


 Amazon