

Společnost VMware v srpnu oznámila své portfolio produktů Tanzu, jehož cílem je změnit způsob, jakým podniky vytvářejí software na platformě Kubernetes. Tanzu by nejen změnilo procesy tvorby softwaru, ale také by mělo pomoci s konzistentním provozováním Kubernetes napříč cloudy a také se správou flotil Kubernetes z jednoho řídicího bodu. Společnost VMware nedávno oznámila, že na platformě VMware Tanzu představila platformu NSX Service Mesh.
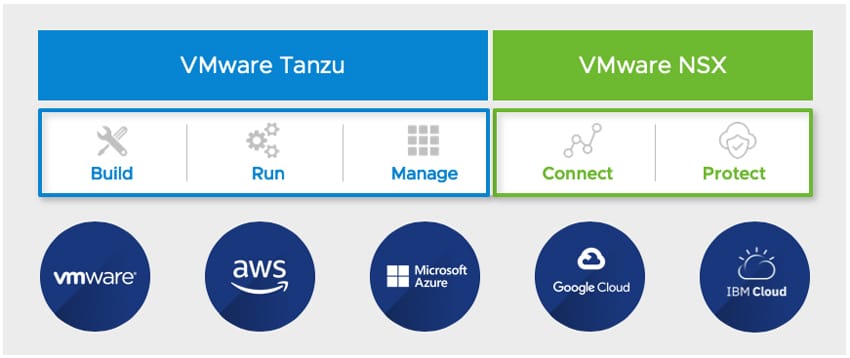
Všechny výše uvedené výhody zní skvěle pro podniky, které chtějí více využívat Kubernetes. Velkou nevýhodou je, jak konzistentně propojovat a zabezpečovat provoz mezi službami distribuovanými napříč všemi clustery a cloudy a zároveň plnit SLA aplikací. NSX Service Mesh je řešením od VMware, protože společnost uvádí, že dokáže poskytnout propojení aplikací a bezpečnostní strukturu, která může zahrnovat všechny uživatele clusterů Kubernetes a cloudových prostředí. NSX Service Mesh toho dosahuje inteligentním řízením a sledováním provozu a volání API mezi službami a implementací konzistentních zásad zabezpečení a dodržování předpisů napříč cloudy, neboli propojením a ochranou.
V případě platformy Connect má NSX Service Mesh poskytovat detailní správu provozu založenou na pravidlech, která uživatelům dává kontrolu nad tím, jak provoz a volání API proudí mezi službami. MSX Service Mesh umožňuje snadnou konfiguraci globálního vyvažování zátěže s převzetím služeb při selhání napříč clustery ve více zónách nebo regionech, rozdělení provozu a směrování požadavků na základě procent nebo obsahu požadavků a implementaci odolnosti aplikací pomocí časových limitů/opakovaných pokusů a jističů. K dispozici je také integrace s nástroji pro monitorování a řešení problémů od open source a třetích stran.
V rámci řešení Protect implementuje NSX Service Mesh bezpečnostní model s nulovou důvěryhodností pro moderní cloudové aplikace. Toho dosahuje pomocí následujících postupů:
- Silné ověřování identit uživatelů a služeb
- Autorizace uživatelů a služeb ke komunikaci analýzou kontextu požadavku
- Šifrování aplikačního provozu procházejícího uvnitř a mezi clustery a cloudy
- Zaznamenávání všech událostí požadavků a přístupů pro účely auditu a dodržování předpisů
NSX Service Mesh také zavádí nový prvek izolace prostřednictvím globálních jmenných prostorů (GNS). GNS se skládá z globálního jmenného prostoru mikroslužeb distribuovaných napříč několika clustery a cloudy Kubernetes. Každý GNS má za úkol poskytovat vlastní správu identit, zásady (např. zabezpečení a SLO), pojmenování / DNS a směrování provozu.


 Amazon