

Vzhledem k tomu, že podniky stále více zavádějí umělou inteligenci, je potřeba zabezpečit „továrnu umělé inteligence“ – infrastrukturu, kde se provádějí složité agentní pracovní postupy – naléhavější. Nejnovější pokroky společnosti NVIDIA, zejména softwarový rámec DOCA běžící na procesorech BlueField DPU, mění způsob, jakým organizace přistupují ke kybernetické bezpečnosti běhových úloh umělé inteligence. Tento článek zkoumá v tomto kontextu odlišné role procesorů (CPU) a procesorů DPU se zaměřením na to, jak DOCA využívá architekturu DPU k zajištění zabezpečení nové generace.
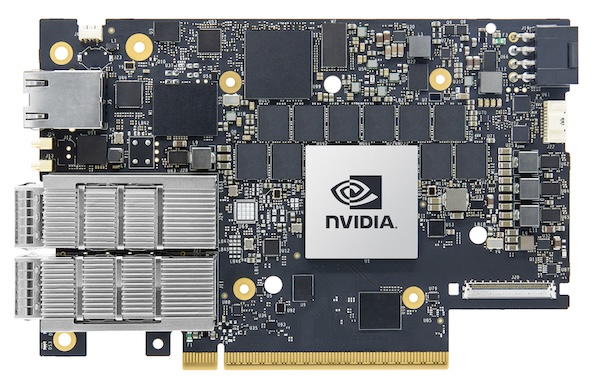
CPU, DPU a DOCA
CPU (CPU) jsou již dlouho páteří univerzálních výpočtů a zvládají širokou škálu úkolů od aplikační logiky až po správu systému. Naproti tomu DPU (Digital Positive Processor Processor - procesory) jsou navrženy tak, aby odlehčily a urychlily datově orientované operace, jako jsou sítě, úložiště a zabezpečení, a uvolnily tak prostředky CPU pro základní obchodní logiku.
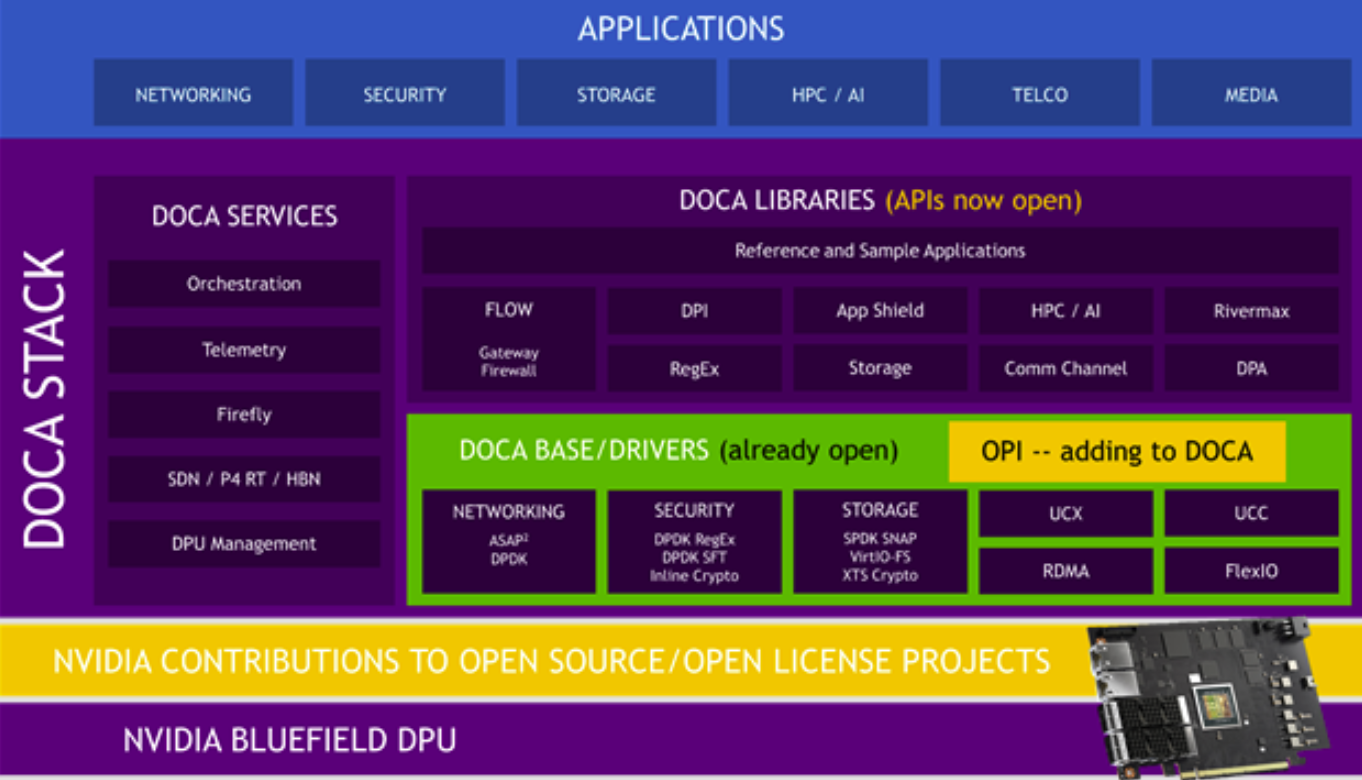
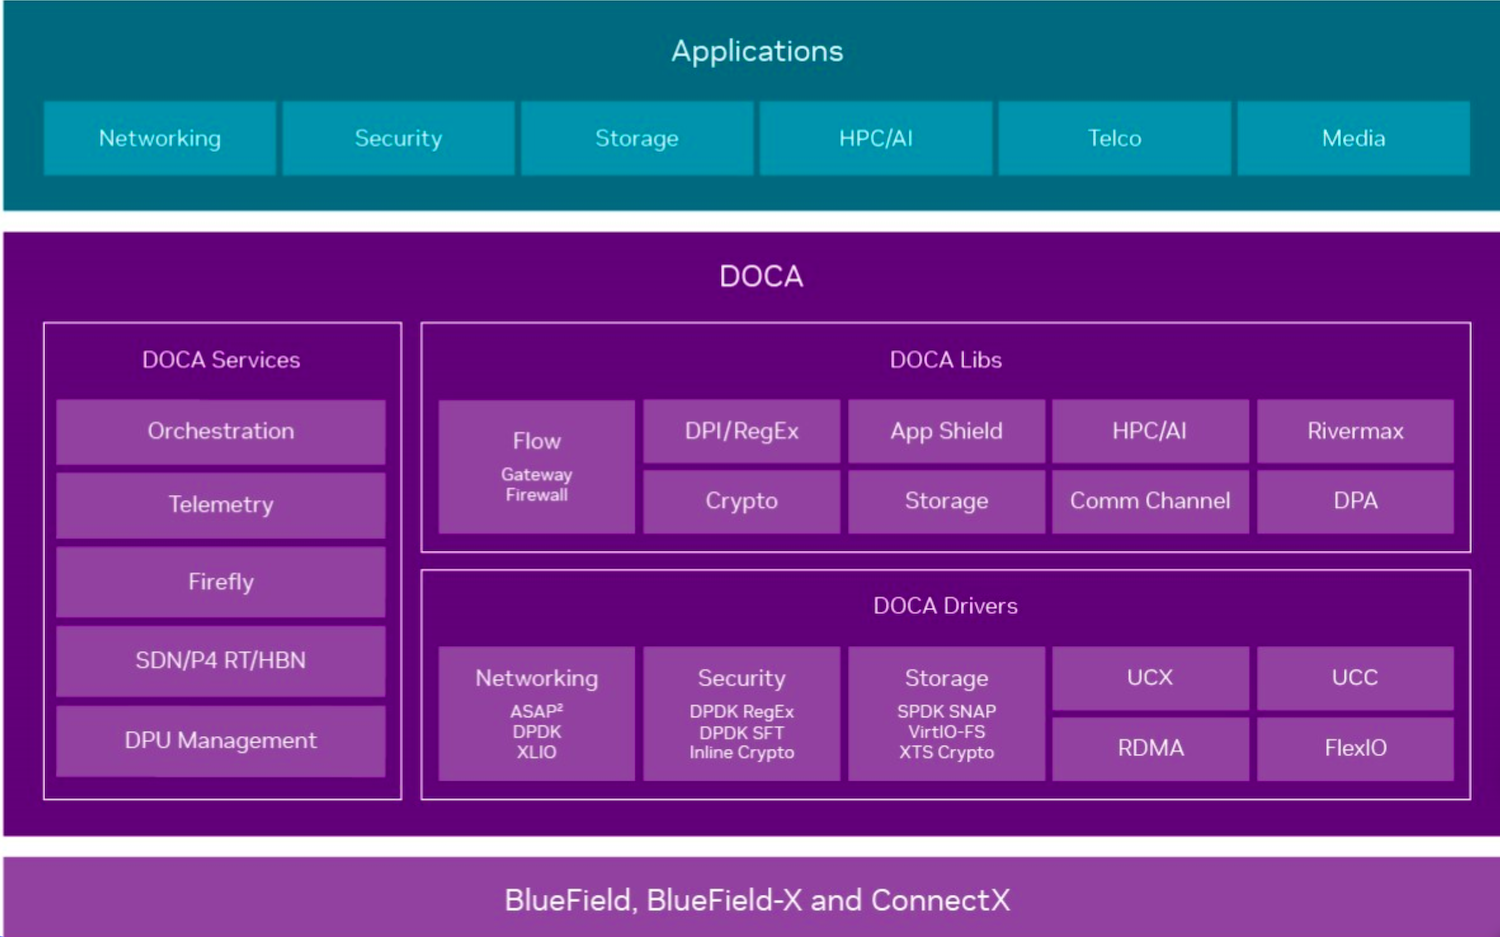
NVIDIA DOCA (Data Center Infrastructure-on-a-Chip Architecture) je softwarový framework navržený k uvolnění plného potenciálu datových center BlueField . DOCA poskytuje platformu pro vytváření, nasazení a správu služeb datových center – včetně pokročilého zabezpečení – přímo na DPU, nezávisle na hostitelském CPU.
Srovnání architektury: CPU vs. DPU pro zabezpečení AI
Tradiční přístup k zabezpečení za běhu se spoléhá na agenty běžící na hostitelských procesorech (CPU). I když je tento model v mnoha scénářích efektivní, zavádí režijní náklady, může ovlivnit výkon a je zranitelný, pokud je hostitel ohrožen. DPU naopak fungují nezávisle na hostiteli, což umožňuje efektivní a odolné bezpečnostní operace mimo pásmo.
Zde je srovnání strategií CPU a DPU na vysoké úrovni v kontextu zabezpečení umělé inteligence s využitím DOCA.
| Funkce/Schopnost | CPU (hostitelský) | DPU (BlueField s DOCA) |
|---|---|---|
| Bezpečnostní operace | Běží na hostiteli, používá agenty | Běží na DPU, bez agentů |
| Dopad na výkon | Může zavést režii | Nulové režijní náklady pro hostitelské úlohy |
| Viditelnost pro útočníky | Viditelné, lze deaktivovat | Neviditelný, izolovaný od hostitele |
| Integrace | Vyžaduje integraci hostitele | Integruje se s podnikovými bezpečnostními platformami (SIEM, SOAR, XDR) |
| Pružnost | Zranitelné, pokud je hostitel ohrožen | Zůstává funkční, i když je hostitel napaden |
| Škálovatelnost | Omezeno hostitelskými zdroji | Škálování s nasazením DPU |
DOCA Argus: Detekce hrozeb v reálném čase bez použití agentů
NVIDIA DOCA Argus je příkladem výhod přístupu zaměřeného na DPU. Argus, který běží výhradně na BlueField DPU, poskytuje detekci hrozeb v reálném čase pomocí pokročilé forenzní analýzy paměti a dosahuje až 1,000krát vyšších rychlostí detekce než tradiční bezagentová řešení, uvádí NVIDIA. Toho je dosaženo bez ovlivnění výkonu systému, protože všechny bezpečnostní operace jsou odlehčeny od hostitelského CPU.
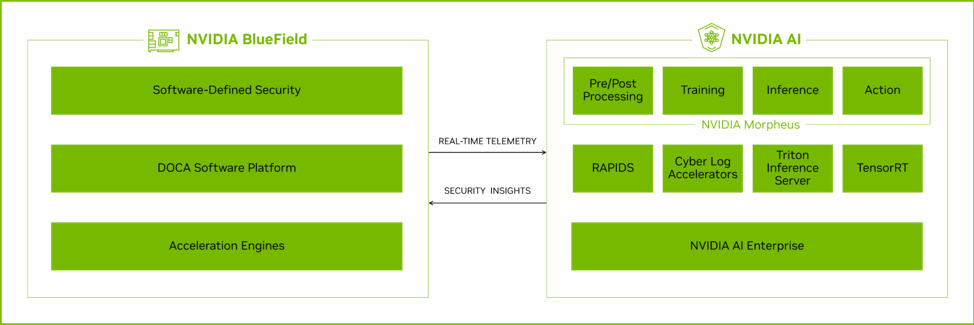
Bezagentový design Argusu znamená, že není potřeba softwarových agentů ani integrace na úrovni hostitele, což snižuje provozní složitost a plochu pro útok. Díky běhu mimo hostitele zůstává Argus pro útočníky neviditelný, a to i v případě, že je hostitelský systém napaden. Integrace s podnikovými bezpečnostními platformami (SIEM, SOAR, XDR) umožňuje nepřetržité monitorování a automatizované zmírňování hrozeb, čímž rozšiřuje stávající možnosti kybernetické bezpečnosti na infrastrukturu umělé inteligence.
Případy použití: Zabezpečení úloh umělé inteligence ve velkém měřítku
Vícenájemní továrny umělé inteligence
V prostředích, kde více týmů nebo zákazníků sdílí stejnou infrastrukturu umělé inteligence, je izolace a ochrana úloh klíčová. DPU BlueField s DOCA Argus poskytují ochranu za běhu pro kontejnerizovaná a multitenantní prostředí a zajišťují detekci a omezení hrozeb bez ovlivnění výkonu nebo nutnosti změn na hostiteli.
Autonomní datová centra
S tím, jak podniky ve velkém měřítku nasazují agentní modely umělé inteligence a autonomní agenty, dramaticky se zvyšuje objem a rychlost dat. DOCA Argus, optimalizovaný s využitím informací o reálných hrozbách, odhaluje pouze ověřené hrozby, čímž snižuje falešně pozitivní výsledky a únavu bezpečnostních týmů z výstrah. To umožňuje organizacím udržovat silnou bezpečnostní pozici i při škálování jejich operací s umělou inteligencí.
Spolupráce s průmyslem a ekosystém
Společnosti NVIDIA a Cisco spolupracují na vytváření bezpečných systémů umělé inteligence (AI). Díky zabezpečení na všech úrovních procesu AI, od hardwaru po software, mohou firmy s jistotou používat a rozšiřovat své aplikace AI s vědomím, že ochrana je v nich zabudována od samého začátku.
Jak poznamenává Jeetu Patel, výkonný viceprezident a produktový ředitel společnosti Cisco, klíčem k odemknutí inovativních případů použití umělé inteligence je zajištění bezpečnosti a ochrany od samého začátku. Společná architektura společností NVIDIA a Cisco poskytuje podnikům základ pro škálování umělé inteligence a zároveň ochranu jejich nejcennějších dat.
Výhoda DPU pro zabezpečení umělé inteligence
Přechod od používání CPU k používání DPU pro zabezpečení představuje významnou změnu v tom, jak chráníme továrny umělé inteligence. Díky frameworkům, jako je NVIDIA DOCA, mohou firmy spravovat bezpečnostní úlohy pomocí DPU. To jim umožňuje detekovat hrozby v reálném čase bez nutnosti agentů, což útočníkům ztěžuje odhalení jejich bezpečnostních opatření. Tato metoda zlepšuje zabezpečení a zároveň zachovává vysoký výkon a efektivitu. Tyto aspekty jsou klíčové pro dnešní rozsáhlé systémy umělé inteligence.


 Amazon