

Společnost Veeam Software spustila novou aplikaci Veeam pro Microsoft Sentinel, která se bezproblémově integruje s platformou Veeam Data Platform. Aplikace Veeam pro Microsoft Sentinel umožňuje organizacím snadněji detekovat, vyšetřovat a reagovat na kybernetické hrozby a problémy se zálohováním, což zajišťuje silnou ochranu dat a provozní efektivitu v bezpečnostních operačních centrech (SOC).
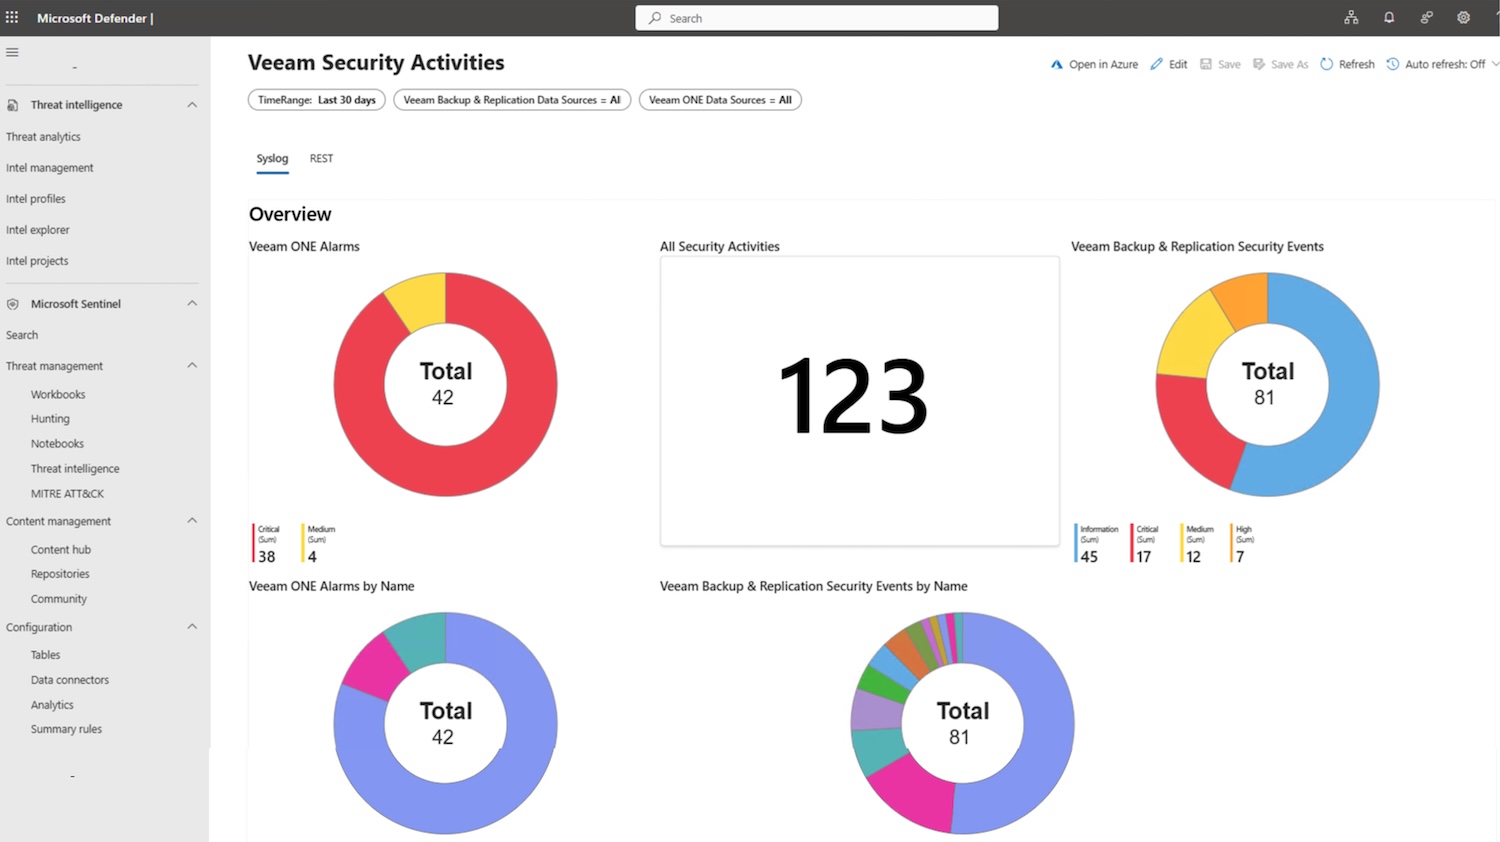
Vzhledem k tomu, že kybernetické útoky se stále častěji zaměřují na zálohovací prostředí, mnoho týmů SOC postrádá dostatečný přehled o svých bezpečnostních systémech. To vystavuje organizace riziku útoků na jejich poslední linii obrany – jejich zálohy. Nová aplikace Veeam pro Microsoft Sentinel pomáhá tento problém řešit tím, že přináší informace o zálohování přímo do SOC. To umožňuje IT a bezpečnostním týmům spolupracovat v reálném čase, rychleji detekovat hrozby a efektivněji reagovat.
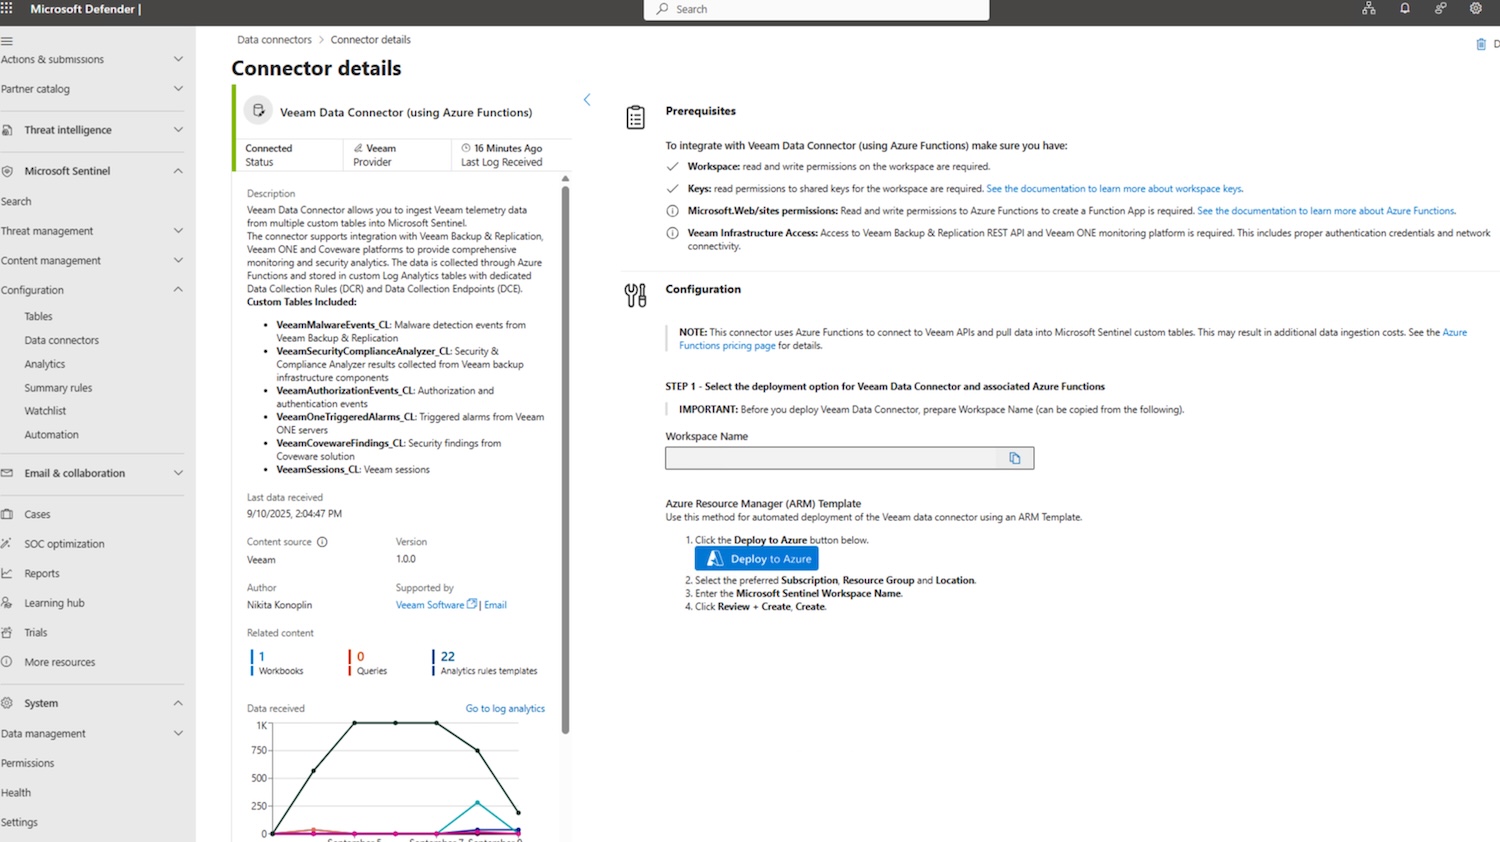
Nová aplikace poskytuje silnou integraci mezi Veeam Data Platform a Microsoft Sentinel, cloudovým systémem SIEM. Do bezpečnostních procesů začleňuje základní informace o zálohování, hrozbách a ransomwaru. Bezpečnostní týmy mohou monitorovat a zkoumat události zálohování Veeam, včetně taktik, technik a postupů (TTP) identifikovaných skenerem Veeam Recon Scanner, spolu s dalšími klíčovými bezpečnostními signály. Díky obousměrné automatizaci a flexibilnímu připojení mohou týmy spravovat incidenty, spouštět obnovy a automatizovat akce obnovy přímo v Microsoft Sentinelu.
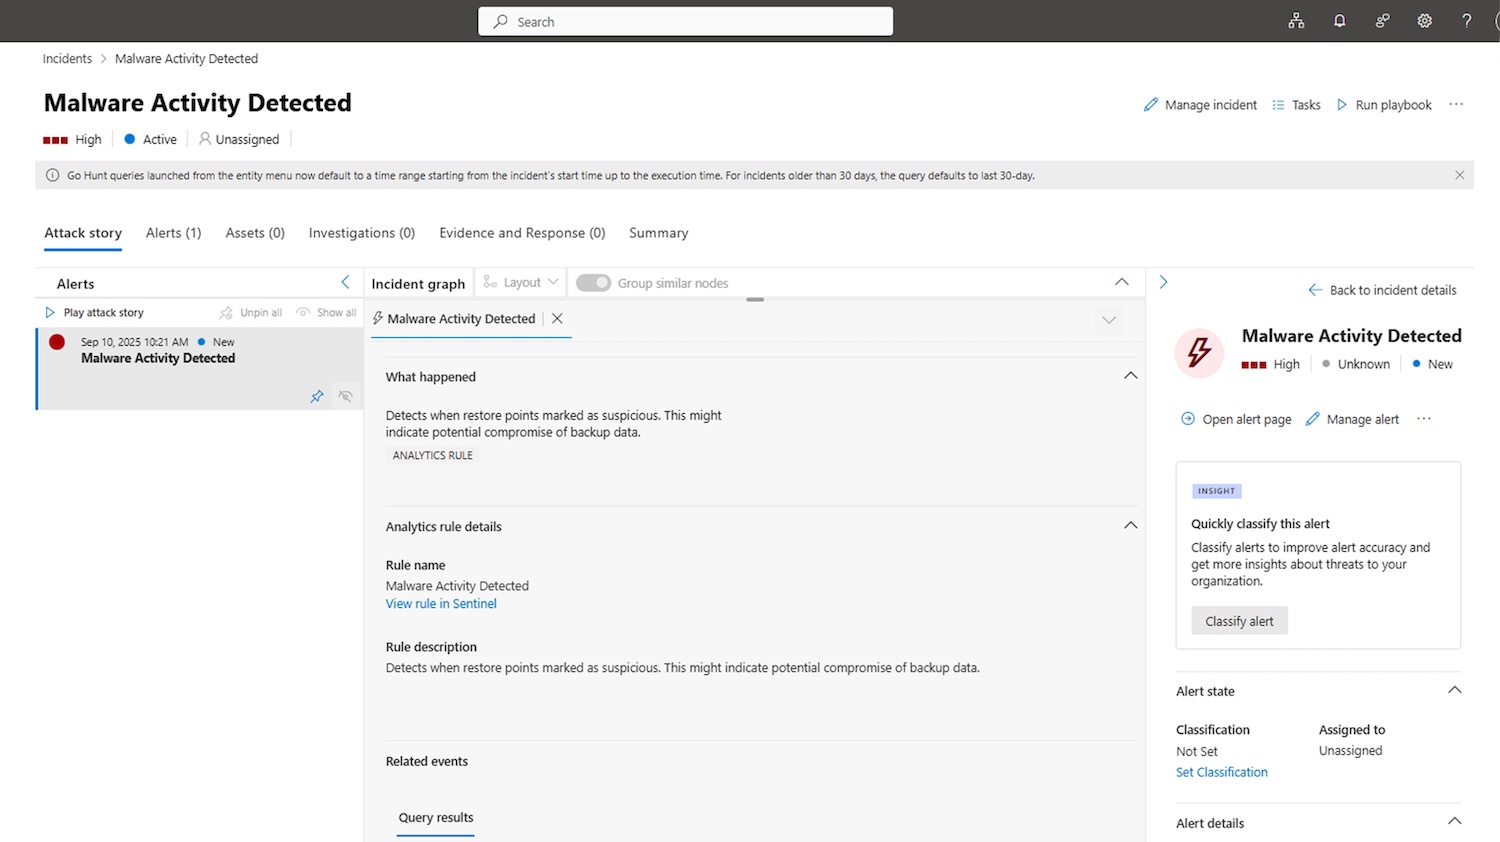
John Jester, ředitel pro příjmy ve společnosti Veeam, zdůrazňuje, že ochrana dat je v dnešní kybernetické bezpečnosti zásadní. Poukazuje na to, že jejich nová aplikace pro Microsoft Sentinel zlepšuje bezpečnostní informace tím, že rychle zobrazuje události zabezpečení záloh, podezřelé aktivity a hrozby ransomwaru. Řešení pomáhá týmům SOC v rychlém rozhodování o bezpečnosti a obnovitelnosti dat, a to i v případě kybernetických hrozeb.
Mezi klíčové funkce nové aplikace Veeam pro Microsoft Sentinel patří:
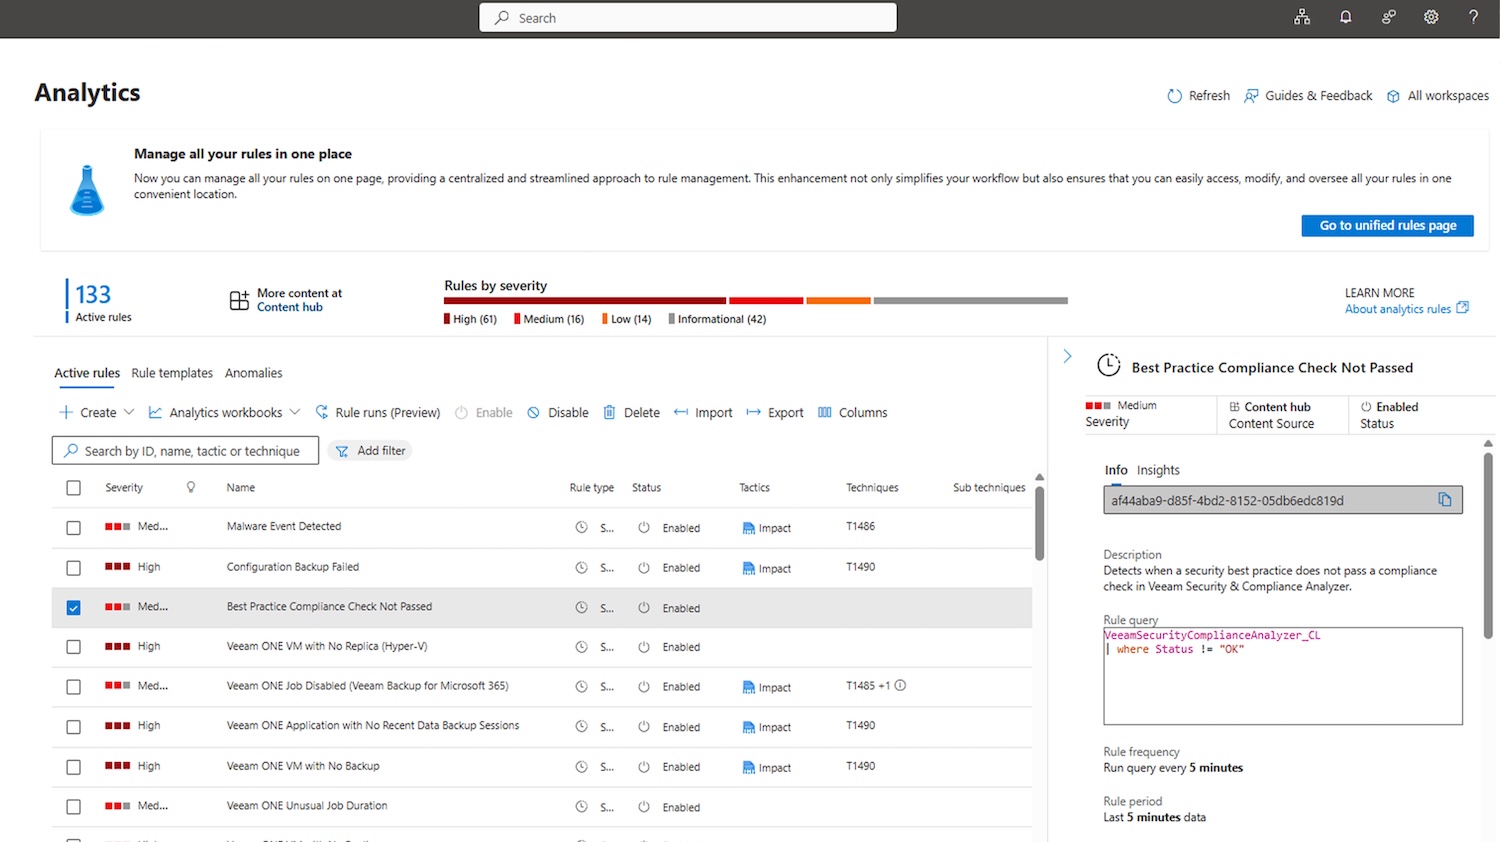
- Použitelné bezpečnostní informace: Tato funkce shromažďuje více než 300 událostí zálohování a zabezpečení Veeam, včetně selhání úloh, podezřelých aktivit, detekce ransomwaru a zjištění Recon Scanneru. Tyto události jsou mapovány na MITRE ATT&CK pro rychlou a proaktivní detekci hrozeb. Jedná se o první integraci SIEM od Veeamu, která identifikuje TTP útočníka a ukazuje včasné známky kompromitace.
- Automatická odpověď: Vestavěné playbooky a obousměrné připojení API umožňují týmům SOC spouštět obnovy, spouštět skenování malwaru a zahajovat pracovní postupy nápravy přímo z Microsoft Sentinel. To zrychluje reakce a snižuje manuální práci.
- Jednotná viditelnost: Řídicí panely s nativní podporou Microsoft Sentinel zobrazují klíčové informace o zálohování a zabezpečení, včetně detekce hrozeb, aktivity obnovy a stavu úloh, spolu se stávajícími daty SOC. Toto centralizované zobrazení umožňuje rychlejší vyšetřování a lepší dodržování předpisů.
- Integrovaná spolupráce v oblasti IT a bezpečnosti: Tato funkce odstraňuje bariéry a zefektivňuje reakci na incidenty kombinací IT a bezpečnostních pracovních postupů v rámci SOC. Podporuje týmovou práci, urychluje vyšetřování a posiluje ochranu před ransomwarem.
Partnerství společnosti Veeam s předními nástroji pro zabezpečení provozu zlepšují přehled o zálohovaných datech, zlepšují detekci hrozeb a automatizují reakci na incidenty. Závazek společnosti Veeam k moderní ochraně se nyní plynule rozšiřuje i do ekosystému Microsoft Sentinel, což pomáhá organizacím bojovat s kybernetickými hrozbami a udržovat bezpečnost dat v komplexním digitálním světě.
Aplikace Veeam pro Microsoft Sentinel je nyní k dispozici bez dalších poplatků pro zákazníky Veeam Data Platform Advanced a Premium prostřednictvím Microsoft Marketplace a Microsoft Sentinel Content Hub.


 Amazon