

Ransomware zůstává pro organizace trvalou hrozbou a je největší samostatnou příčinou výpadků a prostojů IT, jelikož 41 % dat je ohroženo během kybernetického útoku, uvádí nejnovější zpráva Veeam® 2024 o trendech ransomwaru. Zpráva ukazuje, že pouze 57 % ohrožených dat bude obnoveno, což organizace činí zranitelnými vůči značné ztrátě dat a negativnímu dopadu na podnikání.
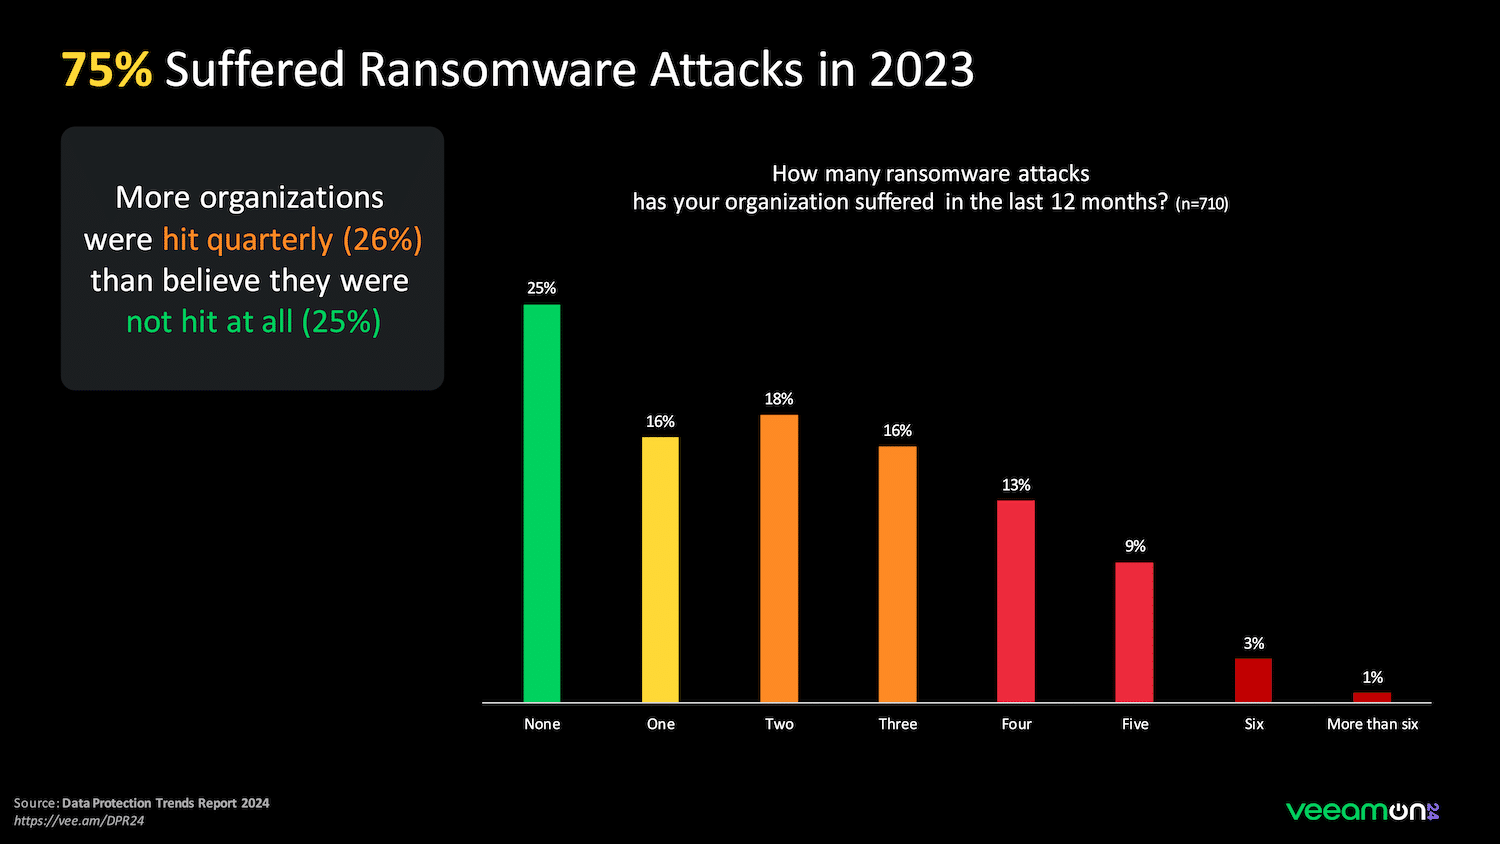
„Ransomware je endemický a v roce 2023 postihl 3 ze 4 organizací. Umělá inteligence nyní umožňuje vytváření chytřejšího a pokročilejšího zabezpečení, ale také usnadňuje růst objemu sofistikovanosti útoků,“ řekl Dave Russell, senior viceprezident a vedoucí strategie ve společnosti Veeam. Russell dále uvedl, že sdělení je jasné: útoky ransomwaru budou pokračovat a budou horší, než se předpokládalo. Důsledek bude pro organizace znamenat vyšší náklady, než se očekávalo. Organizace musí přijmout proaktivní opatření k zajištění kybernetické odolnosti a uvědomit si, že rychlá a důkladná obnova je nanejvýš důležitá.
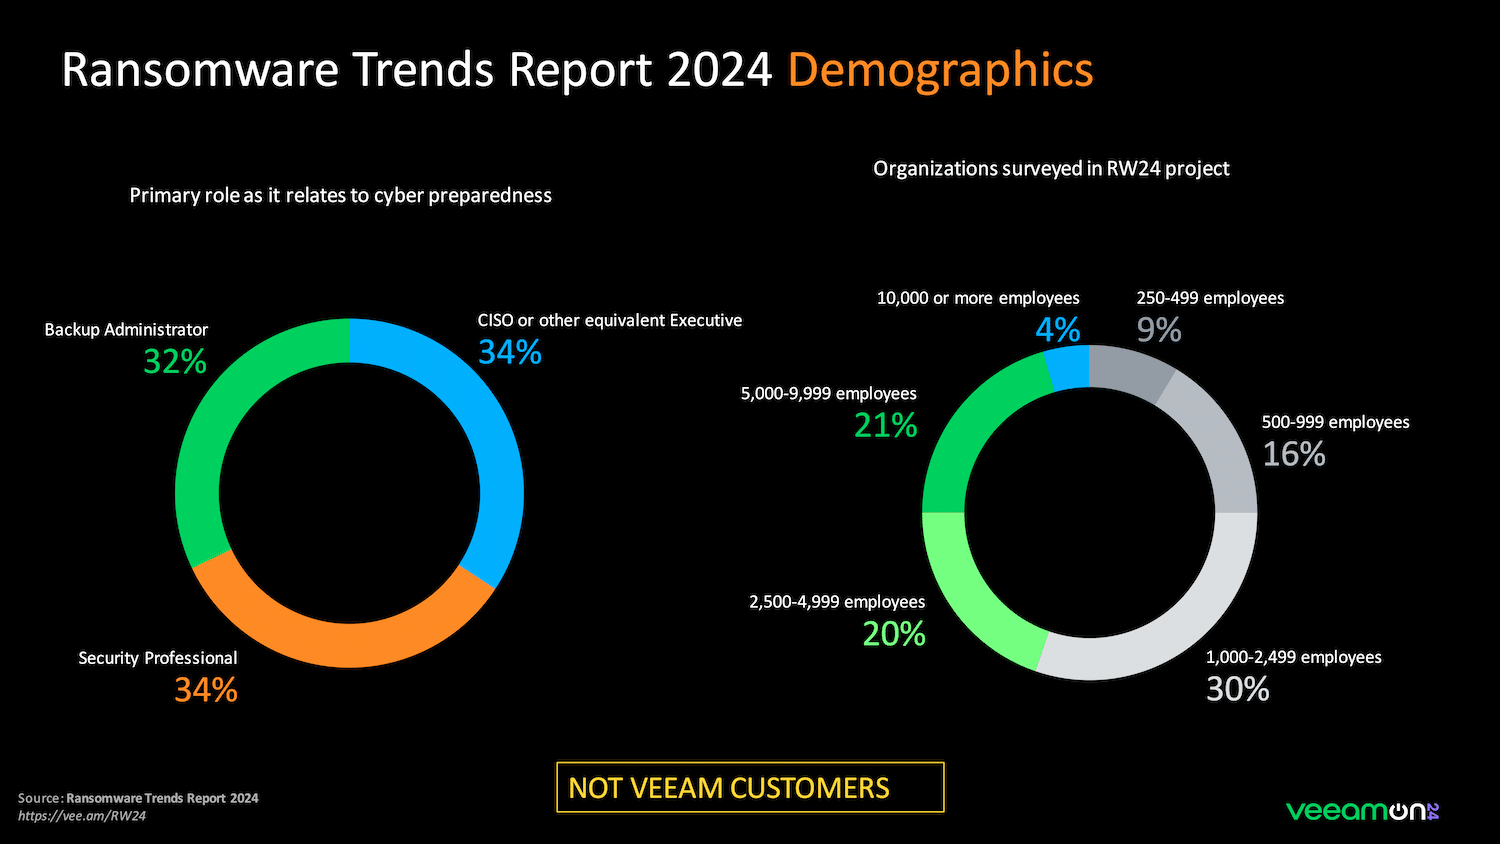
Třetí ročník zprávy Veeam 2024 Ransomware Trends Report shromažďuje poznatky od prověřených organizací, které v předchozích 12 měsících zažily alespoň jeden úspěšný kybernetický útok. Zpráva, která analyzovala 1 200 odpovědí od vedoucích pracovníků, odborníků na informační bezpečnost a správců záloh, poskytuje komplexní přehled o vyvíjející se situaci v oblasti hrozeb.
Vybírá si svou daň na týmech
Kybernetické útoky přirozeně ovlivňují finanční stabilitu organizace, ale stejně významnou daň mají na týmy i jednotlivce. Když dojde k kybernetickému útoku, 45 % respondentů uvedlo zvýšený tlak na IT a bezpečnostní týmy. Kromě toho 26 % zaznamenalo ztrátu produktivity a 25 % se setkalo s narušením interních nebo zákaznických služeb.
Zpráva ukazuje, že dopad kybernetických útoků na lidi nelze přeceňovat. 45 % dotázaných uvedlo zvýšené pracovní zatížení po útoku, zatímco 40 % uvedlo zvýšenou úroveň stresu a další osobní problémy, které je obtížné zmírnit v „běžných“ dnech. Tyto problémy spolu se stávajícími organizačními problémy dále podtrhují důležitost účinných strategií kybernetické obrany.
Navzdory zvýšenému zaměření na kybernetickou připravenost se organizace stále potýkají s nesouladem mezi svými záložními a kybernetickými týmy. Téměř dvě třetiny (63 %) organizací již třetí rok po sobě shledávají, že jejich záložní a kybernetické týmy nejsou synchronizované. K problémům s nesouladem v organizacích se přidává i to, že 61 % bezpečnostních profesionálů a 75 % administrátorů záloh se domnívá, že týmy potřebují buď „významné zlepšení“, nebo že je nutná kompletní revize systému.
Zaplacení výkupného se nerovná uzdravení
Již třetí rok po sobě většina (81 %) dotázaných organizací zaplatila výkupné za ukončení útoku a obnovení dat. Jedna ze tří organizací, které zaplatily výkupné, se nemohla zotavit ani po zaplacení . A také třetí rok po sobě více organizací „ zaplatilo, ale nemohlo se zotavit“ než organizací, které „ se zotavily bez zaplacení “.
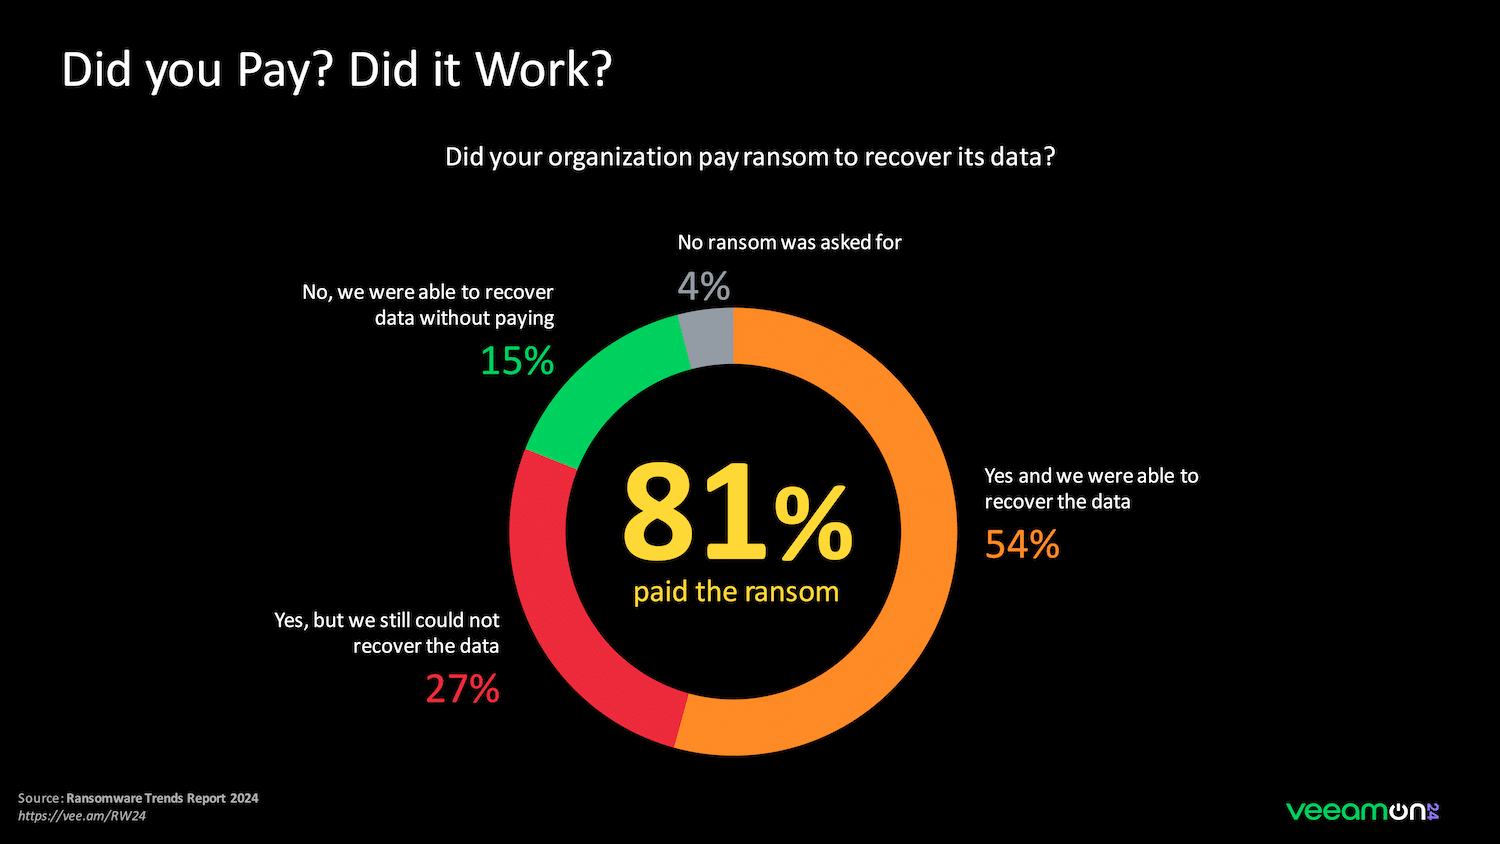
Na rozdíl od přesvědčení, že kybernetické pojištění zvyšuje pravděpodobnost výkupného, výzkum společnosti Veeam naznačuje opak. Přestože pouze menšina organizací má pojistku na úhradu, 81 % se pro ni rozhodlo. Je zajímavé, že 65 % z nich platilo s pojištěním a dalších 21 % pojištění mělo, ale rozhodlo se zaplatit bez uplatnění pojistné události. To znamená, že v roce 2023 mělo 86 % organizací pojištění, které mohlo být využito pro kybernetickou událost.
Průměrné zaplacené výkupné představuje pouze 32 % celkového finančního dopadu na organizaci po útoku. Kybernetické pojištění navíc nepokryje všechny náklady spojené s útokem. Přibližně 62 % celkového dopadu lze uhradit prostřednictvím pojištění nebo jiných metod, zbytek hradí rozpočet organizace.
Spoléhání se na „dobrou zálohu“
Nejběžnější součástí plánu kybernetické připravenosti je „dobrá záloha“. I když kybernetické a záložní týmy nemusí být vždy organizačně sladěny, na otázku ohledně existence týmu pro reakci na incidenty (IRT) a zda tento tým má plán, pouhé 2 % organizací neměly předem určený tým. Navíc pouze 3 % měla týmy, ale bez zavedeného plánu.
Zpráva Veeam o trendech ransomwaru za rok 2024 představuje několik klíčových poznatků o stavu zabezpečení dat a výzvách, kterým organizace čelí při ochraně svých informací. Tato zjištění jsou obzvláště relevantní pro technické prodejce a odbornou veřejnost, která chce porozumět nejnovějším trendům v kybernetické bezpečnosti a ochraně dat.
Cloudová i lokální data jsou stejně zranitelná
Jedním z nejpřekvapivějších zjištění zprávy je, že cloudová i lokální data jsou stejně náchylná k útokům. Nebyly zjištěny žádné významné rozdíly v množství postižených dat, ať už se nacházela v datových centrech, vzdálených kancelářích, pobočkách nebo dokonce hostována ve veřejných či soukromých cloudech. To naznačuje, že veškerá IT infrastruktura je útočníkům stejně snadno dostupná jako legitimním uživatelům. Bezproblémová dostupnost IT zdrojů pro útočníky podtrhuje potřebu robustních bezpečnostních opatření ve všech prostředích.
Riziko opětovného zavedení infekcí během rekonvalescence
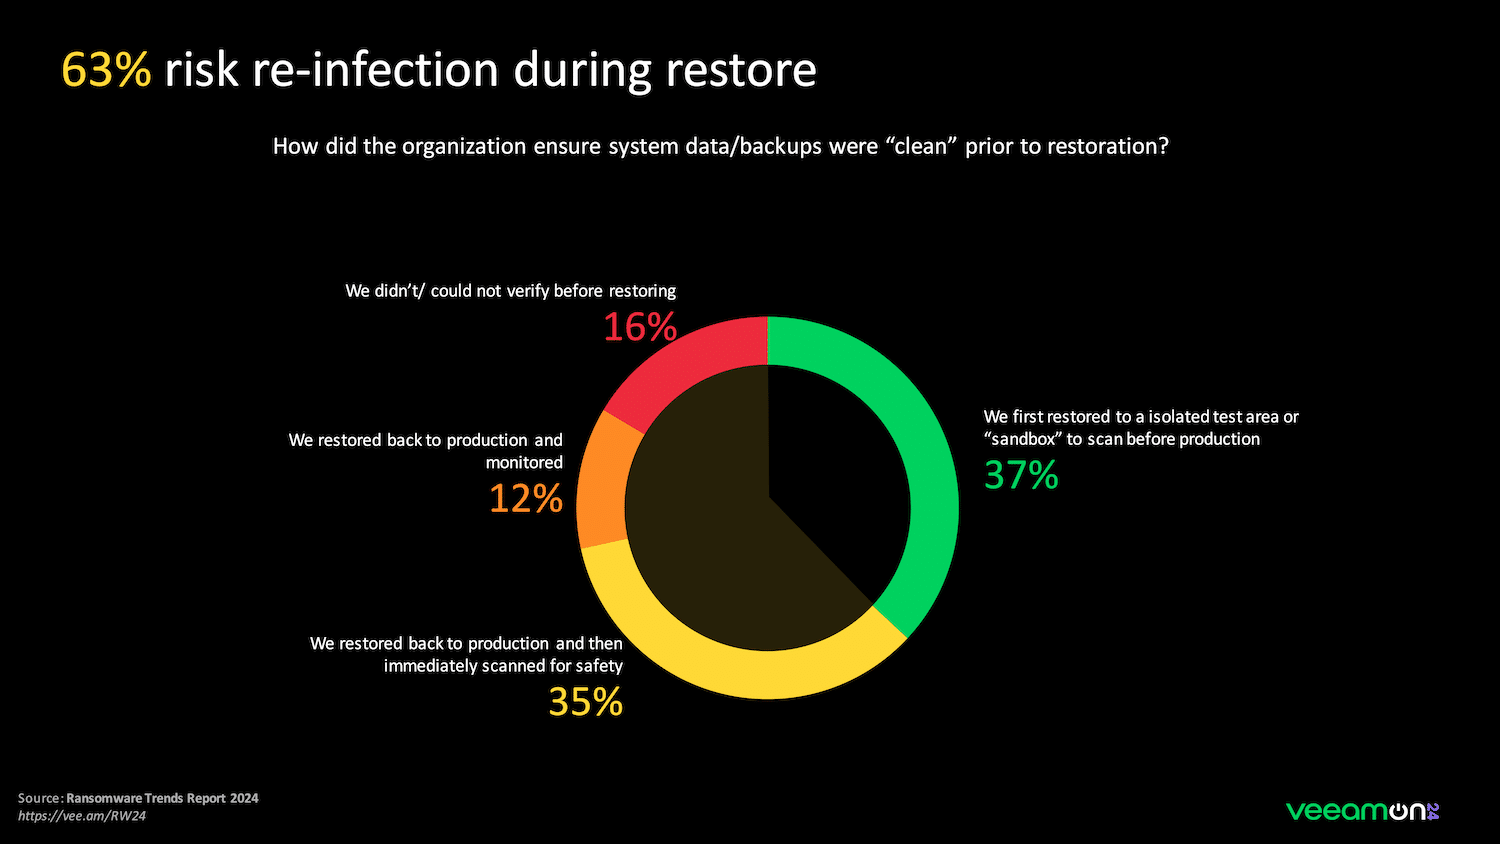
Zpráva rovněž zdůrazňuje významné riziko během procesu obnovy po útokech ransomwaru nebo velkých IT katastrofách. Alarmující je, že téměř dvě třetiny (63 %) organizací jsou vystaveny riziku opětovného zavlečení infekcí při pokusu o obnovení IT provozu. Pod tlakem na rychlé obnovení provozu a často pod vlivem vedení může mnoho organizací vynechat kritické kroky, jako je opětovné skenování dat v karanténě. Toto přehlédnutí může vést k neúmyslnému obnovení infikovaných dat nebo malwaru, což může zhoršit škody a prodloužit dobu obnovy.
Důležitost zajištění obnovitelných dat
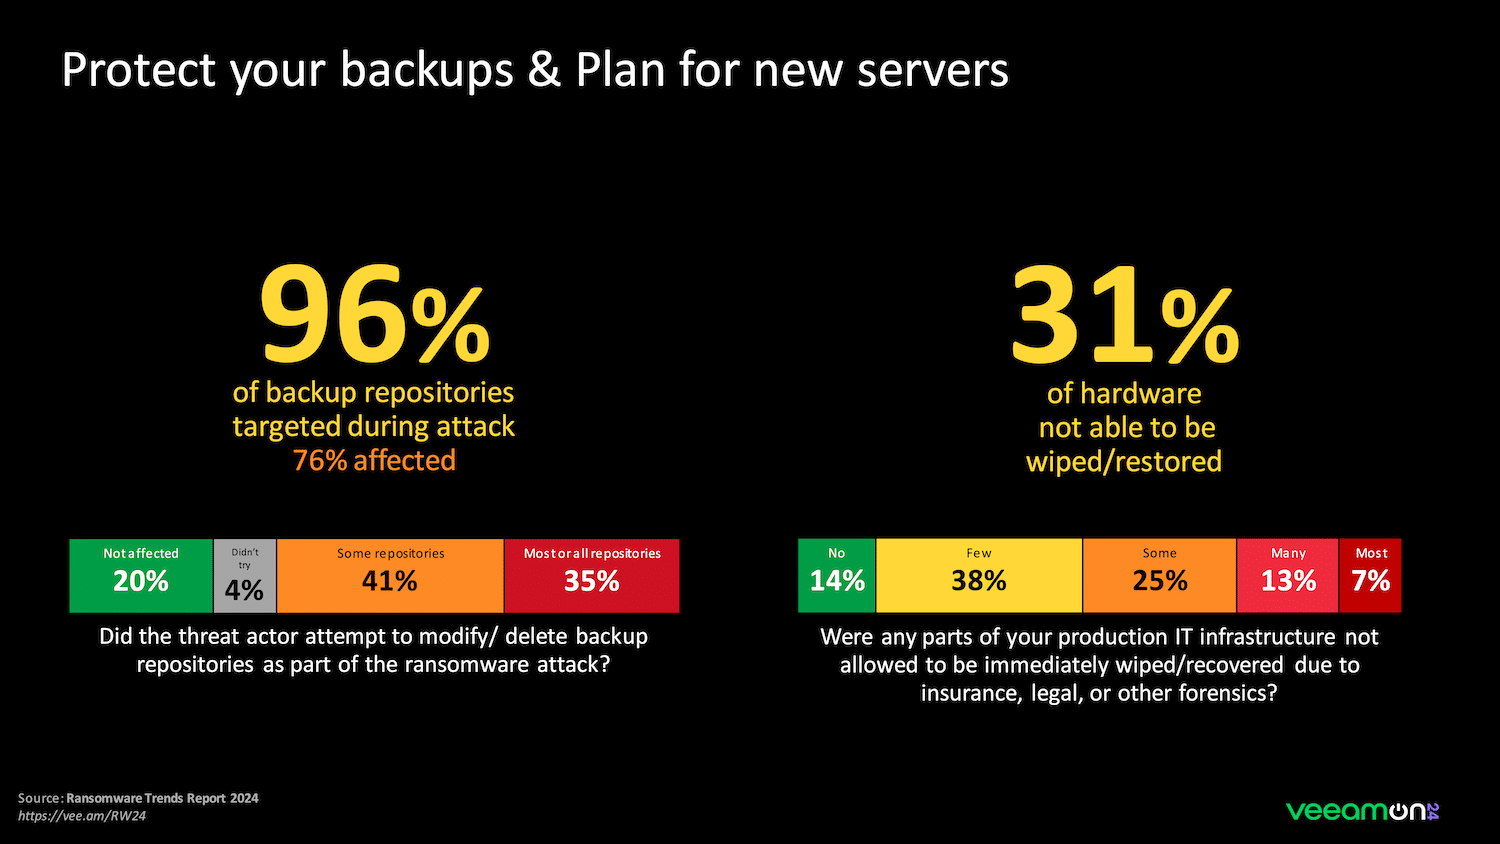
Klíčovým ponaučením z předchozích kybernetických útoků je důležitost zajištění obnovitelnosti a zabezpečení dat. Zpráva uvádí, že značná většina organizací si nyní ve svých strategiích ochrany dat uvědomuje hodnotu neměnnosti. Konkrétně 75 % organizací využívá on-premise disky, které lze odolně chránit před útoky, a 85 % využívá cloudové úložiště s funkcemi neměnnosti. Tento posun směrem k řešením neměnného úložiště je pozitivním vývojem a zdůrazňuje zlepšené postupy v ochraně dat. Vzhledem k tomu, že neměnná je však pouze polovina celkového úložiště záloh, je stále třeba vykonat značné úsilí pro dosažení optimální bezpečnosti dat.
Kompletní zpráva Veeam o trendech ransomwaru za rok 2024 je nyní k dispozici ke stažení na adrese https://vee.am/RW24.


 Amazon