

Podle zprávy Veeam 2022 o trendech ransomwaru se kyberzločincům daří šifrovat v průměru 47 procent produkčních dat, přičemž obětem se podaří obnovit pouze 69 procent napadených dat. Zpráva o ransomwaru byla dnes představena na konferenci VeeamON 2022 a společnost Veeam ji zpřístupnila ke stažení.
Podle zprávy firmy prohrávají bitvu, pokud jde o obranu proti útokům ransomwaru. Zjistila, že 72 procent organizací mělo částečné nebo úplné útoky na svá úložiště záloh, což dramaticky ovlivnilo schopnost obnovit data bez zaplacení výkupného. Zpráva také zjistila, že 80 procent úspěšných útoků se zaměřilo na známé zranitelnosti – což zdůrazňuje důležitost oprav a aktualizací softwaru. Téměř všichni útočníci se pokusili zničit úložiště záloh, aby znemožnili oběti obnovit data bez zaplacení výkupného.
Zpráva Veeam o trendech ransomwaru za rok 2022 odhaluje výsledky nezávislé výzkumné firmy, která provedla průzkum mezi 1 000 IT manažery, jejichž organizace byly v posledních 12 měsících alespoň jednou úspěšně napadeny ransomwarem, což z ní činí jednu z nejrozsáhlejších zpráv svého druhu. Tato studie je první svého druhu. Zkoumá klíčové poznatky z těchto incidentů, jejich dopad na IT prostředí a kroky podniknuté k implementaci moderních strategií ochrany dat s cílem zajistit kontinuitu podnikání. Výzkumný projekt se konkrétně zaměřil na čtyři IT persony (CISO, bezpečnostní specialisty, administrátory záloh a IT operace), aby pochopil sladění kybernetické připravenosti napříč organizacemi.
„Ransomware demokratizoval krádeže dat a vyžaduje spolupráci organizací napříč všemi odvětvími, aby maximalizovaly svou schopnost nápravy a obnovy dat bez placení výkupného,“ řekl Danny Allan, technický ředitel společnosti Veeam. „Platba kyberzločincům za obnovu dat není strategií ochrany dat. Neexistuje žádná záruka obnovení dat, rizika poškození reputace a ztráty důvěry zákazníků jsou vysoká a co je nejdůležitější, živí to sebenaplňující se proroctví, které odměňuje kriminální činnost.“
Zaplacení výkupného není strategie zotavení
Z dotázaných organizací 76 procent obětí kybernetických útoků zaplatilo výkupné za ukončení útoku a obnovení dat. Bohužel, zatímco 52 procent zaplatilo výkupné a podařilo se jim obnovit data, 24 procent sice výkupné zaplatilo, ale stále se jim nepodařilo data obnovit – což má za následek šanci jedna ku třem, že zaplacení výkupného stále povede k žádným datům. Je pozoruhodné, že 19 procent organizací výkupné nezaplatilo, protože mohly svá data obnovit. O to by mělo usilovat zbývajících 81 procent obětí kybernetických útoků – obnovit data bez placení výkupného.
„Jedním z charakteristických znaků silné moderní strategie ochrany dat je závazek k jasné politice, že organizace nikdy nezaplatí výkupné, ale udělá vše, co je v jejích silách, aby útokům zabránila, napravila je a zotavila se z nich,“ dodal Allan. „Navzdory všudypřítomné a nevyhnutelné hrozbě ransomwaru není tvrzení, že podniky jsou vůči němu bezmocné, přesné. Vzdělávejte zaměstnance a zajistěte, aby dodržovali bezchybnou digitální hygienu; pravidelně provádějte přísné testy vašich řešení a protokolů na ochranu dat a vytvářejte podrobné plány kontinuity podnikání, které připraví klíčové zainteresované strany na nejhorší možné scénáře.“
Prevence vyžaduje pečlivost jak ze strany IT oddělení, tak i uživatelů
„Povrch útoku“ pro zločince je rozmanitý. Kybernetičtí padouši se nejčastěji nejprve dostanou do produkčního prostředí prostřednictvím chybných uživatelů, kteří klikají na škodlivé odkazy, navštěvují nezabezpečené webové stránky nebo odesílají phishingové e-maily, což odhaluje, že mnoha incidentům se dalo předejít. Po úspěšném získání přístupu do prostředí byl mezi servery datových center, platformami vzdálených kanceláří a servery hostovanými v cloudu jen velmi malý rozdíl v míře infekce.
Ve většině případů útočníci zneužili známých zranitelností, včetně běžných operačních systémů a hypervizorů, platforem NAS a databázových serverů, a nenechali kámen na kameni a zneužili jakýkoli neopravený nebo zastaralý software. Je pozoruhodné, že výrazně vyšší míru infekce hlásili bezpečnostní profesionálové a administrátoři záloh ve srovnání s IT operacemi nebo CISO, což naznačuje, že „ti, kteří jsou blíže k problému, vidí ještě více problémů“.
Náprava začíná neměnností
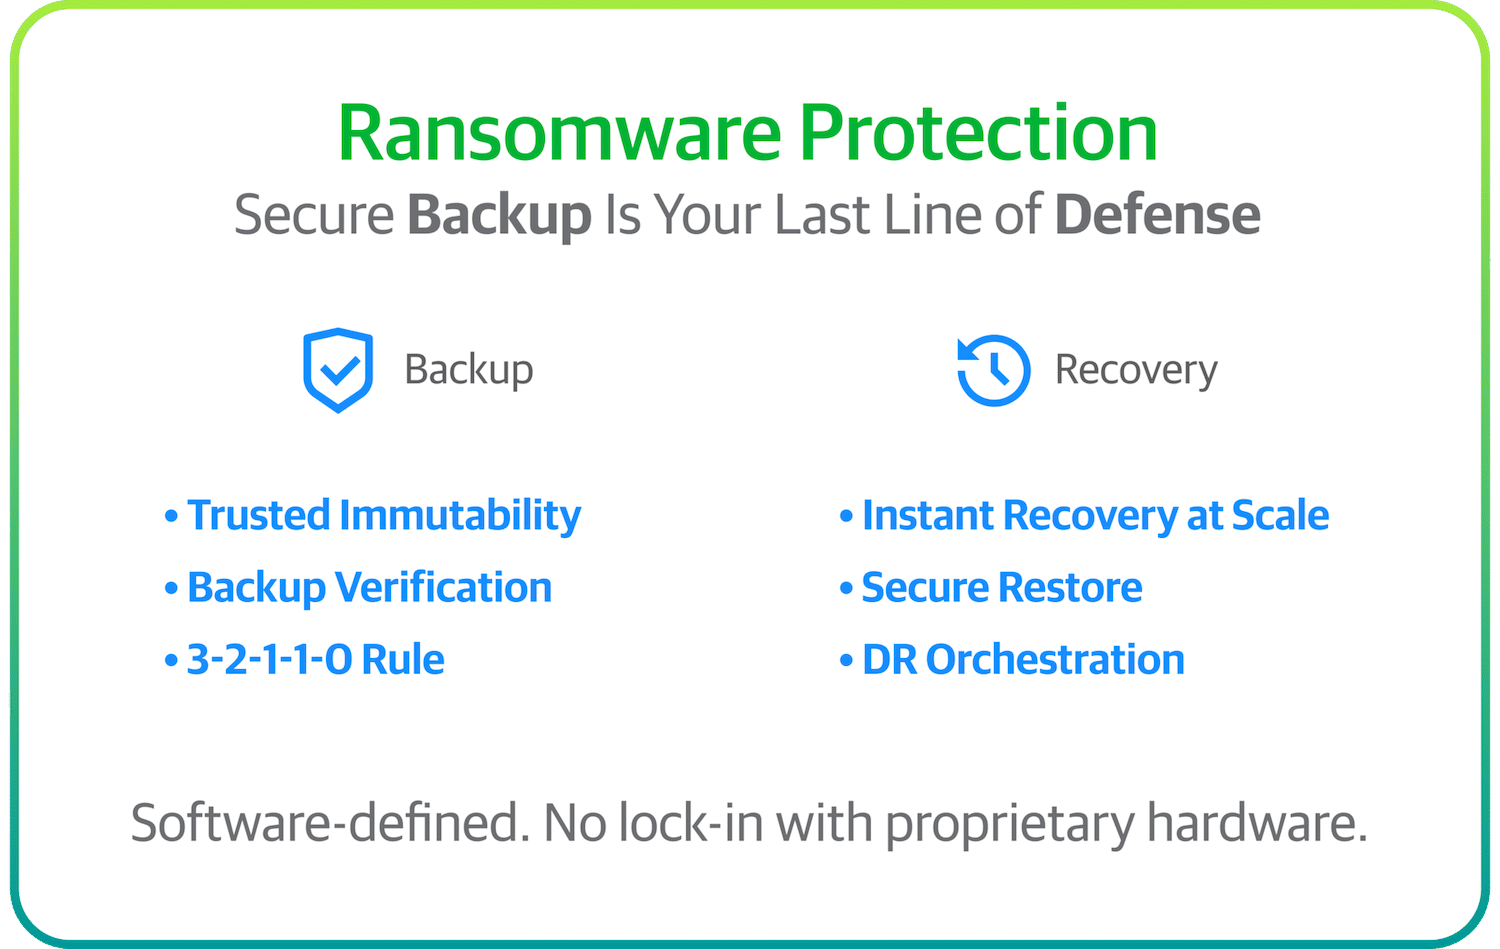
Respondenti průzkumu potvrdili, že 94 procent útočníků se pokusilo zničit úložiště záloh a v 72 procentech případů byla tato strategie alespoň částečně úspěšná. Toto odstranění záchranného lana organizace je oblíbenou útočnou strategií, protože zvyšuje pravděpodobnost, že oběti nebudou mít jinou možnost než zaplatit výkupné. Jediným způsobem, jak se před tímto scénářem chránit, je mít v rámci ochrany dat alespoň jednu neměnnou nebo vzduchovou mezeru vrstvu – což nyní uvedlo 95 procent dotázaných. Mnoho organizací uvedlo, že mají určitou úroveň neměnnosti nebo vzduchové mezery médií ve více než jedné vrstvě své diskové, cloudové a páskové strategie.
Mezi další klíčová zjištění ze zprávy Veeam 2022 o trendech ransomwaru patří:
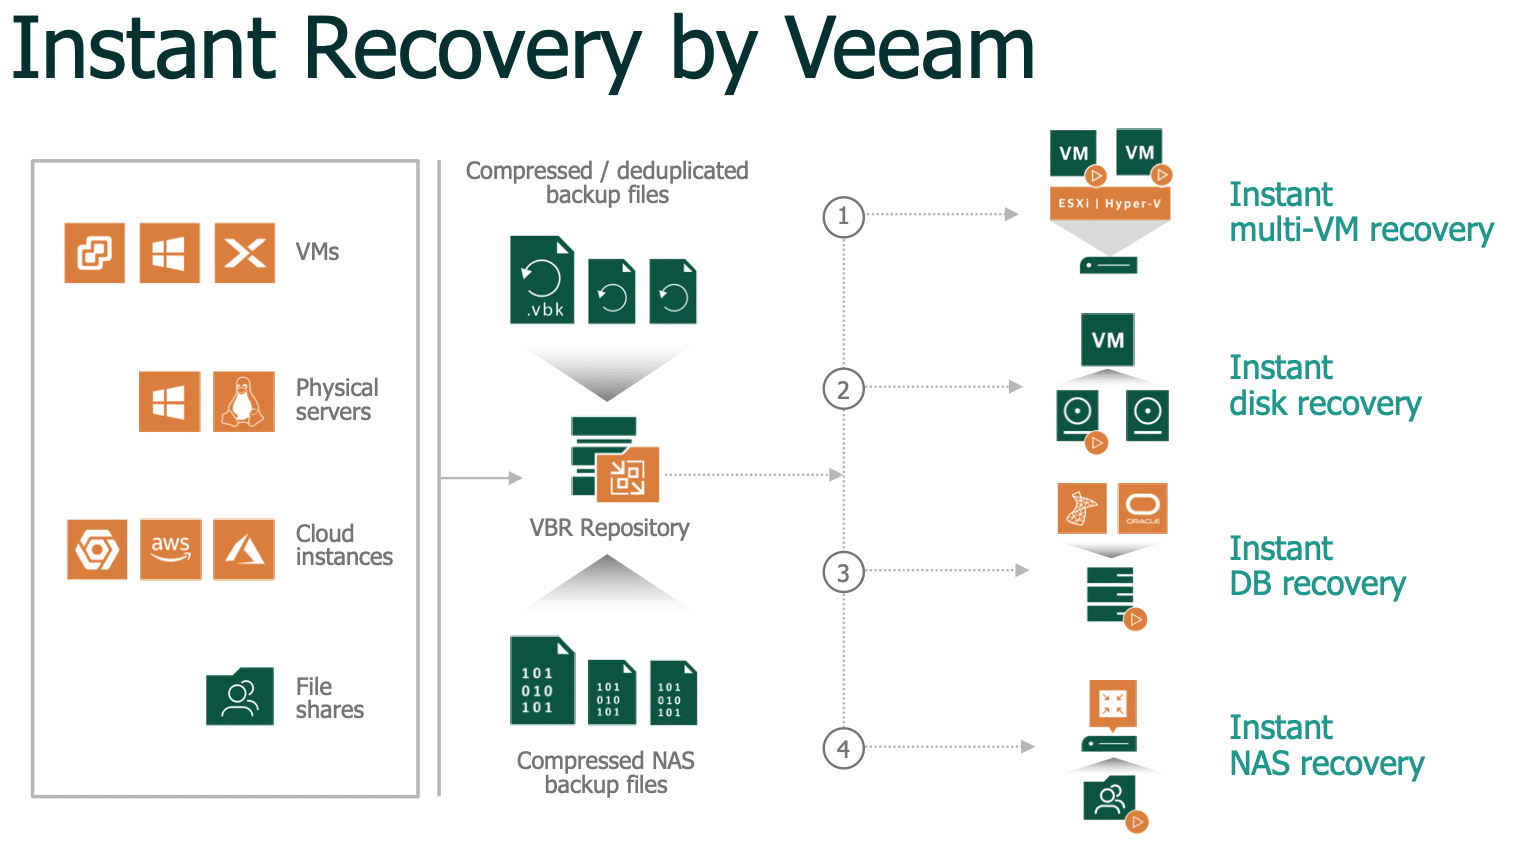
- Orchestrace je důležitáAby proaktivně zajistili obnovitelnost svých systémů, každý šestý (16 procent) IT tým automatizuje ověřování a obnovitelnost záloh, aby zajistil, že jejich servery budou obnovitelné. Během nápravy útoku ransomwaru pak 46 procent respondentů používá izolovaný „sandbox“ neboli testovací oblast, aby se ujistilo, že jejich obnovená data jsou čistá, než znovu zavedou systémy do produkčního prostředí.
- Organizační sladění se musí sjednotit81 procent respondentů se domnívá, že strategie jejich organizací v oblasti kybernetické bezpečnosti a kontinuity podnikání/obnovy po havárii jsou sladěny. 52 procent respondentů se však domnívá, že interakce mezi těmito týmy je třeba zlepšit.
- Klíčem je diverzifikace repozitářůTéměř všechny (95 procent) organizace mají alespoň jednu neměnnou nebo vzduchem oddělenou vrstvu ochrany dat. Sedmdesát čtyři procent používá cloudová úložiště, která nabízejí neměnnost, 67 procent používá místní disková úložiště s neměnností nebo uzamčením a 22 procent používá vzduchem oddělené pásky. Ať už se jedná o neměnná data, nebo ne, organizace uvedly, že kromě diskových úložišť je 45 procent produkčních dat stále uloženo na páskách a 62 procent se v určitém okamžiku životního cyklu dat dostane do cloudu.
O Zprávě
Společnost Veeam pověřila nezávislou společnost pro průzkum trhu Vanson Bourne provedením průzkumu mezi 1 000 nezaujatými IT manažery ohledně dopadu ransomwaru na jejich prostředí a jejich IT strategií a iniciativ v oblasti ochrany dat do budoucna. Respondenti zastupovali organizace všech velikostí ze 16 zemí v regionu Asie a Tichomoří, regionu EMEA a Ameriky.
Pro více informací navštivte https://www.veeam.com.
Podpůrné zdroje:


 Amazon