

Společnost VMware dnes na konferenci VMware Explore 2022 oznámila několik nových technologií zaměřených na cloudové sítě a zabezpečení. Rozšířené portfolio zahrnuje Project Northstar, Project Trinidad a Project Watch.
Zjednodušení sítí a zabezpečení pro více cloudů
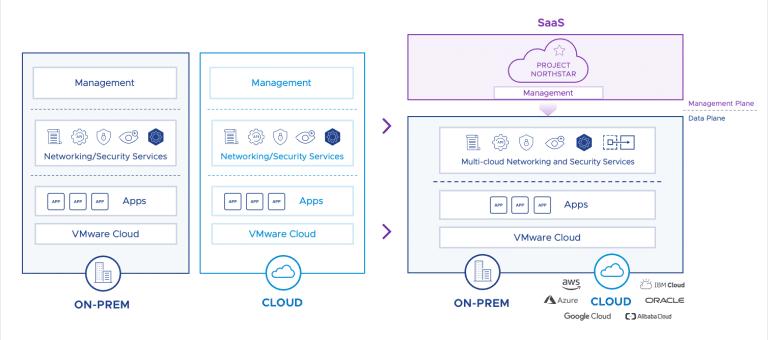
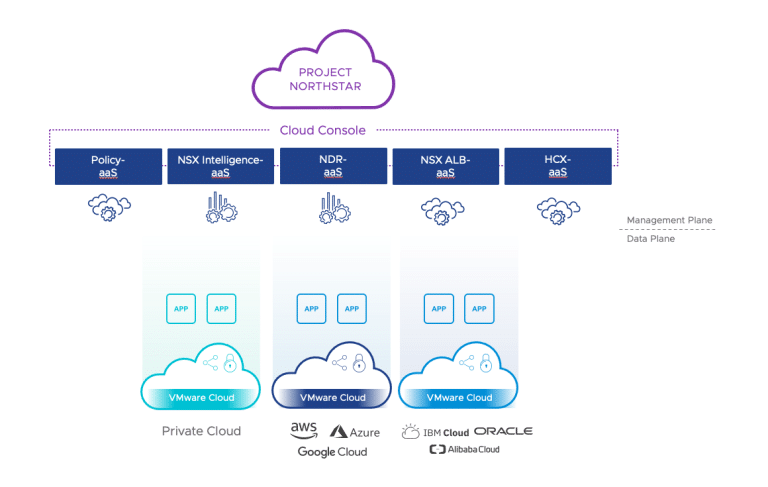
Projekt Northstar vylepšuje svou platformu NSX a transformuje způsob, jakým podniky využívají síťové a bezpečnostní řešení v multicloudovém prostředí. Projekt Northstar nabízí multicloudové síťové řešení, zabezpečení, mobilitu pracovních zátěží a komplexní detekci a reakci na hrozby s centralizovanou cloudovou konzolí pro konzistentní a zjednodušené využívání softwaru jako služby (SaaS).
Tato rodina služeb zahrnuje správu síťových a bezpečnostních politik, detekci a reakci v síti (NDR), viditelnost a analýzu sítě (NSX Intelligence), pokročilé vyvažování zátěže (ALB) a mobilitu pracovní zátěže (HCX) pro prostředí privátního cloudu a nasazení VMware Cloud.
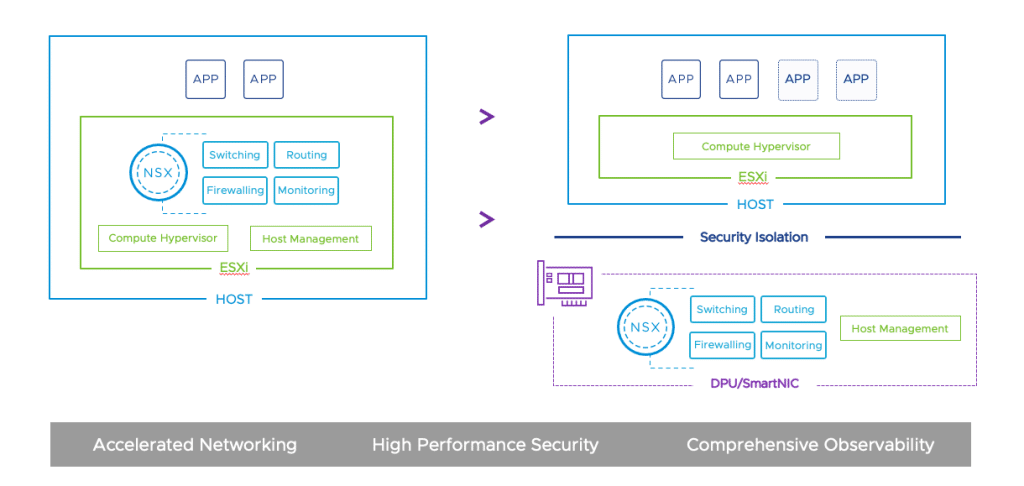
Se zavedením NSX 4.0.1.0 a vSphere 8 mohou síťové a bezpečnostní funkce VMware NSX běžet na datových procesorech (DPU) připojených k hostitelskému hypervizoru. Přesunutí služeb NSX z hostitelských CPU na DPU může urychlit síťové a bezpečnostní funkce a řešit tak potřeby moderních aplikací a dalších síťově náročných a na latenci citlivých aplikací.
Posílení laterální bezpečnosti
Zvyšování laterálního zabezpečení vyžaduje, aby bezpečnostní týmy věnovaly větší pozornost síťovému provozu mezi východem a západem a eliminovaly slepá místa. Společnost VMware posiluje své funkce laterálního zabezpečení integrací detekce a viditelnosti v síti do platformy ochrany koncových bodů Carbon Black Cloud, která je nyní k dispozici vybraným zákazníkům v rámci předběžného přístupu. Tato telemetrie s rozšířenou detekcí a reakcí (XDR) přidává detekci a viditelnost v síti do koncových bodů a poskytuje zákazníkům komplexní přehled o jejich prostředí napříč koncovými body, úlohami a sítěmi bez změn infrastruktury nebo koncových bodů.
Projekt Trinidad
Moderní aplikace jsou stále více ohroženy s omezeným přehledem o provozu typu east-west mezi mikroslužbami. V technologické preview rozšiřuje Project Trinidad zabezpečení a analytiku API od VMware nasazením senzorů na clustery Kubernetes a využitím strojového učení s inferencí obchodní logiky k detekci anomálního chování v provozu typu east-west mezi mikroslužbami.
Útoky ransomwaru jsou stále častější. Nedávná zpráva společnosti VMware o globálních hrozbách v reakci na incidenty odhaluje, že aktéři ransomwaru neustále vyvíjejí své strategie kybernetického vydírání. Padesát sedm procent respondentů uvedlo, že se v posledních 12 měsících setkali s útoky, a dvě třetiny (66 procent) se setkaly s partnerskými programy a/nebo partnerstvími mezi skupinami ransomwaru, jelikož prominentní kybernetické kartely nadále vydírají organizace prostřednictvím technik dvojitého vydírání, datových aukcí a vydírání.
VMware Ransomware Recovery pro VMware Cloud DR umožňuje rychlejší, předvídatelnější a méně náchylnou obnovu po útoku. Toto účelové řešení obnovy ransomwaru jako služby umožňuje bezpečnou obnovu, která zabraňuje opětovné infekci IT a produkčních úloh podniku pomocí izolovaného prostředí pro obnovu na vyžádání ve službě VMware Cloud on AWS. Pracovní postupy obnovy s asistencí zákazníků umožňují rychle identifikovat kandidáty na body obnovy, ověřit body obnovy pomocí integrované behaviorální analýzy a obnovit data s minimální ztrátou.
Rozšíření zabezpečení pro datová centra a cloud edge
Po loňském oznámení elastic application security edge (EASE) představuje společnost VMware firewall VMware NSX Gateway. Tento firewall nové generace nabízí stavové horizontální škálování mezi aktivními sítěmi, které výrazně zvyšuje propustnost sítě pro stavové služby. VMware nyní nabízí pokročilé funkce prevence hrozeb s IDPS, analýzou malwaru, sandboxem, filtrováním URL, TLS proxy, stavovým firewallem a stavovým překladem síťových adres (NAT), které rozšiřují centralizované bezpečnostní kontroly na fyzické i virtuální úlohy v datovém centru a na cloudovém okraji.
S cílem poskytovat vícevrstvé zabezpečení aplikací na okraji sítě, blíže k aplikacím a uživatelům, pro lepší efektivitu a výkon, přidává VMware NSX Advanced Load Balancer (ALB) nové funkce správy botů a vylepšuje bezpečnostní funkce svého firewallu webových aplikací, detekce malwaru, bezpečnostní analýzy a ochrany před DDoS útoky. Tato vylepšení na okraji sítě pomáhají zákazníkům udržovat konzistentní bezpečnostní stav s provozní jednoduchostí a rozšiřují ochranu od tradičních až po cloudově nativní kontejnerové aplikace nasazené v multicloudových prostředích. Schopnost VMware NSX ALB vynucovat bezpečnostní zásady API v souladu s provozem při doručování aplikací pomáhá zákazníkům chránit jejich severojižní API.
Projekt Watch
Společnost VMware představila Project Watch, nový přístup k multicloudovým sítím a zabezpečení, který poskytuje pokročilé ovládací prvky zásad mezi aplikacemi a pomáhá s průběžným hodnocením rizik a dodržování předpisů. Project Watch, který je v současné době v technologické preview verzi, pomáhá týmům pro síťovou bezpečnost a dodržování předpisů průběžně sledovat, vyhodnocovat a dynamicky zmírňovat rizika a problémy s dodržováním předpisů v kompozitních multicloudových aplikacích.
Zabezpečení okraje sítě pro distribuovanou pracovní sílu
V posledních dvou letech podnikoví zákazníci zásadně změnili způsob, jakým budují a nasazují sítě a přístup k nim, aby podpořili distribuované pracovníky. Očekává se, že trh s řešeními pro zabezpečený přístup na okraji služeb (SASE) se do roku 2026 téměř ztrojnásobí. Podle skupiny Dell'Oro je zabezpečení klíčovým motorem růstu, protože podniky strategicky investují do nové éry distribuovaných aplikací a hybridní práce. Společnost VMware nyní nabízí zákazníkům, kteří chtějí vícefázový přechod od stávajících řešení pro správu sítí a koncových bodů k nabídce SASE nové generace s vylepšeními VMware Cloud Web Security, dodatečnou flexibilitu nasazení.


 Amazon