

Společnost Western Digital oznámila podporu postkvantové kryptografie (PQC) pro své nejnovější pevné disky Ultrastar UltraSMR, což představuje jedno z prvních nasazení kvantově odolných algoritmů schválených NIST v produkčním úložném hardwaru. Nové disky v současné době procházejí kvalifikací u několika hyperscale zákazníků, zatímco provozovatelé cloudové a AI infrastruktury začínají vyhodnocovat dlouhodobou kryptografickou odolnost na úložné vrstvě.
Společnost tento krok prezentuje jako reakci na měnící se povahu infrastruktury umělé inteligence, kde se perzistence dat stává stejně důležitou jako výpočetní výkon. Očekává se, že velká datová jezera umělé inteligence, která podporují tréninkové, inferenční a analytické úlohy, zůstanou v provozu po mnoho let, což vytváří nová bezpečnostní rizika ohledně budoucích útoků založených na kvantových algoritmech.
Společnost Western Digital uvedla, že nová implementace se zaměřuje na ochranu kořene důvěryhodnosti zařízení, integrity firmwaru a správy kryptografických klíčů, spíše než na šifrování dat v klidovém stavu. Cílem je posílit úložnou infrastrukturu proti budoucím hrozbám, jako jsou útoky typu „sklízej nyní, dešifruj později“ (HNDL), kdy by šifrovaná data shromážděná dnes mohla být nakonec dešifrována, jakmile se objeví dostatečně schopné kvantové systémy.
Infrastruktura s dlouhým životním cyklem vytváří kvantové riziko
Podniková infrastruktura pevných disků často zůstává na místě pět let nebo i déle, což se může překrývat s nástupem kryptograficky relevantních kvantových výpočetních systémů. Toto dlouhé servisní okno vytváří riziko pro úložné platformy, které se spoléhají výhradně na tradiční kryptografie s veřejným klíčem, jako jsou RSA a ECC.
Společnost Western Digital poznamenala, že útoky na úrovni firmwaru představují v moderních úložných prostředích rostoucí problém. Dostatečně pokročilý kvantový útočník by teoreticky mohl padělat podpisy firmwaru nebo narušit řetězce důvěryhodnosti, což by umožnilo, aby se škodlivé aktualizace firmwaru jevily jako legitimní. Vzhledem k tomu, že provozovatelé infrastruktury stále více automatizují správu zařízení a vzdálený servis, stává se udržování důvěryhodného ověřování firmwaru klíčovým.
Podrobnosti implementace PQC
Zavádění PQC společnosti debutuje na platformě Ultrastar DC HC6100 UltraSMR. Společnost Western Digital uvedla, že implementace je navržena tak, aby zajistila řetězce důvěryhodnosti zařízení v rámci pracovních postupů výroby, nasazení a servisu v terénu.
Implementace využívá ML-DSA-87, standardizovaný algoritmus NIST FIPS 204 odvozený od CRYSTALS-Dilithium, pro vysoce spolehlivé podepisování kódu. Western Digital také používá model duálního podepisování kombinující ML-DSA-87 s RSA-3072 pro zachování kompatibility se stávající infrastrukturou a zároveň zavádí kvantově odolné ochrany.
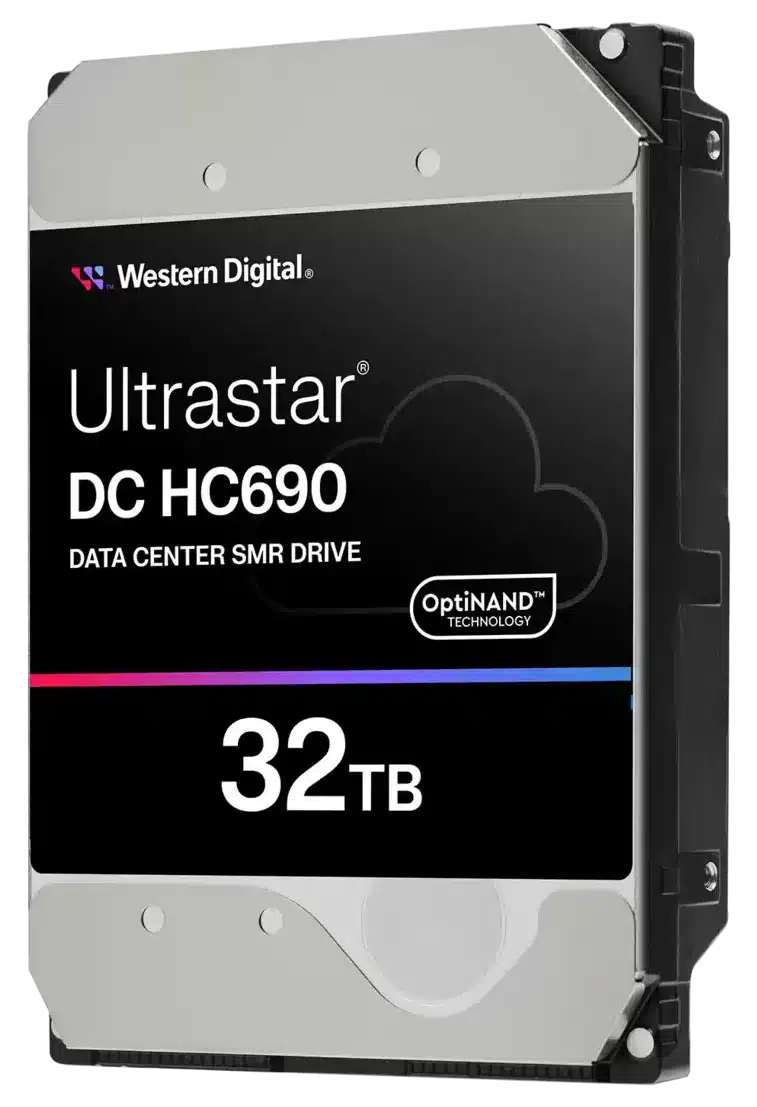
Společnost také nasadila pracovní postupy infrastruktury veřejných klíčů (PKI) a hardwarových bezpečnostních modulů (HSM) s podporou PQC pro podporu vydávání klíčů, správy životního cyklu a rotace. Provozní ochranná opatření zahrnují ochranu proti vrácení změn a podporu duálního podepisování, jejichž cílem je zjednodušit nasazení napříč smíšenými hardwarovými flotilami bez narušení stávajících podnikových pracovních postupů.
Technický ředitel a senior viceprezident společnosti Western Digital Dr. Xiaodong „Carl“ Che uvedl, že rychlé tempo vývoje kvantových výpočtů vyžaduje aktualizované modely zabezpečení infrastruktury, zejména pro prostředí řízená umělou inteligencí, která spravují dlouhodobé a stále cennější datové sady. Dodal, že implementace ve společnosti je v souladu s novými snahami o standardy, včetně pokynů NIST a doporučení CNSA 2.0.
Společnost Western Digital očekává, že v průběhu času rozšíří podporu PQC na další produktové řady podnikových pevných disků, jelikož požadavky na kvantově bezpečnou infrastrukturu se stanou běžnějšími v hyperscale a podnikových prostředích.


 Amazon