

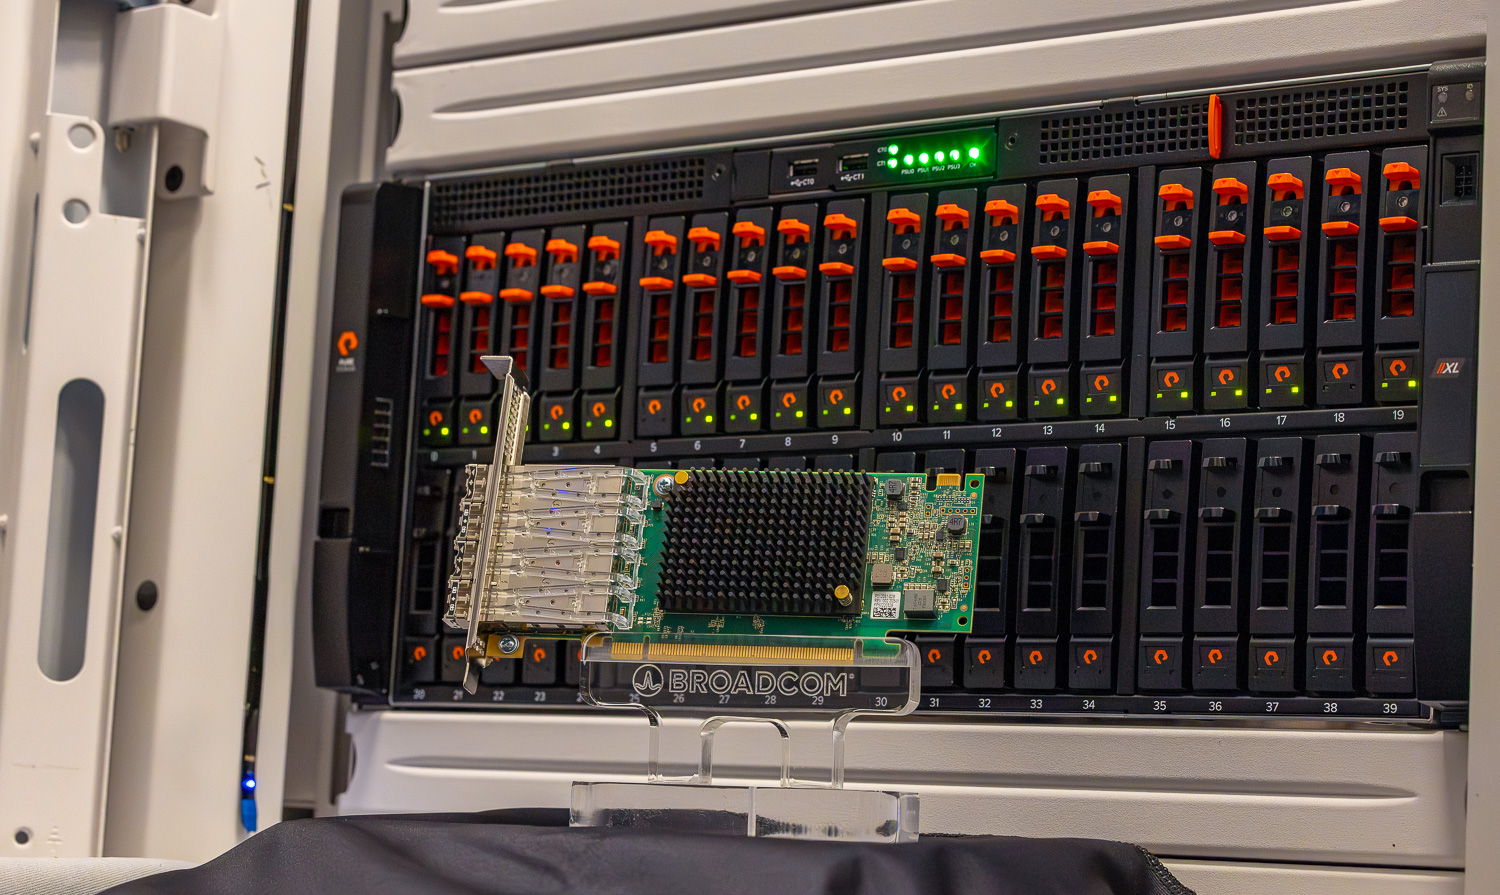
Poprvé je k dispozici hardwarové šifrování za provozu v celé datové cestě Fibre Channel – od serveru až po úložné pole. Společnost Everpure (dříve Pure Storage) nyní dodává systémy FlashArray s podporou Fibre Channel a technologií Emulex SecureHBA integrovanou přímo do pole, čímž dokončuje šifrovanou transportní cestu, na které toto odvětví usiluje. Budoucí modely FlashArray budou dodávány se SecureHBA jako standardním adaptérem Fibre Channel. V našem hodnocení jsme posoudili FlashArray//XL130 R5, první primární úložné pole, které tuto funkci nativně přináší na platformu.
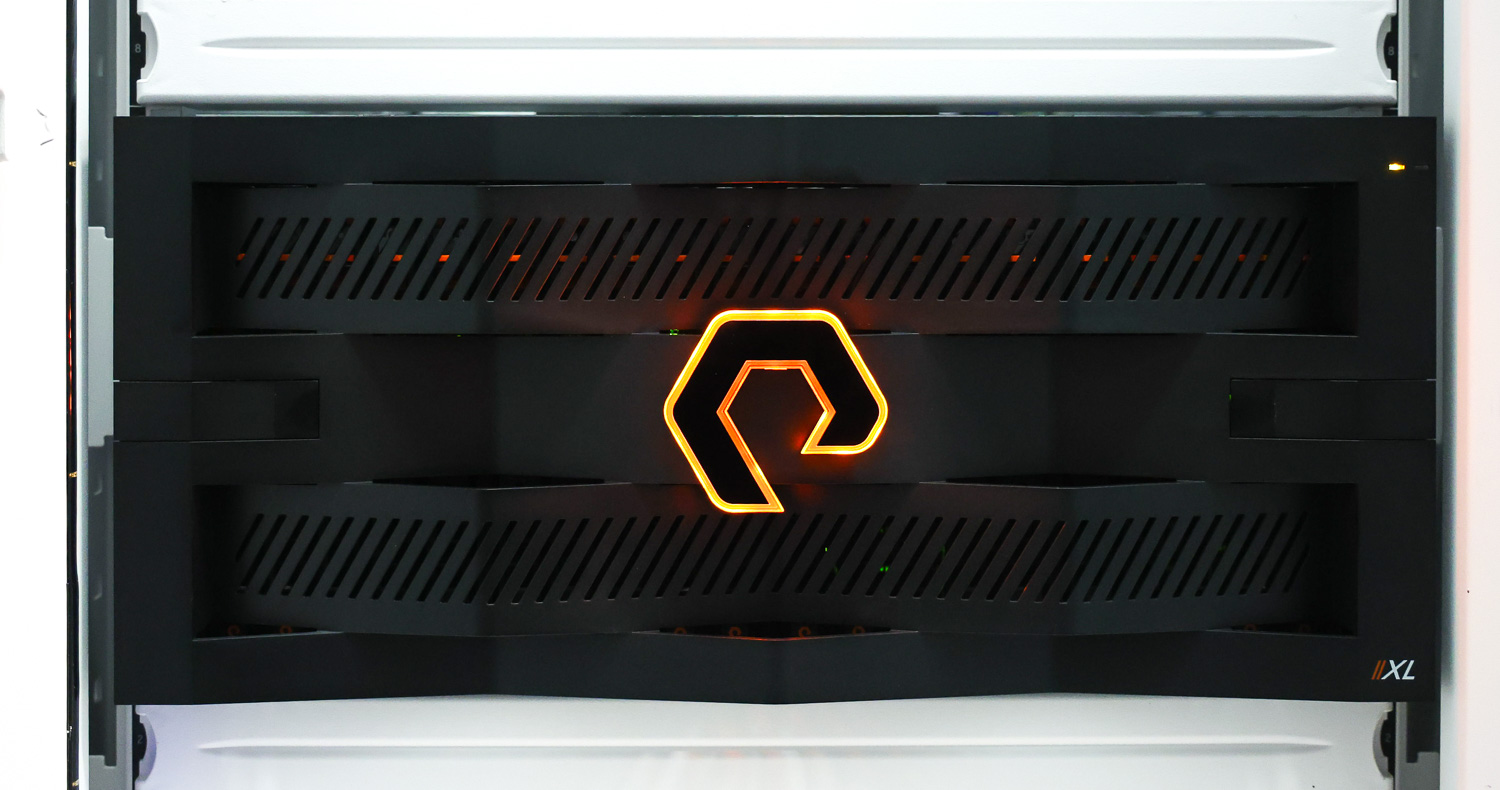
Když se servery vybavené technologií SecureHBA připojí k poli Everpure, šifrované relace se automaticky navážou v hardwaru. Není třeba instalovat žádné další agenty ani externí šifrovací infrastrukturu. Výsledkem je end-to-end šifrované připojení Fibre Channel mezi serverem a úložištěm, implementované transparentně a bez nutnosti dalšího softwaru nebo externí šifrovací infrastruktury.
Zatímco šifrování v klidovém stavu je standardní praxí v podnikových úložištích, šifrování dat za chodu, zejména v prostředích Fibre Channel SAN, je obtížné implementovat bez zvýšení složitosti a ovlivnění výkonu aplikací. Historicky se organizace spoléhaly na softwarové metody s externími systémy správy klíčů, což s sebou přináší dodatečné režijní náklady na správu a potenciální rizika. Zajištění bezproblémového šifrování na hardwarové úrovni v celé úložné síti bylo historicky obtížné.
Společnost Emulex se rozhodla tuto výzvu vyřešit pomocí svého řešení SecureHBA. Místo závislosti na hostitelském softwaru nebo externích systémech provádí SecureHBA šifrování v hardwaru, čímž zajišťuje, že výkon aplikací a pracovní postupy zůstanou nedotčeny. Od tohoto raného pokrytí se technologie rozhodně přesunula do produkčního prostředí. V únoru oznámila asociace Fibre Channel Industry Association (FCIA) dokončení specifikace INCITS Fibre Channel, Security Protocols, Third Edition (FC-SP-3) . Emulex SecureHBA je plně kompatibilní s novým standardem. SecureHBA nyní široce dodávají hlavní výrobci serverů OEM, včetně společností Dell, HPE a Lenovo, a v podnikových prostředích již bylo nasazeno více než 120 000 adaptérů. V mnoha případech organizace nainstalovaly koncové body Fibre Channel s podporou šifrování během běžných cyklů obnovy serverů, ale plně nevyužily jejich výhod, protože úložná pole postrádala nativní podporu.
Tato technická analýza se zabývá fungováním SecureHBA s testovaným úložištěm FlashArray//XL130 R5, zkoumá, jak Emulex SAN Manager 3.0 poskytuje provozní přehled a reporting, a potvrzuje výkon hardwarového šifrování v reálném prostředí. Klíčovým rozdílem je, kde k šifrování v datové cestě dochází: na rozdíl od šifrování na aplikační vrstvě, které činí data nekomprimovatelnými před dosažením pole, SecureHBA šifruje na transportní vrstvě Fibre Channel a zachovává tak kompresi na úrovni pole, deduplikaci a možnosti detekce ransomwaru.
Proč je důležité šifrování SAN za letu
Fibre Channel sítě tradičně fungovaly v rámci předpokládané hranice důvěryhodnosti. Úložné struktury byly fyzicky segmentovány, přísně spravovány a považovány za izolované od širších síťových hrozeb. Tento předpoklad je stále obtížnější obhájit. Aktivita ransomwaru zůstává trvalá a adaptivní. Zpráva o ransomwaru za rok 2026 od společností Symantec a Carbon Black Threat Hunter Team uvádí, že skupiny aktérů hrozeb se nadále rychle vyvíjejí a narušené operace rychle nahrazují nové přidružené subjekty, což má za následek trvalý meziroční objem útoků. Zpráva Verizon Data Breach Investigations Report z roku 2025 tento trend potvrzuje a zjistila, že ransomware je přítomen ve 44 % všech analyzovaných úniků dat, což představuje 37% nárůst oproti předchozímu roku.
Tyto kampaně jsou zaměřené na infrastrukturu. Jakmile útočník získá privilegovaný přístup, je možný vnitřní laterální dohled. I když provoz Fibre Channel není směrován jako tradiční IP provoz, stále funguje na transportní vrstvě a přesouvá vysoce citlivá data mezi servery a úložištěm. Považání sítě SAN za inherentně bezpečnou předpokládá, že ochrana perimetru zůstane neporušená a že nikdy nedojde k vnitřnímu ohrožení, což jsou předpoklady, které stále více zpochybňují vzorce narušování.
Realističtějším scénářem rizika není útok zvenčí přímo zaměřený na síť Fibre Channel, ale spíše napadený hostitel nebo privilegovaná osoba zvnějšku, která již v daném prostředí působí. Po získání administrativní kontroly nad serverem nebo virtualizačním hostitelem se úložný provoz pohybující se mezi hostitelem a polem stane pozorovatelným v rámci hranic infrastruktury. Šifrování transportní cesty zajišťuje, že ani důvěryhodné interní sítě nebudou během laterálního přesunu nebo aktivit po kompromitaci vystavovat citlivá data.
Regulační očekávání se vyvíjejí spolu s vývojem hrozeb. Rámce jako CNSA 2.0, NIS2 a DORA kladou větší důraz na kryptografickou odolnost a na ochranu dat v pohybu, nejen dat v klidu. Bezpečnostní modely jsou stále více budovány na principech nulové důvěry, kde interní segmenty sítě již nejsou implicitně důvěryhodné. V důsledku toho jsou organizace nuceny vyhodnocovat šifrování napříč všemi vrstvami infrastruktury, včetně cest pro ukládání a přenos dat, které byly dříve považovány za bezpečné.
Existuje také provozní rozměr. Mnoho moderních úložných platforem se spoléhá na identifikaci anomálního chování (jako jsou náhlé změny kompresních poměrů nebo vzorců zápisu), aby včas odhalily ransomware. Pokud je šifrování aplikováno na aplikační vrstvě předtím, než data dosáhnou pole, mohou být tyto detekční mechanismy narušeny. Šifrování provozu na transportní vrstvě místo toho zachovává viditelnost pole do charakteristik dat a zároveň je chrání v pohybu. Tento architektonický rozdíl se stává stále důležitějším, protože organizace zdokonalují strategie obnovy a snaží se zkrátit dobu prodlevy během útoků.
Umístění šifrování v datové cestě také ovlivňuje efektivitu úložiště. Pokud jsou data šifrována na úrovni aplikace nebo hostitele předtím, než se dostanou do úložného systému, obvykle se stanou nekomprimovatelnými, protože proces šifrování odstraňuje rozpoznatelné datové vzory. To může výrazně snížit efektivitu služeb komprese a redukce dat na úrovni pole. Naproti tomu šifrování na transportní vrstvě v rámci stacku Fibre Channel probíhá poté, co data opustí hostitele, ale předtím, než projdou sítí SAN, a je dešifrováno při vstupu do úložného pole. Tento přístup umožňuje poli normálně zpracovávat původní datový tok, přičemž zachovává kompresi, deduplikaci a další datové služby a zároveň chrání data za jízdy. Rozdíl mezi šifrováním na aplikační a transportní vrstvě je obzvláště důležitý pro organizace, které se spoléhají na moderní úložná pole pro efektivitu a detekci ransomwaru.
Cykly obnovy infrastruktury umocňují význam tohoto okamžiku. Serverové a úložné platformy často zůstávají v provozu pět let nebo déle, což znamená, že architektonická rozhodnutí učiněná dnes formují bezpečnostní situaci po většinu příštího desetiletí. Šifrovací funkce zabudované na hardwarové úrovni se zřídka dovybavují; obvykle se vybírají jako součást základního návrhu. Pro organizace, které vyhodnocují nasazení nových serverů nebo modernizují úložná pole, by šifrování na transportní vrstvě v síti SAN již nemělo být považováno za volitelné. Hardwarové šifrování zabezpečené technologií Fibre Channel PQC představuje odolnou bezpečnostní kontrolu, která je v souladu s vyvíjejícími se očekáváními v oblasti dodržování předpisů, modely nulové důvěry a dlouhodobým řízením rizik.
Šifrování SAN za provozu není reakcí na konkrétní slabinu Fibre Channel. Odráží širší posun v proaktivním myšlení v oblasti podnikové bezpečnosti: žádná interní síťová vrstva není implicitně důvěryhodná a odolnost musí být integrována do infrastruktury od samého začátku na všech možných úrovních.
Přehled architektury SecureHBA
Ekosystém Emulex SecureHBA je postaven na standardu INCITS Fibre Channel Security Protocols, Third Edition (FC-SP-3), který poskytuje zpětnou i dopřednou kompatibilitu se stávajícími sítěmi a adaptéry Fibre Channel. SecureHBA lze zavést do stávající infrastruktury bez nutnosti upgradu hardwaru nebo softwaru přepínače. Pokud oba koncové body podporují hardwarové šifrování, jsou šifrovací možnosti automaticky vyjednávány během standardního procesu přihlášení k Fibre Channel a šifrovaná relace je navázána bez ruční konfigurace.
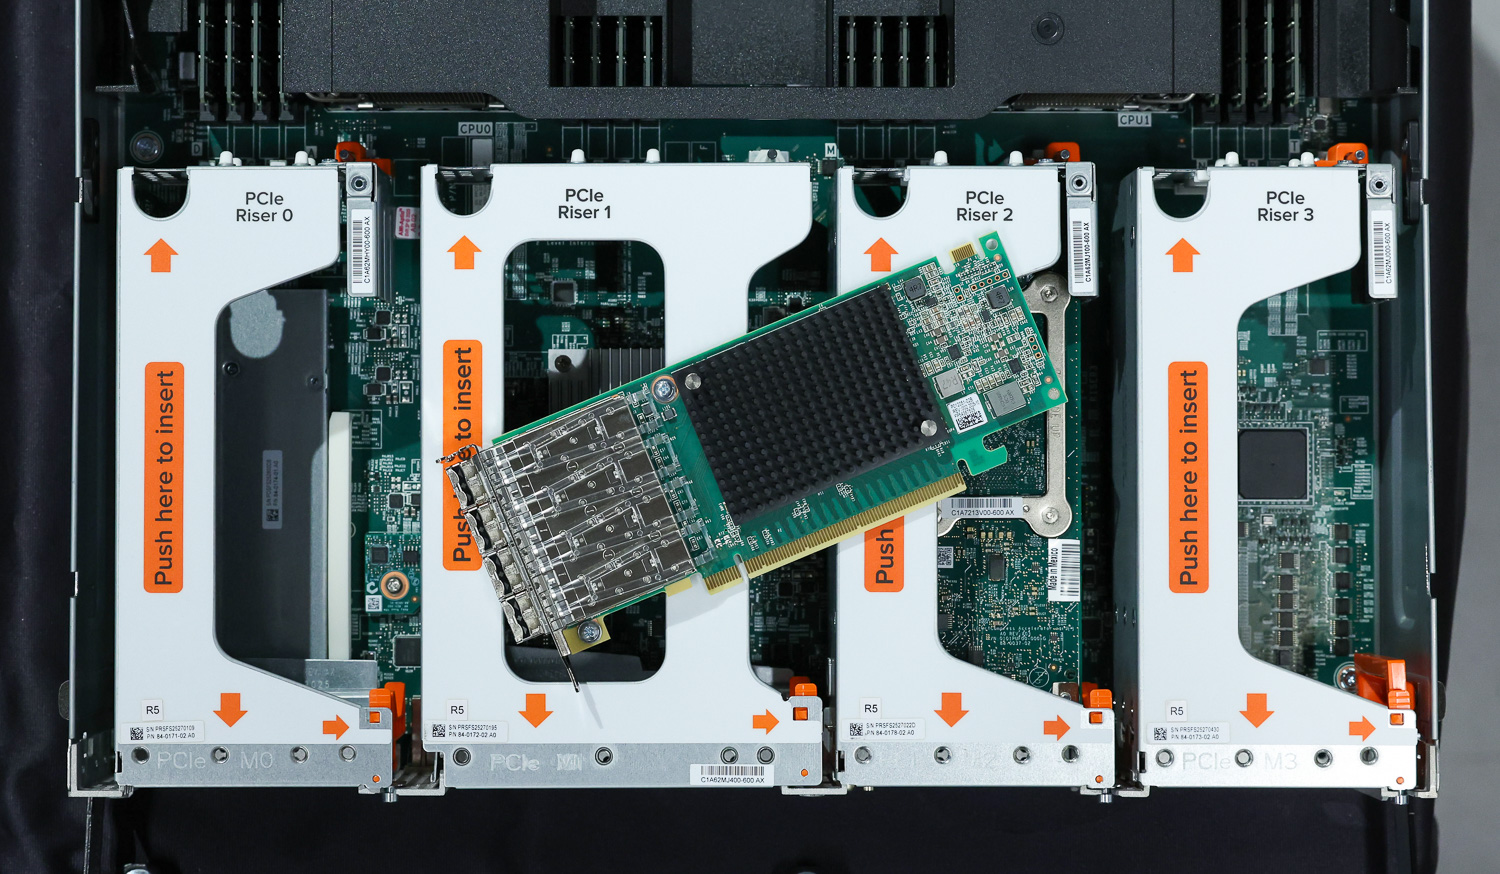
Protože vyjednávání klíčů PQC-safe je kompletně spravováno SecureHBA, není vyžadována žádná další infrastruktura pro správu klíčů ani konfigurace operačního systému. PQC-safe se v tomto kontextu vztahuje na mechanismy kryptografické výměny klíčů navržené tak, aby zůstaly odolné vůči budoucím útokům kvantových výpočtů na tradiční algoritmy s veřejným klíčem. Relační klíče se generují a obnovují autonomně, což umožňuje transparentní provoz šifrování v rámci transportní vrstvy.
Administrátoři mohou změnit výchozí chování, ale není to nutné pro plnou kompatibilitu. Administrátor může chtít změnit nastavení tak, aby povolovala pouze šifrovaná připojení; tím zabrání serverům, které je nepodporují, v připojení. Administrátor může také tuto funkci zakázat, a povolit tak všem serverům připojení bez šifrování, pokud si to přeje.
Z architektonického hlediska SecureHBA integruje šifrování přímo do transportní cesty Fibre Channel, místo aby ho vrstvil nad aplikacemi nebo hostitelským softwarem. Tím se zachovává stávající návrh fabric a zároveň umožňuje nasazení šifrování za provozu bez větší provozní složitosti.
Moderní serverové platformy stále častěji zahrnují hardwarové mechanismy důvěryhodnosti, které ověřují pravost a integritu systémových komponent před jejich zapojením do produkčních úloh. Technologie, jako je křemíkový kořen důvěryhodnosti, zabezpečené bootovací řetězce a protokoly pro atestaci zařízení, včetně DMTF Security Protocol and Data Model (SPDM), umožňují systémům kryptograficky ověřovat firmware, adaptéry a další zařízení při spuštění. Tyto mechanismy zajišťují, že hardware zapojený do úlohy je originální a běží s ověřeným firmwarem před zahájením jakéhokoli přenosu dat.
SecureHBA rozšiřuje model důvěryhodnosti hardwaru i do samotné transportní vrstvy úložiště. Jakmile jsou důvěryhodná zařízení navázána na koncových bodech serveru a úložiště, šifrovaná relace Fibre Channel chrání data přenášená mezi nimi. V této architektuře spolupracuje ověřování identity a ochrana dat: důvěryhodné komponenty infrastruktury komunikují přes šifrovanou cestu SAN bez nutnosti dalších softwarových vrstev nebo externí bezpečnostní infrastruktury. Výsledkem je bezpečnostní postoj, který je v souladu s moderními principy nulové důvěry a zároveň zachovává provozní jednoduchost typickou pro prostředí Fibre Channel.
Ověření výkonu: Oracle TPROC-H Workload
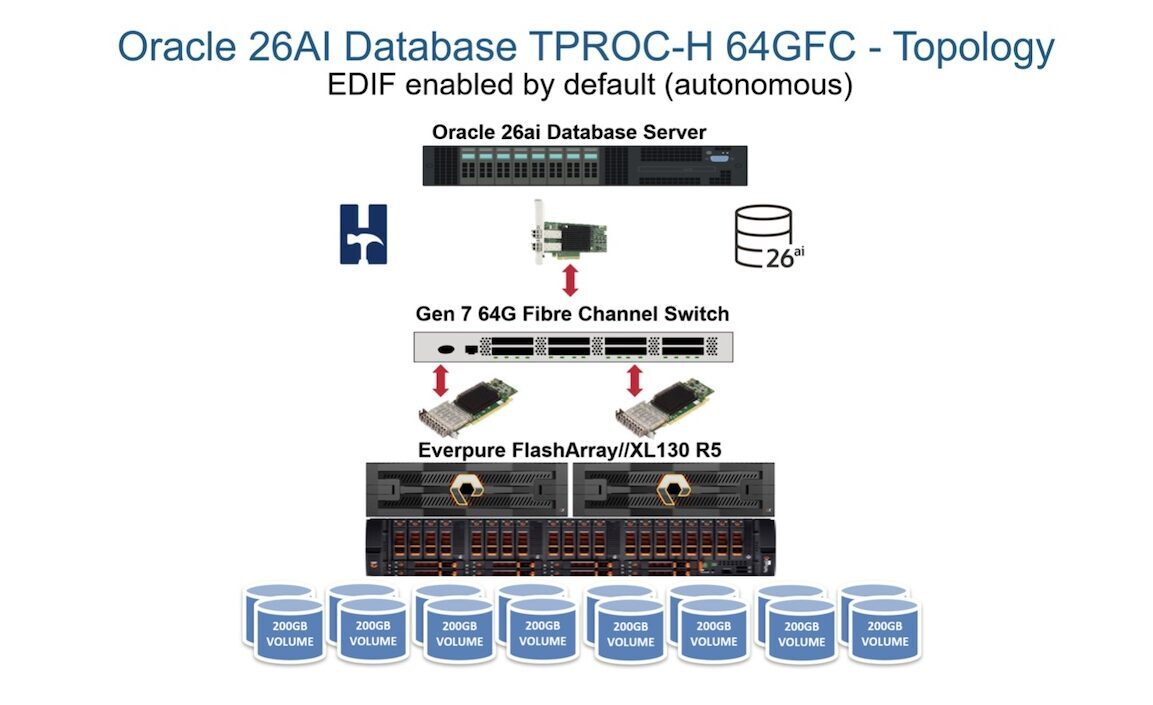
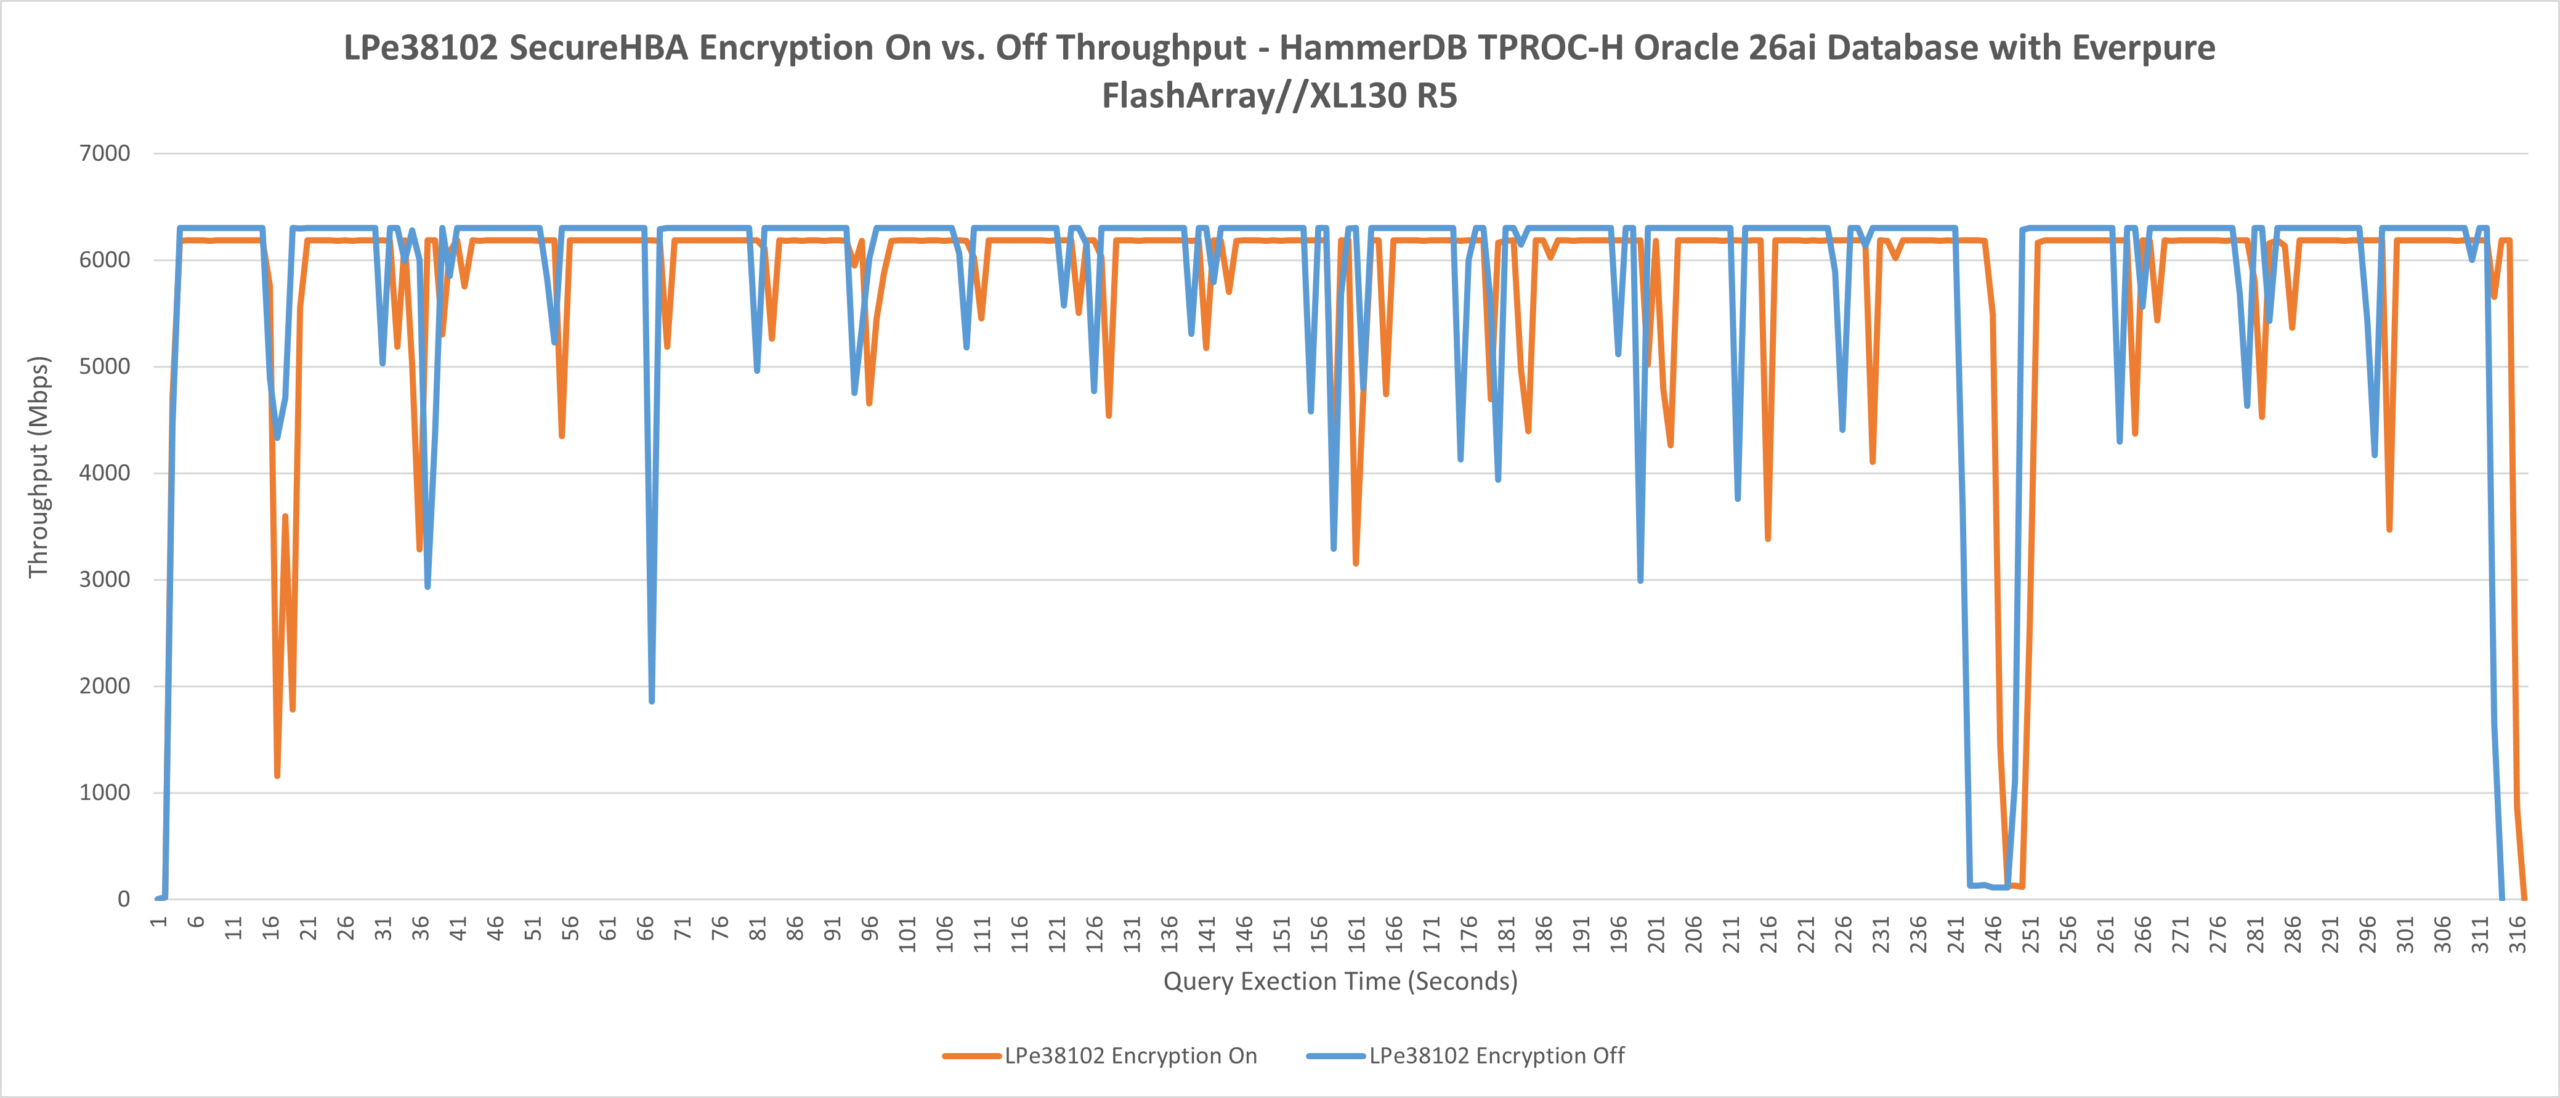
Zástupci společností Broadcom a Everpure se s námi setkali na virtuální laboratorní lekci, kde demonstrovali výkonnostní charakteristiky nešifrovaných a šifrovaných připojení s využitím Emulex SecureHBA a Everpure FlashArray//XL130 R5. Setup sestával ze serveru s nainstalovaným SecureHBA, na kterém běží databázový software Oracle 26ai, a osmi 200gigabajtových svazků zřízených na FlashArray//XL130 R5 pro test datového skladu HammerDB TPROC-H. Tento test, navržený pro maximální propustnost, nám umožnil posunout pole a SecureHBA na jejich absolutní limity a zkontrolovat jejich výkon s povoleným a zakázaným hardwarovým šifrováním.
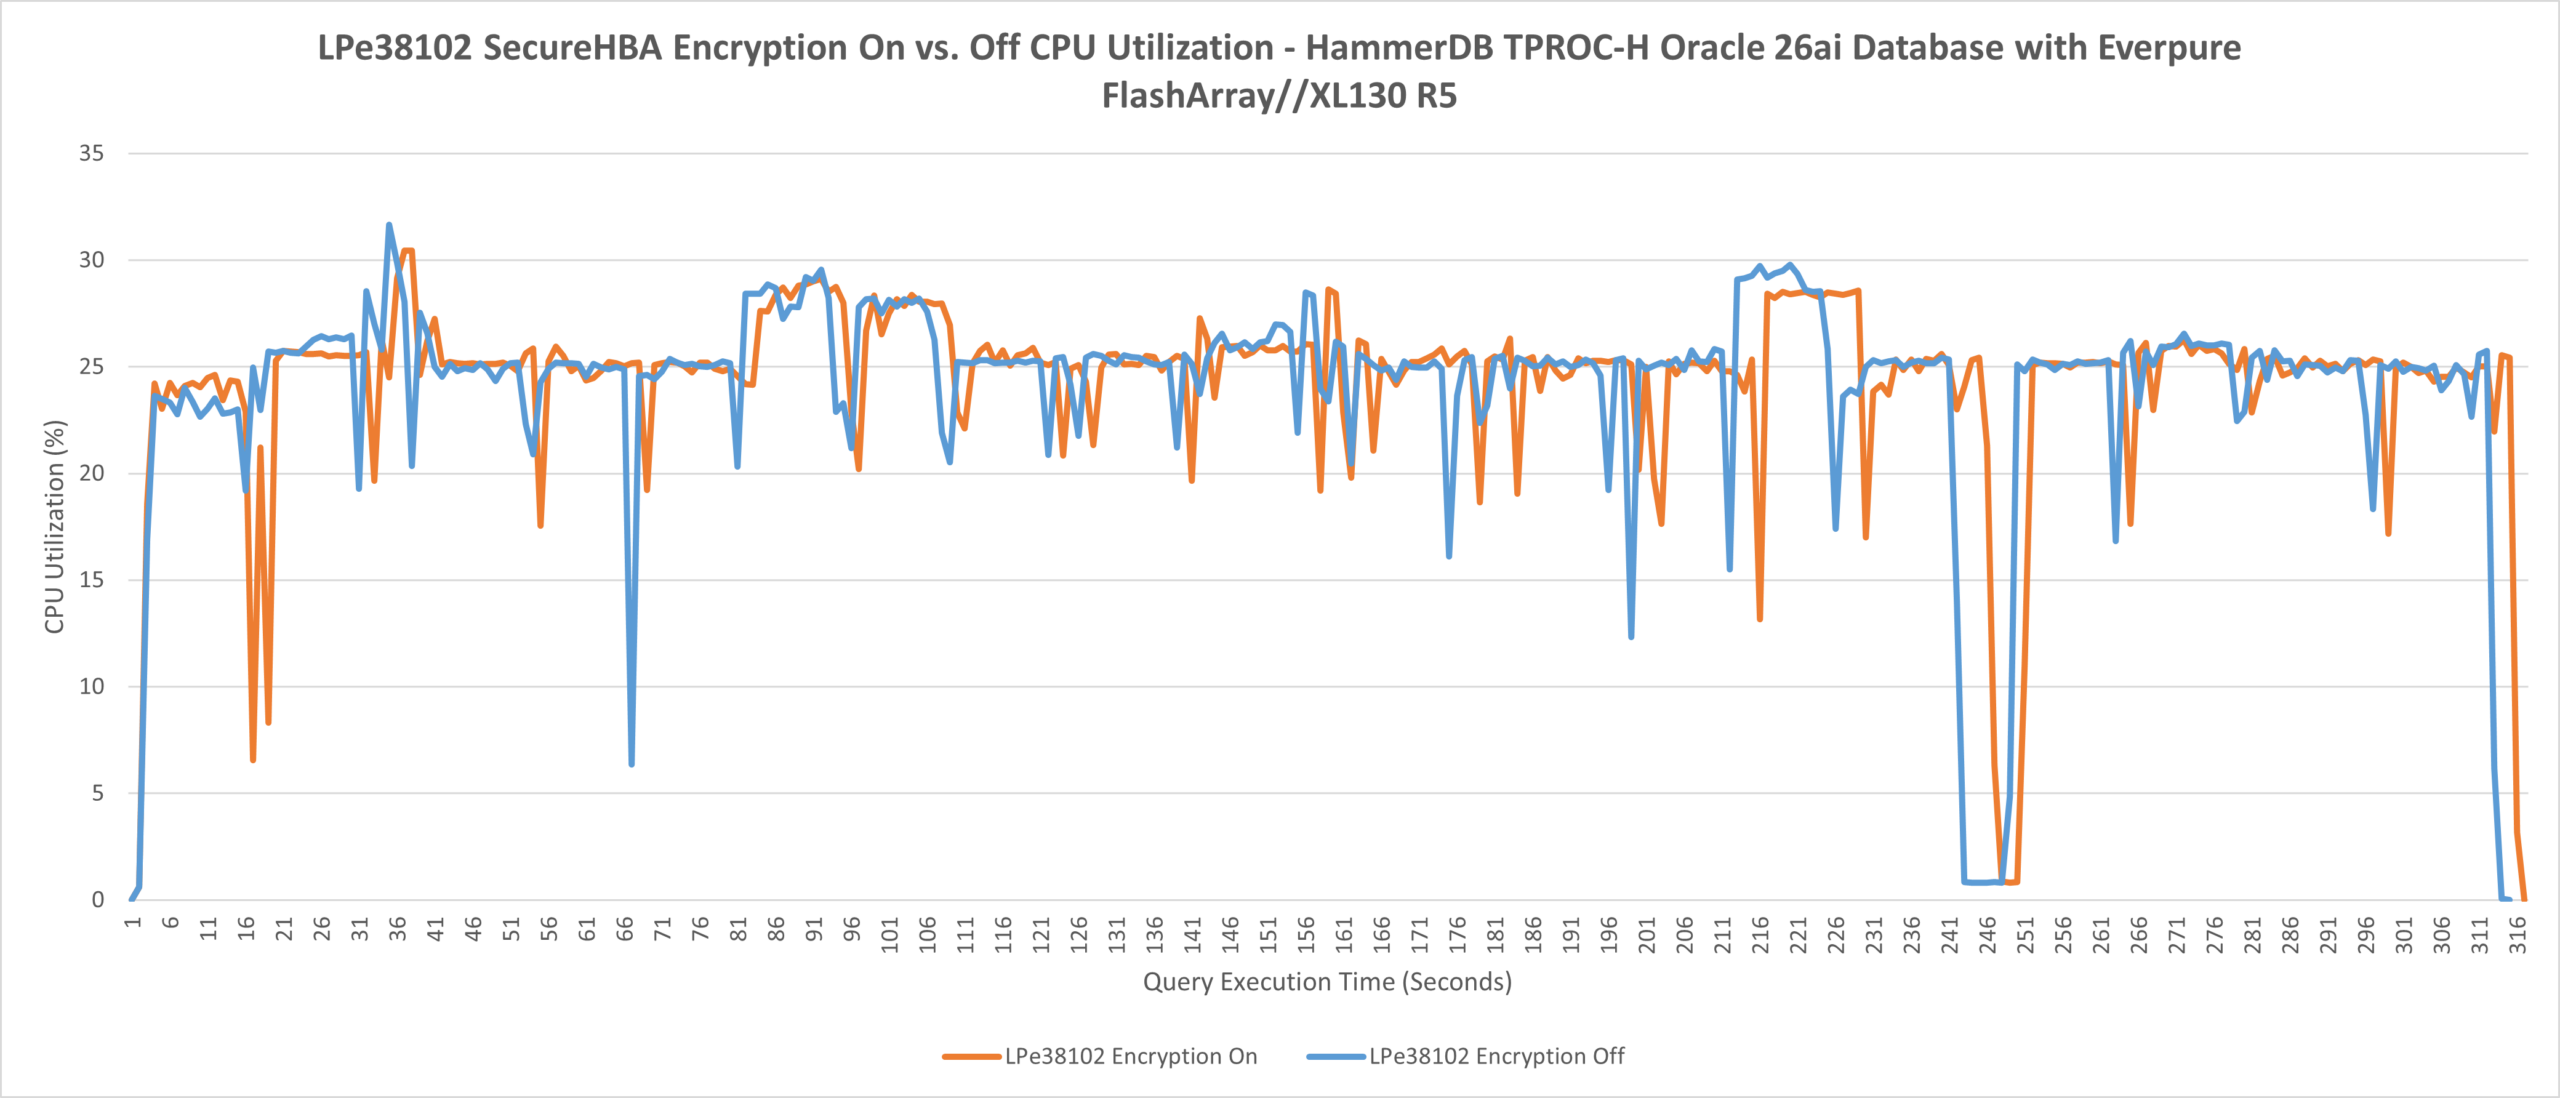
Protože softwarová šifrovací řešení zatěžují přímo hostitelský procesor, je právě tento procesor tím správným místem, na které se zaměřit při hodnocení, zda hardwarové odlehčení zátěže plní svůj slib. Vzhledem k tomu, že všechny šifrovací procesy probíhají přímo na křemíku SecureHBA, zůstalo využití CPU na serveru prakticky stejné v celém testovacím režimu (nešifrovaný i šifrovaný). Díky odlehčení šifrování a dešifrování na HBA může přenos dat stále probíhat s maximální propustností bez jakéhokoli úzkého hrdla CPU.
Při bližším zkoumání jsme zaznamenali téměř nepostřehnutelný rozdíl v maximálním využití CPU při zatížení TPROC-H: 30.46 % se šifrovaným připojením a 31.68 % s nezabezpečeným připojením. Průměry využití CPU byly i zde extrémně nízké, se zapnutým šifrováním 24.35 % ve srovnání s vypnutým šifrováním 24.28 %. Tyto výsledky jsou si tak blízké, že se pohybují v rozmezí mezi jednotlivými spuštěními a ukazují, že integrované šifrovací procesy SecureHBA neovlivňují využití CPU hostitele.
Při použití řešení, která závisí na serverech nebo službách správce klíčů, je nutné nakonfigurovat a otestovat aktivní i pasivní stranu připojení, aby se zajistilo správné ověřování a šifrování a také úspěšné přepnutí služeb při selhání. Protože Emulex to provádí automaticky hardwarově, není to pro administrátory problém. U alternativních řešení, která závisí na externích službách správce klíčů, je nutné individuálně nakonfigurovat, ověřovat a validovat aktivní i záložní cestu, aby se zajistilo správné chování při přepnutí služeb při selhání.
Ve velkých prostředích SAN s tisíci připojeními se může výrazně zvýšit čas a provozní složitost potřebná k ověření těchto cest. Tento proces by mohl zahrnovat tisíce připojení na port a mohl by výrazně prodloužit celkovou dobu trvání. Zpracováním vyjednávání šifrování přímo v hardwaru SecureHBA se tyto dodatečné kroky ověřování eliminují, čímž se minimalizuje riziko nesprávné konfigurace nebo zpožděného přepnutí služeb při selhání. Řešení, která se spoléhají na externí správce klíčů, navíc riskují nesprávnou konfiguraci nebo nesynchronizované certifikáty napříč všemi připojeními, včetně pasivní cesty. To nemusí být okamžitě zřejmé, protože většina problémů s připojením je zaznamenána až tehdy, když se problém vyskytne na aktivní cestě.
Díky odolné architektuře s dvojitým řadičem a autonomnímu obnovení šifrovaného připojení od Everpure se zákazníci mohou těšit na rychlé a bezpečné obnovení provozu v případě kritických selhání. Everpure a Emulex umožňují správcům soustředit se na základní problém, zatímco failover SAN se automaticky řeší na pozadí.
Operační validace: Jak se šifrování dodržuje v praxi
Během naší laboratorní praxe nám společnost Emulex předvedla rychlou ukázku své funkce zero-touch provisioningu s využitím Emulex SecureHBA. Hardwarová topologie této laboratoře se skládala z iniciačního hostitelského serveru se dvěma HBA: jedním 64G Fibre Channel SecureHBA a jedním 64G Fibre Channel HBA bez funkcí hardwarového šifrování. Oba iniciátory byly připojeny k Everpure FlashArray//XL130 R5 se dvěma SecureHBA nakonfigurovanými jako cíle.
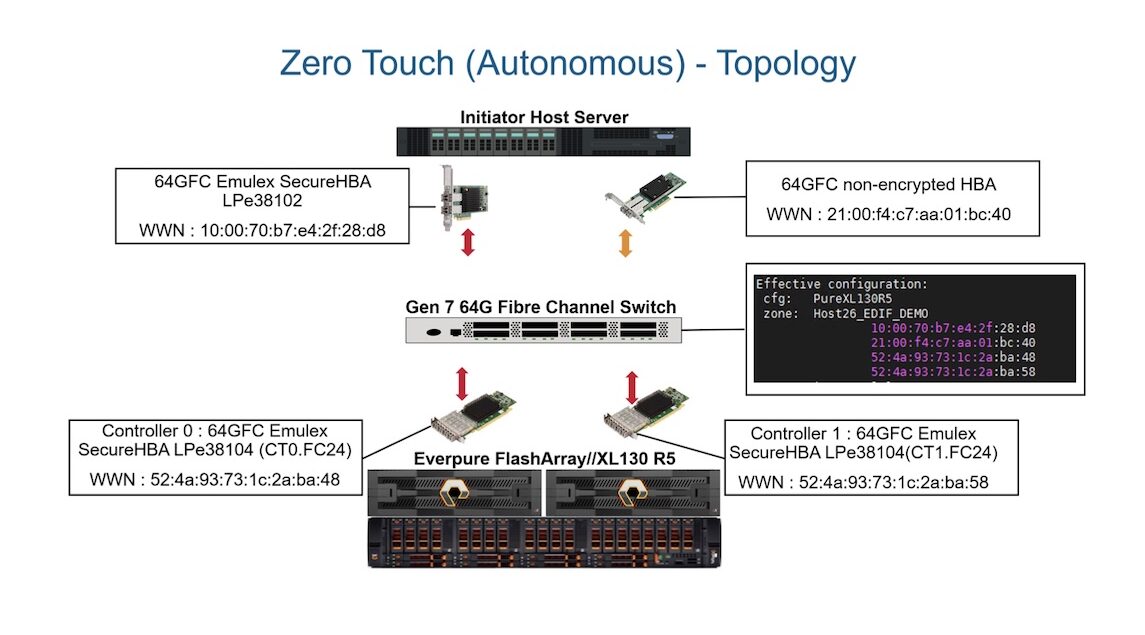
Pomocí rozhraní příkazového řádku na XL130 R5 Everpure předvedl bezproblémová, automaticky šifrovaná připojení a přesně ukázal, jak se zobrazuje stav šifrování každého portu, jak je znázorněno níže.

Rozhraní příkazového řádku Everpure může také odhalit podrobnější informace o šifrování ze SecureHBA, včetně toho, zda připojení používá postkvantovou kryptografii a termínu pro překlíčování HBA.
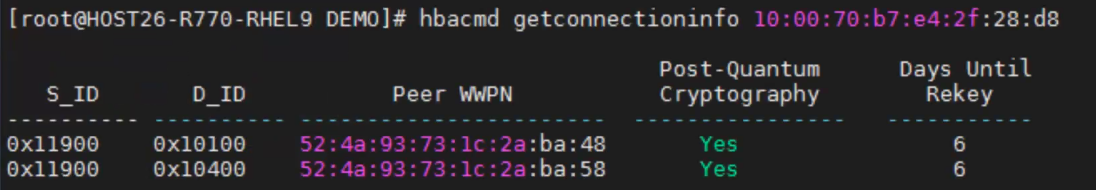
Ve výchozím nastavení byla okamžitě navázána šifrovaná spojení mezi adaptéry SecureHBA na iniciačním hostitelském serveru a zařízením Everpure FlashArray//XL130 R5. Nešifrované spojení bylo navázáno mezi standardním adaptérem Fibre Channel HBA a stejným portem pole, což demonstruje snadné použití a zároveň zachování široké kompatibility.
Emulex SAN Manager 3.0: Viditelnost a shoda s předpisy na úrovni fabric
Hlavní body a nové funkce
- Rychlý přístup ke stavu šifrování každého připojení v síti SAN
- Vestavěné nástroje pro tvorbu reportů pro audit a vyhodnocování dodržování bezpečnostních předpisů v celé síti SAN
- Platforma přátelská ke skriptování s CLI založeným na Pythonu a automatickým upozorňováním na události přes SMTP
Pro zákazníky používající adaptéry Emulex Fibre Channel HBA (včetně SecureHBA) nabízí Broadcom software Emulex SAN Manager 3.0 bez dalších poplatků. Od svého vzniku v roce 2020 je software navržen tak, aby správcům úložišť poskytoval hlubší vhled do jejich sítě SAN a poskytoval nástroje pro monitorování, údržbu a reporting v rámci více prostředí Fibre Channel. Po přihlášení se zobrazí přehledné grafy ve tvaru prstence, které poskytují přehled o výkonu a stavu celé sítě SAN pomocí widgetů, které lze přizpůsobit a uspořádat podle preferencí uživatele. Na každý z těchto widgetů lze kliknout a zobrazit data, která se za každým grafem skrývají.
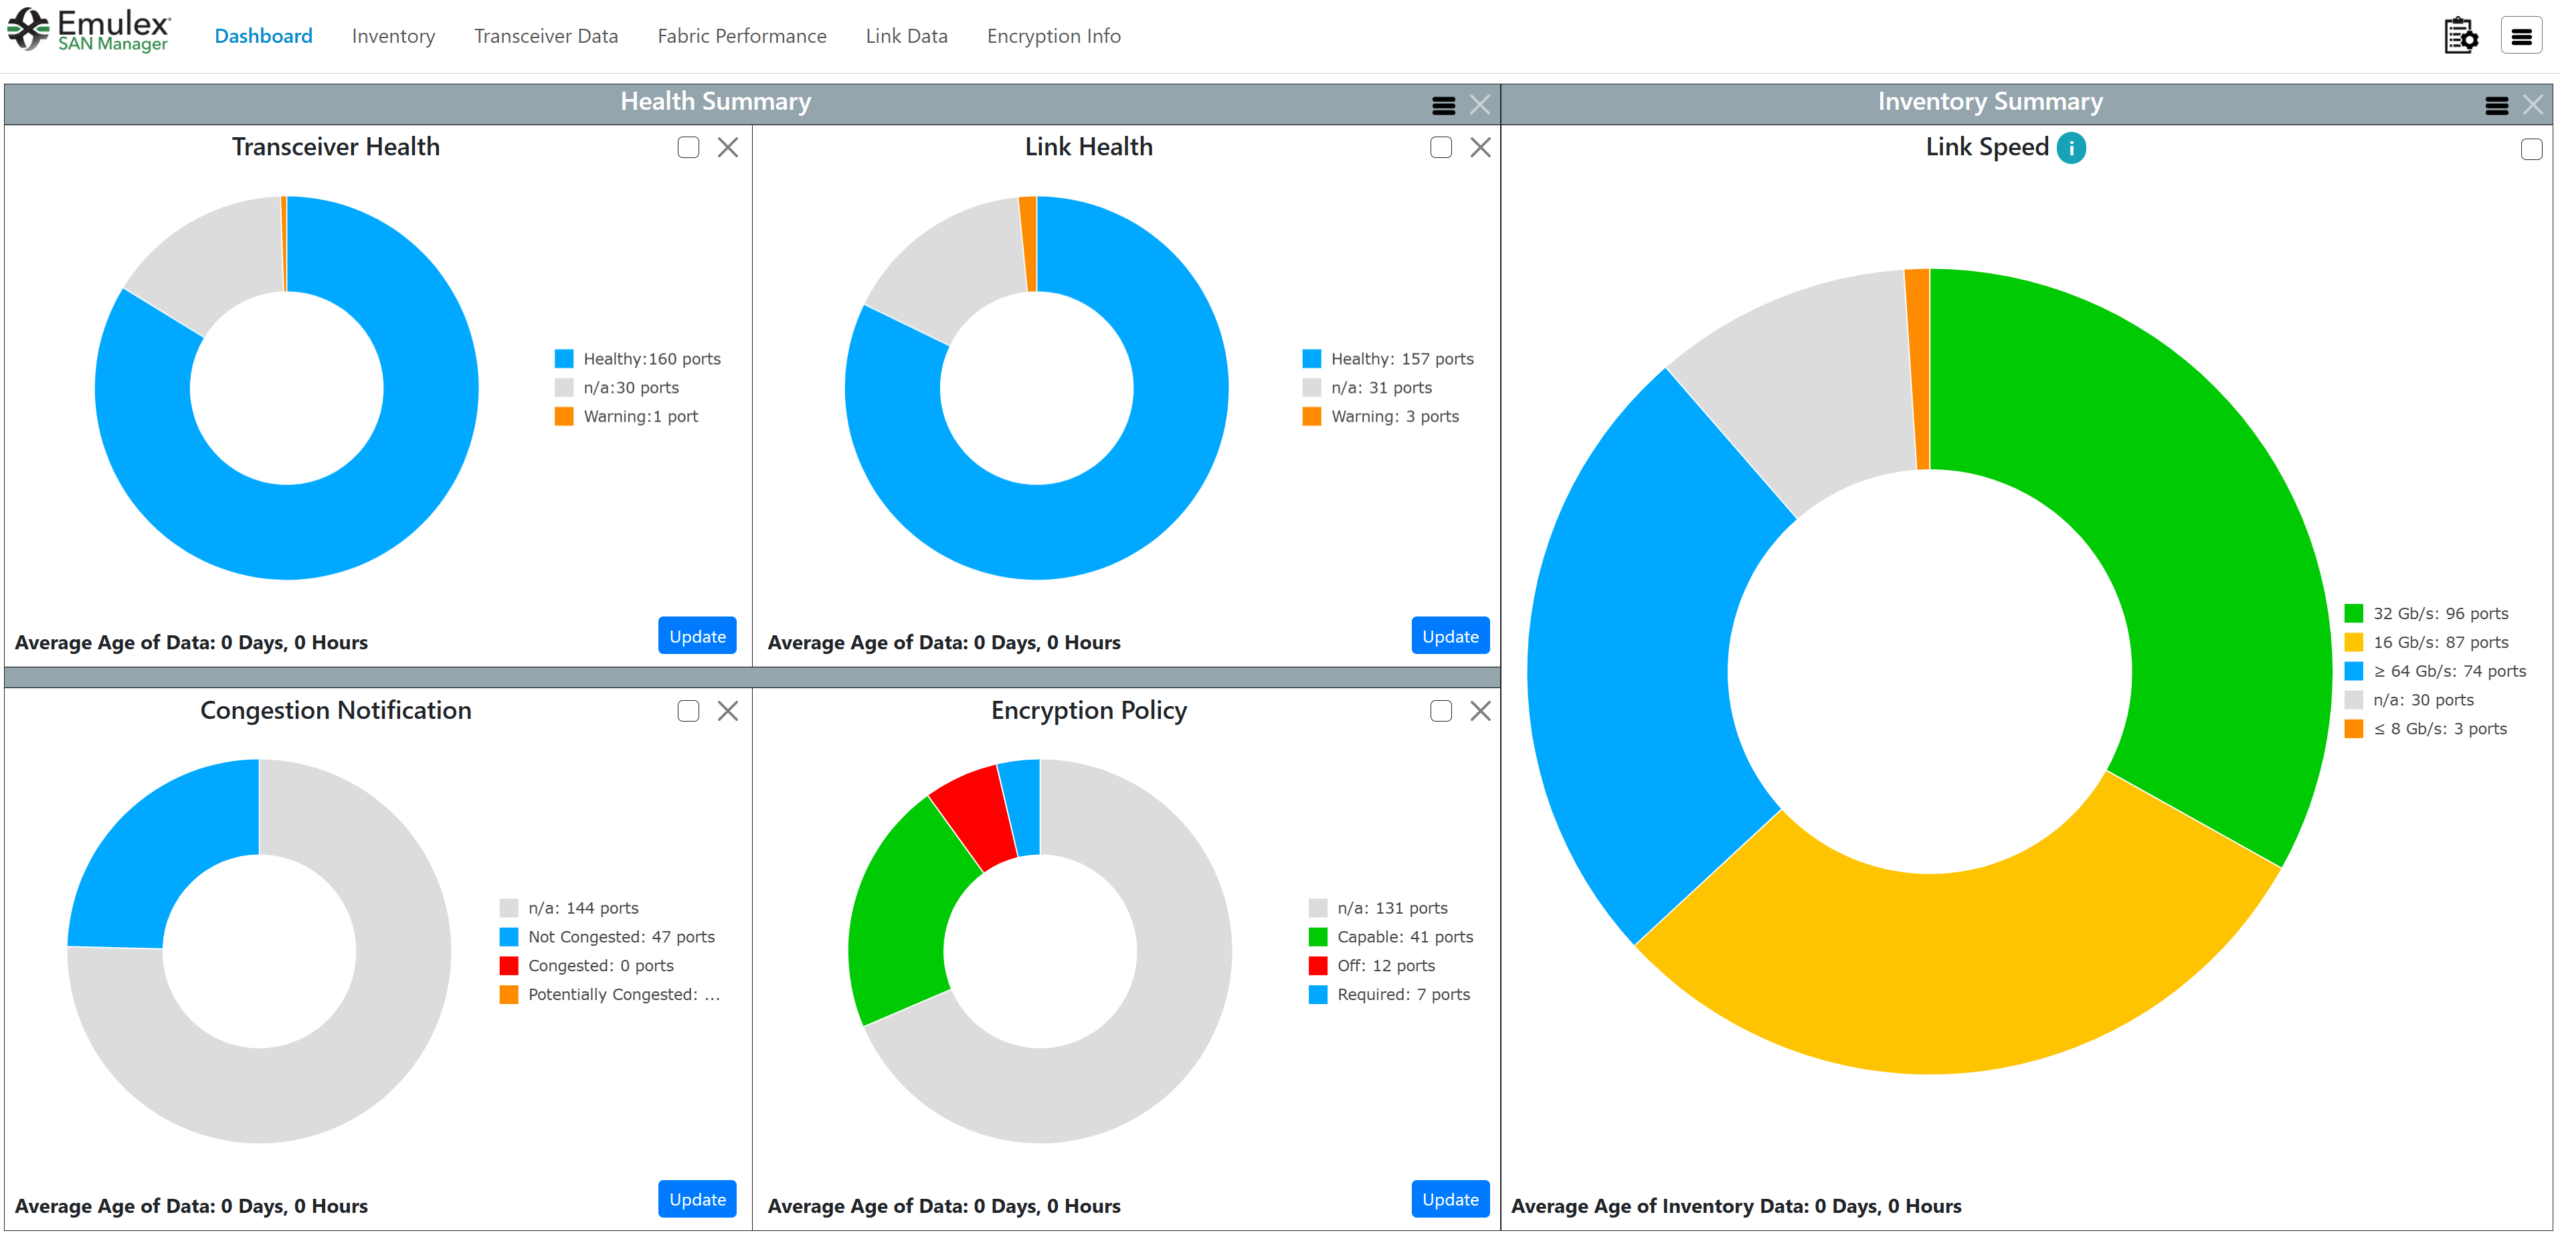
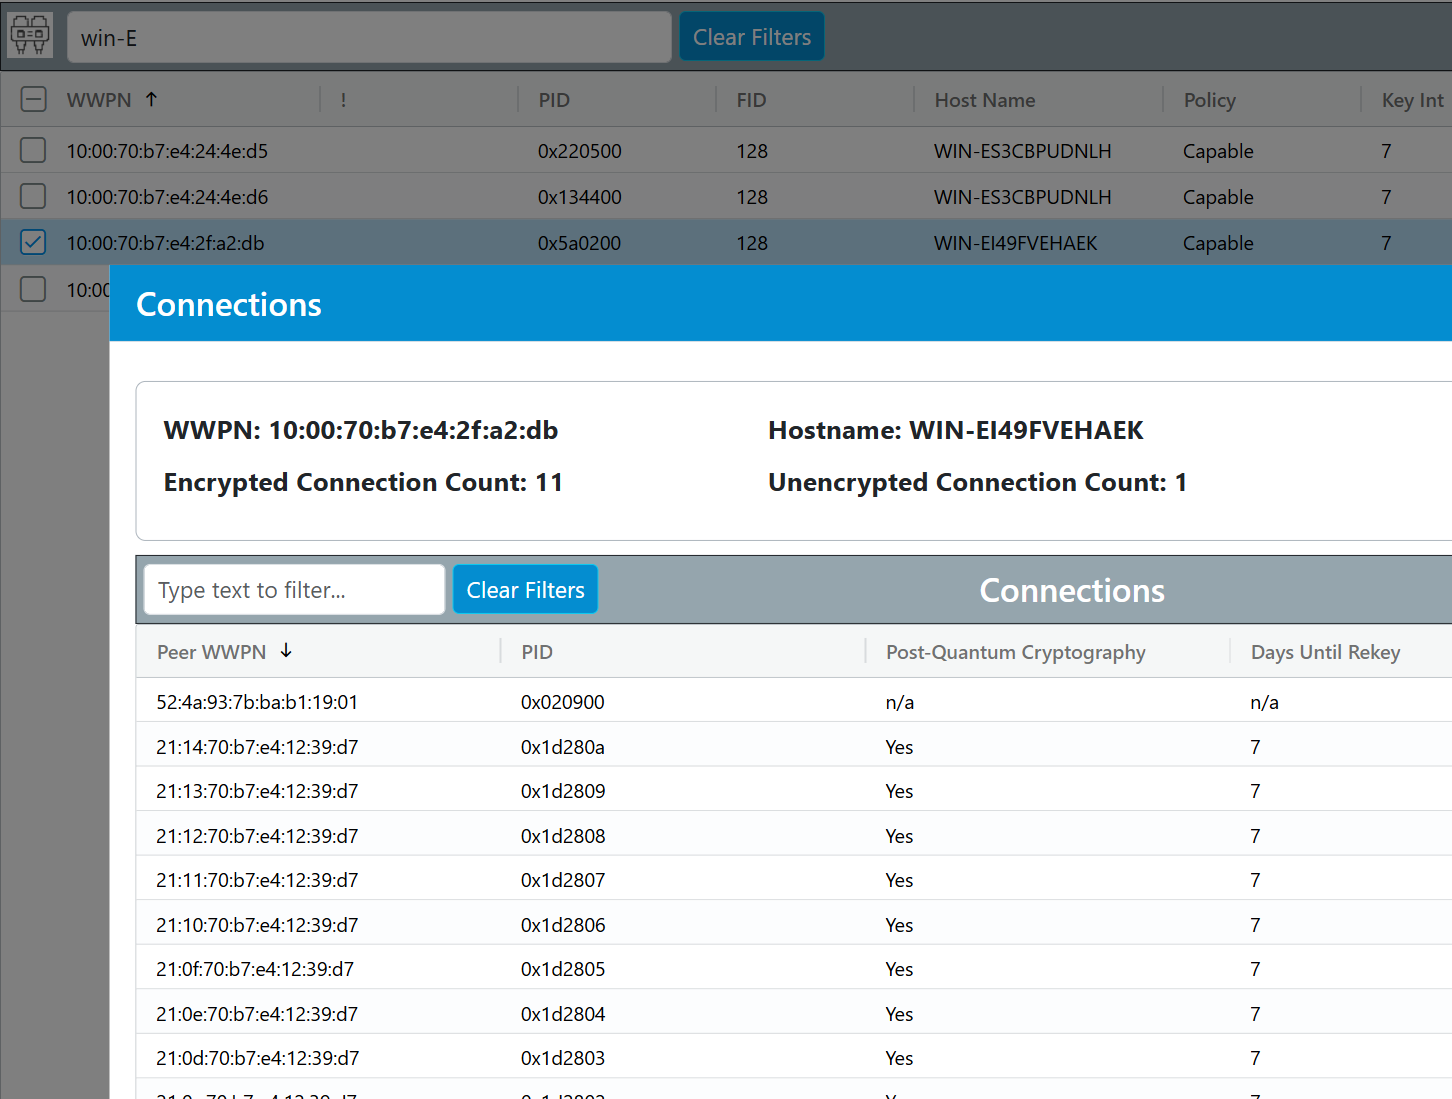
Spolu s Emulex SecureHBA byly v SAN Manageru 3.0 vydány nové funkce. Uživatelé nyní mohou pomocí widgetu „Zásady šifrování“ na řídicím panelu přesně zjistit, kolik uzlů Emulex Fibre Channel je schopno šifrování, kolik má šifrování vyžadováno nebo kolik má šifrování vypnuto. Kliknutím na widget „Zásady šifrování“ nebo na záhlaví „Informace o šifrování“ v SAN Manageru 3.0 se zobrazí podrobný seznam všech připojených portů, které lze filtrovat a třídit podle atributů, jako je WWPN, název hostitele, zásada a interval klíče. To usnadňuje rychlé vyhledávání a správu portů a může poskytnout ještě více informací při výběru konkrétního portu.
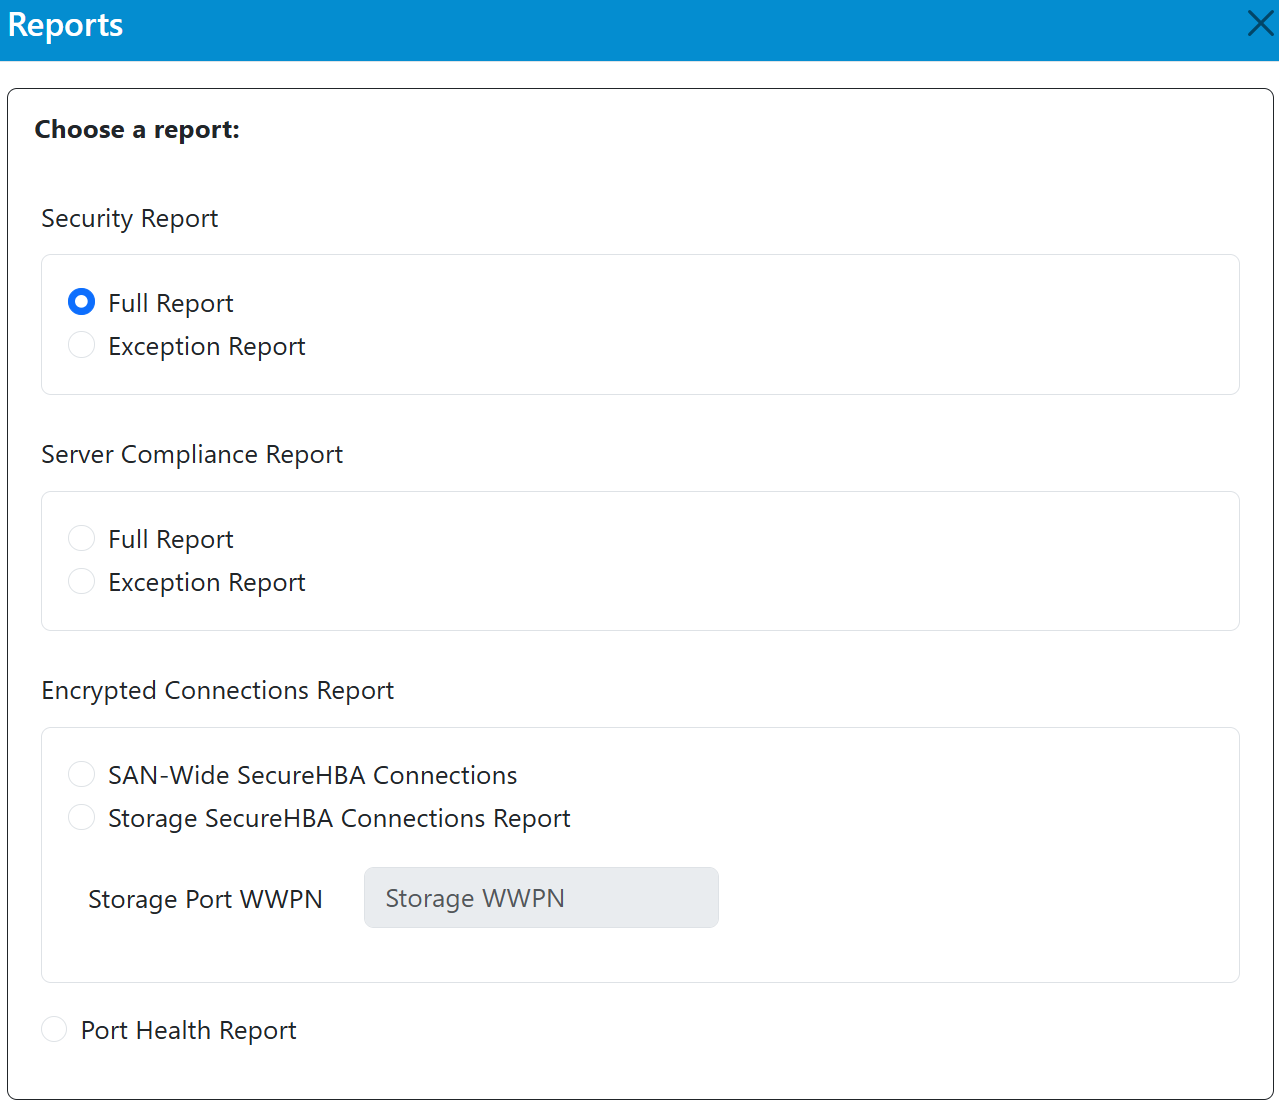
Kromě zobrazení nakonfigurovaných zásad šifrování v dashboardu nyní Emulex SAN Manager 3.0 obsahuje vestavěné nástroje pro tvorbu reportů pro audit a ověřování souladu s předpisy. Bezpečnostní reporty ve formátu CSV lze nyní generovat a exportovat (stažením nebo e-mailem) přímo v aplikaci, což zaneprázdněným IT manažerům ušetří starosti se shromažďováním informací z potenciálně tisíců uzlů Fibre Channel a ručním ověřováním souladu s předpisy.

Emulex SAN Manager také poskytuje uživatelům přehled o stavu jejich sítě SAN, nástroje pro zmírnění přetížení, identifikaci vadných transceiverů a zobrazení rychlosti připojení. Kromě toho, že je Broadcom vynikajícím nástrojem s grafickým uživatelským rozhraním, vytvořil příležitosti pro IT specialisty zaměřené na automatizaci pomocí rozhraní příkazového řádku pro skriptování založeného na Pythonu. Plánuje přidat vestavěné webhooky, které mohou analytici použít k exportu a kontrole dat o výkonu a spolehlivosti ze SAN Manageru do jiných aplikací a nástrojů pro kontrolu. Dokonce i e-mailová upozornění (přes SMTP), která varují administrátory před kritickými událostmi, lze konfigurovat pomocí výkonného plánovače úloh. Vývojový tým, vedený především požadavky zákazníků, usilovně pracuje na tom, aby se aplikace stala rozšiřitelnou platformou typu „vše v jednom“. Emulex SAN Manager 3.0 bude vítaným doplňkem arzenálu každého administrátora úložiště, když je třeba zkontrolovat dodržování předpisů pro šifrování, stav, multipathing nebo výkon sítě Emulex SAN.
Závěrečné myšlenky
Everpure FlashArray s Emulex SecureHBA představuje první produkční nasazení šifrování transportní vrstvy a ochrany PQC v celé datové cestě Fibre Channel.
Zavedení hardwarového šifrování na transportní vrstvě do sítě Fibre Channel představuje významný posun v tom, jak podniky uvažují o zabezpečení úložišť. Po léta fungovaly sítě Fibre Channel v rámci implicitní hranice důvěryhodnosti. Emulex SecureHBA tento předpoklad zpochybňuje tím, že šifrování začleňuje přímo do transportní vrstvy, aniž by měnil návrh sítě nebo zaváděl provozní režii. Naše hodnocení Everpure FlashArray s Emulex SecureHBA ukazuje, že end-to-end šifrování za provozu lze nasadit bez měřitelného snížení výkonu nebo zvýšené složitosti. Šifrování bylo vyjednáváno automaticky, škálováno na více než tisíc relací a zachovalo datové služby pole a výkonnostní charakteristiky hostitele.
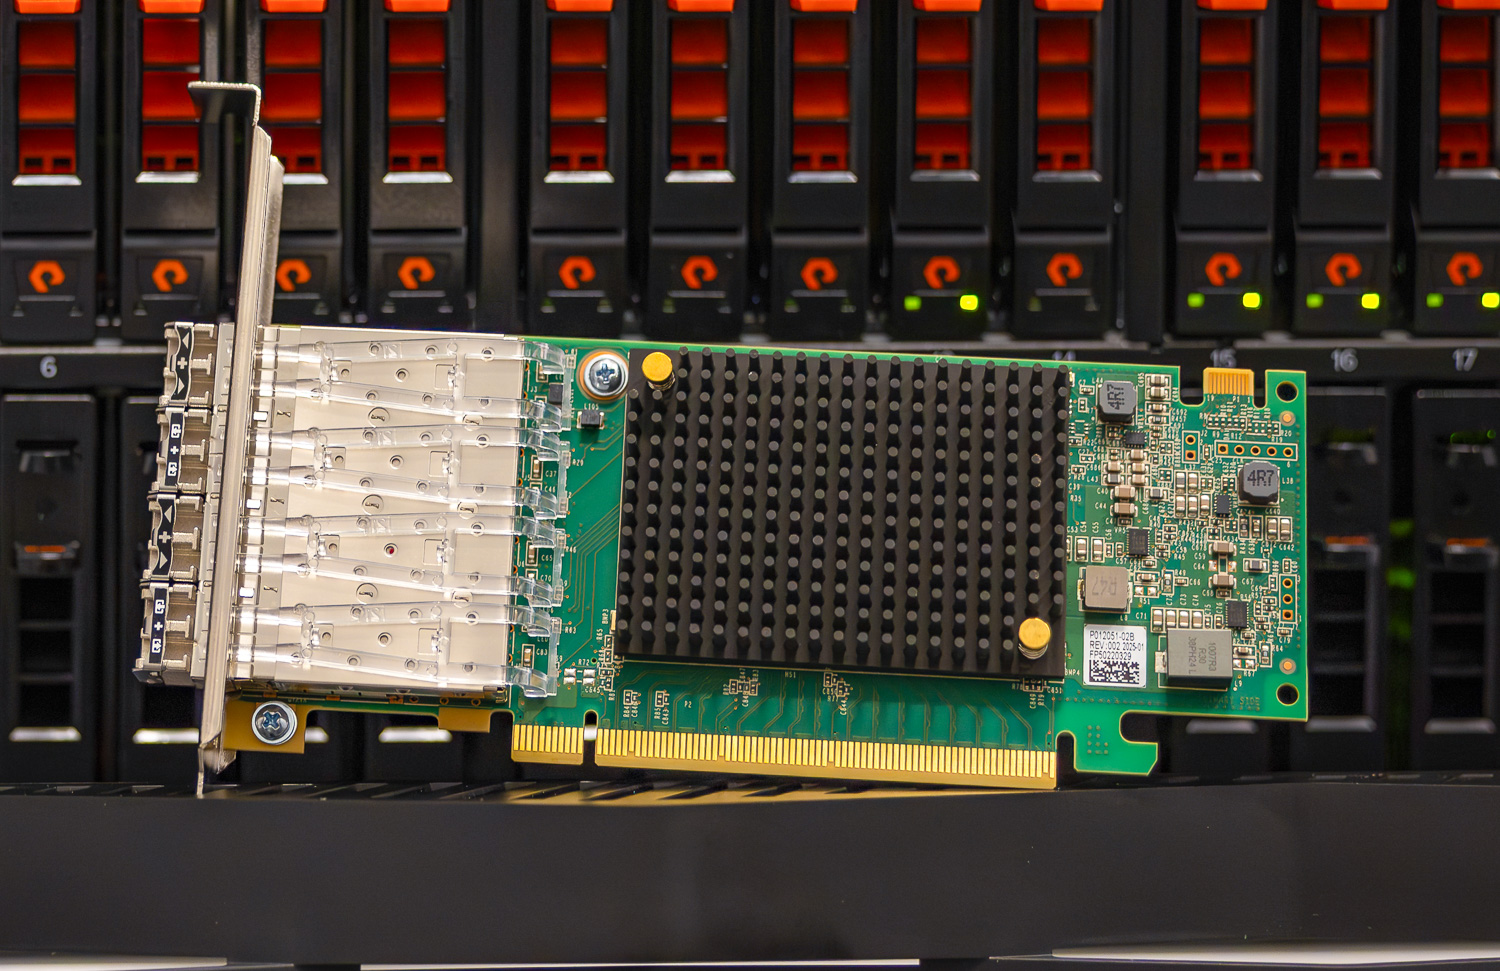
Společnost Emulex si již vybudovala významnou síť s více než 120 000 dodanými zařízeními SecureHBA na hlavní platformy OEM serverů. Přidání koncového bodu úložného pole uzavírá smyčku a umožňuje skutečné end-to-end šifrování v celé síti SAN. Ačkoli je Everpure první společností, která integruje SecureHBA na úrovni pole, architektonický přístup je založen na standardech a je navržen tak, aby se s pokračujícími cykly obnovy hardwaru rozšířil na budoucí platformy Fibre Channel.
Protože je toto řešení založeno na standardech, zajišťuje interoperabilitu. Přestože Emulex a Everpure jej představují jako první, stále ponechává prostor pro interoperabilitu mezi HBA a úložnými poli jiných značek. Toto řešení je nezávislé na fabrice a lze jej bez problémů rozšířit na řešení pro rozšíření fabric (FC-IP). Vzhledem k tomu, že vše je spravováno hardwarem, nevyžaduje specifické verze softwaru ani další balíčky funkcí specifické pro verzi operačního systému.
Rozhodnutí o infrastruktuře učiněná dnes často definují rizikovou situaci podniku na příštích pět až sedm let. Vzhledem k tomu, že organizace modernizují servery a úložná pole, zabudování šifrování bezpečného pro PQC na transportní vrstvě poskytuje odolnou bezpečnostní kontrolu, která je v souladu s vyvíjejícími se očekáváními v oblasti dodržování předpisů a principy nulové důvěry. SecureHBA staví šifrování SAN za provozu jako základní prvek moderního designu Fibre Channel a slaďuje zabezpečení, výkon a provozní jednoduchost v rámci samotné transportní vrstvy.
Zjistěte více o Emulex LPe38102 SecureHBA , Emulex LPe37102 SecureHBA a Emulex SAN Manager.
Zjistěte více o řadě Everpure FlashArray//XL.
Tuto zprávu sponzoruje společnost Broadcom. Veškeré názory a stanoviska vyjádřené v této zprávě vycházejí z našeho nezaujatého pohledu na daný produkt (produkty).



 Amazon