

Právě probíhá modernizace naší síťové infrastruktury; hlavní součástí toho je přechod z řady firewallů SonicWall Network Security Appliance (NSA) Midrange na NSA 3600. Tato řada firewallů, ideální pro malé až středně velké podniky, se vyznačuje pokročilými automatizovanými technologiemi prevence hrozeb. Dříve jsme používali Sonicwall TZ500W , snadno nasaditelné, univerzální stolní firewall pro malé a střední podniky, který je skvělý pro menší sítě. NSA 3600, který přechází na rackovou platformu základního podniku, představuje v našich laboratořích významný upgrade a nabízí podporu 10G s porty SFP+ a podporu pro jumbo rámce.
NSA 3600 je poháněn systémem SonicOS, komplexním operačním systémem, který se snadno konfiguruje a používá. SonicOS pomáhá zefektivnit správu a nabízí správcům značnou kontrolu a všestrannost sítě prostřednictvím funkcí, jako je inteligence a řízení aplikací, vizualizace v reálném čase a systém prevence narušení.
Díky komplexním možnostem ovládání, vizualizaci v reálném čase a správě WLAN budeme moci snadno sledovat aktivitu v celé naší síti. NSA 3600 je navíc dodáván s technologií SonicWall Reassembly-Free Deep Packet Inspection, která skenuje provoz a vyhledává všechny hrozby (známé i neznámé) a eliminuje je dříve, než mohou infikovat síť. Služba Capture Advanced Threat Protection Service také podnikům poskytuje cloudový, vícejádrový sandbox, který blokuje neznámé útoky a útoky typu zero-day gateway. Tato technologie funguje tak, že skenuje veškerý provoz v široké škále velikostí a typů souborů a poté extrahuje jakýkoli podezřelý kód pro další analýzu. Ochrana před záplavami SYN nabízí ochranu před útoky DoS prostřednictvím technologií SYN proxy vrstvy 3 a blacklistingu vrstvy 2 SYN a zároveň chrání před útoky DOS/DDoS pomocí ochrany před záplavami UDP/ICMP a omezení rychlosti připojení. Tento firewall NSA Mid Range Series také poskytuje API pro detekci hrozeb, stavovou inspekci paketů, vyvažování zátěže WAN, biometrické ověřování a další. Díky všem těmto obranným opatřením je NSA 3600 schopen poskytovat propustnost 3.4 Gb/s, 1.1 Gb/s a 600 Mb/s v režimu firewallu, IPS a antimalwaru.
Specifikace SonicWall NSA 3600
- Operační systém: SonicOS 6.2.9
- Jádra pro zpracování zabezpečení: 6
- Rozhraní: 2 x 10-GbE SFP+, 4 x 1-GbE SFP, 12 x 1 GbE, 1 GbE Management, 1 konzola
- Paměť (RAM): 2.0 GB
- Rozšíření: 1 rozšiřující slot (zadní), SD karta
- Správa: CLI, SSH, GUI, GMS
- Uživatelé SSO: 40 000
- Maximální podporovaný počet SonicPoints: 48
- Protokolování: Analyzátor, Lokální protokol, Syslog
- Výkon firewallu/VPN:
- Propustnost kontroly firewallu: 3.4 Gb/s
- Plná propustnost DPI: 500 Mbps
- Propustnost inspekce aplikací: 1.1 Gb/s 2.0 Gb/s 3.0 Gb/s 4.5 Gb/s
- Propustnost IPS: 1.1 Gb/s
- Propustnost antimalwarové kontroly: 600 Mbps
- Propustnost IMIX: 900 Mbps
- Inspekce a dešifrování SSL (DPI SSL): 300 Mb/s
- Propustnost VPN: 1.5 Gb/s
- Připojení za sekundu: 15 000/s
- Maximální počet připojení (SPI): 1 000 000
- Maximální rozlišení (DPI): 500 000
- Výchozí/Maximální počet připojení (DPI SSL): 12 000/13 500
- VPN
- Tunely mezi lokalitami: 1 000
- Klienti IPSec VPN (max.): 50 (1 000)
- Klienti SSL VPN NetExtender (max.): 2 (350)
- Šifrování/autentizace: DES, 3DES, AES (128, 192, 256bitové)/MD5, SHA-1, kryptografie Suite B
- Výměna klíčů: Diffie Hellman Skupiny 1, 2, 5, 14V
- Na základě trasy: VPN RIP, OSPF
- Sítě:
- Přiřazení IP adresy: Statické (DHCP PPPoE, L2TP a PPTP klient), interní DHCP server, DHCP Relay
- Režimy NAT: 1:1, mnoho:1, 1: mnoho, flexibilní NAT (překrývající se IPS), PAT, transparentní režim
- Rozhraní VLAN: 256
- Směrovací protokoly: BGP, OSPF, RIPv1/v2, statické trasy, směrování na základě politik, multicast
- QoS: Priorita šířky pásma, maximální šířka pásma, garantovaná šířka pásma, značení DSCP, 802.1p
- Ověřování: XAUTH/RADIUS, Active Directory, SSO, LDAP, Novell, interní uživatelská databáze, Terminálové služby, Citrix, Common Access Card (CAC)
- VoIP: Plná verze H323-v1-5, SIP
- Standardy: TCP/IP, ICMP, HTTP, HTTPS, IPSec, ISAKMP/IKE, SNMP, DHCP, PPPoE, L2TP, PPTP, RADIUS, IEEE 802.3
- Certifikace: Firewall ICSA, Antivirus ICSA, FIPS 140-2, Common Criteria NDPP (Firewall a IPS), UC APL
- Vysoká dostupnost:
- Aktivní/Pasivní se synchronizací stavů
- Aktivní/aktivní clusterování
- Napájecí zdroj: Jeden, pevný 250W
- Vstupní napájení: 100–240 V AC, 60–50 Hz
- Maximální spotřeba energie (W): 74.3
- MTBF při 25 °C v hodinách: 146 789
- MTBF při 25 °C v letech: 16.76
- Provedení: 1U Rack Montáž
- Rozměry: 4.5 x 48.5 x 43 cm
- Hmotnost: 6.15 kg
- Hmotnost OEEZ: 6.46 kg
- Přepravní hmotnost: 20.79 lb (9.43 kg)
- Hlavní regulační předpisy: FCC třída A, CE (EMC, LVD, RoHS), C-Tick, VCCI třída A, MSIP/KCC třída A, UL, cUL, TUV/GS, CB,
- Mexiko CoC od UL, WEEE, REACH, ANATEL, BSMI, CU
- Prostředí: 0–40 °C, 32–105 °C
- Vlhkost: 10-90% nekondenzující
Design a budování
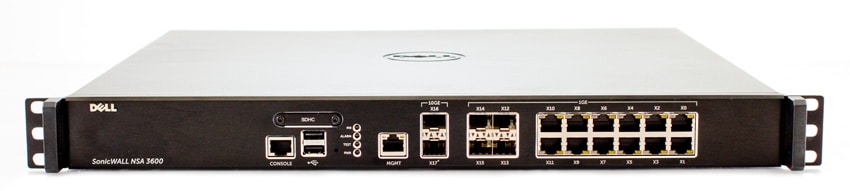
SonicWall NSA 3600 se dodává v rackovém provedení s výškou 1U a má stejné rozložení připojení jako modely 4600 a 5600. Na levé straně předního panelu se nachází konzolový port (který umožňuje přístup k rozhraní SonicOS CLI při připojení pomocí přiloženého sériového kabelu CLI), port SDHC, dva porty USB a tlačítko SafeMode (stisknutím, dokud nezačne blikat, aktivujete jej). K dispozici jsou také čtyři stavové LED diody: LED dioda napájení, kde modrá znamená, že zdroj napájení funguje normálně, a žlutá znamená, že zdroj byl odpojen; LED dioda testu, která zobrazuje stavy inicializace, testu a SafeMode; červená LED dioda alarmu; a LED dioda M0, která zobrazuje aktivitu rozšiřujícího modulu 0.
Vedle indikátorů stavu se nachází port pro správu (1 GE), dva porty X16-X17 (10 GE SFP+) s možností výměny za provozu, čtyři porty X12-X15 (1 GE SFP) pro vysokorychlostní optickou nebo měděnou ethernetovou komunikaci a dvanáct vysokorychlostních měděných gigabitových ethernetových portů X0-X11 (1 GE).
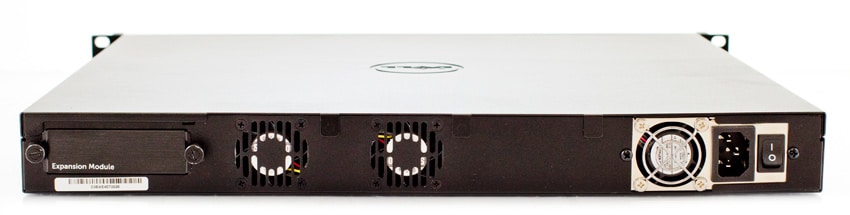
Na zadním panelu se nachází rozšiřující pozice s podporou rozšiřujících modulů „schválených společností SonicWall“, dva ventilátory s automatickým škrcení a port/vypínač napájení.
Proces upgradu
Díky SonicWallu je proces upgradu firewallů velmi jednoduchý. V našem případě, kdy jsme přešli z TZ500W na NSA 3600, jsme si mohli uložený konfigurační soubor z jednoho zařízení importovat do druhého, aniž by byla nutná žádná další konverze. To pro nás bylo docela důležité, protože i když je nasazení firewallu jednoduché, ruční přidání všech našich stávajících pravidel firewallu by jinak bylo časově náročné. V tomto případě jsme měli síťové prostředí přepnuté na NSA 3600 během několika minut od importu souboru, jakmile byl NSA 3600 upgradován na stejnou verzi firmwaru (nebo novější) jako TZ500W.
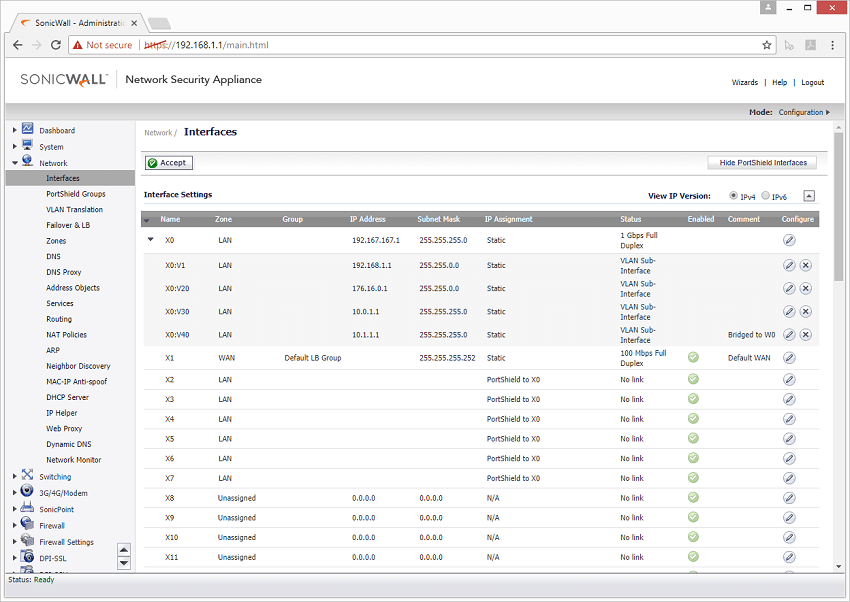
Během procesu upgradu jsme zachovali stejná rozhraní; připojení k firewallu přes 1GbE. Hlavním důvodem upgradu jsou však porty SFP+ 10GbE, které NSA 3600 nabízí, což nám umožňuje uplinkovat firewall přímo do našich nových 48portových 10G přepínačů Dell S4048 nebo 32portových 100G přepínačů Dell Z9100, jakmile se zapnou. Tento upgrade je rozsáhlý úkol, protože migrujeme z naší 40GbE fabric na 100G pro úložný a výpočetní hardware nové generace. Nasazení NSA 3600 však bylo v tomto procesu snadným prvním krokem, protože pracujeme na modernizaci naší sítě.


 Amazon