

S vydáním Proxmox VE 7.1 přichází spousta působivých nových nebo vylepšených funkcí, z nichž některé nejpůsobivější se týkají zabezpečení. Některé z těchto funkcí jsou nové a vzrušující, zatímco jiné jsou jednoduše aktualizace, které zvyšují kvalitu života a usnadňují používání lepších bezpečnostních postupů více než kdykoli předtím. V tomto článku se podrobně ponoříme do některých nejnovějších vylepšení a aktualizací zabezpečení Proxmox VE 7.1.
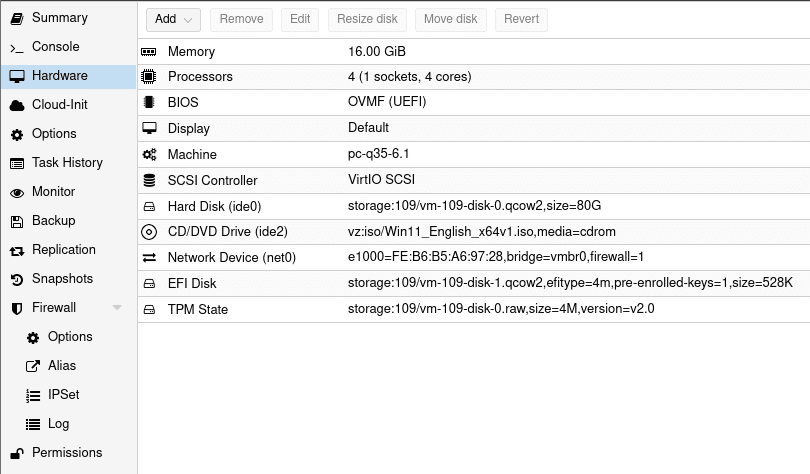
Zabezpečení Proxmox VE 7.1 – TPM a UEFI Secure Boot
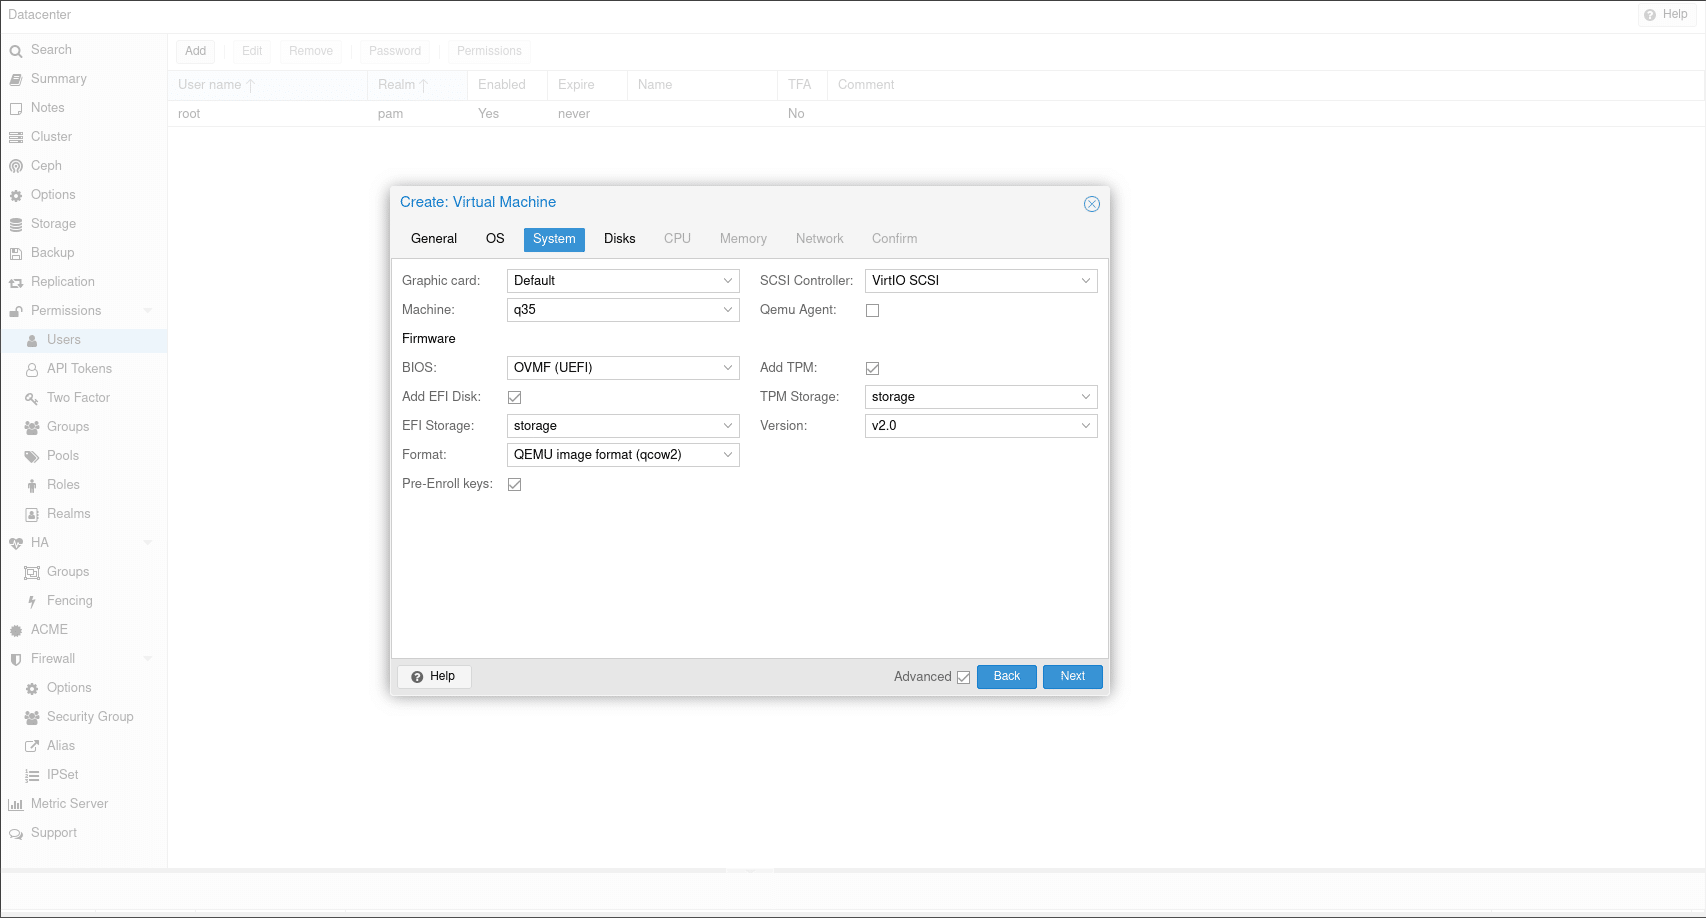
Nejvýznamnější bezpečnostní funkcí v této aktualizaci je oficiální podpora modulu TPM (Trusted Platform Module) 2.0. Před aktualizací to bylo možné, ale vyžadovalo to instalaci balíčků třetích stran. TPM 2.0 umožňuje uživateli instalovat operační systémy, které jej vyžadují nebo z něj jednoduše profitují, zejména Windows 11. Chcete-li přidat TPM při vytváření virtuálního počítače, jednoduše jej povolte, vyberte úložiště a zvolte požadovanou verzi.
 Přidání modulu TPM k již existujícímu virtuálnímu počítači je stejně snadné. Vyberte kartu hardware vašeho virtuálního počítače a přidejte komponentu TPM State. Odtud jednoduše vyberte úložiště, na kterém bude umístěn, a zvolte verzi TPM.
Linux i Windows mohou využívat TPM 2.0, lze jej použít k ukládání klíčů pro šifrování disku, jako generátor náhodných čísel a další. Podpora Proxmoxu otevírá mnoho dveří, pokud jde o vývoj a testování.
Proxmox má nyní navíc v uživatelském rozhraní zabudovanou funkci zabezpečeného spouštění. Nově vytvořené virtuální počítače mají možnost tuto funkci povolit a k dispozici je možnost předregistrace klíčů pro distribuce Microsoft a populární Linux.
Ověření dvou faktorů
Nová aktualizace také přináší významná vylepšení kvality 2FA. V první řadě je obrovské přidání jednorázových obnovovacích klíčů, které slouží jako cesta k účtu, pokud ztratíte nebo z jiného důvodu nemáte přístup k metodě 2FA, ať už se jedná o YubiKey (který Proxmox podporuje) nebo aplikaci TOTP v telefonu. V podstatě se jedná o seznam 10 kódů, které lze načíst pouze po vygenerování a které můžete zadat místo metody 2FA; po použití je již nelze znovu použít. Možnost používat jako jedinou metodu 2FA pouze jednorázové obnovovací klíče také existuje, ale ve skutečnosti je to pravděpodobně velmi špatná volba.
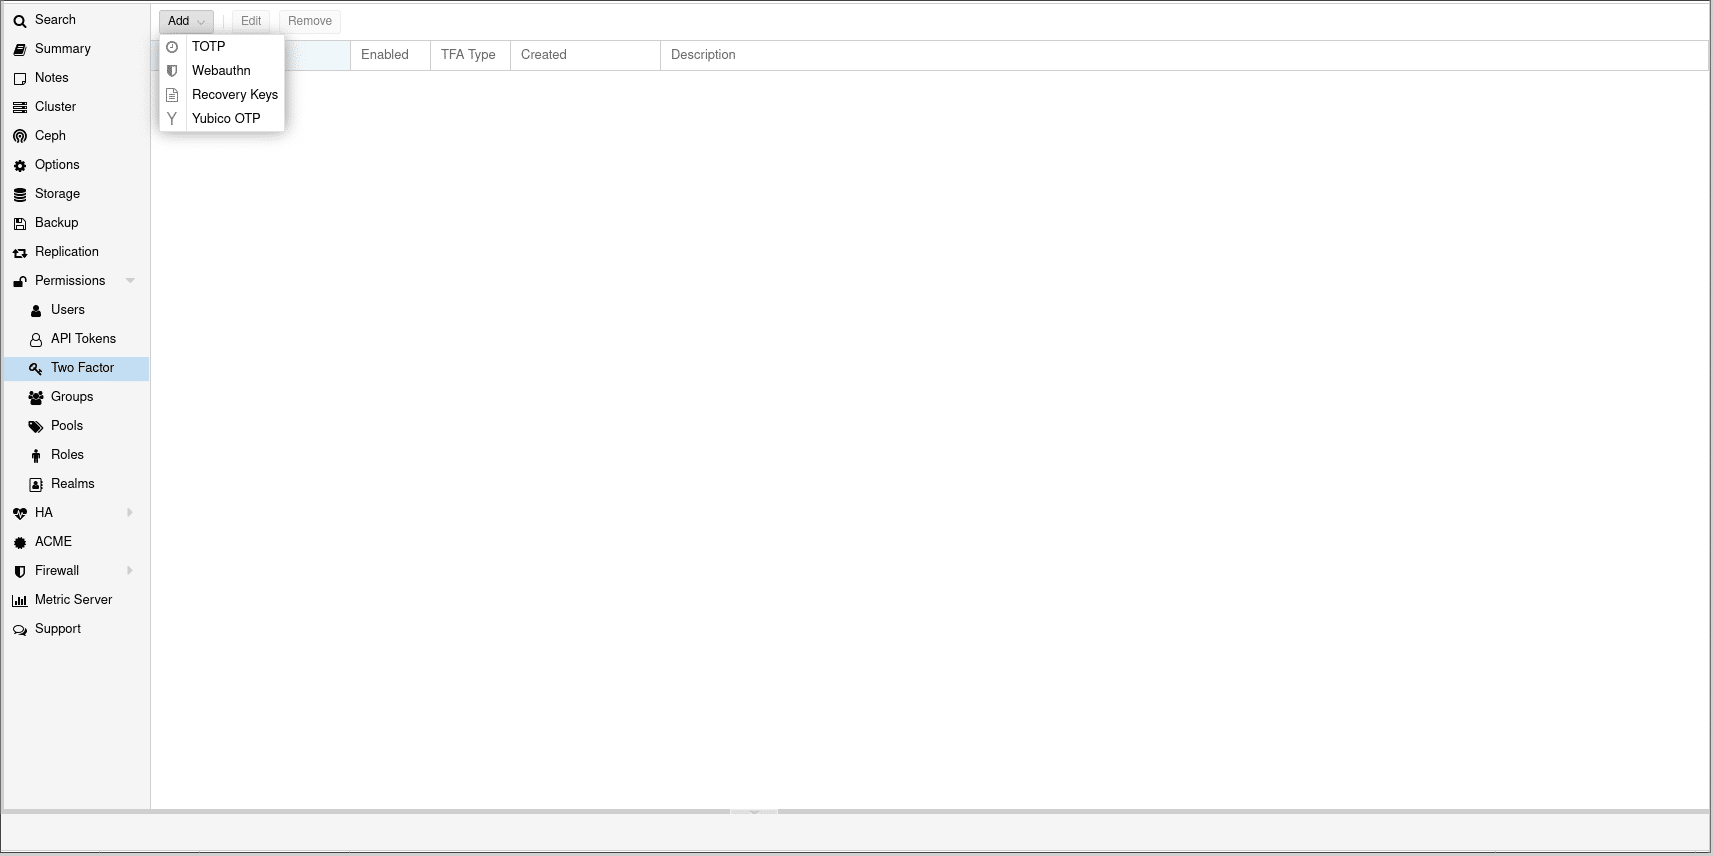 Aktualizace navíc zahrnuje podporu pro několik metod 2FA, což vám umožňuje použít k přihlášení YubiKey, TOTP nebo dokonce, jak již bylo zmíněno, jednorázové obnovovací kódy.
V kombinaci s vytvářením uživatelů a skupin se 2FA stává velmi výkonným nástrojem pro vytváření bezpečných oprávnění založených na přístupu ve vašem prostředí. S Realms by to mohlo být ještě dále rozšířeno, což vám umožní začlenit server LDAP nebo OpenID a předat ověřování službě Active Directory, OpenLDAP nebo OpenID Connect, v závislosti na vašich potřebách.
Proxmox VE 7.1 Security – 2FA průchod
Pro vytvoření uživatele, pod kterým se můžete přihlásit, máte na výběr ze dvou sfér:
- Používání ověřovacího serveru Proxmox VE
- Používání standardní autentizace Linux PAM
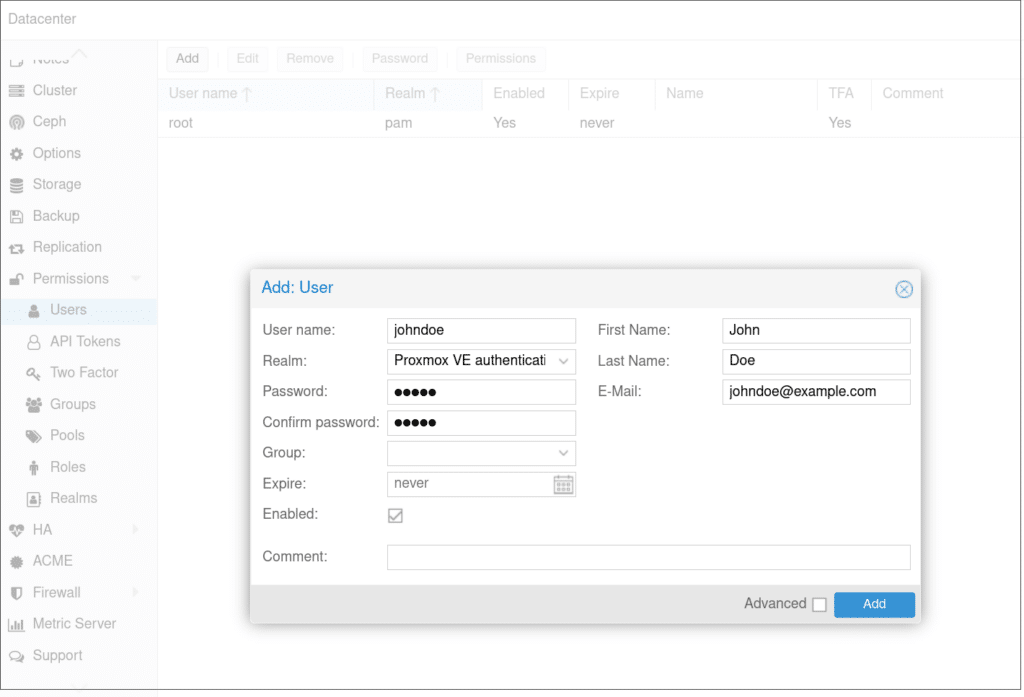
Oba mají své výhody a nevýhody. Pokud se rozhodnete použít PAM, musíte na serveru vytvořit odpovídajícího uživatele Linuxu. Pokud máte stávající systém, funguje to dobře. Pokud se rozhodnete použít ověřovací server Proxmox VE, uživatel je sdílen mezi VŠEMI servery v datovém centru Proxmox a NEVYŽADUJE odpovídajícího uživatele Linuxu. Kromě toho jsou pro naše účely identické.
Pro mé případy použití funguje nejlépe ověřovací server Proxmox VE, ale můžete si vybrat ten, který vyhovuje vašim potřebám. Vytvořím uživatele se jménem John Doe a heslem, které si pamatuji.
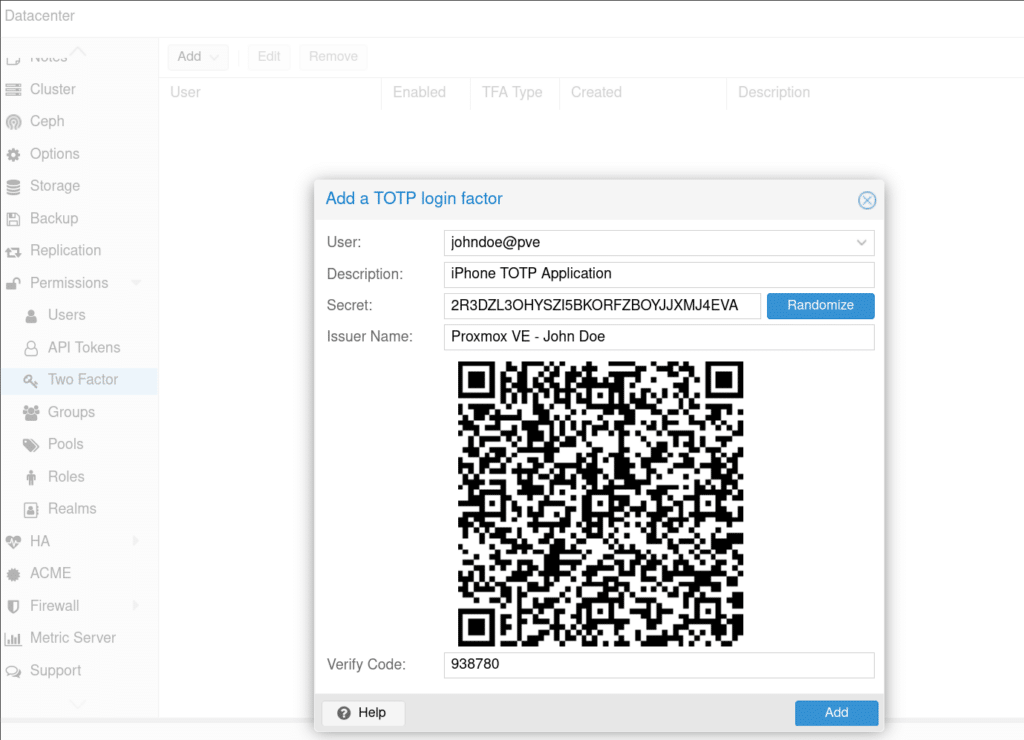
Dále přejdu na stránku 2FA a přidám ověřování TOTP.
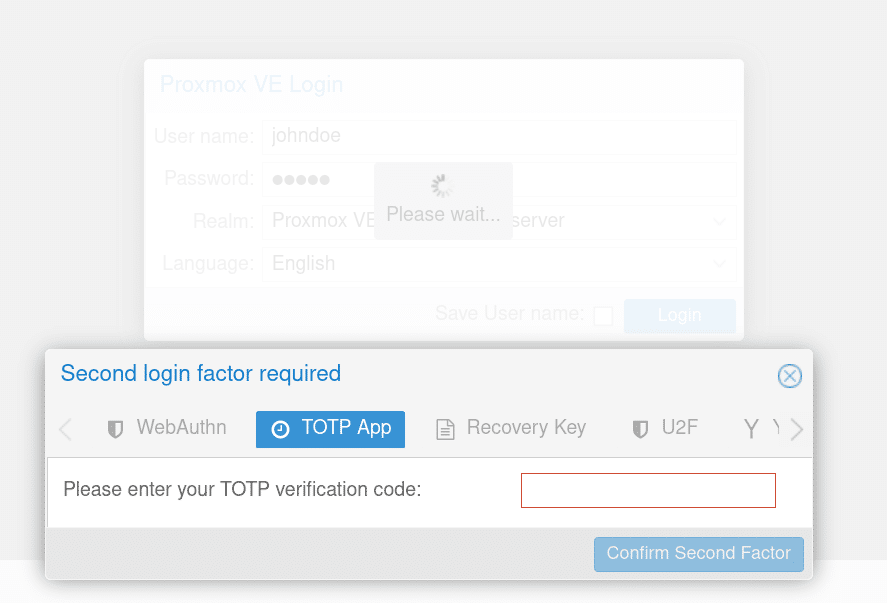
A konečně můžu otestovat, že to funguje.
Závěr
Tato aktualizace přinesla spoustu nových funkcí a vylepšení , ale podle mého názoru jsou bezpečnostní funkce Proxmox VE 7.1 z nich nejvýraznější. Je snadné pochopit, proč Proxmox používají jak profesionálové v oboru, tak i domácí labéři, protože jejich tým i nadále odvádí kvalitní práci. Jejich vylepšení TPM, Secure Boot a 2FA nejsou výjimkou.


 Amazon